
 ashrafzaryouh/cve-2026-12485
استشارة ومدقّق آمن لـ CVE-2026-12485، وهو تجاوز سعة المخزن المؤقت على المكدس (stack buffer overflow) عن بُعد (RCE) دون مصادقة في GeoVision GV-I/O Box 4E DVRSearch، مع إرشادات الكشف والتخفيف.

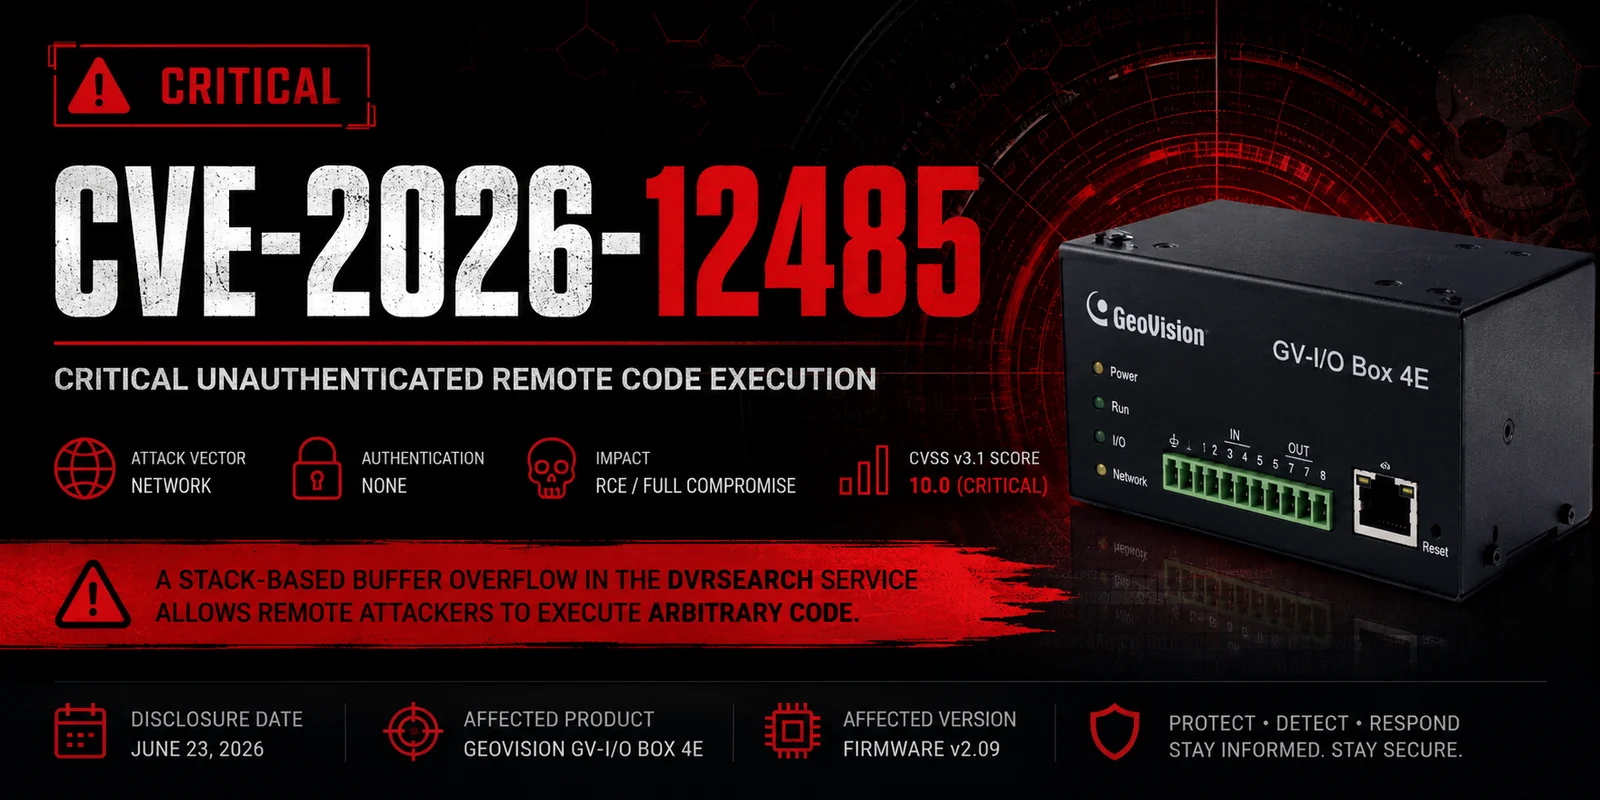


تاريخ الإفصاح: 23 يونيو 2026
CWE: CWE-121 – تجاوز سعة المخزن المؤقت على المكدس
ناقل الهجوم: الشبكة (دون مصادقة)
تسمح ثغرة تجاوز سعة المخزن المؤقت على المكدس، غير المصادَق عليها، في خدمة DVRSearch الخاصة بـ GeoVision GV-I/O Box 4E للمهاجمين عن بُعد بتحقيق تنفيذ تعليمات برمجية عشوائية والاختراق الكامل للأجهزة المتأثرة.
| الحقل | القيمة |
|---|---|
| معرّف CVE | CVE-2026-12485 |
| CVSS v3.1 | 10.0 (حرج) |
| CWE | CWE-121 |
| المنتج المتأثر | GeoVision GV-I/O Box 4E |
| الإصدار المتأثر | البرنامج الثابت v2.09 |
| المصادقة المطلوبة | لا |
| تفاعل المستخدم | لا يوجد |
| التأثير | تنفيذ تعليمات برمجية عن بُعد |
| المنتج | الإصدار | الحالة |
|---|---|---|
| GeoVision GV-I/O Box 4E | 2.09 | عرضة للثغرة |
تكمن الثغرة في وظيفة CMD_IP_SET الخاصة بخدمة DVRSearch. إذ تقوم عملية memcpy() غير الآمنة بنسخ بيانات يتحكم بها المستخدم إلى مخزن مؤقت على المكدس ذي حجم ثابت دون التحقق من طول المدخلات المصدرية.
v3 = strlen(g_network_config->ip_addr);
memcpy(&reply_buf[36], g_network_config->ip_addr, v3);
نظرًا لأن حدود المخزن المؤقت للوجهة غير مفروضة، يمكن لطلب مُصمَّم خصيصًا أن يُفعّل تجاوز سعة المخزن المؤقت على المكدس (stack buffer overflow)، مما قد يسمح للمهاجم بالكتابة فوق مسار التنفيذ وتنفيذ تعليمات برمجية عشوائية.
قد يسمح الاستغلال الناجح للمهاجم بما يلي:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Base Score: 10.0 (Critical)
| المقياس | القيمة |
|---|---|
| ناقل الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | لا شيء |
| تفاعل المستخدم | لا شيء |
| النطاق | متغيّر |
| السرية | عالية |
| السلامة | عالية |
| التوافر | عالية |
DVRSearch.DVRSearch.| التاريخ | الحدث |
|---|---|
| 2026-06-23 | الكشف العلني عن الثغرة الأمنية |
| 2026-06-23 | تعيين معرّف CVE |
| 2026-06-23 | إصدار الاستشارة التقنية |
إليك ما ينبغي أن تراه عند تشغيل أداة الفحص:
$ python3 CVE-2026-12485-check.py 192.168.1.100
============================================================
Safe CVE-2026-12485 (GV-I/O Box 4E DVRSearch) Checker
============================================================
Target: 192.168.1.100:10001
This script does NOT exploit the vulnerability.

[+] Sending safe probe to 192.168.1.100:10001 ...
[+] Received response (XXX bytes) from ('192.168.1.100', 10001)
[+] Service appears active. Response preview: b'\x00\x00...'

============================================================
Recommendation:
- If service responds → Update firmware immediately (GV-IOBOX_2026-06-01).
- Block UDP/10001 from untrusted sources.
- Full advisory: https://talosintelligence.com/vulnerability_reports/TALOS-2026-2377
============================================================
--length-testسترى أسطرًا إضافية مثل:
[+] Performing safe length test (non-crashing)...
    Testing payload size: 54 bytes...
    [+] Size 54 -> Response received (XXX bytes)
    Testing payload size: 104 bytes...
    [+] Size 104 -> Response received (XXX bytes)
    ...
| الحالة | ما ستراه | المعنى |
|---|---|---|
| الخدمة قيد التشغيل | "Received response" | خدمة قابلة للاستغلال تستمع على المنفذ |
| لا يوجد استجابة | "No response received (timeout)" | جدار حماية، أو الخدمة متوقفة، أو عنوان IP خاطئ |
| انهيار الخدمة (غير محتمل) | يتوقف السكربت عن الاستجابة / يتوقف الهدف عن الاستجابة | لقد تجاوزت الحد (لا تفعل ذلك مع هذا السكربت) |
| تم رفض الإذن / خطأ | خطأ في المقبس (Socket) | شغّله بصلاحيات الجذر (root) أو هناك مشكلة في جدار الحماية |
الخطوات التالية إذا استجاب:
هذا المستودع مخصص حصريًا لأغراض التعليم والبحث والأمن الدفاعي.
لا يتم توفير أي كود استغلال. يجب إجراء أي اختبار فقط ضد الأنظمة التي لديك إذن صريح بذلك.







