
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-123488 — استشارة توثّق CVE-2026-123488، وهو حقن SQL غير مُصادَق عليه في Craft CMS: الإصدارات المتأثرة، والتأثير، واستعلامات استطلاع Shodan، وإرشادات الإصدار المُرقَّع. | Kitploit
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-123488
الاستطلاعماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةأمن الويبالأوراق والأبحاثالتعلم والتعليم
GitHubashrafzaryouh/cve-2026-123488

CVE-2026-123488

استشارة توثّق CVE-2026-123488، وهو حقن SQL غير مُصادَق عليه في Craft CMS: الإصدارات المتأثرة، والتأثير، واستعلامات استطلاع Shodan، وإرشادات الإصدار المُرقَّع.

مشاركة
عرض المستودع
منذ 10 أياملم تتم المراجعة بعد

🔐 CVE-2026-123488 — حقن SQL في Craft CMS

تنبيه حقن SQL في Craft CMS


📌 نظرة عامة

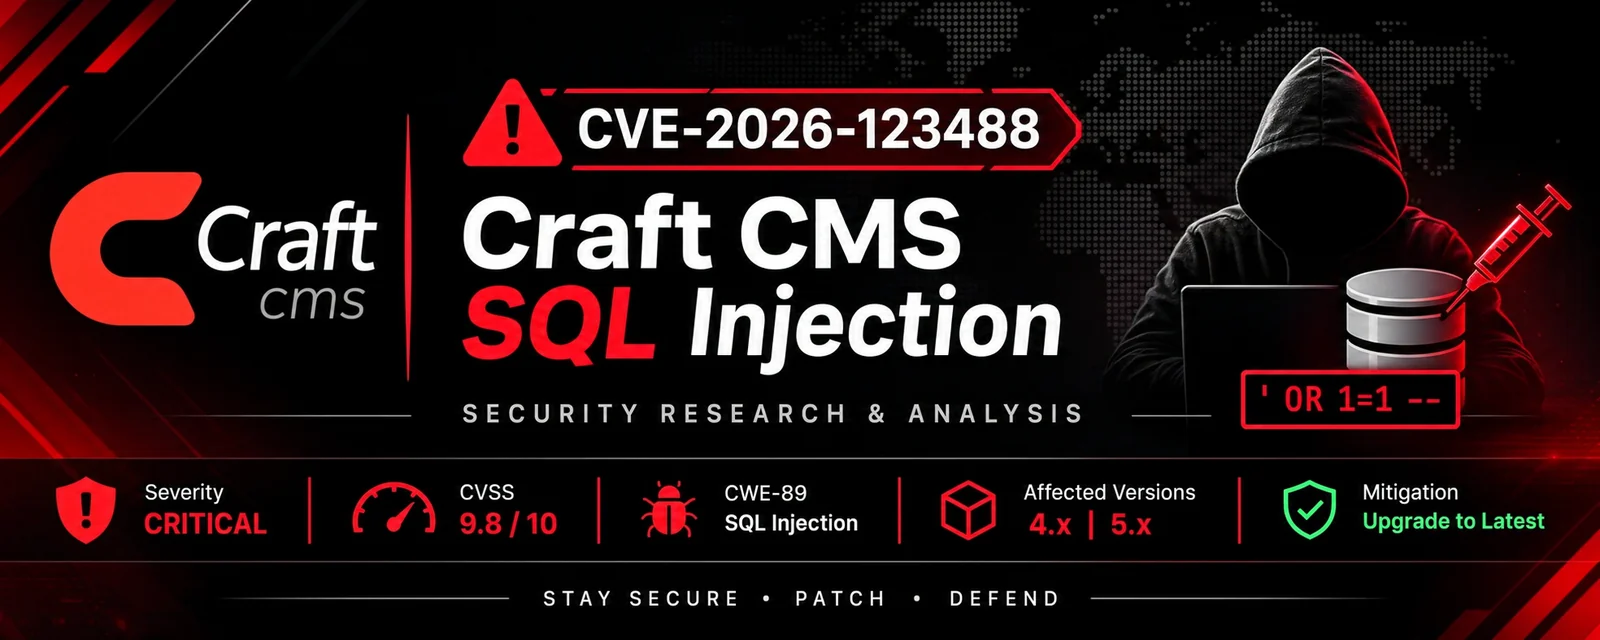
يوثّق هذا المستودع CVE-2026-123488، وهي ثغرة حقن SQL (SQL Injection) لا تتطلب مصادقة وتؤثر على Craft CMS.

توجد الثغرة في نقطة نهاية البحث عن العناصر (element search endpoint)، حيث يمكن أن يسمح المعامل attribute غير المُطهَّر بشكل كافٍ بحقن SQL.

قد يؤدي الاستغلال الناجح إلى وصول غير مصرّح به إلى قاعدة البيانات، وتعديل سجلات قاعدة البيانات، ورفع صلاحيات المسؤول.


🎯 تفاصيل الثغرة

الحقلالمعلومات
معرّف CVECVE-2026-123488
المنتجCraft CMS
الثغرةحقن SQL
CWECWE-89
CVSS 3.19.8 حرجة
CVSS 4.09.3 حرجة
المصادقةغير مطلوبة
ناقل الهجومالشبكة

📦 الإصدارات المتأثرة

الإصدارالحالة
Craft CMS 4.0.0 – 4.18.8متأثر
Craft CMS 4.18.9+مُصحَّح
Craft CMS 5.0.0 – 5.11.1متأثر
Craft CMS 5.11.2+مُصحَّح

🔎 الاستطلاع عبر Shodan

يمكن أن يساعد Shodan في تحديد الخدمات المكشوفة على الإنترنت التي يبدو أنها تستخدم Craft CMS.

استعلامات البحث

http.html:"Craft CMS"
http.title:"Craft CMS"
http.component:"Craft CMS"

مهم: هذه الاستعلامات هي عوامل تصفية للاكتشاف، وليست تحققًا من وجود الثغرة. النتيجة المطابقة لا تُثبت أن مضيفًا ما يشغّل إصدارًا متأثرًا.

لا تحقّق إلا في الأصول التي تملكها أو لديك تفويض صريح لتقييمها.


🧠 التأثير التقني

تشمل العواقب الأمنية المحتملة ما يلي:

  • قراءة غير مصرّح بها لقاعدة البيانات.
  • تعديل غير مصرّح به لقاعدة البيانات.
  • رفع صلاحيات المسؤول.
  • اختراق بيانات التطبيق.
  • اختراق محتمل لحسابات المستخدمين.

🛡️ التخفيف

الإجراءات الدفاعية الموصى بها:

  1. ترقية Craft CMS 4 إلى الإصدار 4.18.9 أو أحدث.
  2. ترقية Craft CMS 5 إلى الإصدار 5.11.2 أو أحدث.
  3. مراجعة سجلات التطبيق وقاعدة البيانات.
  4. التحقيق في التغييرات المشبوهة على حسابات المسؤول.
  5. تدوير بيانات الاعتماد إذا كان هناك اشتباه في الاختراق.
  6. تقييد الوصول إلى واجهات الإدارة المكشوفة.

🧪 بيئة البحث الأمني

أدوات مقترحة للتحليل الأمني المصرّح به:

الأداةالغرض
Kali Linuxبيئة البحث الأمني
Shodanاكتشاف الأصول على الإنترنت
Nmapاكتشاف الخدمات المصرّح به
Burp Suiteاختبار أمان تطبيقات الويب
OWASP ZAPتحليل أمان الويب
Nucleiاكتشاف الثغرات

📚 المراجع

  • NVD — CVE-2026-123488
  • Craft CMS — Official Security Advisory
  • OSV — CVE-2026-123488

⚠️ إخلاء المسؤولية

هذا المستودع مخصص للأغراض التعليمية، والبحث الأمني الدفاعي، واختبار الاختراق المصرّح به.

لا تقم بفحص أو استغلال أو الوصول إلى الأنظمة أو تعديلها دون إذن صريح من مالكيها.

لا يتحمل المؤلف أي مسؤولية عن الاستخدام غير المصرّح به أو غير القانوني للمعلومات المقدمة.


البحث في الأمن السيبراني • الاختراق الأخلاقي • تحليل الثغرات

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    352
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    291

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →