
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-121529 — توثيق بحثي حول CVE-2026-121529، وهو ضعف في التحقق من الأصل (origin validation) في FortiClient (CWE-346) ضمن واجهة API المحلية والتواصل بين المتصفح وlocalhost، يتضمن سطح الهجوم والكشف وإرشادات التقوية. | Kitploit
أدوات/GitHubGitHub/ashrafzaryouh/cve-2026-121529
أدوات دفاعيةتحليل الثغرات الأمنيةأمن الويبالأوراق والأبحاثالتعلم والتعليمالاستجابة للحوادث
GitHubashrafzaryouh/cve-2026-121529

CVE-2026-121529

توثيق بحثي حول CVE-2026-121529، وهو ضعف في التحقق من الأصل (origin validation) في FortiClient (CWE-346) ضمن واجهة API المحلية والتواصل بين المتصفح وlocalhost، يتضمن سطح الهجوم والكشف وإرشادات التقوية.

مشاركة
عرض المستودع
2منذ 6 أياملم تتم المراجعة بعد

🔴 CVE-2026-121529 — Fortinet2Shell

Fortinet2Shell Critical Cybersecurity Banner

⚠️ حلّل سطح الهجوم. افهم المخاطر. عزّز الدفاعات.

---

🔥 نظرة عامة

Fortinet2Shell هو مشروع بحثي في الأمن السيبراني مخصص للتحقيق في الثغرة الأمنية المُبلَّغ عنها CVE-2026-121529، المرتبطة بـ Fortinet FortiClient.

يركّز البحث على ضعف مُبلَّغ عنه في التحقق من الأصل (origin validation) يتعلق بالاتصال عبر واجهة برمجة التطبيقات المحلية (local API) والتفاعلات المحتملة بين المتصفح وlocalhost.

يهدف هذا المستودع إلى تقديم نظرة تقنية منظمة، وتوثيق سطح الهجوم المحتمل، واستكشاف الآثار الأمنية، ودعم التحليل الأمني الدفاعي.

🔴 ملاحظة بحثية: يجب التحقق بشكل مستقل من الادعاءات التقنية، ودرجة خطورة CVSS، والإصدارات المتأثرة، وقابلية الاستغلال، مقابل التنبيهات الرسمية من Fortinet.


📌 جدول المحتويات

  • 🔥 نظرة عامة
  • 🎯 ملف الثغرة الأمنية
  • 🧠 التحليل التقني
  • ⚡ سطح الهجوم
  • 💥 التأثير المحتمل
  • 🖥️ المكوّنات المتأثرة
  • 🔍 الكشف والمراقبة
  • 🛡️ التخفيف والتحصين
  • 📂 هيكل المستودع
  • 📚 المراجع
  • ⚖️ إخلاء المسؤولية

🎯 ملف الثغرة الأمنية

🆔 معرّف CVE CVE-2026-121529
🏢 المورّد Fortinet
📦 المنتج FortiClient
🔬 التصنيف خطأ في التحقق من الأصل (Origin Validation Error)
📖 CWE CWE-346
🌐 سطح الهجوم واجهة برمجة التطبيقات المحلية / اتصال المتصفح
⚠️ الخطورة تتطلب التحقق المستقل من CVSS
📊 حالة البحث قيد التحقيق

🧠 التحليل التقني

تتعلق الثغرة المُبلَّغ عنها بالتحقق غير الكافي من أصول HTTP (HTTP origins) بواسطة مكوّن FortiClient يعمل محليًا.

قد تحاول صفحة ويب خبيثة التواصل مع الخدمات المحلية عبر متصفح الضحية.

في حال غياب ضوابط التحقق المناسبة من الأصل والمصادقة والتفويض، فقد تصل الطلبات غير المصرّح بها إلى وظائف واجهة برمجة التطبيقات المحلية الحساسة.
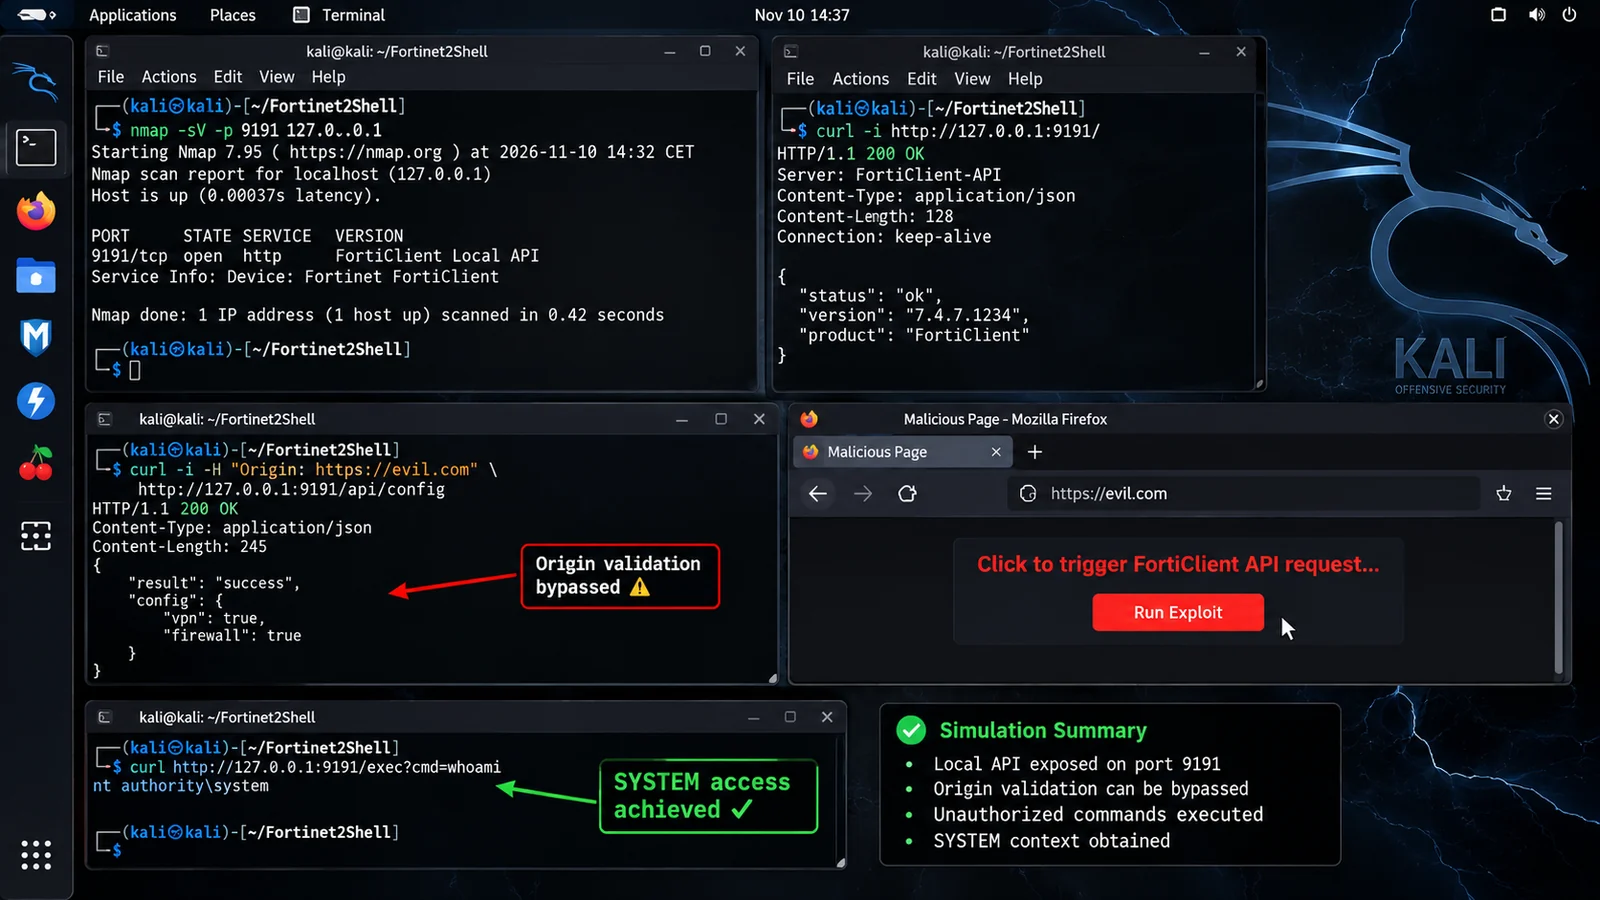
🔴 المجالات الأمنية الرئيسية

  • 🌐 التحقق من أصل HTTP
  • 🔌 تعرّض واجهة برمجة التطبيقات على localhost
  • 🧩 حدود الأمان في المتصفح
  • 🔐 المصادقة والتفويض
  • ⚙️ صلاحيات الخدمة المحلية
  • 🖥️ آليات أمان نقاط النهاية (Endpoint)

⚡ سطح الهجوم

Kali Linux FortiClient API Lab

⚠️ نموذج أمني مفاهيمي. لا يثبت هذا المخطط وجود استغلال فعّال أو سلسلة تنفيذ تعليمات برمجية مُتحقَّق منها.


💥 التأثير المحتمل

🔴 الفئةالوصف
إساءة استخدام APIتفاعل غير مصرّح به مع الوظائف المحلية
الكشف عن المعلوماتاحتمال كشف معلومات حسّاسة عن نقطة النهاية
السلامةتغييرات محتملة غير مصرّح بها في الإعدادات
إساءة استخدام الصلاحياتتعتمد على صلاحيات الخدمة المحلية
التوفّراحتمال تعطيل وظائف نقطة النهاية

🖥️ المكوّنات المتأثرة

يجب تأكيد الإصدارات المتأثرة والإصدارات المُصلحة الخاصة بكل منتج باستخدام النشرة الأمنية الرسمية من Fortinet PSIRT.

المكوّنالتحقيق
FortiClient Windowsيلزم التحقق من الإصدار
FortiClient macOSيلزم التحقق من الإصدار
FortiClient Windows PAMيلزم التحقق من الإصدار
Local APIتحليل المصدر وضوابط الوصول

🔍 الكشف والمراقبة

ينبغي لمحلّلي الأمن التحقيق في الأنشطة المشبوهة المتعلقة بالخدمات المحلية وعمليات FortiClient.

قائمة التحقق للتحقيق

  • تحديد إصدارات FortiClient المثبّتة.
  • مراجعة مدى تعرّض Local API.
  • مراقبة اتصالات localhost المشبوهة.
  • التحقيق في طلبات غير متوقعة من المتصفح إلى localhost.
  • مراجعة نشاط عمليات FortiClient.
  • التحقيق في إنشاء عمليات فرعية غير متوقعة.
  • مراجعة تغييرات الإعدادات غير المصرّح بها.
  • التحقق من تحديثات الأمان من المورّد.

🛡️ تركيز الفريق الأزرق

إعطاء الأولوية لبيانات القياس عن بُعد لنقاط النهاية، ومراقبة العمليات، ونشاط المتصفح، وتحليل اتصالات الشبكة المحلية.


🛡️ التخفيف والتحصين

الإجراءات الدفاعية الموصى بها:

  1. 🔴 ترقية التثبيتات المتأثرة إلى الإصدارات المُصلحة المؤكّدة من المورّد.
  2. 🔐 فرض التحقق الصارم من المصدر.
  3. 🔒 اشتراط المصادقة لعمليات Local API الحسّاسة.
  4. 🧱 تقييد التعرّض غير الضروري للخدمات المحلية.
  5. 🔍 مراقبة اتصالات localhost المشبوهة.
  6. 🖥️ الحفاظ على تغطية الكشف والاستجابة لنقاط النهاية.
  7. 📢 اتّباع توصيات Fortinet PSIRT الرسمية.

📂 هيكل المستودع

Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md

📚 المراجع والمصادر

الموردالوصف
🔴 Fortinet PSIRTالتنبيهات الأمنية الرسمية
📊 NIST NVDقاعدة بيانات الثغرات الأمنية
🆔 CVE Programسجلات CVE الرسمية
🔬 MITRE CWE-346ضعف التحقق من الأصل

⚖️ إخلاء المسؤولية

هذا المستودع مخصص لـ:

  • الأغراض التعليمية.
  • البحث الأمني المصرح به.
  • تحليل الثغرات الدفاعي.
  • التوعية الأمنية وهندسة الكشف.

لا يشجع المؤلف على الوصول غير المصرح به، أو الاستغلال، أو الاختبار ضد الأنظمة دون إذن صريح.

يجب التحقق من جميع النتائج باستخدام وثائق المورّد الموثوقة قبل الاستخدام التشغيلي.


🔴 افهم · حلّل · اكتشف · دافِع

Forti2Shell | البحث الأمني | CVE-2026-121529

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    407
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    270

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →