 aranfarzami/cve-2026-89026
PoC exploit وماسح ضوئي لـ CVE-2026-89026، للتحقق من تجاوز المصادقة في Issabel PBXAPI عبر رموز JWT مزورة بخوارزمية HS256 على أهداف فردية أو مُدرجة.

CVE-2026-89026 هو المشكلة الأمنية التي يستهدفها هذا المشروع.
يحتوي هذا المستودع على PoC exploit و scanner لأغراض البحث والتحقق من سلوك المصادقة المتأثر في Issabel PBXAPI.
المشروع مصمم للبحث الأمني المصرّح به، والتحقق من الثغرات، ومختبرات اختبار الاختراق، والتقييم الدفاعي.
مهم: اختبر فقط الأنظمة التي تملكها أو لديك تفويض صريح لتقييمها.
يقوم الـ PoC بتنفيذ مسار البحث الخاص بتزوير المصادقة ضد نقطة نهاية Issabel PBXAPI.
يتضمن:
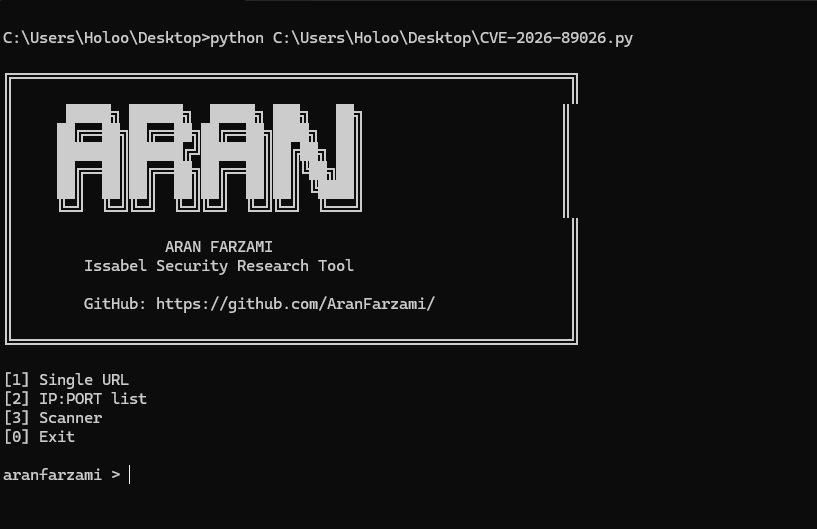
يدعم الـ scanner وضعي إدخال:
[1] Single URL
[2] IP:PORT List
[0] Back
يمكن توفير هدف واحد مصرّح به، على سبيل المثال:
https://target.example.com:8443
يمكن أن يحتوي ملف نصي على أهداف بهذا التنسيق:
http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080
تتم معالجة الأهداف بالتتابع.
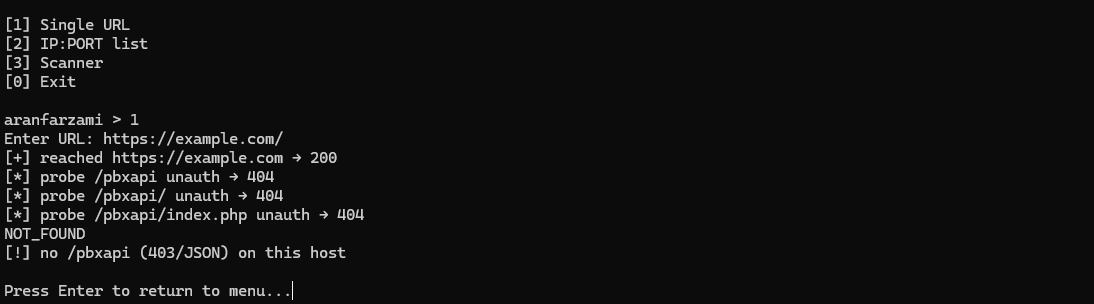
يتحقق الـ scanner من نقطة نهاية Issabel /pbxapi ويحدد ما إذا
كانت حالة المصادقة محل البحث موجودة.
النتائج النموذجية:
VULNERABLE
أو:
NOT_VULNERABLE
مسار الكشف في الـ scanner مخصص للتحقق من مشكلة المصادقة دون استخدام مسار تنفيذ الأوامر الاختياري.
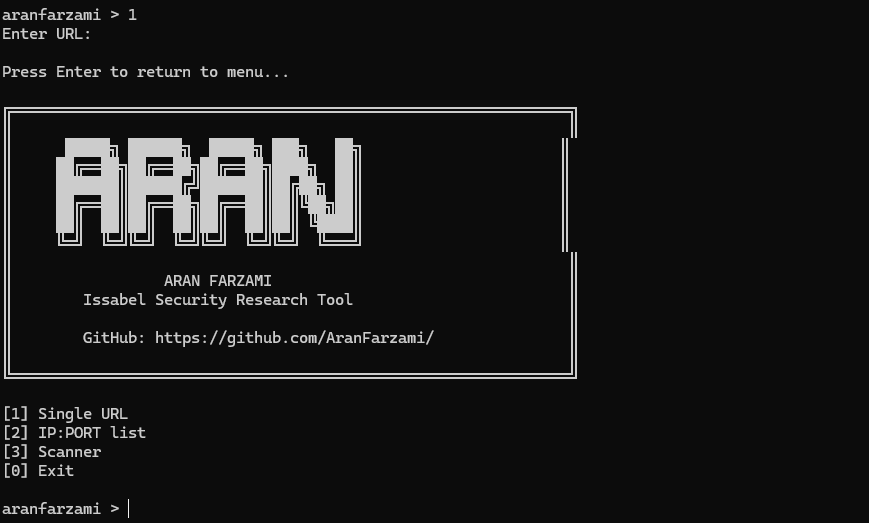
ضع لقطات الشاشة الخاصة بك في دليل screenshots/ داخل المستودع.
.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt
Aran Farzami
باحث أمني ومبرمج
GitHub:
https://github.com/AranFarzami/
يُقدَّم هذا المشروع لأغراض البحث الأمني المصرّح به والأغراض التعليمية.
لا تستخدم هذا الـ PoC أو الـ scanner ضد أنظمة بدون إذن صريح.
لا يصرّح المؤلف ولا يتحمل مسؤولية الوصول غير المصرّح به، أو التعطيل، أو الوصول إلى البيانات، أو أي استخدام غير قانوني آخر لهذا المشروع.
اختر وأضف ترخيصًا مفتوح المصدر مناسبًا قبل نشر هذا المستودع.
