CVE-2021-41773
مشروع poc&exp بلغة Go. إخلاء مسؤولية: هذا المشروع مستمد من ملاحظات الدراسة اليومية للمؤلف. يرجى عدم استخدام التقنيات والأدوات ذات الصلة لإجراء اختبارات غير قانونية، ولا يتحمل المؤلف أي عواقب سلبية تنشأ عن ذلك.
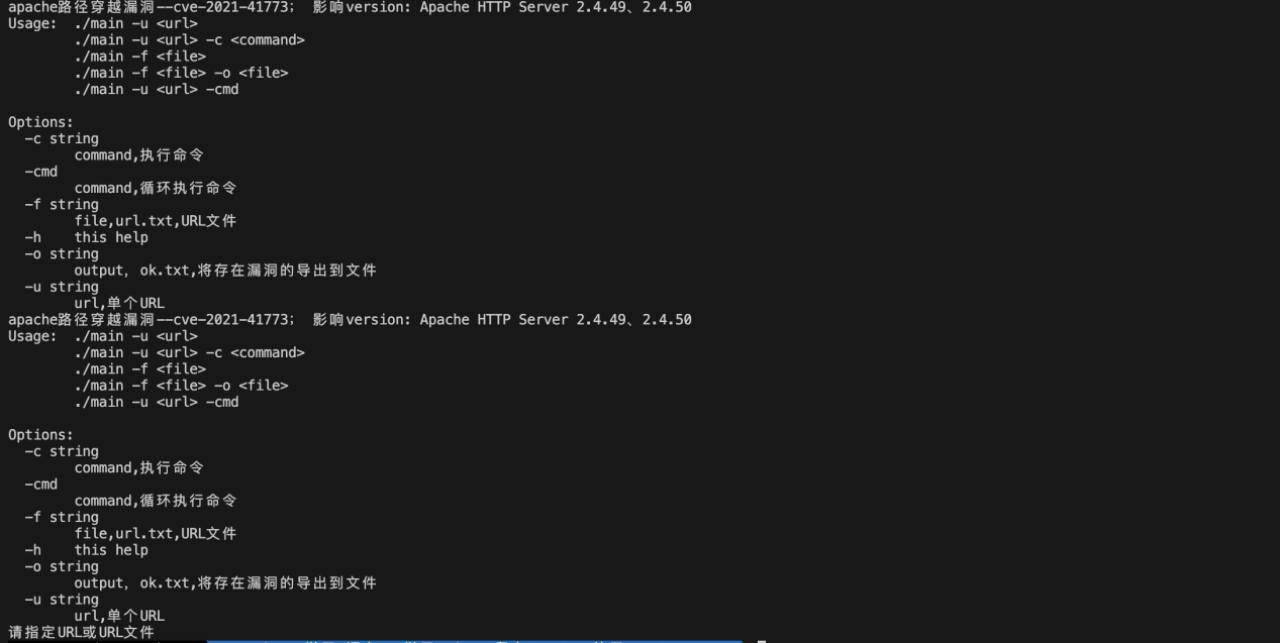
الاستخدام:
./main -u <url>   单个url
./main -u <url> -c <command>  单个url执行单个命令
./main -f <file>  批量验证url文件
./main -f <file> -o <file>  验证url文件,有漏洞的导出
./main -u <url> -cmd    循环非交互式执行命令
نتيجة تشغيل البرنامج:
خطة المؤلف التالية هي إضافة وحدة thread واستخدام الخيار -t للعمل بتعدد الخيوط (multi-thread)، بالإضافة إلى إضافة وحدات للتحقق من ثغرات متعددة واستغلالها.
مبتدئ في لغة Go، أرجو من الخبراء التجاوز عن الأخطاء
إذا كان لهذا المشروع أي فائدة ولو بسيطة في تعلمكم، فيرجى منح المؤلف بعض النجوم (stars)!!!
 aqiao-jashell/cve-2021-41773

