Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-32315 — أداء مع مستخدمين غير موثّقين في Openfire على نطاق واسع | Kitploit
أدوات/GitHubGitHub/ap0dexme0/cve-2023-32315
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubap0dexme0/cve-2023-32315

CVE-2023-32315

أداء مع مستخدمين غير موثّقين في Openfire على نطاق واسع

عرض المستودع
642منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-32315

  • لوحظ أن وحدة التحكم الإدارية لـ Openfire (وحدة التحكم الإدارية)، وهي تطبيق قائم على الويب، كانت عرضة لهجوم اجتياز المسار عبر بيئة الإعداد. سمح ذلك لمستخدم غير موثوق باستخدام بيئة إعداد Openfire غير الموثوقة في بيئة Openfire مهيأة بالفعل للوصول إلى الصفحات المقيدة في وحدة التحكم الإدارية لـ Openfire المحجوزة للمستخدمين الإداريين، ويمكن أن يؤدي ذلك إلى تنفيذ التعليمات البرمجية عن بُعد (RCE).

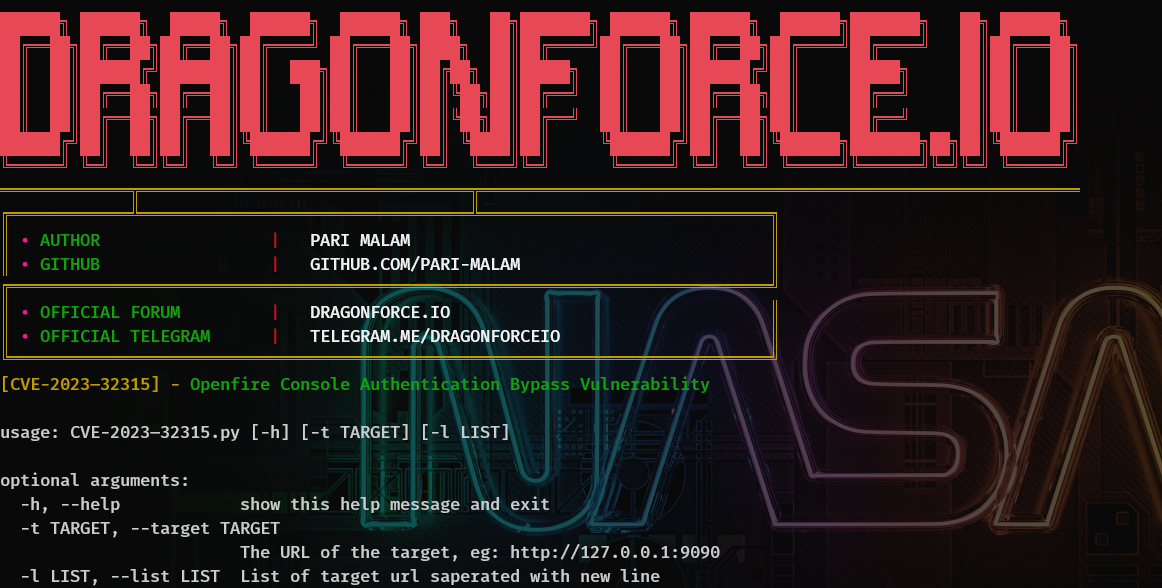
Screenshot

Screenshot_6 Screenshot_7

المتطلبات

  • Python3.7+

أنظمة التشغيل المدعومة

  • Linuxer
  • Wingays

ابدأ مع

$ git clone https://github.com/Pari-Malam/CVE-2023-32315
$ cd CVE-2023-32315
$ pip/pip3 install -r requirements.txt
$ python/python3 CVE-2023-32315.py

ملاحظات الأثر

  • باستخدام هذه الأداة، فإنك توافق على أنك تستخدمها للأغراض التعليمية فقط ولن تستخدمها في أي نشاط غير قانوني. كما توافق على تحمل جميع المخاطر المرتبطة باستخدام هذه الأداة. لن أكون مسؤولاً عن الأضرار المباشرة أو غير المباشرة الناتجة عن استخدام هذه الأداة. لا تقاضني!


المؤلف

  • Pari Malam

جهات الاتصال

Telegram Discord

تنزيل الأداة