
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
xmlrpc-brute — تختبر هذه الأداة تثبيتات ووردبريس لثغرات المصادقة في XML-RPC. | Kitploit

أدوات/GitHubGitHub/ankhcorp/xmlrpc-brute
هجمات كلمات المرورتحليل الثغرات الأمنيةأمن الويباختبار الاختراق
GitHubankhcorp/xmlrpc-brute

xmlrpc-brute

تختبر هذه الأداة تثبيتات ووردبريس لثغرات المصادقة في XML-RPC.
عرض المستودع
43منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

أداة اختراق ووردبريس عبر XML-RPC

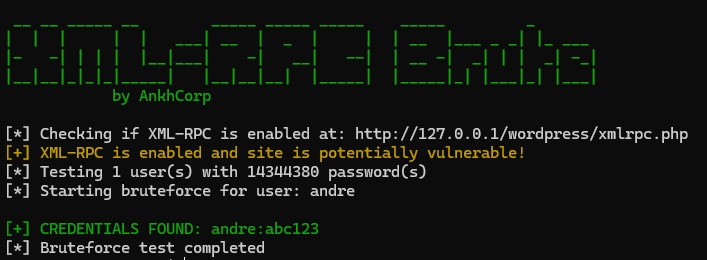
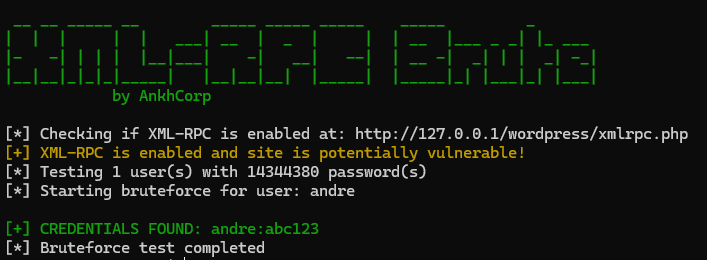
Image

أداة مصممة لاختبار مواقع ووردبريس بحثًا عن ثغرات XML-RPC من خلال محاولة تخمين بيانات اعتماد المستخدمين عبر واجهة XML-RPC.

الوصف

تختبر هذه الأداة تثبيتات ووردبريس بحثًا عن ثغرات المصادقة عبر XML-RPC. يمكنها تنفيذ هجمات تخمين قياسية أو استخدام system.multicall لاختبار كلمات مرور متعددة في طلب واحد، مما قد يتجاوز بعض آليات الحد من المعدل.

الميزات

  • التحقق من تمكين XML-RPC على موقع ووردبريس المستهدف
  • اختبار اسم مستخدم/كلمة مرور واحدة أو قوائم من بيانات الاعتماد
  • دعم system.multicall لاختبار أسرع واحتمال تجاوز حدود المعدل
  • تأخير قابل للتعديل بين الطلبات
  • مخرجات ملونة لتحسين القراءة

التثبيت

git clone https://github.com/AnkhCorp/xmlrpc-brute.git
cd xmlrpc-brute
pip install -r requirements.txt

الاستخدام

python3 xmlrpc-brute.py -t <target_url> -u <username> -P <password_list>

الخيارات

الخيارالنموذج الطويلالوصف
-t--targetعنوان URL المستهدف (مثال: https://example.com/)
-u--usernameاسم مستخدم واحد للاختبار
-U--userlistملف يحتوي على قائمة بأسماء المستخدمين
-p--passwordكلمة مرور واحدة للاختبار
-P--passlistملف يحتوي على قائمة بكلمات المرور
-d--delayالتأخير بين الطلبات بالثواني (الافتراضي: 1.0)
-m--multicallاستخدام system.multicall لاختبار كلمات مرور متعددة في وقت واحد
-b--batchحجم الدفعة للـ multicall (الافتراضي: 3)
--max-passwordsالحد الأقصى لعدد كلمات المرور المراد اختبارها (0 = بدون حد)

أمثلة

اختبار اسم مستخدم واحد مع قائمة كلمات مرور:

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P wordlist.txt

اختبار أسماء مستخدمين متعددة مع قائمة كلمات مرور باستخدام multicall:

python3 xmlrpc-brute.py -t http://example.com/wordpress -U userlist.txt -P wordlist.txt -m

الاختبار مع تأخير ثانيتين بين الطلبات والحد إلى 1000 كلمة مرور:

python3 xmlrpc-brute.py -t http://example.com/wordpress -u admin -P rockyou.txt -d 2 --max-passwords 1000

إخلاء مسؤولية قانوني

تم توفير هذه الأداة لأغراض تعليمية واختبارية فقط. استخدم هذه الأداة فقط على الأنظمة التي تملكها أو لديك إذن صريح لاختبارها. الوصول غير المصرح به إلى أنظمة الكمبيوتر غير قانوني وغير أخلاقي.

الرخصة

هذا المشروع مرخص بموجب رخصة MIT - راجع ملف LICENSE للحصول على التفاصيل.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





