
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
android_hid — استخدم جهاز أندرويد كـ Rubber Ducky ضد جهاز أندرويد آخر | Kitploit

أدوات/GitHubGitHub/androidmalware/android_hid
أمان أندرويدتوليد الحمولةاختراق الأجهزةاختبار الاختراقالفريق الأحمر
GitHubandroidmalware/android_hid

android_hid

استخدم جهاز أندرويد كـ Rubber Ducky ضد جهاز أندرويد آخر

عرض المستودع
1.6k33147منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

android_hid

استخدم Android كـ Rubber Ducky ضد جهاز Android أو كمبيوتر مستهدف

هجوم HID باستخدام Android

استخدام Android كـ Rubber Ducky ضد Android أو Windows. هذه ليست تقنية جديدة، بل مجرد عرض توضيحي لكيفية تنفيذ هجوم HID باستخدام Android بدلاً من rubber ducky. بالنسبة لجهاز Android المستهدف، ليس من الضروري أن يكون الجهاز مجذرًا أو أن يكون ADB/USB debugging مفعّلاً والجهاز مصرحًا به، لأن هاتف المهاجم الذكي يتصرف كلوحة مفاتيح متصلة.

hid_attack - نص برمجي يحتوي على أوامر مخصصة يتم تنفيذها (كتابتها) ضد جهاز Android المستهدف hid_pc - نص برمجي يحتوي على أوامر مخصصة يتم تنفيذها (كتابتها) ضد Windows 10 المستهدف

كيفية منع حدوث ذلك على Android

  1. اشحن هاتفك الذكي باستخدام الشاحن الخاص بك
  2. استخدم رقم PIN أو كلمة مرور غير بسيطة لحماية شاشة القفل
  3. استخدم برنامج أمان للهواتف المحمولة سيكتشف ويمنع تشغيل الحمولات الضارة

كيفية منع حدوث ذلك على الكمبيوتر

  1. لا تسمح لأي شخص بشحن هواتفهم الذكية في جهاز الكمبيوتر الخاص بك
  2. استخدم برنامج أمان سيكتشف حمولة Metasploit
  3. استخدام واقي USB قد يساعد

PoC

Android: https://youtu.be/aOWr6rWhsIs
PC: https://youtu.be/PJbqZm73MOc

المتطلبات الأساسية

  • جهاز Android مجذر مع دعم نواة HID (مثل ROM NetHunter)
  • كابل OTG

فيديو تعليمي باستخدام NetHunter

Watch the video في الفيديو تم استخدام النص البرمجي "part1/msf_install" كـ PoC. تمت إزالة الحمولة المختبرة.
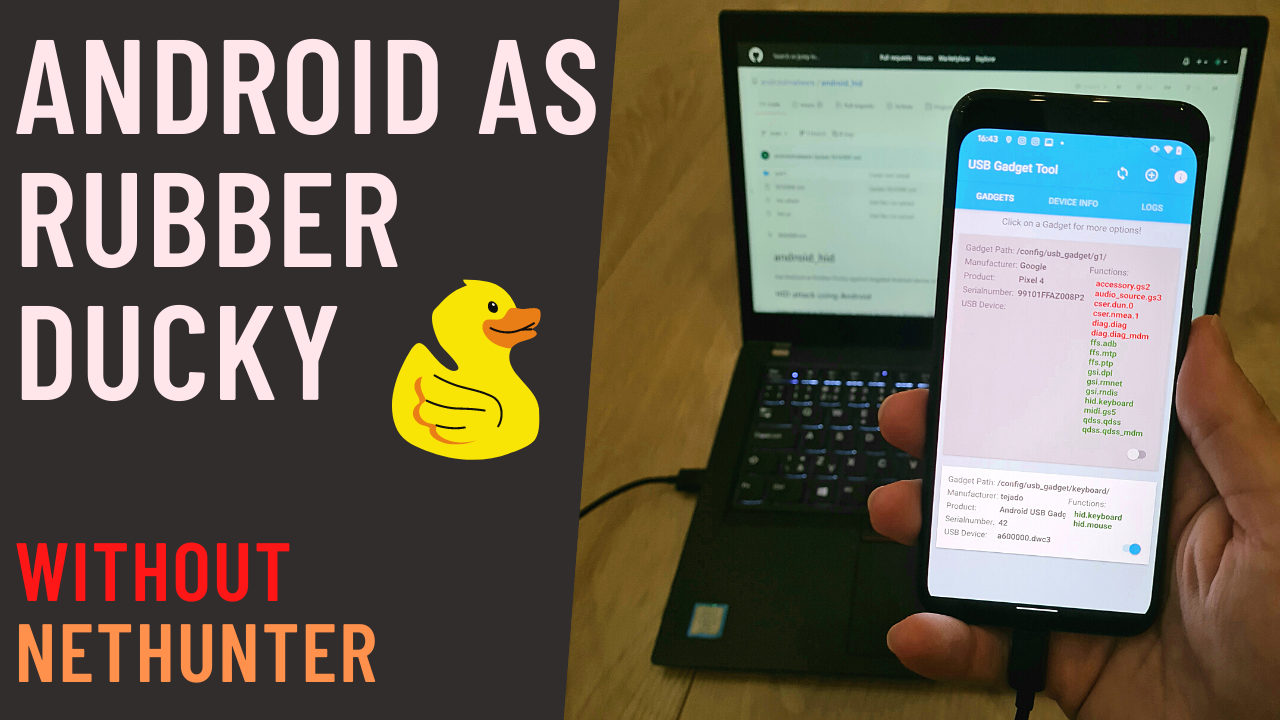
فيديو تعليمي بدون استخدام NetHunter

Watch the video USB Gadget Tool: https://github.com/tejado/android-usb-gadget
HID gadgets: https://github.com/pelya/android-keyboard-gadget/tree/master/hid-gadget-test
لسهولة الوصول، قمت بنسخ USB Gadget Tool و HID gadget إلى https://github.com/androidmalware/android_hid/tree/main/part2

معلومات البرنامج النصي

هذا نص برمجي مخصص، قد لا يعمل وفق سيناريو الاختبار الخاص بك. لهذا السبب، يجب عليك التجربة بالمفاتيح المضغوطة التي يتم إرسالها إلى الجهاز المستهدف. الموقع الإلكتروني الذي يحتوي على حمولة الاختبار الخاصة بي لم يعد نشطًا. قائمة جميع المفاتيح الممكنة موجودة في الرابط أدناه.

تنفيذ الأمر

bash hid_attack bash hid_pc

كيفية تثبيت ROM مخصص مع دعم HID

https://github.com/pelya/android-keyboard-gadget

تخمين رقم التعريف الشخصي (PIN) باستخدام Android كـ HID

https://github.com/urbanadventurer/Android-PIN-Bruteforce

قائمة جميع المفاتيح

https://github.com/anbud/DroidDucky/blob/master/droidducky.sh

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    388
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





