اختراق جهة إصدار الشهادات eMudhra CVE-2026-111943 CVE-2026-114406 CVE-2026-91403 CVE-2026-113812
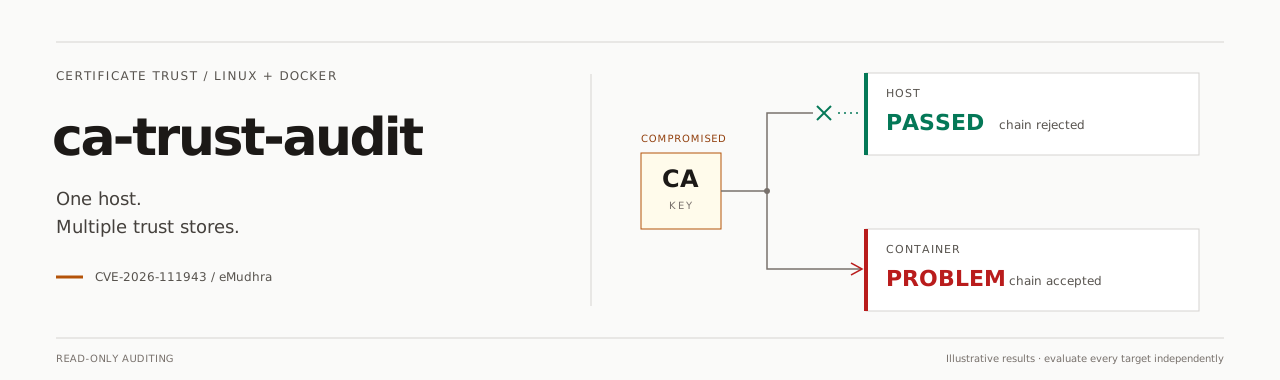


تدقيق ثقة الشهادات للقراءة فقط على مضيفات Linux وحاويات Docker قيد التشغيل. ملف Go تنفيذي مستقل واحد لمعماريتي AMD64 / ARM64، بما في ذلك WSL؛ متاح أيضًا كمكتبة Go قابلة لإعادة الاستخدام.
التثبيت · الاستخدام · النتائج · التغطية · واجهة Go البرمجية · المرجع التقني
[!IMPORTANT] اختراق شهادة CA الوسيطة لـ eMudhra — CVE-2026-111943 (أكتوبر 2026). يشير تنبيه الحادث إلى اختراق مفاتيح التوقيع لـ ست شهادات CA وسيطة لـ TLS وشهادتين CA لتوقيع الشيفرة، بما في ذلك سلاسل موقّعة تبادليًا. الأنظمة التي لا تزال تقبل سلسلة TLS متأثرة قد تثق بشهادات HTTPS صادرة عن المهاجم.
| الخطر | لماذا يجب التصرف بسرعة؟ |
|---|---|
| انتحال HTTPS / هجوم رجل في المنتصف (MITM) | قد يتمكن المهاجم القادر على اعتراض حركة المرور أو إعادة توجيهها من انتحال هوية الخدمات، أو سرقة بيانات الاعتماد/رموز الجلسة، أو قراءة حركة المرور وتعديلها. |
| شهادات احتيالية جديدة | يمكن لمفتاح CA المخترق توقيع شهادات جديدة. تجديد شهادة موقعك الإلكتروني لا يزيل تلك الثقة. |
| حزم شهادات قديمة في الحاويات أو التطبيقات | تحديث المضيف لا يستبدل حزم CA المضمّنة في الصور الموجودة. قد تستخدم PHP وcurl وPython/certifi وNode.js مصادر ثقة مختلفة. |
الاستجابة الموصى بها:
كلمات الحادث المفتاحية: CVE-2026-111943 · eMudhra · emSign · Sectigo cross-signing · compromised CA · intermediate CA · TLS/SSL certificate validation · trust store audit · Linux · Docker security.
ثبّت أحدث إصدار مع الاختيار التلقائي لـ AMD64/ARM64:
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh
ثم افحص المضيف وكل حاوية قيد التشغيل:
ca-trust-audit
| التثبيت | السلوك |
|---|---|
| الوجهة | /usr/local/bin؛ لا يُستخدم sudo إلا عند الحاجة. |
| متطلبات المثبّت | curl وأدوات POSIX الشائعة؛ HTTPS موثّق، دون تنزيل ملفات checksum. |
| متطلبات الماسح | لا يلزم تثبيت Go أو Python أو OpenSSL أو curl أو Java لتشغيل الملف التنفيذي. توفّر العملاء المثبّتون أدلة اختيارية وقت التشغيل. |
| فشل التحديث | تُجهَّز التنزيلات المكتملة؛ ويتم الاستبدال بشكل ذرّي. |
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --install-dir "$HOME/.local/bin"
curl -qfsSL https://github.com/andersundsehr/ca-trust-audit/releases/latest/download/install.sh | sh -s -- --version v0.2.2
أضف $HOME/.local/bin إلى PATH للحصول على تثبيت محلي للمستخدم. راجع تفاصيل المثبّت أو اطّلع على install.sh.
ca-trust-audit self-update --check    # check only
ca-trust-audit self-update            # update; use sudo if the directory requires it
ca-trust-audit self                   # short alias for self-update
self و selfupdate هما اسمان بديلان لـ self-update، بنفس الخيارات (--check، --force، --timeout، --color). تُبرز الأوامر المقترحة في أخطاء الأذونات باللون السماوي على الطرفيات؛ أما NO_COLOR أو إعادة التوجيه أو --color never فتُبقيها عادية. يحل هذا الأمر الصريح محل الملف التنفيذي؛ وتبقى الفحوصات العادية للقراءة فقط. يختار البنية المطابقة، ويتحقق من بيانات Go/ELF المستقلة، ويثبّت بشكل ذرّي عبر HTTPS موثّق. لا حاجة إلى أدوات خارجية أو ملف checksum. خيارات التحديث وحدود الثقة.
| المهمة | الأمر |
|---|---|
| المضيف + الحاويات قيد التشغيل | ca-trust-audit |
| المضيف فقط | ca-trust-audit --host (--host-only مكافئ) |
| الحاويات قيد التشغيل فقط | ca-trust-audit --containers-only |
| حاوية واحدة قيد التشغيل | ca-trust-audit --container webapp |
| تحليل سلسلة مُجمّعة دون اتصال | ca-trust-audit --offline |
| ملفات/مجلدات CA عامة إضافية | --ca-file /opt/app/ca.pem / --ca-dir /opt/app/public-cas (قابل للتكرار) |
| الطرفية + ملف JSON | ca-trust-audit --json report.json |
| stdout بصيغة JSON فقط | ca-trust-audit --json - |
| اشتراط تغطية كافية | ca-trust-audit --strict |
| نتائج مفصّلة لكل سلسلة | ca-trust-audit --verbose |
| الافتراضي / التحكم | المعنى |
|---|---|
--workers | وحدات المعالجة المنطقية المتاحة (nproc مكافئ، باستخدام Go)؛ تجاوزه بأي عدد صحيح موجب. يحدّ من الحاويات المتزامنة وإجمالي فحوصات TLS المتزامنة عبر جميع الأهداف. |
--timeout 10s | مهلة كل عملية، النطاق 1ms–5m؛ تُلغي الإشارات الفحص. |
--progress auto | التقدّم على stderr الطرفية؛ always يفعّل سجلات CI العادية، وnever يعطّله. |
--color auto | ألوان طرفية ذات معنى؛ NO_COLOR وإعادة التوجيه وTERM=dumb تعطّل الألوان التلقائية. always / never تتجاوزان الكشف. |
التقدّم: تبقى العدّادات والأوقات أولاً، ويبقى الهدف أخيراً. تقتصر إعادة رسم الطرفية على أربع مرات في الثانية وتُضبط على عرض الطرفية.
[progress] 2/4 targets processed | elapsed 18s | ETA ~12s | checking PHP cURL | container webapp
الفحوصات المتوازية: يُفحص المضيف أولاً، ثم تُفحص الحاويات قيد التشغيل بالتوازي. داخل كل عميل، تعمل طلبات السلسلة أيضاً بالتوازي؛ حدّها العام المشترك هو --workers، لذا يستفيد الهدف الواحد أيضاً. تُختبر العملاء داخل الهدف الواحد واحداً تلو الآخر، كلٌّ منها بضابط إيجابي خاص به.
الوقت المتوقع المحافظ: يستخدم ضعف مدة أبطأ حاوية مكتملة زائد هامش 10 ثوانٍ، وتزامن العمال والعمل المنتظر في الطابور. قبل القياسات، يبدأ بميزانية سخية (عادةً دقيقة واحدة لكل هدف متصل، و15 ثانية لغير المتصل). تعمل الأهداف طويلة المدة على توسيع التقدير؛ ولا يعلق أبداً عند ~1s. قبل اكتشاف Docker، يغطي target ETA الهدف النشط فقط. يمكن أن تزداد التقديرات وهي ليست مواعيد نهائية. يبقى JSON خالياً من التقدم ورموز الألوان.
قواعد الاختيار: تُستبعد الحاويات المتوقفة. يتعارض --host مع الاختيار المقتصر على الحاويات. تشير مسارات CA إلى مسارات داخل كل هدف محدد. غياب Docker يُبقي نتائج المضيف متاحة؛ ويُبلَّغ عن Docker غير القابل للوصول كتغطية غير مكتملة. جميع دلالات CLI وحدودها.
| النتيجة البشرية | اللون | المعنى |
|---|---|---|
| PASSED | أخضر | رفض هذا العميل المُقيَّم أو نموذج ملف CA سلاسل الحادث. |
| PROBLEM | أحمر | قبل عميل أو مخزن مُقيَّم صراحةً سلسلة مخترقة. |
| NOT VERIFIED | أصفر | الأدلة غير مكتملة: على سبيل المثال وضع عدم الاتصال، أو فشل الضابط الإيجابي، أو فشل DNS، أو انتهاء المهلة. |
| REVIEW | أصفر | تحتاج مواد CA ذات الصلة أو مسألة سياسة إلى مراجعة؛ الثقة الفعلية غير مثبتة. |
| UNSUPPORTED | رمادي | لا يمكن تقييم بيئة التشغيل هذه أو التنسيق بشكل موثوق. |
[!NOTE] نتائج ملف CA ونتائج العميل المباشر منفصلة. يغطي
PASSEDفي وضع عدم الاتصال نموذج PEM الموثق؛ ويبقى العملاء المباشرونNOT VERIFIED. لا يُحتسب فشل DNS أبداً كنجاح. لا تثبت نتائج TLS سلامة توقيع الشيفرة أو حماية كل تطبيق.