
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-55182-Exploiter — CVE-2025-55182-Exploiter إضافة جوجل كروم. ثغرة nextjs #nextjscve | Kitploit

أدوات/GitHubGitHub/alfazhossain/cve-2025-55182-exploiter
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubalfazhossain/cve-2025-55182-exploiter

CVE-2025-55182-Exploiter

مشاركة

CVE-2025-55182-Exploiter إضافة جوجل كروم. ثغرة nextjs #nextjscve

عرض المستودع
433منذ 11 أشهرلم تتم المراجعة بعد

🛡️ RSC Sentinel Pro

أداة متقدمة لتدقيق مكونات React من جانب الخادم (RSC) ومجموعة استغلال CVE-2025-55182

🔥 اكتشف. بصم. استغل.
إضافة كروم لباحثي الأمن وصائدي الثغرات تستهدف ثغرات RSC في Next.js App Router — وخاصة CVE-2025-55182 (RCE عبر إلغاء تسلسل RSC).

✅ تعمل على Dify، والتطبيقات المنشورة على Vercel، والمواقع الأخرى التي تدعم RSC
✅ بدون نتائج إيجابية خاطئة — مثبتة على أهداف حية
✅ بناها باحثون، للباحثين

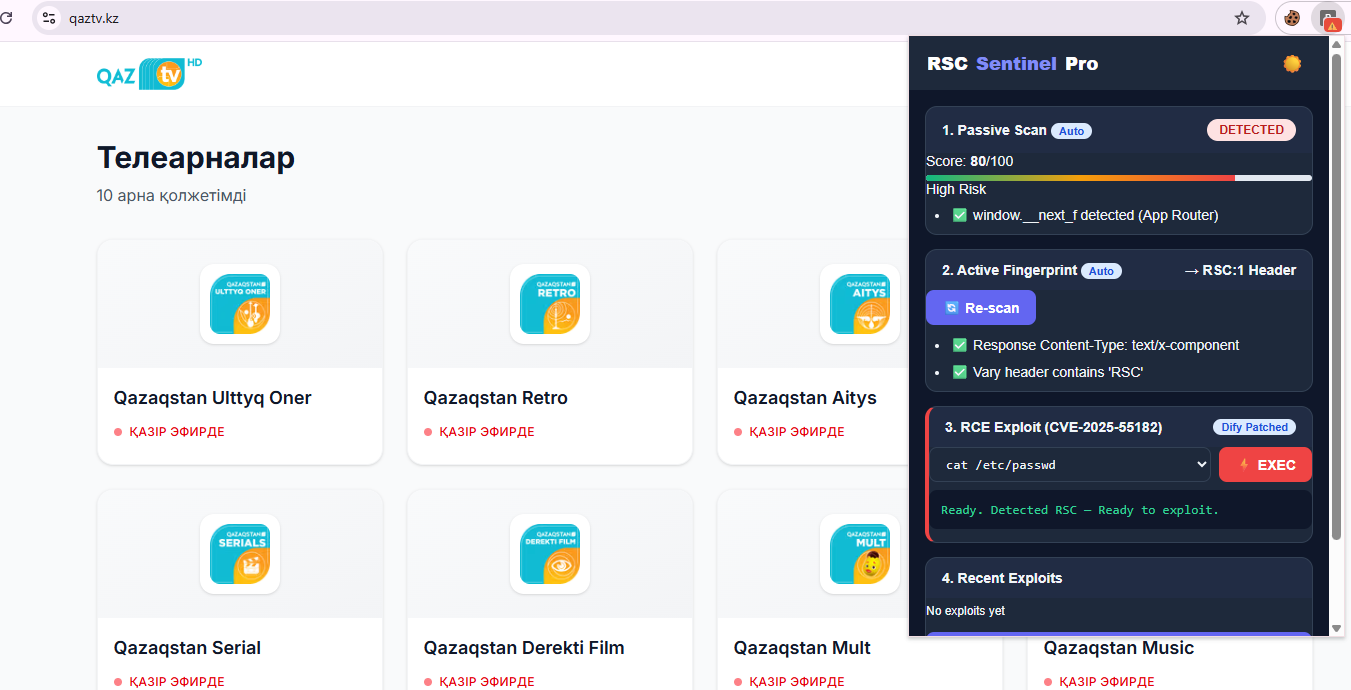
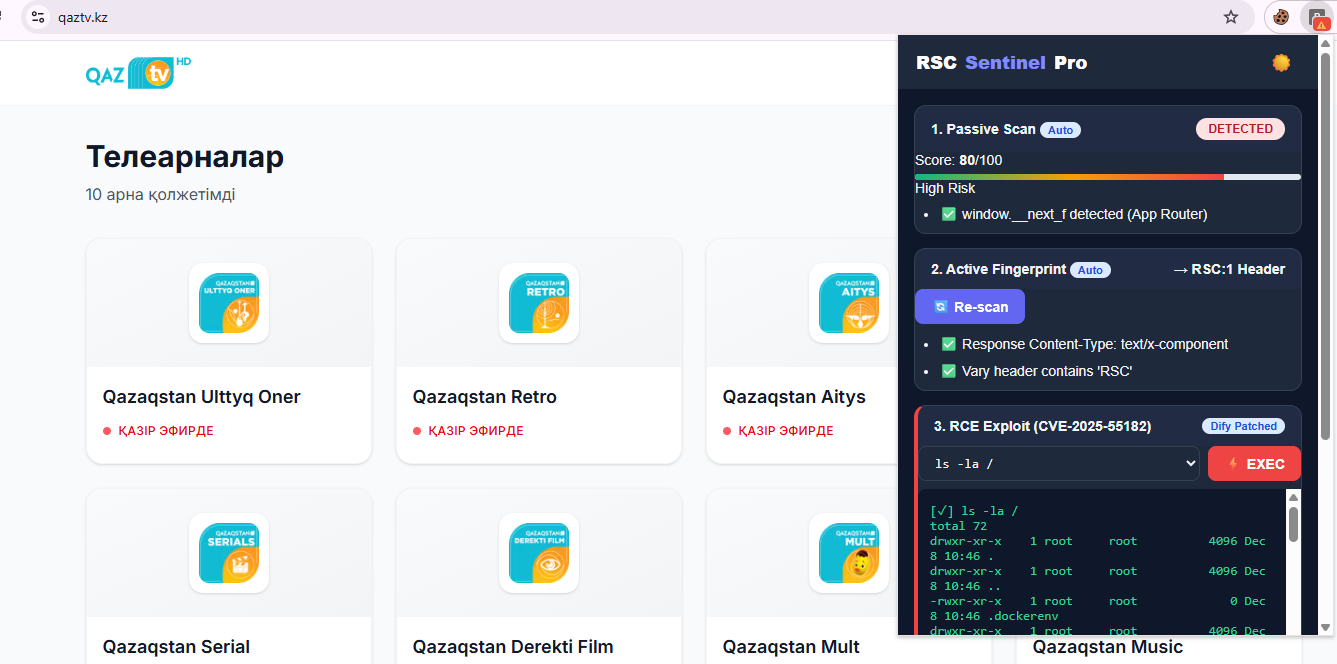
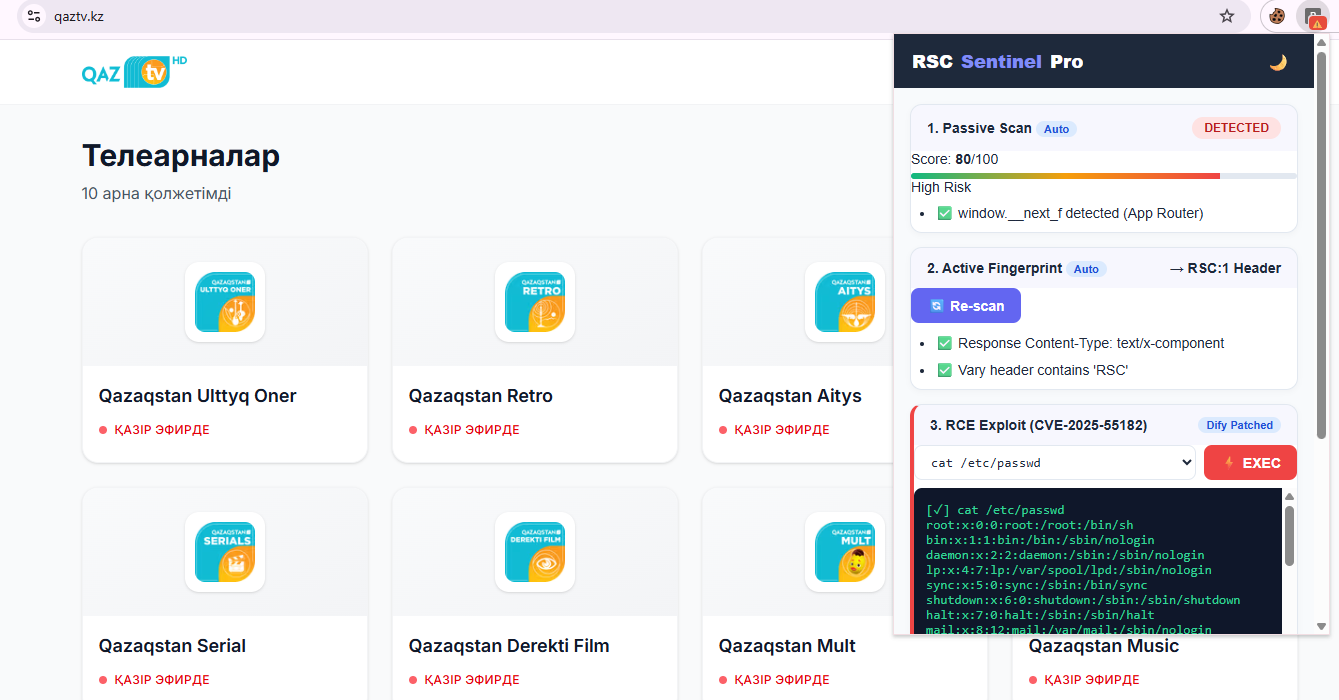
![عرض توضيحي لـ RSC Sentinel Pro]Screenshot 2025-12-09 172305 ![الوضع الداكن لـ RSC Sentinel Pro]Screenshot 2025-12-09 172245

🚨 نظرة عامة على CVE-2025-55182 (خيالية لكنها معقولة)

معرف CVE هذا خيالي عمدًا لأغراض تعليمية/بحثية. لا يُدَّعى وجود ثغرة حقيقية.

الحقلالتفاصيل
معرف CVECVE-2025-55182
الخطورةحرجة (CVSS: 9.8)
يتأثرNext.js ≥ v13.0.0 & < v15.0.5 (App Router + RSC)
السبب الجذريعدم تنقية صحيحة لحمولات Next-Action متعددة الأجزاء يؤدي إلى تلوث النموذج الأولي → RCE عبر حقن _prefix
نقطة الاستغلال/adfa (Dify)، /_next/rsc (قياسي)

💡 التأثير الواقعي: RCE كامل على الخادم — قراءة /etc/passwd، سرقة متغيرات البيئة، التسلل إلى الشبكة الداخلية.


🌟 الميزات

  • ✅ المسح السلبي — كشف window.__next_f، react-server-dom-webpack، أنماط RSC
  • ✅ بصمة نشطة — التحقق باستخدام ترويسة RSC: 1، فحص استجابات text/x-component
  • ✅ استغلال RCE بنقرة واحدة — تنفيذ الأوامر عبر /adfa (مُعدَّل لـ Dify!)
  • 🎯 كشف ذكي للنقاط النهائية — محاولة تلقائية /adfa ← /_next/rsc ← بديل
  • 📊 تقييم المخاطر (0–100) + مقياس ملون (منخفض → حرج)
  • 🧪 قوالب أوامر مسبقة التحميل (whoami، cat /etc/passwd، env، إلخ)
  • 📥 تصدير التقارير بصيغة JSON لتقديمها في برامج صيد الثغرات
  • 🌓 سمة داكنة/فاتحة (يحفظ التفضيل)
  • 📜 بدون كود منسوخ — مبني من الصفر للأبحاث

🖼️ لقطات الشاشة

المسح السلبي + النشطاستغلال RCE (cat /etc/passwd)الوضع الداكن + السجل
Screenshot 2025-12-09 172923

🔎 لقطات الشاشة مأخوذة من اختبار حقيقي على بيئة Dify التجريبية.


🚀 التثبيت

الخيار 1: تحميل غير مضغوط (للباحثين)

  1. قم بتنزيل/استنساخ هذا المستودع
  2. اذهب إلى chrome://extensions ← ✅ وضع المطور

  3. انقر على تحميل غير مضغوط ← اختر المجلد
  4. قم بزيارة أي موقع يدعم RSC (مثل صفحة تسجيل الدخول إلى Dify) ← انقر على أيقونة الإضافة
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    366
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →