 aleksamcode/wifi-password-stealer
أداة بسيطة لحقن ضغطات المفاتيح في ويندوز ولينكس تستخرج بيانات الواي فاي المخزنة (اسم الشبكة وكلمة المرور).



هل سبق لك أن شاهدت فيلمًا حيث يقوم هاكر بتوصيل محرك أقراص USB يبدو عاديًا بجهاز كمبيوتر ويسرق البيانات على الفور؟ اليوم، ستبني جهازًا يفعل ذلك بالضبط.
⚠️ إخلاء مسؤولية:
جميع المحتويات في هذا المشروع مخصصة لأغراض البحث الأمني فقط.
في صيف عام 2022، شرعت في بناء جهاز قادر على استخراج البيانات من جهاز كمبيوتر مستهدف. ولكن كيف بالضبط يتم نشر البرامج الضارة واستخراج المعلومات؟ في الأقسام التالية، سأشرح الخطوات الأساسية والمفاهيم الأساسية والفروق التقنية المتعلقة بإنشاء أداة حقن ضغطات مفاتيح مخصصة. بينما يستهدف هذا المشروع بشكل خاص بيانات اعتماد WiFi، يمكن تعديل الحمولة بسهولة لأغراض أكثر تقدمًا أو ضارة - الحدود الحقيقية الوحيدة هي إبداعك وخبرتك الفنية.
بمرور الوقت، نما المشروع ليشمل مجموعة واسعة من السكريبتات والأدوات. تم إنشاؤه في الأصل لإظهار قدرات Rubber Ducky - وتحديدًا، نسخة فعالة من حيث التكلفة باستخدام Raspberry Pi Pico (RPi Pico). حاليًا، المكونان الرئيسيان للمشروع هما:
وصول فعلي إلى جهاز الكمبيوتر الضحية الغير مقفل.
يجب أن يكون الكمبيوتر متصلاً بالإنترنت لإرسال البيانات المسروقة باستخدام SMTP للاستخراج عبر وسيط شبكي.
معرفة كلمة مرور جهاز الكمبيوتر الضحية لاستغلال Linux.
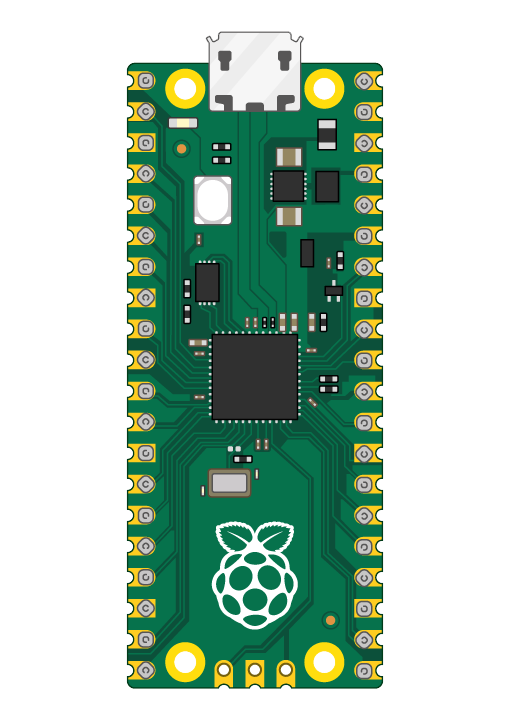
بعد إنشاء pico-ducky، تحتاج فقط إلى نسخ الحمولة المعدلة (المضبوطة وفقًا لتفاصيل SMTP الخاصة بك لاستغلال Windows و/أو المضبوطة لكلمة مرور Linux واسم محرك أقراص USB) إلى RPi Pico.
[!NOTE]
من الممكن بناء هذه الأداة باستخدام Rubber Ducky، لكن ضع في اعتبارك أن RPi Pico يكلف حوالي 4.00 دولارات و Rubber Ducky يكلف 80.00 دولارًا.
ومع ذلك، في حين أن pico-ducky هو حل جيد ومناسب للميزانية، فإن Rubber Ducky يقدم ميزات مثل التخفي واستخدام أحدث إصدار من DuckyScript.
لكتابة الحمولة باستخدام Ducky Script على RPi Pico الخاص بك، تحتاج أولاً إلى تحويله إلى pico-ducky. اتبع هذه الخطوات البسيطة لإنشاء pico-ducky.
أداة حقن ضغطات المفاتيح، بمجرد توصيلها بجهاز مضيف، تنفذ أوامر ضارة عن طريق تشغيل كود يحاكي ضغطات المفاتيح التي يدخلها المستخدم. بينما تبدو وكأنها محرك أقراص USB، إلا أنها تتصرف مثل لوحة مفاتيح تطبع حمولة مبرمجة مسبقًا. أدوات مثل Rubber Ducky يمكنها الكتابة بأكثر من 1000 كلمة في الدقيقة. بمجرد إنشائها، يمكن لأي شخص لديه وصول فعلي نشر هذه الحمولة بسهولة.
تستخدم الحمولة الأمر STRING لمعالجة ضغطات المفاتيح المحقونة. يقبل حرفًا أبجديًا رقميًا واحدًا أو أكثر و/أو علامات ترقيم وسيكتب باقي السطر كما هو تمامًا في الجهاز المستهدف. ستحاكي ENTER/SPACE الضغط على مفاتيح لوحة المفاتيح.
نستخدم الأمر DELAY لإيقاف تنفيذ الحمولة مؤقتًا. هذا مفيد عندما تحتاج الحمولة إلى الانتظار لعنصر، مثل سطر الأوامر، ليتم تحميله. يكون التأخير مفيدًا عند استخدامه في البداية، عند توصيل جهاز USB جديد بجهاز كمبيوتر مستهدف. في البداية، يجب على الكمبيوتر إكمال مجموعة من الإجراءات قبل أن يتمكن من بدء قبول أوامر الإدخال. في حالة أجهزة الواجهة البشرية (HIDs) يكون وقت الإعداد قصيرًا جدًا. في معظم الحالات، يستغرق الأمر جزءًا من الثانية لأن برامج التشغيل مدمجة. ومع ذلك، في بعض الحالات، قد يستغرق جهاز الكمبيوتر الأبطأ وقتًا أطول للتعرف على pico-ducky. النصيحة العامة هي ضبط وقت التأخير وفقًا لهدفك.
استخراج البيانات هو النقل غير المصرح به للبيانات من جهاز كمبيوتر / جهاز. بمجرد جمع البيانات، يمكن للخصم حزمها لتجنب الكشف أثناء إرسال البيانات عبر الشبكة باستخدام التشفير أو الضغط. الطريقتان الأكثر شيوعًا للاستخراج هما:
تم استخدام هذا النهج لاستغلال Windows. يمكن مشاهدة الحمولة كاملة هنا.
تم استخدام هذا النهج لاستغلال Linux. يمكن مشاهدة الحمولة كاملة هنا.
لاستخدام حمولة Windows (payload1.dd)، لا تحتاج إلى توصيل أي سلك توصيل بين الأطراف.
بمجرد تصدير كلمات المرور إلى ملف .txt، ستقوم الحمولة بإرسال البيانات إلى البريد الإلكتروني المعين باستخدام Yahoo SMTP. للحصول على تعليمات أكثر تفصيلاً، قم بزيارة الرابط التالي. أيضًا، يجب تحديث قالب الحمولة بمعلومات SMTP الخاصة بك، مما يعني أنك بحاجة إلى تحديث RECEIVER_EMAIL و SENDER_EMAIL و PASSWORD لبريدك الإلكتروني. بالإضافة إلى ذلك، يمكنك أيضًا تحديث نص البريد الإلكتروني والموضوع.
