Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
MysqlHoneypot — MysqlHoneypot | Kitploit
أدوات/GitHubGitHub/al1ex/mysqlhoneypot
أدوات دفاعيةالاستخبارات مفتوحة المصدر (OSINT)الاستطلاعجمع المعلوماتكشف التسلل
GitHubal1ex/mysqlhoneypot

MysqlHoneypot

MysqlHoneypot

عرض المستودع
25334منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

مقدمة

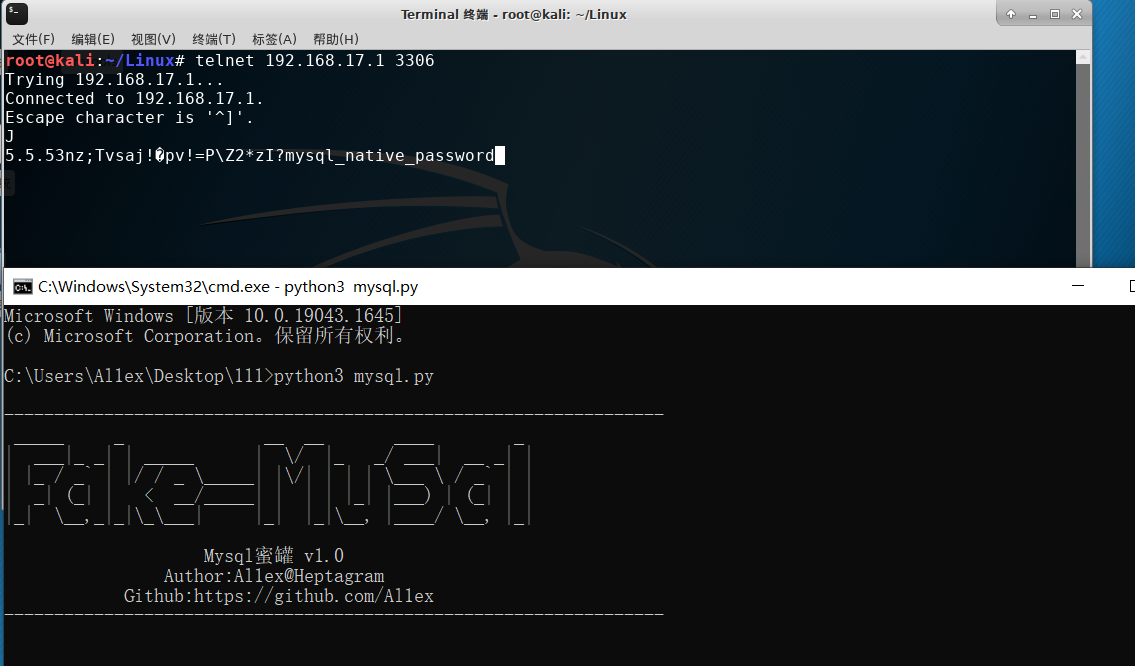
MysqlHoneypot هو مشروع honeypot لقاعدة بيانات Mysql، يستخدم بشكل أساسي load data local infile للحصول على اسم المستخدم لجهاز المهاجم (منصة Windows)، ثم يحصل على معرّف WeChat وفقاً لاسم المستخدم، ثم يحصل على رقم هاتف المستخدم وعنوان تسجيل الدخول وغيرها من المعلومات وفقاً لمعرّف WeChat. الملفات الرئيسية التي تتم قراءتها هي كما يلي:

A、عبر C: / Windows / pfro Log للحصول على اسم المهاجم
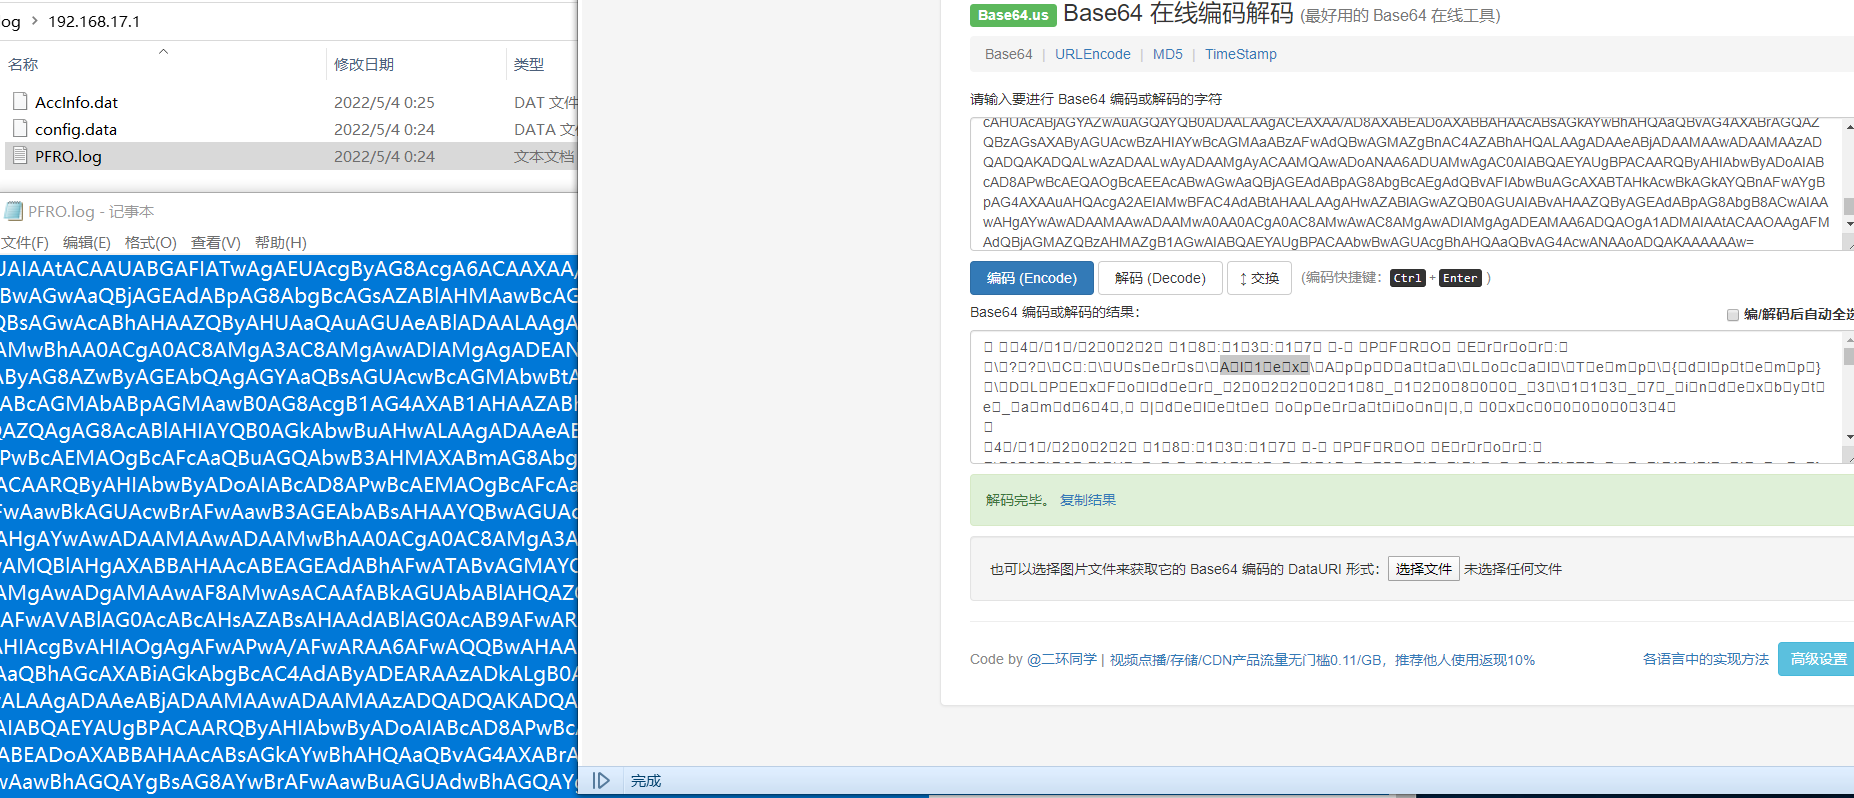
username

B、عبر C:/Users/UserName/Documents/WeChat Files/All Users/config/config.data للحصول على wxid الخاص بالمهاجم
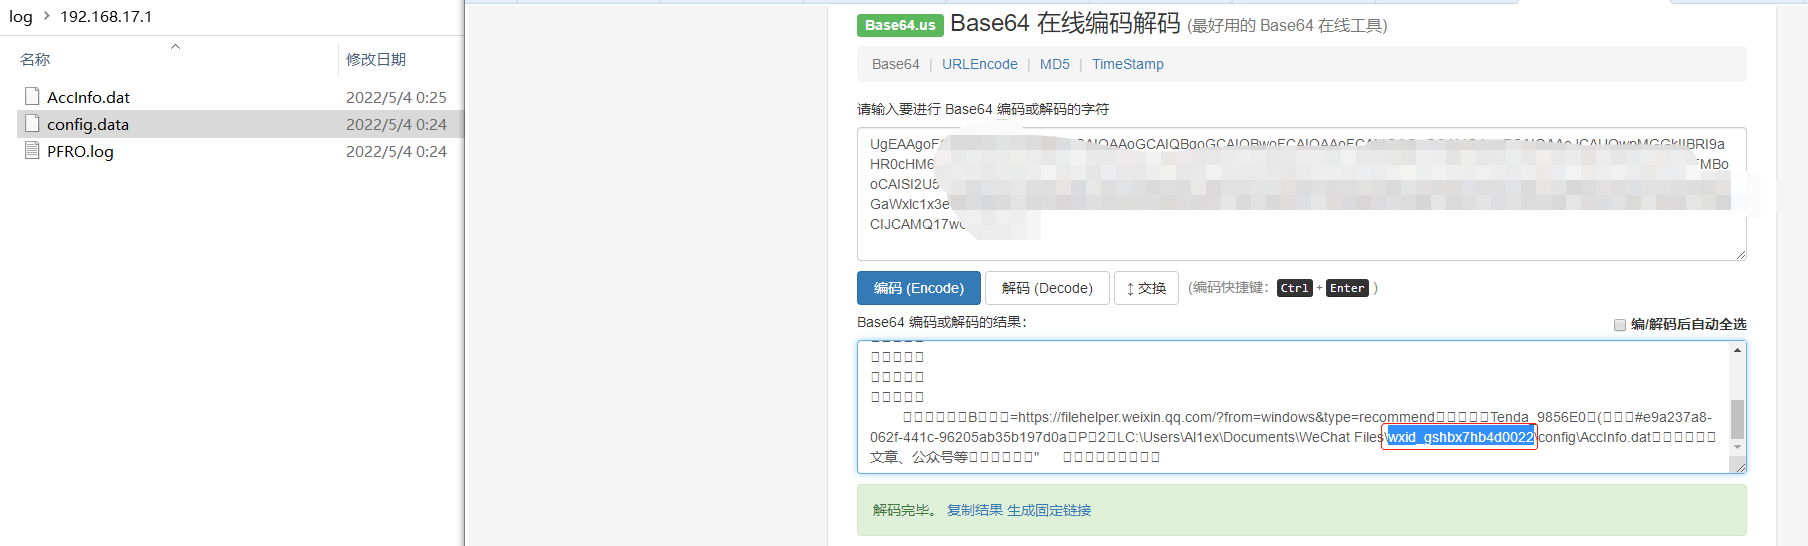
wechat

C、عبر C:/Users/UserName/Documents/WeChat Files/wx_id/config/AccInfo.dat للحصول على العنوان وwechatID ورقم الهاتف
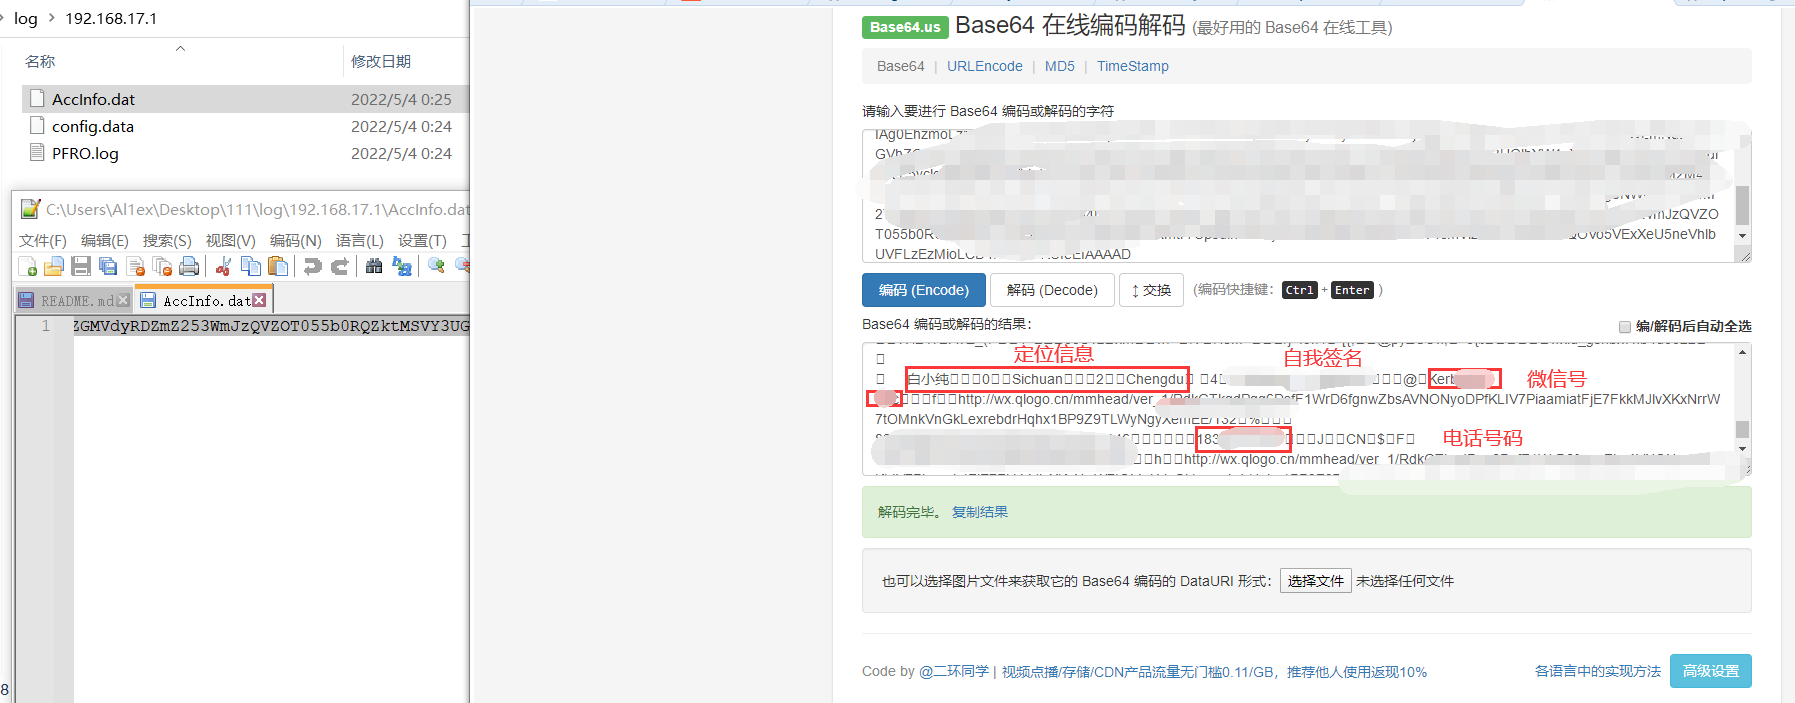
acc2

الوظيفة

التقاط معلومات حساب WeChat الخاص بجهاز المهاجم

أمثلة الاستخدام

الخطوة 1:يقوم المهاجم من الشبكة الخارجية بفحص الأصول والتخمين القسري.

crake

الخطوة 2:يقرأ جهاز المهاجم المحلي بشكل مباشر ملفي PFRO.log وconfig.data في المرة الأولى عند تثبيت WeChat.
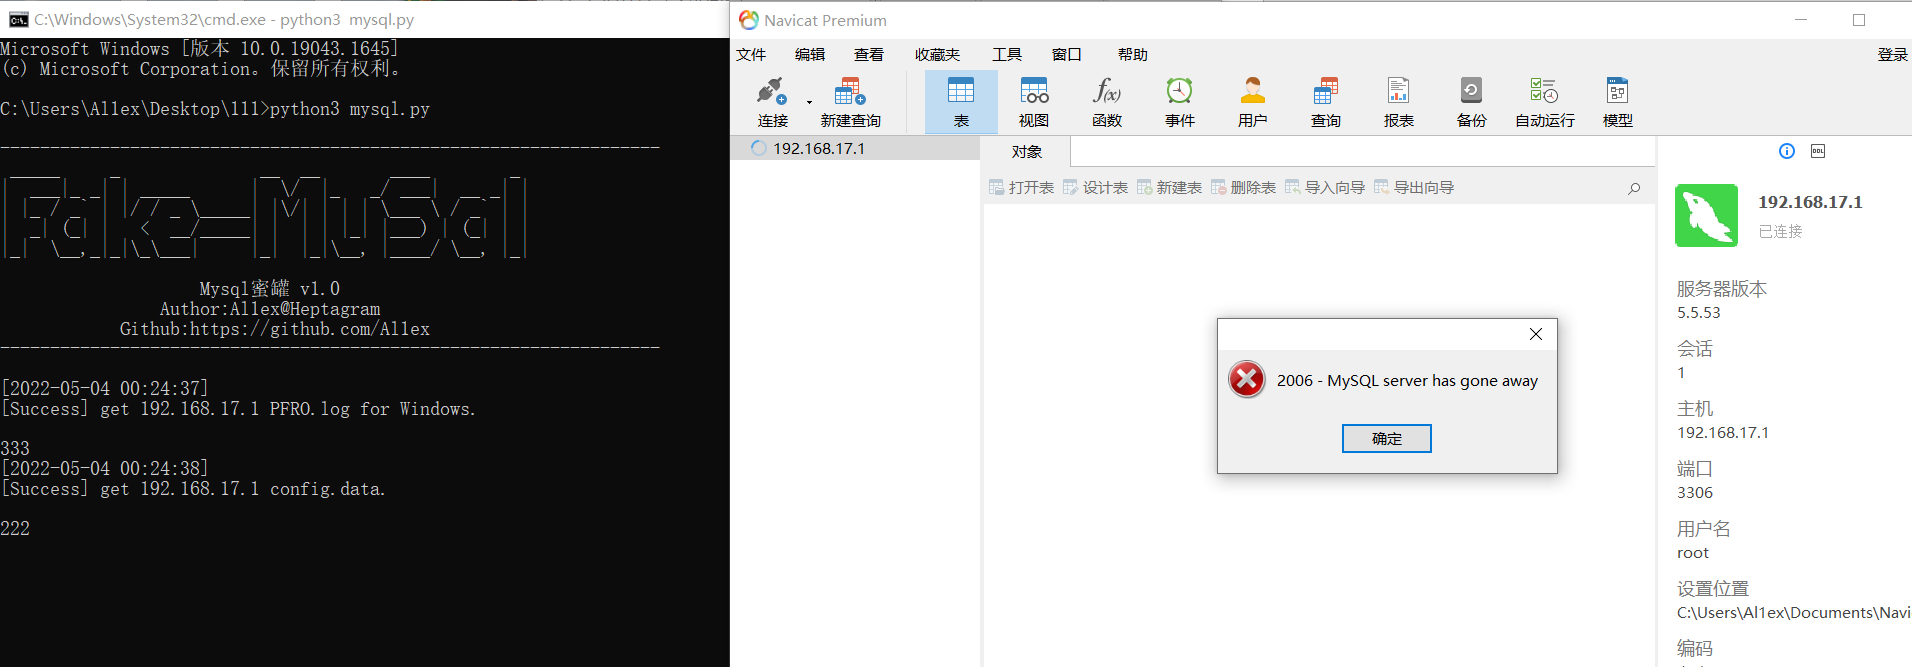
config

الخطوة 3: يحصل المهاجم على معلومات AccInfo.dat عند المحاولة مرة أخرى.
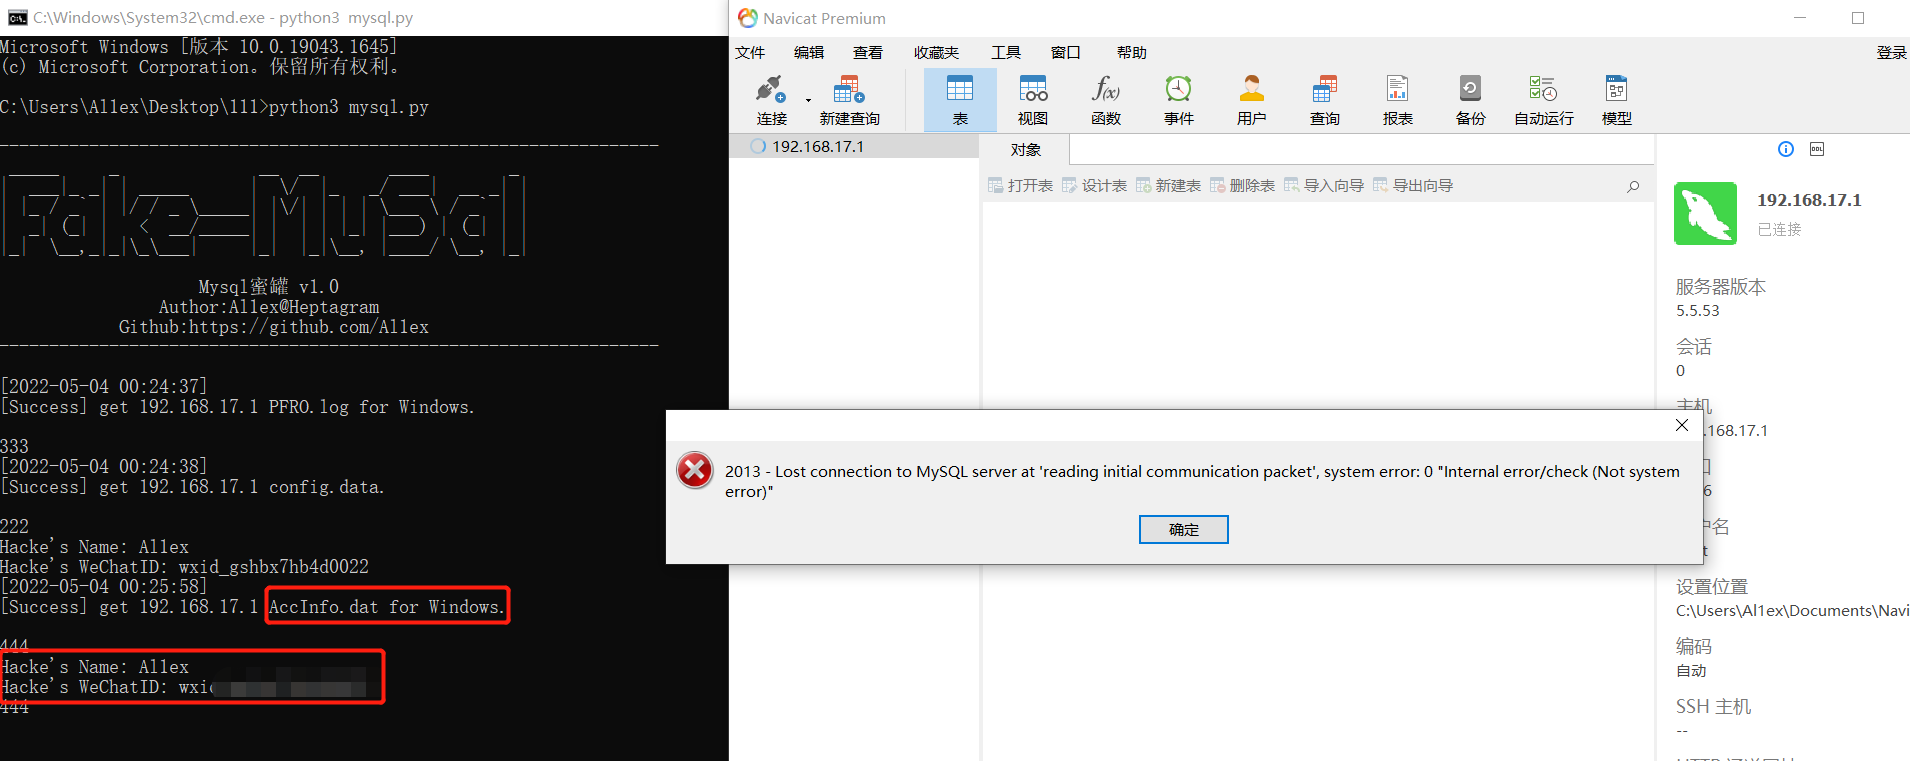
acc

توسعة إضافية:

  • لن يحصل Windows على المعلومات عندما لا يكون متصلاً بالنظام. إذا لزم الأمر، يمكنك تغيير ما تريد قراءته في الملف.

linux

  • يقرأ المهاجم ملف PFRO.log فقط عندما لا يكون WeChat مثبتاً محلياً.

log

أوجه القصور

عندما يستخدم المهاجم أداة التخمين القسري لاختراق (تزييف) تسجيل الدخول عن بُعد بنجاح، سيحصل على محتويات ملفي PFRO.log وconfig.data في المرة الأولى. إذا أراد الحصول على محتويات أكثر دقة، فعليه محاولة الاتصال مرة أخرى (عادةً). يرجى تغيير هذا لاحقاً عندما يتوفر لديك الوقت.

المراجع

https://github.com/qigpig/MysqlHoneypot

https://github.com/heikanet/MysqlHoneypot

https://mp.weixin.qq.com/s/rQ9BpavBeMnS6xUOidZ5OA

https://mp.weixin.qq.com/s/m4I_YDn98K_A2yGAhv67Gg

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →