 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) تحليل ثغرة RCE حرجة + توصيات دفاعية (التحقق من التصحيح، أفكار الكشف، ونصائح التعزيز)



 GIF الماتريكس

CVE-2025-68613 هي ثغرة حرجة لتنفيذ الأكواد عن بُعد في منصة أتمتة سير العمل n8n تسمح للمهاجمين المُوثَّقين بتنفيذ أوامر نظام تعسفية عبر حقن التعبيرات.
⚡ إحصائيات سريعة
|
🎯 حقائق رئيسية
|
| الخاصية | القيمة |
|---|---|
| 🆔 معرف CVE | CVE-2025-68613 |
| 📊 درجة CVSS | 9.9 (حرج) 🔴 |
| 🔗 ناقل CVSS | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913 (التحكم غير السليم في موارد الأكواد المدارة ديناميكيًا) |
| 📦 الإصدارات المتأثرة | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ الإصدارات المُصحَّحة | 1.120.4, 1.121.1, 1.122.0+ |
n8n هي منصة أتمتة سير عمل مفتوحة المصدر تتيح التكامل بدون كود/بكود منخفض عبر أكثر من 400 تطبيق. يتم نشرها على نطاق واسع في:
| 🏢 حالة الاستخدام | 📝 الوصف |
|---|---|
| 🔧 DevOps | خطوط أنابيب الأتمتة، تكاملات CI/CD |
| 🛡️ عمليات الأمان | سير عمل SOAR، الاستجابة للحوادث |
| 💼 الأعمال | أتمتة العمليات، سير عمل البيانات |
| 📊 البيانات | عمليات ETL، تكاملات API |
🔓 سلسلة الثغرة:
┌─────────────────────────────────────────────────────────────────┐
│  📝 لغة تعبيرات n8n → معالجة البيانات الديناميكية              │
│                           ↓                                     │
│  ⚠️  عزل غير كافٍ للصندوق الرملي في التقييم من جانب الخادم     │
│                           ↓                                     │
│  💀 هروب التعبير الخبيث من الصندوق الرملي                      │
│                           ↓                                     │
│  🖥️  الوصول إلى وحدة child_process في Node.js                  │
│                           ↓                                     │
│  💥 RCE كاملة - تنفيذ أوامر نظام التشغيل                       │
└─────────────────────────────────────────────────────────────────┘
متطلبات الاستغلال:
| # | 📋 المتطلب | 📝 التفاصيل |
|---|---|---|
| 1️⃣ | المصادقة | حساب مستخدم صالح في n8n (امتيازات منخفضة كافية) |
| 2️⃣ | الأذونات | إمكانية إنشاء/تعديل سير العمل |
| 3️⃣ | الوصول الشبكي | القدرة على الوصول إلى مثيل n8n |
| 🏷️ السمة | 📊 القيمة | 🔥 الخطر |
|---|---|---|
| التعقيد | منخفض (AC:L) | 🔴 عالٍ |
| تفاعل المستخدم | لا شيء مطلوب | 🔴 عالٍ |
| النطاق | متغير | 🔴 حرج |
graph TD
    A[🔐 مستخدم مُوثَّق] -->|ينشئ| B[📝 سير عمل جديد]
    B -->|يحقن| C[💀 تعبير خبيث]
    C -->|يطلق| D[⚡ تقييم التعبير]
    D -->|يستغل| E[🔓 هروب من الصندوق الرملي]
    E -->|يصل إلى| F[🖥️ بيئة تشغيل Node.js]
    F -->|ينفذ| G[💥 أمر نظام عبر child_process]
    G -->|يحقق| H[☠️ اختراق كامل للخادم]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ إخلاء مسؤولية: ما يلي لأغراض تعليمية فقط. الاستغلال غير المصرح به غير قانوني.
الوصول الأولي إلى منصة أتمتة سير العمل n8n الضعيفة.
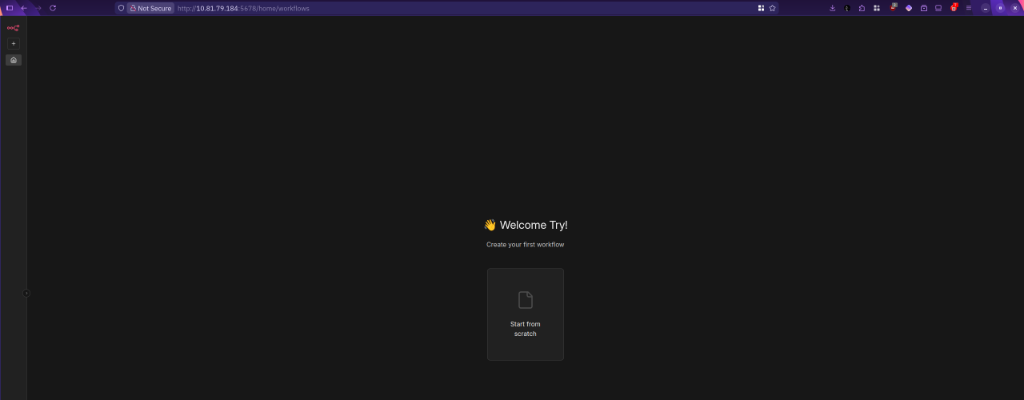
🔓 لوحة تحكم ترحيب n8n - نقطة الدخول
إنشاء سير عمل جديد سيحتوي على الحمولة الخبيثة.
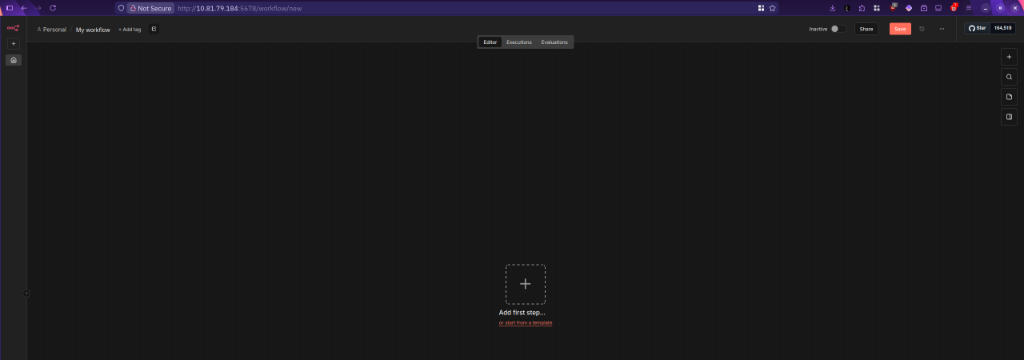
📝 إنشاء سير عمل جديد مع "إضافة الخطوة الأولى"
تكوين مشغل سير العمل - المشغل اليدوي يسمح بالتنفيذ عند الطلب.
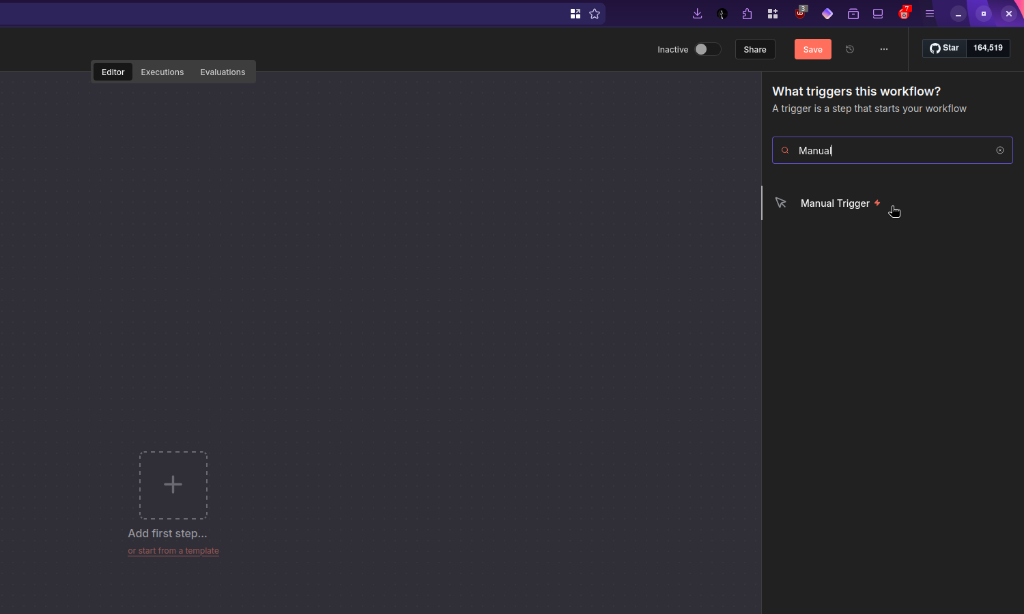
🎯 اختيار المشغل اليدوي لتفعيل سير العمل
إضافة عقدة "تحرير الحقول (Set)" التي ستحتوي على التعبير الخبيث.
