 aixisstudio/snitch
مرئي حركة مرور الشبكة في الوقت الفعلي — شاهد كل اتصال يقوم به جهاز الكمبيوتر الخاص بك. الخصوصية أولاً، محلي 100%. / Visualiseur de trafic réseau en temps réel, 100% local.

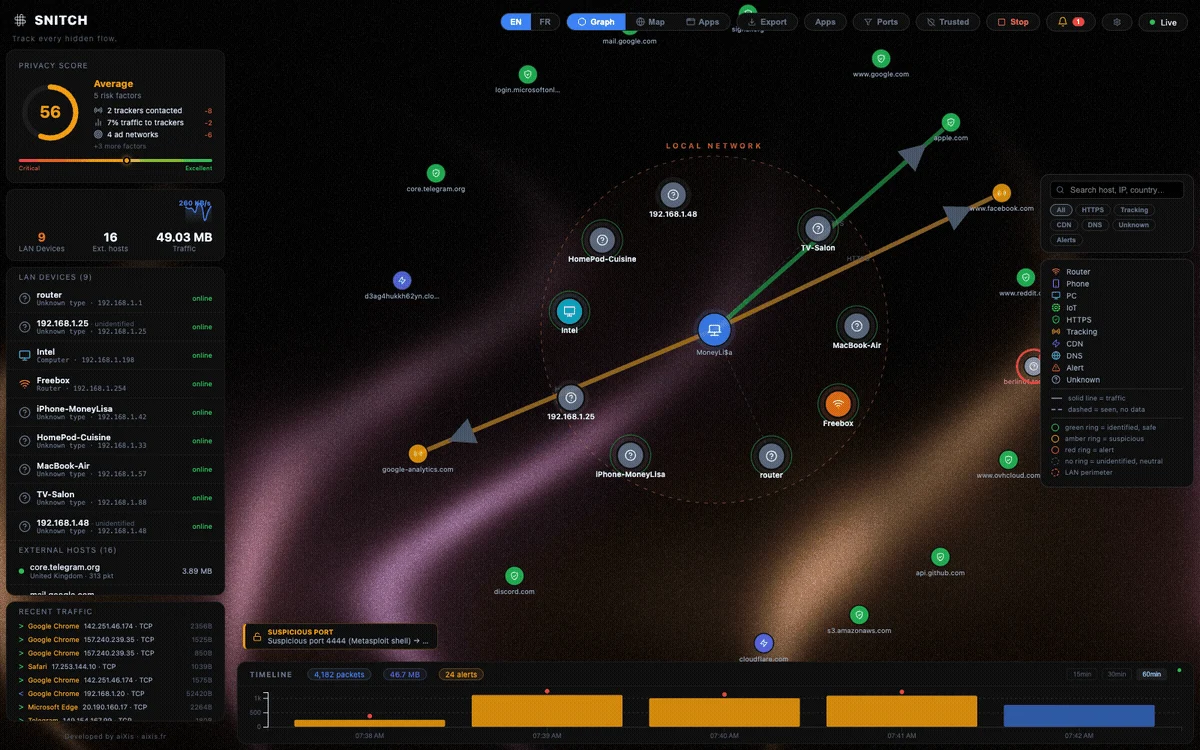
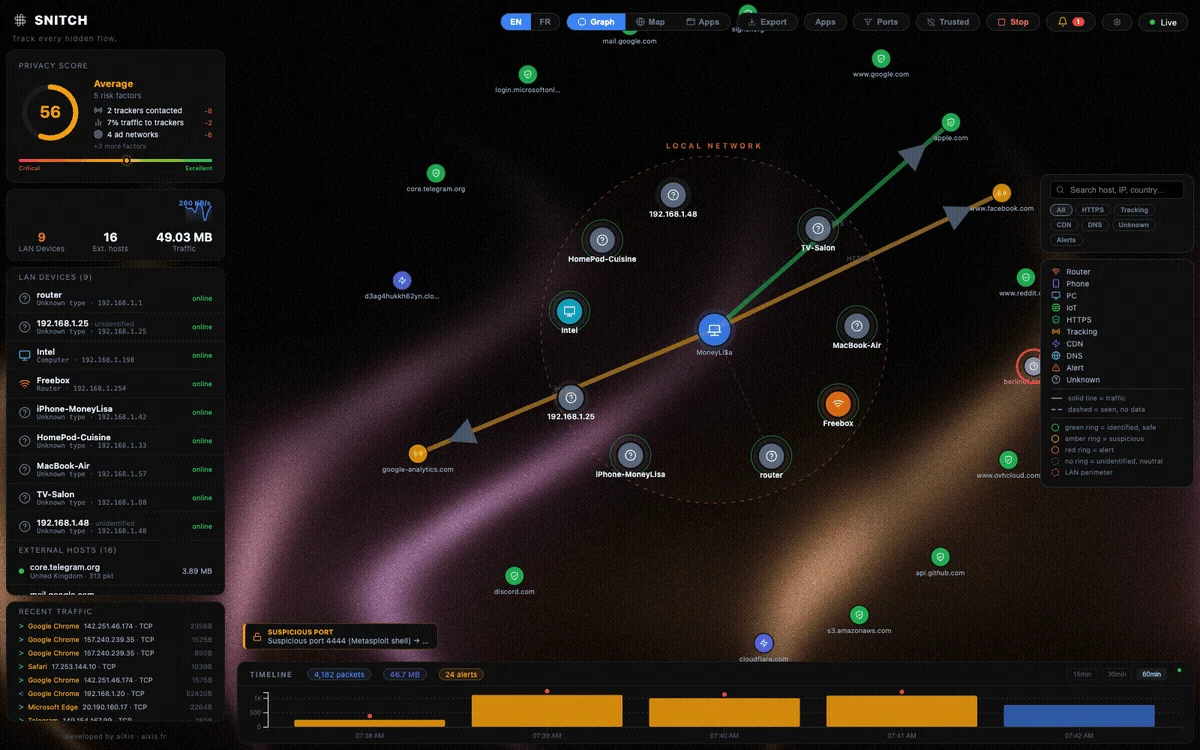
Snitch هو أداة لتصور حركة مرور الشبكة في الوقت الفعلي. شاهد كل اتصال يجريه جهاز الكمبيوتر الخاص بك — مع من يتحدث، وأين يتواجدون، وما هو التطبيق المسؤول.
الواجهة بأكملها متاحة باللغتين الإنجليزية والفرنسية: استخدم مفتاح التبديل EN / FR في شريط الأدوات العلوي الأيمن.
127.0.0.1 خلف رمز مميز؛ لا تغادر بيانات حركة المرور الخاصة بك الجهاز أبدًا.| الميزة | الوصف |
|---|---|
| رسم بياني للقوة | رسم بياني حي للعقد — جهازك في المنتصف، كل اتصال كعقدة |
| خريطة العالم | عناوين IP محددة جغرافيًا مع أقواس متحركة على كرة أرضية تفاعلية |
| جدول زمني 15/30/60 دقيقة | سجل منزلق مخزن محليًا في SQLite (احتفاظ لمدة 24 ساعة) |
| كشف الشذوذ | يشير إلى عمليات فحص المنافذ، والإشارات، والتسرب المحتمل للبيانات |
| إسناد العملية | اعرف أي تطبيق يولد أي حركة مرور (أفضل 5 لكل اتصال) |
| ماسح الشبكة المحلية (LAN) | اكتشاف سلبي عبر جدول ARP للنظام (لا توجد عمليات مسح بث) |
| درجة الخصوصية | درجة في الوقت الفعلي لتعرض حركة المرور الصادرة الخاصة بك |
| عرض لكل تطبيق | وجهات وحجوم وسجل 60 دقيقة لكل عملية |
| قمع التنبيهات | قواعد "تجاهل المضيف/النوع" المستمرة، قابلة للإدارة في واجهة المستخدم |
| لوحة الإعدادات | اللغة، الاحتفاظ، الفلاتر، تنزيل GeoIP بموافقة، التشخيصات |
| كشف المتتبعات | قوائم نطاقات مطابقة لللاحقة يتم شحنها كملفات بيانات قابلة للتحرير (backend/classifier/lists/) |
| مراقب النطاق الترددي | خط شرارة مباشر للميغابايت/ثانية |
| واجهة مستخدم EN / FR | واجهة ثنائية اللغة كاملة، تبديل بنقرة واحدة |
| المنصة | الحزمة |
|---|---|
| macOS (Apple Silicon) | brew install --cask aixisstudio/tap/snitch — أو Snitch-1.0.4-macos-arm64.zip |
| Linux | sudo docker compose up --build — انظر Docker (Linux) |
| Windows | البناء من المصدر — انظر بناء المثبت |
أو احصل على أحدث إصدار: github.com/aixisstudio/Snitch/releases
أول تشغيل لنظام macOS — Snitch موقع بشكل مخصص، وغير موثق (لا يوجد معرف مطور Apple مدفوع). يقوم الأمر
brew install --caskأعلاه بإزالة علامة الحجر الصحي لك. بالنسبة للملف المضغوط اليدوي: انقر بزر الماوس الأيمن → فتح، أو قم بتشغيلxattr -dr com.apple.quarantine /Applications/Snitch.app. عند التشغيل الأول، يطلب Snitch كلمة مرور المسؤول الخاصة بك مرة واحدة — يتطلب التقاط الحزم ذلك، تمامًا مثل tcpdump/Wireshark؛ تظل واجهة المستخدم نفسها غير مميزة.
| الطبقة | التقنية |
|---|---|
| التقاط الحزم | ctypes → libpcap — Npcap (Windows) / libpcap (Linux/macOS) — محلل خاص (IPv4/IPv6/TCP/UDP/DNS/TLS-SNI) |
| واجهة برمجة تطبيقات الواجهة الخلفية | FastAPI — WebSockets — SQLite |
| الواجهة الأمامية | React 18 — Vite — D3.js v7 — TopoJSON |
| غلاف سطح المكتب | Electron 44 |
| تحديد الموقع الجغرافي | دون اتصال فقط — DB-IP Lite (CC BY 4.0) مجمعة ومضغوطة في backend/data/geo/، يتم فك ضغطها عند التشغيل الأول؛ يدعم أيضًا MaxMind GeoLite2 .mmdb |
data/api_token.txt. افتح واجهة المستخدم باستخدام http://localhost:8000/?token=<TOKEN> (أو أدخله عند المطالبة).127.0.0.1 في كل وضع. قم بتعيين SNITCH_BIND=0.0.0.0 فقط إذا كنت تريد صراحة الوصول إلى الشبكة المحلية (لا يزال تطبيق مصادقة الرمز المميز).localhost:5173، وأصل الواجهة الخلفية الخاص بها، وصفحات Electron file:// الاتصال.backend/data/geo/ ويتم استخراجها تلقائيًا إلى <data_dir>/geo/ عند التشغيل الأول — يعمل تحديد الموقع الجغرافي فورًا، بدون أي مكالمات شبكة. لا يزال بإمكانك إسقاط GeoLite2-City.mmdb/GeoLite2-ASN.mmdb (MaxMind) أحدث في <data_dir>/geo/، أو تنزيل DB-IP Lite جديد من لوحة الإعدادات (موافقة صريحة، المكالمة الصادرة الوحيدة الممكنة).snitch.db (نافذة منزلقة لمدة 24 ساعة، قابلة للتكوين عبر إعداد retention_hours) و data/logs/snitch.log لا تغادر الجهاز أبدًا. لا يوجد تتبع. المكالمة الصادرة الوحيدة الممكنة هي تنزيل DB-IP Lite الاختياري (الإعدادات ← "تنزيل DB-IP Lite")، والذي يتطلب نقرة صريحة.alert_suppressions)، وتطبيقها قبل إصدار التنبيهات أو تسجيلها، وهي قابلة للبقاء عبر عمليات إعادة التشغيل عبر POST /alerts/ignore / DELETE /alerts/ignore / GET /alerts/ignore.host_history, process_history) لنافذة الاحتفاظ، مما يدعم عرض كل تطبيق و GET /history/host/{ip} / GET /history/process/{name}.GET /diagnostics يعيد لقطة JSON لوقت التشغيل (حالة الالتقاط، حالة قاعدة بيانات الموقع الجغرافي، الواجهة، الإصدارات، المسارات) بدون أسرار؛ يمكن للوحة الإعدادات تصديرها أو فتح دليل السجل (Electron).*.local (Apple/Linux)، أسماء LLMNR و NetBIOS (Windows)، خيارات اسم مضيف DHCP، بالإضافة إلى جدول بائعي IEEE OUI الكامل دون اتصال، ويتم الكشف عن بوابتك تلقائيًا كجهاز توجيه.نشر Docker مخصص لمستخدمي Linux الذين يرغبون في تشغيل Snitch دون تثبيت أي شيء بخلاف Docker.
يعمل التقاط الحزم عبر network_mode: host — يرى الحاوية حركة مرور المضيف الحقيقية.