
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-7593 — استغلال لـ CVE-2024-7593، ثغرة RCE حرجة في واجهة إدارة Pulse Secure VPN، تسمح للمهاجمين المصادق عليهم بتنفيذ أوامر عشوائية. يتضمن أدوات بحث FOFA وZoomEye لاكتشاف الأصول المعرضة للخطر. | Kitploit
أدوات/GitHubGitHub/aerchy/cve-2024-7593
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubaerchy/cve-2024-7593

CVE-2024-7593

استغلال لـ CVE-2024-7593، ثغرة RCE حرجة في واجهة إدارة Pulse Secure VPN، تسمح للمهاجمين المصادق عليهم بتنفيذ أوامر عشوائية. يتضمن أدوات بحث FOFA وZoomEye لاكتشاف الأصول المعرضة للخطر.

عرض المستودع
38منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2024-7593

الوصف:

CVE-2024-7593 هو ثغرة أمنية حرجة تؤثر على العديد من منتجات Pulse Secure، بما في ذلك Pulse Secure VPN. تسمح هذه الثغرة لمهاجم مُصادق لديه حق الوصول إلى واجهة الإدارة بتنفيذ أوامر عشوائية على الخادم المتأثر. يمكن أن يؤدي ذلك إلى تنفيذ تعليمات برمجية خبيثة، مما يعرض سلامة النظام وتوافره للخطر.

التفاصيل الفنية النوع: تنفيذ التعليمات البرمجية عن بُعد (RCE). الخطورة: حرجة (CVSS: 9.8). الإصدارات المتأثرة: تتأثر إصدارات محددة من Pulse Secure VPN؛ يُرجى الرجوع إلى النشرة الأمنية من Pulse Secure للحصول على التفاصيل. الأثر المحتمل يمكن للمهاجم الذي يستغل هذه الثغرة أن:

يحصل على سيطرة كاملة على الخادم المتأثر. يعيد توجيه حركة المرور أو يتلاعب بالبيانات. يصل إلى المعلومات السرية المخزنة على النظام. إجراءات التخفيف يُنصح مسؤولو الأنظمة بتحديث البرنامج إلى أحدث إصدار وتطبيق التصحيحات الأمنية التي توفرها Pulse Secure. بالإضافة إلى ذلك، يُنصح بتقييد الوصول إلى واجهة الإدارة للمستخدمين الضروريين فقط.

Dorks

استعلام FOFA: app="Virtual-Traffic-Manager" ZoomEye Dork: app:"Virtual Traffic Manager Appliance"

ملاحظة

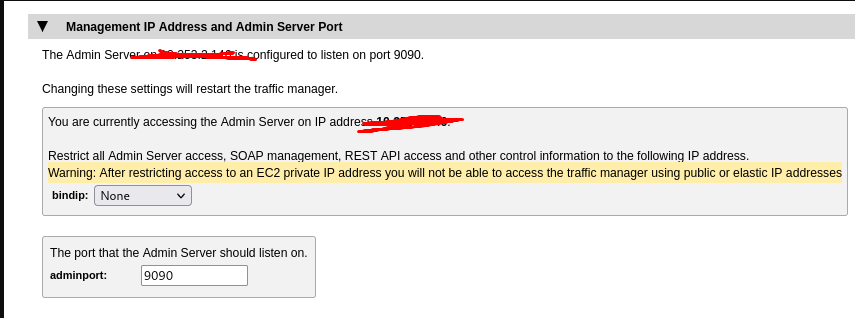
يستخدم Pulse Secure VPN عادةً المنفذ 9090 لواجهة الإدارة الخاصة به. يمكن أن يكون هذا المنفذ هدفًا للمهاجمين، خاصة في ضوء الثغرات الأمنية مثل CVE-2024-7593. يمكن أن يساعد تأمين هذا المنفذ عن طريق تقييد الوصول إلى عناوين IP الموثوقة ومراقبة محاولات الوصول في منع الاستغلال.

alt text

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





