
تقرير اختبار الاختراق واستغلال لـ CVE-2024-10924، تجاوز المصادقة الثنائية في Really Simple SSL، بما في ذلك الاستطلاع والاستغلال وإرشادات المعالجة.

الهدف: https://skior.co
الثغرة: CVE-2024-10924 - تجاوز المصادقة الثنائية في إضافة Really Simple SSL
الخطورة: حرجة (درجة CVSS: 9.8)
الحالة: تم الاستغلال بنجاح
تاريخ الاكتشاف: 2025-06-25
إصدار التقرير: 2.1
اكتشف اختبار الاختراق هذا ثغرة حرجة في تجاوز المصادقة تسمح للمهاجمين غير المصادقين بالحصول على صلاحيات إدارية لموقع ووردبريس عن طريق تجاوز ضوابط المصادقة الثنائية (2FA).
| مستوى المخاطرة | الاحتمالية | التأثير | أولوية المعالجة |
|---|---|---|---|
| حرجة | عالية | اختراق كامل للنظام | فورية |
| عالية | متوسطة | اختراق البيانات | عالية |
| متوسطة | منخفضة | تعطيل الخدمة | متوسطة |
| الحقل | القيمة |
|---|---|
| النطاق | https://skior.co |
| عنوان IP | 123.456.789.200 |
| الخادم | nginx/1.26.0 (Ubuntu) |
| إصدار PHP | 8.2.28 |
| نظام إدارة المحتوى | ووردبريس 6.8.1 |
| الإضافة الضعيفة | Really Simple SSL |
| الموقع الجغرافي | الولايات المتحدة |
| مزود الاستضافة | استضافة احترافية (على الأرجح VPS/مخصص) |
اتبع هذا التقييم منهجية منهجية لاختبار الاختراق من النوع الأسود (black-box) بناءً على المعايير الصناعية:
| التاريخ/الوقت | الحدث | التفاصيل |
|---|---|---|
| 2025-06-25 14:02 | الاستطلاع الأولي | اكتمال تحليل Wappalyzer |
| 2025-06-25 14:05 | التعرف على مكدس التقنيات | تم التعرف على WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | تعداد المستخدمين | اكتشاف المستخدم "pastor" (ID: 1) |
| 2025-06-25 14:15 | تحليل WPScan | لم يتم العثور على ثغرات معروفة |
| 2025-06-25 14:20 | تعداد REST API | اكتشاف نقاط نهاية Really Simple SSL |
| 2025-06-25 14:25 | بحث الثغرات | التعرف على CVE-2024-10924 |
| 2025-06-25 14:30 | الاختبار اليدوي | تأكيد وجود الثغرة |
| 2025-06-25 14:35 | تطوير الاستغلال | إنشاء إثبات المفهوم بلغة بايثون |
| 2025-06-25 14:40 | الاستغلال الناجح | الحصول على صلاحيات إدارية |
| 2025-06-25 14:45 | تقييم التأثير | توثيق الضرر المحتمل |
| 2025-06-25 15:00 | إنشاء التقرير | توثيق شامل |
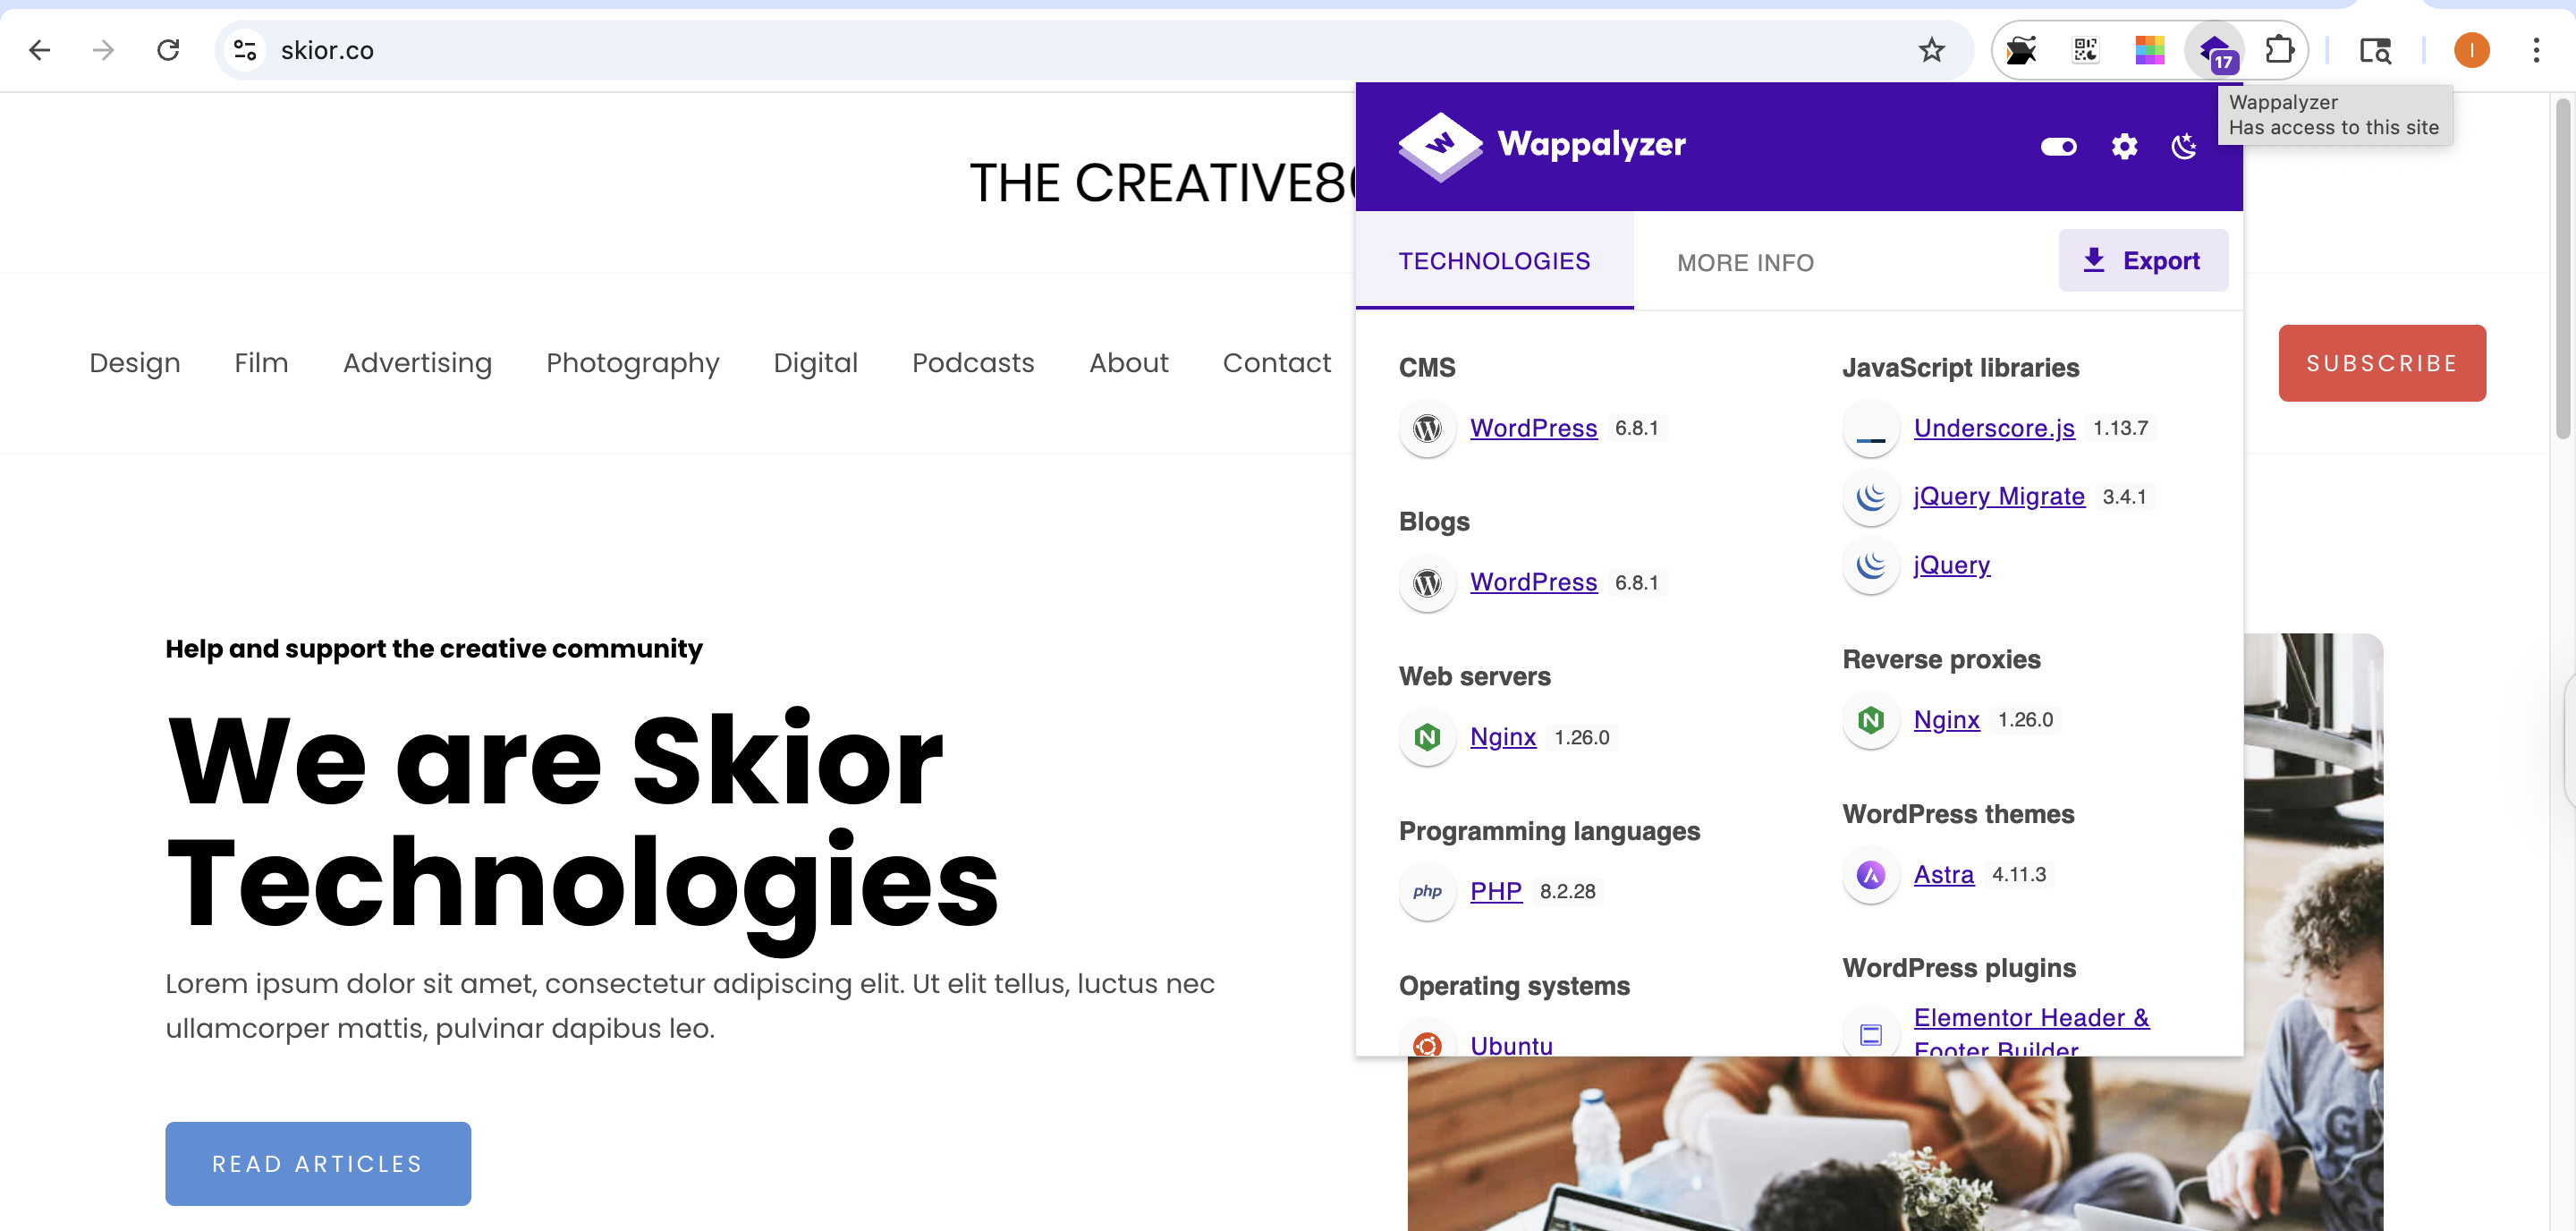
التقنيات التي تم التعرف عليها:
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**النتائج الرئيسية:**
- تثبيت ووردبريس حديث بأحدث إصدار
- إعداد استضافة احترافي مع nginx
- علامة تجارية مخصصة ("PoweredBy[Skior]")
- استخدام منشئ الصفحات Elementor
- الموقع الجغرافي: الولايات المتحدة

### الخطوة 2: تعداد المستخدمين

#### أ. تعداد مؤلفي ووردبريس```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
المستخدم المكتشف: pastor (معرف المستخدم: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### ج. نتائج تعداد أسماء المستخدمين

| معرف المستخدم | اسم المستخدم | الحالة | رابط إعادة التوجيه |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ تم العثور | `/author/pastor/` |
| 2-10 | N/A | ❌ غير موجود | استجابات 404 |

### الخطوة 3: مسح الثغرات الأمنية

#### أ. تحليل WPScan الشامل```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
ملخص نتائج الفحص:
ملاحظة: لم يكتشف WPScan إضافة Really Simple SSL، مما يشير إلى أنها قد تستخدم التعتيم أو تسمية مخصصة.
└─$ curl -s https://skior.co/wp-json/ | jq '.routes | keys[]'
**النقاط الطرفية المخصصة المكتشفة:**```
/reallysimplessl/v1/two_fa
/reallysimplessl/v1/two_fa/skip_onboarding
/reallysimplessl/v1/two_fa/do_not_ask_again
/reallysimplessl/v1/two_fa/resend_email_code
/reallysimplessl/v1/two_fa/save_default_method_email
/reallysimplessl/v1/two_fa/save_default_method_email_profile
/reallysimplessl/v1/two_fa/save_default_method_totp
/reallysimplessl/v1/two_fa/validate_email_setup
الاكتشاف الحرج: ظهرت نقطة النهاية /reallysimplessl/v1/two_fa/skip_onboarding مشبوهة وتستحق مزيدًا من التحقيق.
بعد اكتشاف مسارات REST API المخصصة، كشف البحث الخارجي عن CVE-2024-10924، وهي ثغرة أمنية حرجة تؤثر على إضافة Really Simple SSL.
CVE ID: CVE-2024-10924
CVSS Score: 9.8 (حرجة)
Affected Plugin: Really Simple SSL
Vulnerability Type: تجاوز المصادقة
Attack Vector: REST API
تاريخ الاكتشاف: 6 نوفمبر 2024
الإفصاح العام: 14 نوفمبر 2024
تنشأ الثغرة الأمنية من التحقق غير السليم من المستخدم في دالة check_login_and_get_user داخل إجراءات REST API للمصادقة الثنائية. تفشل الدالة في التحقق بشكل صحيح من معلمة login_nonce، مما يسمح للمهاجمين بما يلي:
