 abraxas/cve-2026-19089-woocommerce-tyche
مستودع أبحاث لـ CVE-2026-19089، ثغرة تنفيذ أوامر عن بُعد في WooCommerce Product Input Fields من Tyche Softwares. يحتوي على مسودة سكربت بحث وملاحظات للاختبار المخبري المصرح به.


Write-up: https://abraxaslabs.tech/research/CVE-2026-19089
Product Input Fields for WooCommerce < 2.0.2 - رفع ملف عشوائي دون مصادقة
إن إضافة Product Input Fields for WooCommerce من Tyche Softwares لا تتحقق من أنواع الملفات المرفوعة عندما يُترك إعداد الأنواع المقبولة للحقل فارغًا (وتوثيقها الخاص يعلن ذلك على أنه "قبول جميع الملفات"). يمكن لزائر غير مصادق إرفاق ملف عشوائي عند الإضافة إلى السلة، وإتمام الدفع، واسترداد الكائن من دليل رفع الإضافة. على المضيفين الذين ينفذون ذلك الشجرة كـ PHP، فإن المسار نفسه يمثل تنفيذًا عن بُعد للشيفرة.
| CVE | CVE-2026-19089 |
| CWE | CWE-434: Unrestricted Upload of File with Dangerous Type |
| CVSS 3.1 | 9.8 حرج (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| المورّد | Tyche Softwares |
| المنتج | Product Input Fields for WooCommerce (product-input-fields-for-woocommerce) |
| المتأثر | 2.0.0 حتى 2.0.1 (الإضافة قبل 2.0.2) |
| المُصحَّح | 2.0.2 |
| ذو صلة | CVE-2024-13359 (AFU محدود حتى 1.12.0) |
| CNA | WPScan |
يحتوي هذا المستودع على إثبات مفهوم من Abraxas Labs لأغراض الاختبار المصرّح به فقط - الإفصاح للمورّد، أو إعادة الإنتاج في المختبر، أو مضيف لديك إذن كتابي بتقييمه.
شغّلت العميل ضد متجر WooCommerce محلي بإضافة Product Input Fields 2.0.1، مع الدفع كزائر بالإضافة إلى الدفع عند الاستلام، وحقل File عام كانت أنواعه المقبولة فارغة. يقوم السكربت بتهيئة الرفع والدفع؛ ولا يتضمن webshell.
يُربط حقل إدخال منتج من نوع File بنموذج الإضافة إلى السلة في واجهة المتجر باسم alg_wc_pif_global_* / alg_wc_pif_local_*. عندما تكون أنواع الملفات المقبولة فارغة، تخزّن الإضافة أي شيء يرسله الزائر. بعد نجاح الطلب يُحفظ الملف تحت wp-content/uploads/product_input_fields/، وعادةً باسم {item_id}_{original_filename}.
تكون المواقع معرّضة للخطر عندما تتحقق جميع الشروط التالية:
في ظل تلك الظروف يكون التأثير كتابة ملف عشوائي بصلاحيات مستخدم الويب. وإذا كان دليل الرفع قابلًا للتنفيذ، فإن ذلك يعني الاستيلاء على الموقع.
يبقى العميل في واجهة المتجر. ولا يتضمن webshell بلغة PHP أو reverse shell.
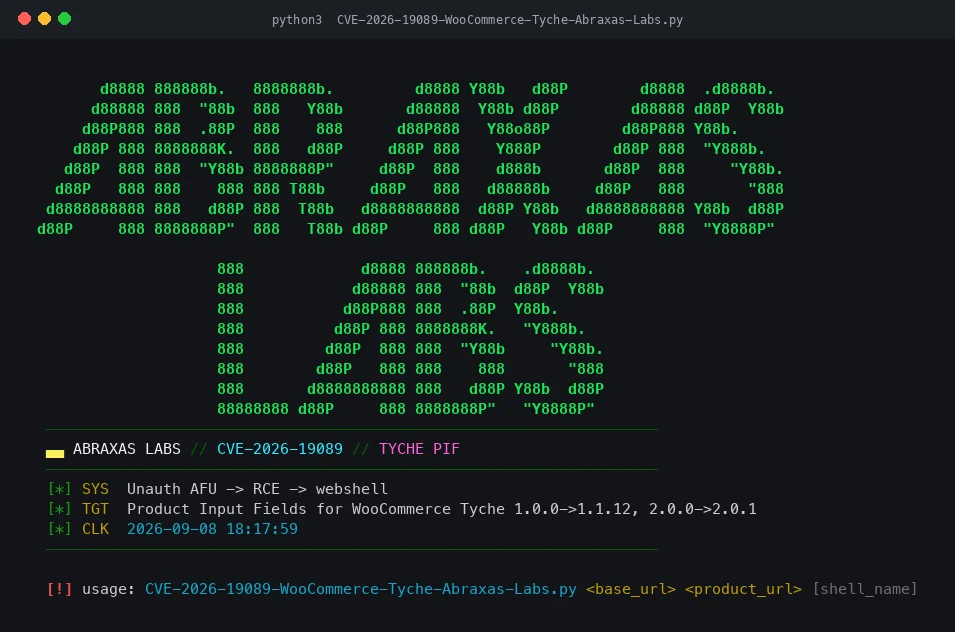
GET إلى رابط المنتج، وجمع أسماء حقول ملفات PIF ومعرّف منتج add-to-cart.POST إلى add-to-cart مع علامة PNG حميدة (image/png) تحت اسم حقل PIF. اسم الملف الافتراضي هو pifx.php حتى يتمكن المختبر من رؤية ما إذا كانت الإضافة قد سمحت بامتداد خطير. العلامة ليست PHP قابلة للتنفيذ./?wc-ajax=checkout مع الدفع عند الاستلام.redirect الخاص بالدفع إن وُجد، ثم مسح wp-content/uploads/product_input_fields/{1..499}_{name} وإرسال POST x بحثًا عن شاهد SHELL_OK. لا تُطبع [ LIVE ] إلا عند عودة ذلك الشاهد.CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py هو عميل صغير بلغة Python 3: لافتة figlet ملوّنة، ثم الخطوات الأربع أعلاه. لا يتواصل إلا مع الروابط التي تمررها على سطر الأوامر.
requestsعلى macOS مع Homebrew Python (PEP 668)، استخدم venv بدلًا من pip install على مستوى النظام:
python3 -m venv .venv
.venv/bin/pip install requests
CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py <base_url> <product_url> [shell_name]
.venv/bin/python3 CVE-2026-19089-WooCommerce-Tyche-Abraxas-Labs.py \
  https://shop.example \
  https://shop.example/product/demo/
تحدد الوسيطة الثالثة اسم الملف المرفوع؛ القيمة الافتراضية هي pifx.php.
مع أقل من وسيطتين، يطبع السكربت اللافتة وطريقة الاستخدام، ثم يخرج بالرمز 1. هذه طريقة آمنة للتأكد من أن العميل يبدأ.
WooCommerce مع الدفع كضيف وبوابة دفع صالحة للاستخدام (يرسل العميل payment_method=cod)، وإضافة Product Input Fields قبل 2.0.2، ومنتج منشور يقبل حقل الملف فيه أي نوع. مقابل الإصدار 2.0.2 أو أحدث أو حقل بقائمة أنواع مسموحة صارمة، يجب ألا يصل الكائن كملف مرفوع بامتداد .php.
لا توجّه هذا إلى أي مضيف لا تملكه أو لا تملك تفويضًا كتابيًا لاختباره.
wp-content/uploads/product_input_fields/ (وwoocommerce_uploads/alg_uploads/product_input_fields/ في بعض التخطيطات)، وأزل الكائنات غير المتوقعة، وبدّل الأسرار الخاصة بـ wp-admin.لأغراض البحث والاستخدام التعليمي فقط. لا تشغّل أو تنشر أو تستخدم هذه المواد ضد أي مضيف ما لم تحصل على إذن كتابي صريح من كلٍّ من الجهة المستضيفة لهذا المستودع ومالك الأنظمة المستهدفة.
Abraxas Labs · abraxaslabs.tech · github.com/abraxas · @abraxas_null






