


أدوات وتقنيات للفريق الأزرق / الاستجابة للحوادث
# BlueTeam-Tools
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7314/ca0a5b5afe70db5618fa2001f05b94a7b77c0e7174f722f1dda07b8b359a71d3.png" height="300">
</p>
يحتوي مستودع GitHub هذا على مجموعة من **70+** **أداة** و**مورد** يمكن أن تكون مفيدة لأنشطة **الفريق الأزرق**.
قد تكون بعض الأدوات مصممة خصيصًا لأنشطة الفريق الأزرق، بينما البعض الآخر عام الاستخدام ويمكن تكييفه للاستخدام في سياق أنشطة الفريق الأزرق.
> 🔗 إذا كنت من فريق الاختراق (Red Teamer)، فاطّلع على [RedTeam-Tools](https://github.com/A-poc/RedTeam-Tools)
> **تحذير**
>
> *المواد الموجودة في هذا المستودع لأغراض إعلامية وتعليمية فقط، وليست مخصصة للاستخدام في أي أنشطة غير قانونية.*
> **ملاحظة**
>
> *إخفاء عناوين قائمة الأدوات باستخدام السهم.*
>
> *انقر على 🔙 للعودة إلى القائمة.*
# Tool List
<details open>
<summary><b>نصائح الفريق الأزرق</b> 5 نصائح</summary>
<ul>
<ul>
<li><b><a href="#payload-extraction-with-process-hacker">Payload extraction with Process Hacker</a></b><i> @embee_research</i></li>
<li><b><a href="#prevent-script-execution-via-double-click">Prevent Script Execution via Double Click</a></b><i> تغيير التطبيق الافتراضي عبر نهج المجموعة (GPO)</i></li>
<li><b><a href="#detect-cryptojacking-malware-with-proxy-logs">Detect Cryptojacking Malware with Proxy Logs</a></b><i> Dave Mckay</i></li>
<li><b><a href="#remove-null-bytes-in-cyberchef-malware-analysis">Remove null bytes in CyberChef malware analysis</a></b><i> @Securityinbits</i></li>
<li><b><a href="#recover-scrubbed-metadata-from-a-pdf">Recover scrubbed metadata from a PDF</a></b><i> @flakpaket</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>اكتشاف الشبكة ورسم خرائطها</b> 6 أدوات</summary>
<ul>
<ul>
<li><b><a href="#nmap">Nmap</a></b><i> ماسح الشبكة</i></li>
<li><b><a href="#nuclei">Nuclei</a></b><i> ماسح الثغرات</i></li>
<li><b><a href="#masscan">Masscan</a></b><i> ماسح شبكة سريع</i></li>
<li><b><a href="#angry-ip-scanner">Angry IP Scanner</a></b><i> ماسح عناوين IP والمنافذ</i></li>
<li><b><a href="#zmap">ZMap</a></b><i> ماسح شبكات كبير النطاق</i></li>
<li><b><a href="#shodan">Shodan</a></b><i> محرك بحث عن الأصول المتصلة بالإنترنت</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>إدارة الثغرات</b> 5 أدوات</summary>
<ul>
<ul>
<li><b><a href="#openvas">OpenVAS</a></b><i> ماسح ثغرات مفتوح المصدر</i></li>
<li><b><a href="#nessus-essentials">Nessus Essentials</a></b><i> ماسح الثغرات</i></li>
<li><b><a href="#nexpose">Nexpose</a></b><i> أداة إدارة الثغرات</i></li>
<li><b><a href="#hackerone">HackerOne</a></b><i> منصة إدارة برامج مكافآت اكتشاف الثغرات (Bug Bounty)</i></li>
<li><b><a href="#lynis">Lynis</a></b><i> أداة تدقيق أمني لأنظمة Linux وmacOS وUNIX</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>المراقبة الأمنية</b> 11 أداة</summary>
<ul>
<ul>
<li><b><a href="#sysmon">Sysmon</a></b><i> مراقب النظام لنظام ويندوز</i></li>
<li><b><a href="#kibana">Kibana</a></b><i> تصور البيانات واستكشافها</i></li>
<li><b><a href="#logstash">Logstash</a></b><i> جمع البيانات ومعالجتها</i></li>
<li><b><a href="#parsedmarc">parsedmarc</a></b><i> تصور بيانات DMARC للبريد الإلكتروني</i></li>
<li><b><a href="#phishing-catcher">Phishing Catcher</a></b><i> صائد التصيد باستخدام Certstream</i></li>
<li><b><a href="#maltrail">maltrail</a></b><i> نظام كشف الحركة المرورية الخبيثة</i></li>
<li><b><a href="#autorunstowineventlog">AutorunsToWinEventLog</a></b><i> محلل أحداث Windows AutoRuns</i></li>
<li><b><a href="#procfilter">procfilter</a></b><i> إطار عمل لمنع العمليات متكامل مع YARA</i></li>
<li><b><a href="#velociraptor">velociraptor</a></b><i> أداة رؤية وجمع بيانات نقاط النهاية</i></li>
<li><b><a href="#sysmonsearch">SysmonSearch</a></b><i> تصور سجلات أحداث Sysmon</i></li>
<li><b><a href="#canary-tokens">Canary Tokens</a></b><i> مستندات honeypot للخداع</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>أدوات وتقنيات التهديدات</b> 12 أداة</summary>
<ul>
<ul>
<li><b><a href="#lolbas-projectgithubio">lolbas-project.github.io</a></b><i> استغلال الملفات الثنائية الموجودة في نظام ويندوز (Living Off The Land)</i></li>
<li><b><a href="#gtfobinsgithubio">gtfobins.github.io</a></b><i> استغلال الملفات الثنائية الموجودة في نظام لينكس (Living Off The Land)</i></li>
<li><b><a href="#filesecio">filesec.io</a></b><i> امتدادات ملفات المهاجمين</i></li>
<li><b><a href="#kql-search">KQL Search</a></b><i> مجمّع استعلامات KQL</i></li>
<li><b><a href="#unprotect-project">Unprotect Project</a></b><i> قاعدة معرفة لتقنيات تهرب البرمجيات الخبيثة</i></li>
<li><b><a href="#chainsaw">chainsaw</a></b><i> باحث سريع عن الأدلة الجنائية في نظام ويندوز</i></li>
<li><b><a href="#freq">freq</a></b><i> كشف البرمجيات الخبيثة عبر خوارزميات توليد النطاقات (DGA)</i></li>
<li><b><a href="#yargen">yarGen</a></b><i> مولّد قواعد YARA</i></li>
<li><b><a href="#emailanalyzer">EmailAnalyzer</a></b><i> محلل رسائل البريد الإلكتروني المشبوهة</i></li>
<li><b><a href="#vcg">VCG</a></b><i> أداة فحص أمان الكود</i></li>
<li><b><a href="#cyberchef">CyberChef</a></b><i> منصة GCHQ الإلكترونية لمعالجة البيانات</i></li>
<li><b><a href="#persistencesniper">PersistenceSniper</a></b><i> البحث عن البرامج المزروعة (implants) على أجهزة ويندوز</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>استخبارات التهديدات</b> 4 أدوات</summary>
<ul>
<ul>
<li><b><a href="#maltego">Maltego</a></b><i> منصة استخبارات التهديدات</i></li>
<li><b><a href="#misp">MISP</a></b><i> منصة مشاركة معلومات البرمجيات الخبيثة</i></li>
<li><b><a href="#threatconnect">ThreatConnect</a></b><i> تجميع بيانات التهديدات</i></li>
<li><b><a href="#adversary-emulation-library">Adversary Emulation Library</a></b><i> مكتبة مفتوحة لخطط محاكاة الخصوم</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>التخطيط للاستجابة للحوادث</b> 5 أدوات</summary>
<ul>
<ul>
<li><b><a href="#nist">NIST</a></b><i> إطار عمل الأمن السيبراني</i></li>
<li><b><a href="#incident-response-plan">Incident Response Plan</a></b><i> إطار عمل للاستجابة للحوادث</i></li>
<li><b><a href="#ransomware-response-plan">Ransomware Response Plan</a></b><i> إطار عمل للاستجابة لبرامج الفدية</i></li>
<li><b><a href="#incident-response-reference-guide">Incident Response Reference Guide</a></b><i> ورقة إرشادية للتحضير للحوادث</i></li>
<li><b><a href="#awesome-incident-response">Awesome Incident Response</a></b><i> قائمة أدوات للاستجابة للحوادث</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>كشف البرمجيات الخبيثة وتحليلها</b> 11 أداة</summary>
<ul>
<ul>
<li><b><a href="#virustotal">VirusTotal</a></b><i> منصة مشاركة مؤشرات الاختراق الخبيثة (IOC)</i></li>
<li><b><a href="#ida">IDA</a></b><i> مفكك ومصحح أخطاء البرمجيات الخبيثة</i></li>
<li><b><a href="#ghidra">Ghidra</a></b><i> أداة هندسة عكسية للبرمجيات الخبيثة</i></li>
<li><b><a href="#decode-vbe">decode-vbe</a></b><i> أداة فك تشفير نصوص VBE المشفرة</i></li>
<li><b><a href="#pafish">pafish</a></b><i> كاشف بيئة الآلة الافتراضية المعزولة (sandbox)</i></li>
<li><b><a href="#lookyloo">lookyloo</a></b><i> رسم خرائط نطاقات التصيد</i></li>
<li><b><a href="#yara">YARA</a></b><i> تحديد البرمجيات الخبيثة عبر مطابقة الأنماط</i></li>
<li><b><a href="#cuckoo-sandbox">Cuckoo Sandbox</a></b><i> بيئة معزولة (sandbox) لتحليل البرمجيات الخبيثة</i></li>
<li><b><a href="#radare2">Radare2</a></b><i> إطار عمل للهندسة العكسية</i></li>
<li><b><a href="#dnspy">dnSpy</a></b><i> مصحح أخطاء ومحرر تجميعات .NET</i></li>
<li><b><a href="#malware-traffic-analysisnet">malware-traffic-analysis.net</a></b><i> عينات من البرمجيات الخبيثة والتقاط الحزم</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>استعادة البيانات</b> 3 أدوات</summary>
<ul>
<ul>
<li><b><a href="#recuva">Recuva</a></b><i> استعادة الملفات</i></li>
<li><b><a href="#extundelete">Extundelete</a></b><i> استعادة أقسام Ext3 أو ext4</i></li>
<li><b><a href="#testdisk">TestDisk</a></b><i> استعادة البيانات</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>التحقيق الرقمي الجنائي</b> 3 أدوات</summary>
<ul>
<ul>
<li><b><a href="#sans-sift">SANS SIFT</a></b><i> عدة أدوات جنائية</i></li>
<li><b><a href="#the-sleuth-kit">The Sleuth Kit</a></b><i> أدوات تحليل صور الأقراص</i></li>
<li><b><a href="#autopsy">Autopsy</a></b><i> منصة التحقيق الرقمي الجنائي</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>التدريب على الوعي الأمني</b> 5 أدوات</summary>
<ul>
<ul>
<li><b><a href="#tryhackme">TryHackMe</a></b><i> منصة تحديات الأمن السيبراني</i></li>
<li><b><a href="#hackthebox">HackTheBox</a></b><i> منصة تحديات الأمن السيبراني</i></li>
<li><b><a href="#cyberdefenders">CyberDefenders</a></b><i> منصة تحديات الأمن السيبراني للفريق الأزرق</i></li>
<li><b><a href="#phishme">PhishMe</a></b><i> تدريب على التصيد</i></li>
<li><b><a href="#kc7cyber">kc7cyber</a></b><i> منصة تدريب للأمن السيبراني بأسلوب الألعاب</i></li>
</ul>
</ul>
</details>
<details open>
<summary><b>التواصل والتعاون</b> 2 أدوات</summary>
<ul>
<ul>
<li><b><a href="#twitter">Twitter</a></b><i> حسابات الأمن السيبراني</i></li>
<li><b><a href="#facebook-theatexchange">Facebook TheatExchange</a></b><i> منصة مشاركة المؤشرات الخبيثة</i></li>
</ul>
</ul>
</details>
نصائح الفريق الأزرق
====================
*تعلّم من خبراء الفريق الأزرق من خلال مجموعة من النصائح المتعلقة بالعمل الأزرق. تغطي هذه النصائح مجموعة من الأساليب والأدوات والمنهجيات لتحسين قدراتك في العمل ضمن الفريق الأزرق.*
### [🔙](#tool-list)Payload extraction with Process Hacker
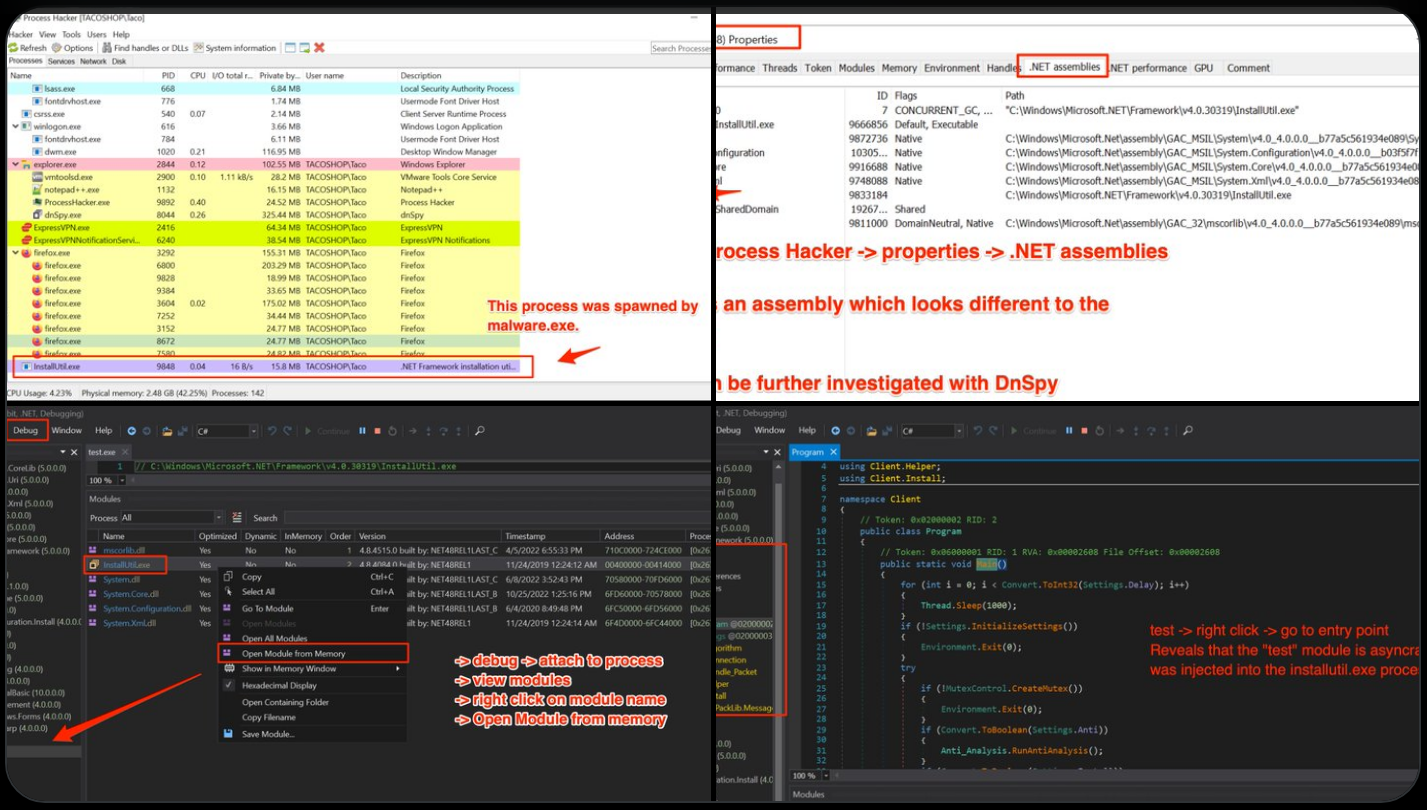
**الوصف:**
*'نصيحة لتحليل البرمجيات الخبيثة - استخدم Process Hacker لمراقبة تجميعات .NET المشبوهة في العمليات المستحدثة. وبالاقتران مع DnSpy - يمكن تحديد موقع الحمولات الخبيثة واستخراجها دون الحاجة إلى فك التعتيم يدويًا.'*
**الفضل:** [@embee_research](https://twitter.com/embee_research)
**الرابط:** [Twitter](https://twitter.com/embee_research/status/1614871485931458560)
### [🔙](#tool-list)Prevent Script Execution via Double Click

**الوصف:**
*في نظام ويندوز، من الشائع رؤية المهاجمين يحققون التنفيذ الأولي عبر ملفات برمجة نصية خبيثة تتنكر كملفات Microsoft Office. من الطرق الجيدة لمنع سلسلة الهجوم هذه تغيير التطبيق الافتراضي المرتبط بهذه الملفات (HTA، JS، VBA، VBS) إلى `notepad.exe`. الآن عند خداع المستخدم للنقر على ملف HTA على القرص، سيُفتح البرنامج النصي في المفكرة ولن يحدث التنفيذ.*
**الفضل:** [bluesoul](https://bluesoul.me/)
**الرابط:** [Blog](https://bluesoul.me/2016/05/12/use-gpo-to-change-the-default-behavior-of-potentially-malicious-file-extensions/)
### [🔙](#tool-list)Detect Cryptojacking Malware with Proxy Logs
**الوصف:** *أصبحت برمجيات التعدين الخبيثة (Cryptojacking) أكثر تطورًا، حيث تستخدم برمجيات التعدين الخبيثة تقنية تحميل DLL الجانبي (DLL sideloading) للاختباء على الجهاز وتقليل حمل المعالج لتبقى تحت عتبات الكشف. الشيء المشترك بينها جميعًا هو أنها يجب أن تنشئ اتصالات بمجمعات التعدين، وهنا يمكننا العثور عليها. راقب سجلات الوكيل (proxy) وDNS للبحث عن اتصالات تحتوي على سلاسل شائعة لمجمعات التعدين (مثل `*xmr.*` أو `*pool.com` أو `*pool.org` أو `pool.*`).*
**الفضل:** [Dave Mckay](https://www.howtogeek.com/author/davidmckay/)
**الرابط:** [Blog](https://www.howtogeek.com/devops/how-to-detect-and-defeat-cryptominers-in-your-network/)
### [🔙](#tool-list)Remove null bytes in CyberChef malware analysis

**الوصف:** *'بعد فك تشفير base64 لسلسلة Unicode أثناء تحليل البرمجيات الخبيثة، قد تصادف بايتات فارغة (null bytes). حافظ على قابلية قراءة الكود باستخدام عملية "Remove null bytes" في CyberChef'.*
**الفضل:** [Ayush Anand](https://twitter.com/Securityinbits)
**الرابط:** [Twitter](https://twitter.com/securityinbits/status/1628364983661694976)
### [🔙](#tool-list)Recover scrubbed metadata from a PDF
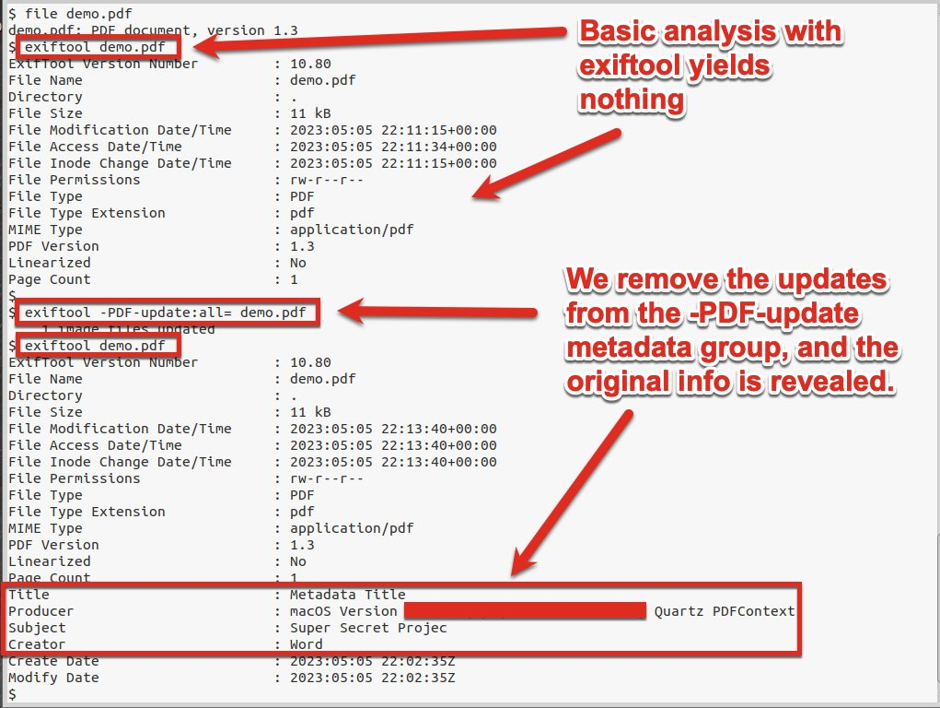
**الوصف:** *هل تعلم أنه يمكنك استعادة البيانات الوصفية التي تمت إزالتها من ملف PDF لم يتم تنظيفها بشكل صحيح؟ التغييرات تُحفظ تدريجيًا، ويُخزَّن السجل في ملف PDF. يزيل هذا الأمر "التحديثات" على البيانات الوصفية لملف PDF:*
`exiftool -PDF-update:all= file.pdf`
**الفضل:** [Jon Gorenflo](https://twitter.com/flakpaket)
**الرابط:** [Twitter](https://twitter.com/securityinbits/status/1628364983661694976)
اكتشاف الشبكة ورسم خرائطها
====================
*أدوات لمسح الشبكة ورسم خرائطها، واكتشاف الأجهزة والخدمات، وتحديد الثغرات المحتملة.*
### [🔙](#tool-list)[Nmap](https://nmap.org)
Nmap (اختصارًا لـ Network Mapper) هو أداة ماسح شبكات مجانية ومفتوحة المصدر تُستخدم لاكتشاف المضيفين والخدمات على شبكة الكمبيوتر، والاستعلام عن معلومات تتعلق بخصائصها.
يمكن استخدامه لتحديد المنافذ المفتوحة على الشبكة والخدمات التي تعمل على تلك المنافذ، بما في ذلك القدرة على تحديد الثغرات الأمنية على الشبكة.
**التثبيت:**
يمكنك تنزيل أحدث إصدار من [هنا](https://nmap.org/download).
**الاستخدام:**```bash
# Scan a single IP
nmap 192.168.1.1
# Scan a range
nmap 192.168.1.1-254
# Scan targets from a file
nmap -iL targets.txt
# Port scan for port 21
nmap 192.168.1.1 -p 21
# Enables OS detection, version detection, script scanning, and traceroute
nmap 192.168.1.1 -A
```
Nice usage [cheat sheet](https://www.stationx.net/nmap-cheat-sheet/).

*Image used from https://kirelos.com/nmap-version-scan-determining-the-version-and-available-services/*
### [🔙](#tool-list)[Nuclei](https://nuclei.projectdiscovery.io/nuclei/get-started/)
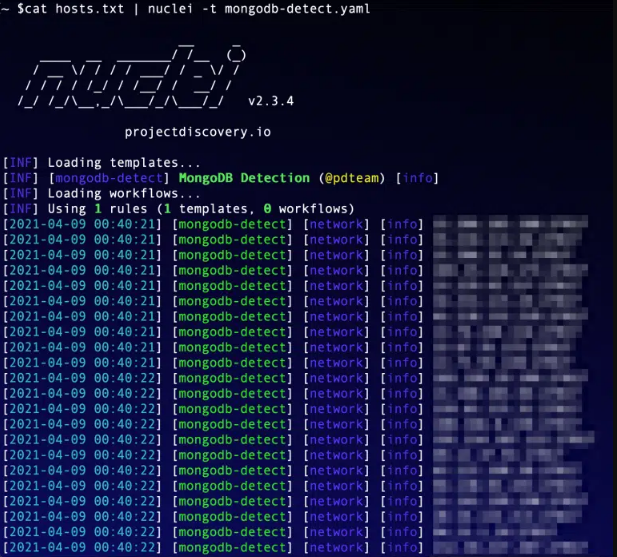
أداة متخصصة مصممة لأتمتة عملية اكتشاف الثغرات الأمنية في تطبيقات الويب والشبكات والبنية التحتية.
تستخدم Nuclei قوالب محددة مسبقًا لفحص الهدف وتحديد الثغرات الأمنية المحتملة. يمكن استخدامها لاختبار مضيف واحد أو نطاق من المضيفين، ويمكن تهيئتها لتشغيل مجموعة متنوعة من الاختبارات للتحقق من أنواع مختلفة من الثغرات.
**Install:**```bash
git clone https://github.com/projectdiscovery/nuclei.git; \
cd nuclei/v2/cmd/nuclei; \
go build; \
mv nuclei /usr/local/bin/; \
nuclei -version;
```
**الاستخدام:**```bash
# All the templates gets executed from default template installation path.
nuclei -u https://example.com
# Custom template directory or multiple template directory
nuclei -u https://example.com -t cves/ -t exposures/
# Templates can be executed against list of URLs
nuclei -list http_urls.txt
# Excluding single template
nuclei -list urls.txt -t cves/ -exclude-templates cves/2020/CVE-2020-XXXX.yaml
```
يمكن العثور على معلومات الاستخدام الكاملة [هنا](https://nuclei.projectdiscovery.io/nuclei/get-started/#running-nuclei).
*صورة مستخدمة من https://www.appsecsanta.com/nuclei*
### [🔙](#tool-list)[Masscan]()
أداة فحص منافذ مشابهة لـ nmap، لكنها أسرع بكثير ويمكنها فحص عدد كبير من المنافذ في فترة زمنية قصيرة.
يستخدم Masscan تقنية مبتكرة تسمى "SYN scan" لفحص الشبكات، مما يسمح له بفحص عدد كبير من المنافذ بسرعة كبيرة.
**التثبيت: (Apt)**```bash
sudo apt install masscan
```
**التثبيت: (Git)**```bash
sudo apt-get install clang git gcc make libpcap-dev
git clone https://github.com/robertdavidgraham/masscan
cd masscan
make
```
**الاستخدام:**```bash
# Scan for a selection of ports (-p22,80,445) across a given subnet (192.168.1.0/24)
masscan -p22,80,445 192.168.1.0/24
# Scan a class B subnet for ports 22 through 25
masscan 10.11.0.0/16 -p22-25
# Scan a class B subnet for the top 100 ports at 100,000 packets per second
masscan 10.11.0.0/16 ‐‐top-ports 100 ––rate 100000
# Scan a class B subnet, but avoid the ranges in exclude.txt
masscan 10.11.0.0/16 ‐‐top-ports 100 ‐‐excludefile exclude.txt
```

*الصورة مستخدمة من https://kalilinuxtutorials.com/masscan/*
### [🔙](#tool-list)[Angry IP Scanner](https://angryip.org/)
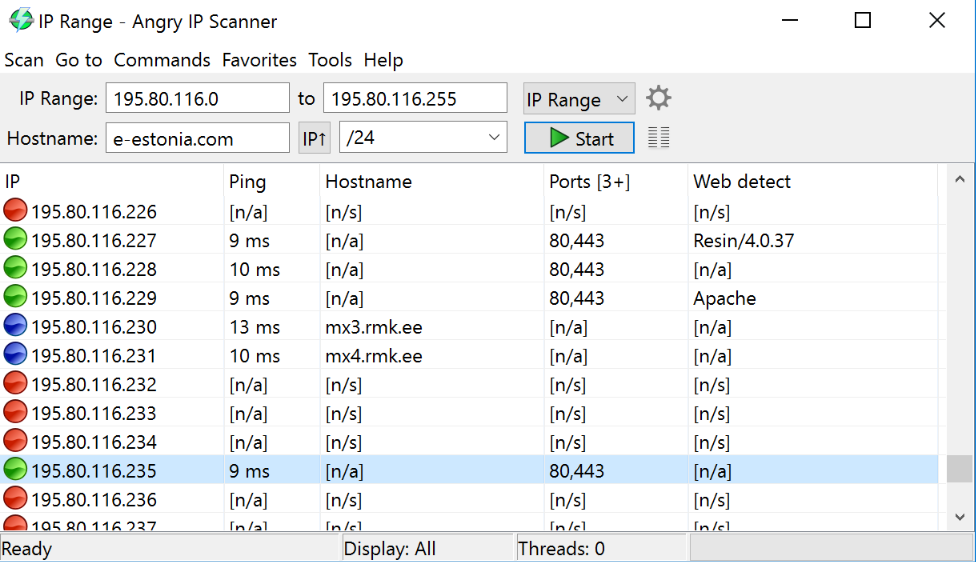
أداة مجانية ومفتوحة المصدر لمسح عناوين IP والمنافذ.
إنها أداة متعددة المنصات، مصممة لتكون سريعة وسهلة الاستخدام، ويمكنها مسح شبكة كاملة أو نطاق من عناوين IP للعثور على المضيفين النشطين.
يمكن لأداة Angry IP Scanner أيضًا اكتشاف اسم المضيف وعنوان MAC للجهاز، ويمكن استخدامها لإجراء عمليات فحص ping أساسية وفحوصات المنافذ.
**التثبيت:**
يمكنك تنزيل أحدث إصدار من [هنا](https://angryip.org/download/).
**الاستخدام:**
يمكن استخدام Angry IP Scanner عبر الواجهة الرسومية (GUI).
يمكن العثور على معلومات الاستخدام الكاملة والوثائق [هنا](https://angryip.org/documentation/).
*الصورة مستخدمة من https://angryip.org/screenshots/*
### [🔙](#tool-list)[ZMap](https://github.com/zmap/zmap)
ZMap هو ماسح شبكة مصمم لإجراء عمليات فحص شاملة لمساحة عناوين IPv4 أو أجزاء كبيرة منها.
على جهاز كمبيوتر مكتبي نموذجي مزود باتصال إيثرنت جيجابت، يستطيع ZMap فحص مساحة عناوين IPv4 العامة بالكامل في أقل من 45 دقيقة.
**التثبيت:**
يمكنك تنزيل أحدث إصدار من [هنا](https://github.com/zmap/zmap/releases).
**الاستخدام:**```bash
# Scan only 10.0.0.0/8 and 192.168.0.0/16 on TCP/80
zmap -p 80 10.0.0.0/8 192.168.0.0/16
```
يمكن العثور على معلومات الاستخدام الكاملة [هنا](https://github.com/zmap/zmap/wiki).
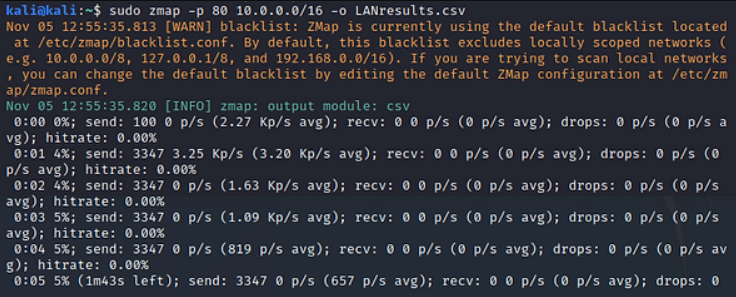
*الصورة مأخوذة من https://www.hackers-arise.com/post/zmap-for-scanning-the-internet-scan-the-entire-internet-in-45-minutes*
### [🔙](#tool-list)[Shodan]()
Shodan هو محرك بحث للأجهزة المتصلة بالإنترنت.
يزحف على الإنترنت بحثًا عن الأصول، مما يسمح للمستخدمين بالبحث عن أجهزة محددة وعرض المعلومات المتعلقة بها.
يمكن أن تشمل هذه المعلومات عنوان IP الخاص بالجهاز، والبرنامج وإصداره الذي يعمل به، ونوع الجهاز.
**التثبيت:**
يمكن الوصول إلى محرك البحث عبر [https://www.shodan.io/dashboard](https://www.shodan.io/dashboard).
**الاستخدام:**
[أساسيات استعلام Shodan](https://help.shodan.io/the-basics/search-query-fundamentals)
[أمثلة استعلامات Shodan](https://www.shodan.io/search/examples)
[ورقة غش رائعة للاستعلامات](https://www.osintme.com/index.php/2021/01/16/ultimate-osint-with-shodan-100-great-shodan-queries/)

*الصورة مأخوذة من https://www.shodan.io/*
إدارة الثغرات الأمنية
====================
*أدوات لتحديد الثغرات الأمنية وترتيب أولوياتها والتخفيف من حدتها في الشبكة وعلى الأجهزة الفردية.*
### [🔙](#tool-list)[OpenVAS](https://openvas.org/)
OpenVAS هو ماسح ثغرات أمنية مفتوح المصدر يساعد في تحديد الثغرات الأمنية في البرامج والشبكات.
إنها أداة يمكن استخدامها لإجراء تقييمات أمان الشبكات، وغالبًا ما تُستخدم لتحديد الثغرات في الأنظمة والتطبيقات بحيث يمكن معالجتها أو التخفيف من حدتها.
تم تطوير OpenVAS بواسطة شركة Greenbone Networks وهو متاح كتطبيق برمجي مجاني ومفتوح المصدر.
**التثبيت: (Kali)**```bash
apt-get update
apt-get dist-upgrade
apt-get install openvas
openvas-setup
```
**الاستخدام:**```bash
openvas-start
```
قم بزيارة https://127.0.0.1:9392، واقبل نافذة شهادة SSL المنبثقة ثم سجّل الدخول ببيانات اعتماد المسؤول:
- username:admin
- password:(كلمة المرور في مخرجات أمر openvas-setup*)

*الصورة مأخوذة من https://www.kali.org/blog/openvas-vulnerability-scanning/*
### [🔙](#tool-list)[Nessus Essentials](https://www.tenable.com/products/nessus/nessus-essentials)
Nessus هو ماسح ضوئي للثغرات يساعد في تحديد وتقييم الثغرات الموجودة داخل الشبكة أو نظام الكمبيوتر.
إنها أداة تُستخدم لإجراء التقييمات الأمنية ويمكن استخدامها لتحديد الثغرات في الأنظمة والتطبيقات بحيث يمكن إصلاحها أو التخفيف من حدتها.
Nessus تم تطويره بواسطة Tenable, Inc. وهو متوفر بنسختين مجانية ومدفوعة:
- النسخة المجانية، وتُسمى Nessus Essentials، متاحة للاستخدام الشخصي فقط وهي محدودة الإمكانيات مقارنة بالنسخة المدفوعة.
- النسخة المدفوعة، وتُسمى Nessus Professional، أكثر اكتمالاً في الميزات ومصممة للاستخدام في بيئة مهنية.
**التثبيت:**
سجّل للحصول على رمز تفعيل Nessus Essentials [من هنا](https://www.tenable.com/products/nessus/nessus-essentials) ثم قم بالتنزيل.
اشترِ Nessus Professional [من هنا](https://www.tenable.com/products/nessus/nessus-professional).
**الاستخدام:**
يمكن العثور على وثائق شاملة [هنا](https://docs.tenable.com/nessus/Content/GetStarted.htm).
[البحث في إضافات Nessus](https://www.tenable.com/plugins/search)
[مجتمع Tenable](https://community.tenable.com/)
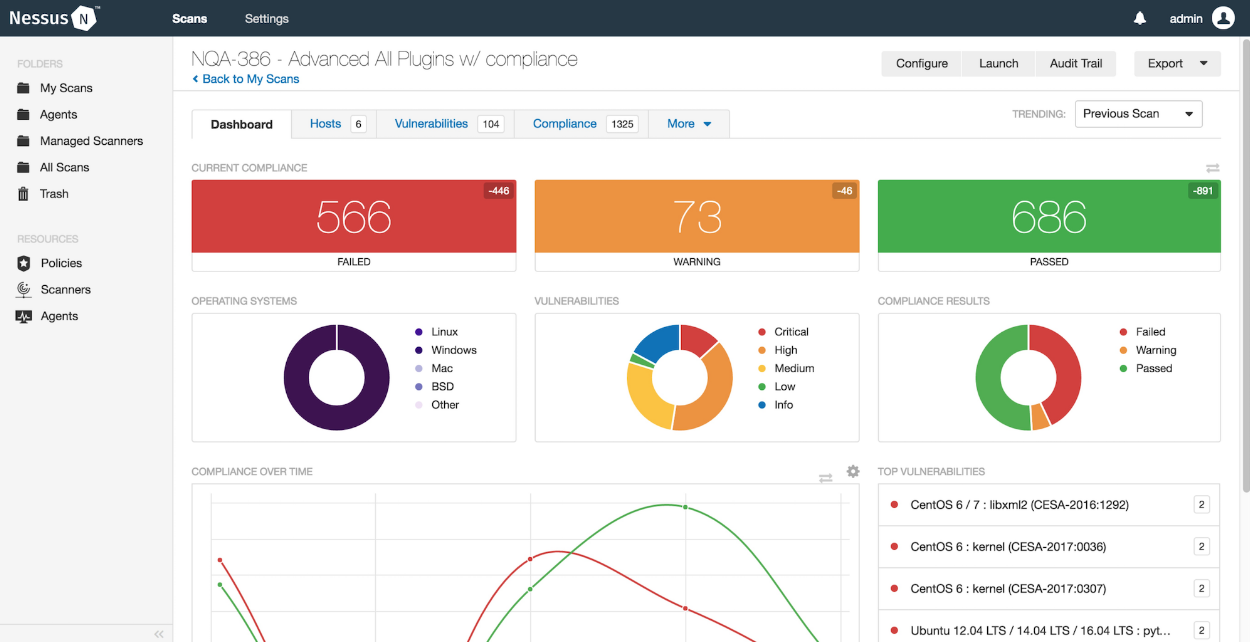
*الصورة مأخوذة من https://www.tenable.com*
### [🔙](#tool-list)[Nexpose](https://www.rapid7.com/products/nexpose/)
Nexpose هي أداة لإدارة الثغرات تم تطويرها بواسطة Rapid7. وهي مصممة لمساعدة المؤسسات في تحديد وتقييم الثغرات في أنظمتها وتطبيقاتها من أجل تقليل المخاطر وتحسين الأمان.
يمكن استخدام Nexpose لفحص الشبكات والأجهزة والتطبيقات من أجل تحديد الثغرات وتقديم توصيات للمعالجة.
كما توفر ميزات مثل اكتشاف الأصول، وتحديد أولويات المخاطر، والتكامل مع أدوات أخرى في منصة إدارة الثغرات من Rapid7.
**التثبيت:**
للحصول على تعليمات التثبيت التفصيلية انظر [هنا](https://docs.rapid7.com/nexpose/install/).
**الاستخدام:**
للحصول على معلومات تسجيل الدخول الكاملة انظر [هنا](https://docs.rapid7.com/nexpose/log-in-and-activate).
للاستخدام وإرشادات إنشاء الفحص انظر [هنا](https://docs.rapid7.com/nexpose/create-and-scan-a-site).
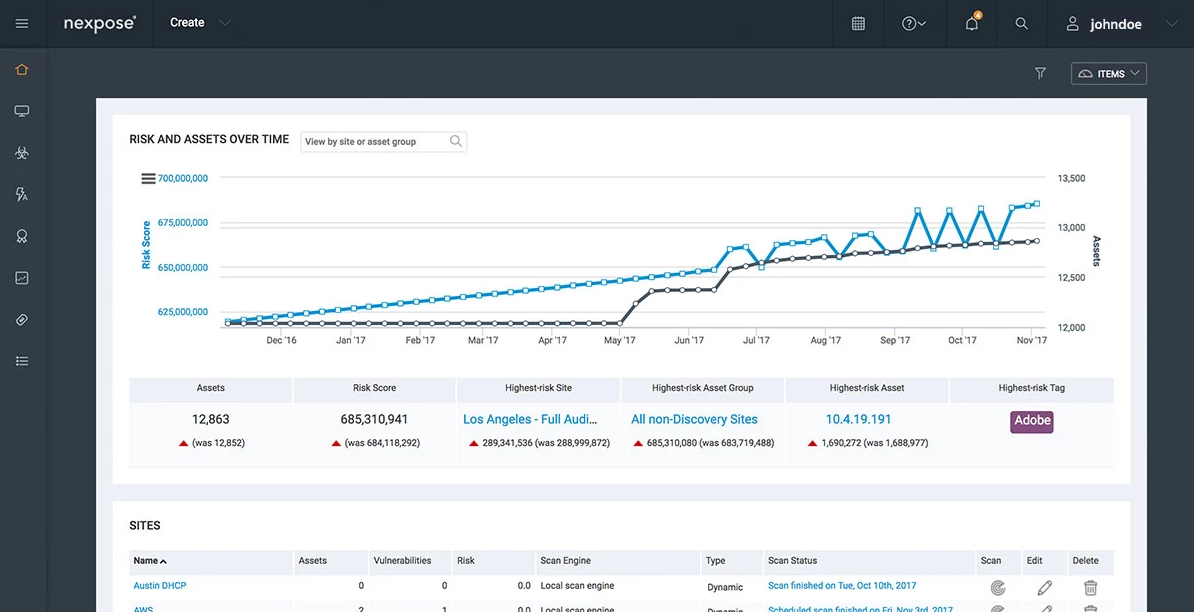
*الصورة مأخوذة من https://www.rapid7.com/products/nexpose/*
### [🔙](#tool-list)[HackerOne](https://www.hackerone.com/)
HackerOne هي شركة لإدارة مكافآت اكتشاف الثغرات (bug bounty) يمكن استخدامها لإنشاء وإدارة برامج مكافآت اكتشاف الثغرات لعملك.
تعد برامج مكافآت اكتشاف الثغرات طريقة رائعة للاستعانة بمصادر خارجية لإجراء تقييمات الثغرات الخارجية، حيث توفر المنصة برامج خاصة وعامة مع إمكانية تحديد نطاقات البرنامج وقواعد الاشتباك.
تقدم HackerOne أيضًا الفرز الأولي وإدارة التقارير الخارجية عن الثغرات المقدمة من الباحثين، مع إمكانية تعويض الباحثين مباشرة من خلال المنصة.
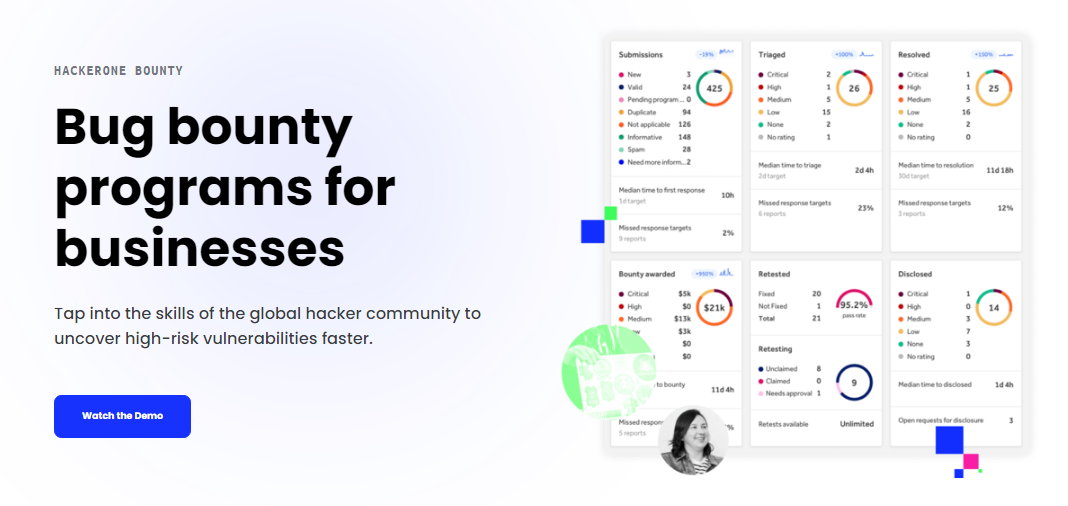
*الصورة مأخوذة من https://www.hackerone.com/product/bug-bounty-platform*
### [🔙](#tool-list)[Lynis](https://github.com/cisofy/lynis)
Lynis هي أداة تدقيق أمني لأنظمة Linux وmacOS والأنظمة القائمة على UNIX. وهي تساعد في اختبار الامتثال (HIPAA/ISO27001/PCI DSS) وتقوية النظام.
تقوم بإجراء فحص أمني متعمق وتعمل على النظام نفسه. الهدف الأساسي هو اختبار الدفاعات الأمنية وتقديم نصائح لمزيد من تقوية النظام. كما ستقوم بفحص معلومات عامة عن النظام، وحزم البرامج الضعيفة، ومشكلات التكوين المحتملة.
**التثبيت:**```bash
git clone https://github.com/CISOfy/lynis
```
للحصول على تعليمات التثبيت التفصيلية، راجع [هنا](https://github.com/cisofy/lynis#installation).
**الاستخدام:**```bash
cd lynis && ./lynis audit system
```
يمكن العثور على الوثائق [هنا](https://cisofy.com/documentation/lynis/).
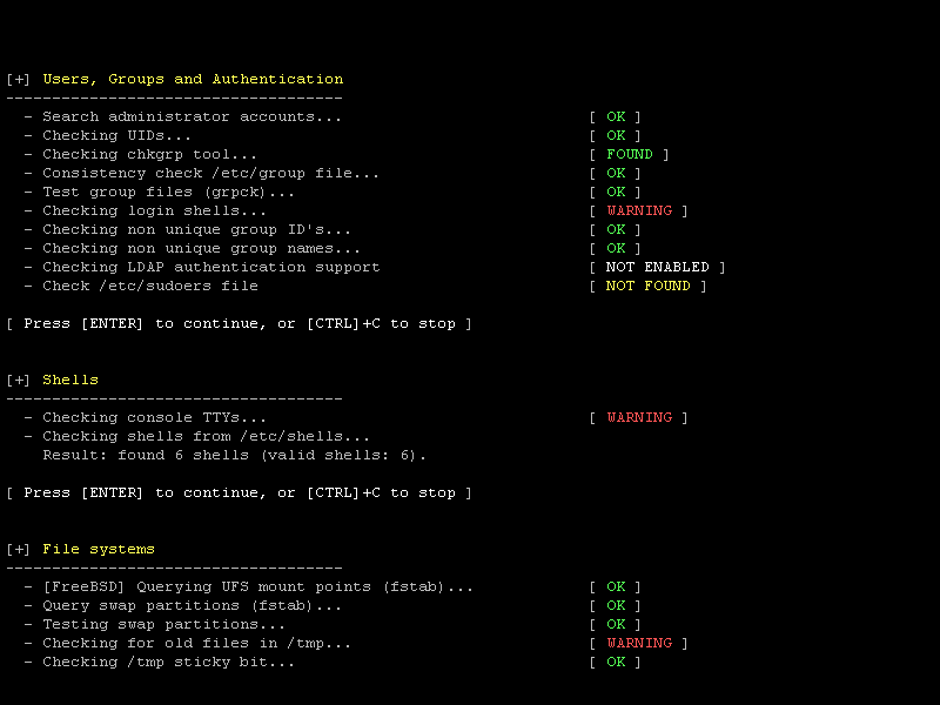
*الصورة مأخوذة من https://cisofy.com/lynis/*
مراقبة الأمان
====================
*أدوات لجمع وتحليل سجلات الأمان ومصادر البيانات الأخرى لتحديد التهديدات المحتملة والأنشطة الشاذة.*
### [🔙](#tool-list)[Sysmon](https://learn.microsoft.com/en-us/sysinternals/downloads/sysmon)
Sysmon هو مراقب نظام Windows يتتبع نشاط النظام ويسجله في سجل أحداث Windows.
يوفر معلومات مفصلة حول نشاط النظام، بما في ذلك إنشاء العمليات وإنهائها، والاتصالات الشبكية، والتغييرات في وقت إنشاء الملفات.
يمكن تكوين Sysmon لمراقبة أحداث أو عمليات محددة، ويمكن استخدامه لتنبيه المسؤولين بشأن الأنشطة المشبوهة على النظام.
**التثبيت:**
قم بتنزيل ملف sysmon الثنائي من [هنا](https://download.sysinternals.com/files/Sysmon.zip).
**الاستخدام:**```bash
# Install with default settings (process images hashed with SHA1 and no network monitoring)
sysmon -accepteula -i
# Install Sysmon with a configuration file (as described below)
sysmon -accepteula -i c:\windows\config.xml
# Uninstall
sysmon -u
# Dump the current configuration
sysmon -c
```
يمكن العثور على معلومات تصفية الأحداث الكاملة [هنا](https://learn.microsoft.com/en-us/sysinternals/downloads/sysmon#event-filtering-entries).
يمكن العثور على صفحة وثائق Microsoft [هنا](https://learn.microsoft.com/en-us/sysinternals/downloads/sysmon).
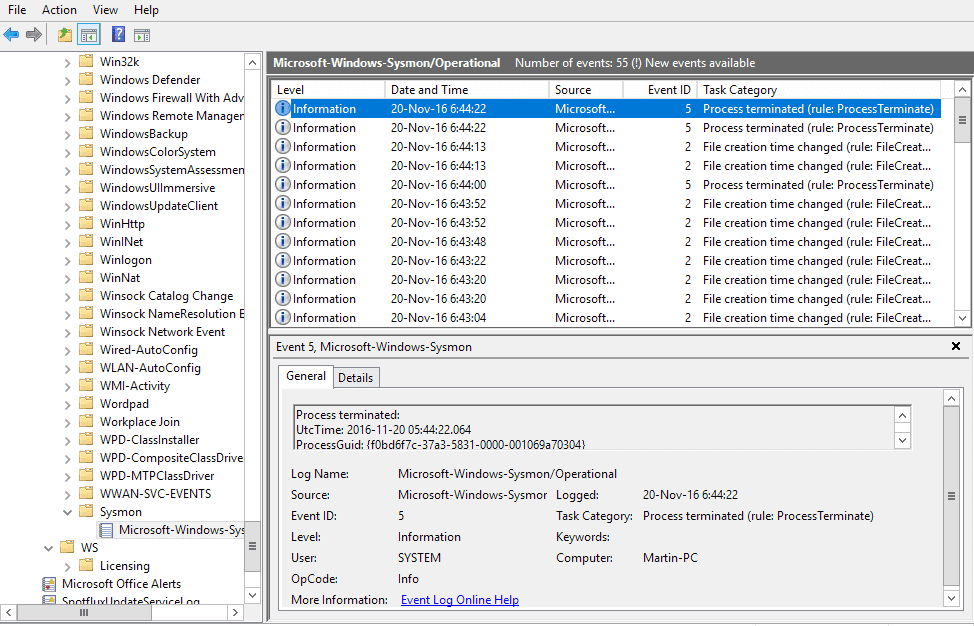
*الصورة مأخوذة من https://nsaneforums.com/topic/281207-sysmon-5-brings-registry-modification-logging/*
### [🔙](#tool-list)[Kibana](https://www.elastic.co/kibana/)
Kibana هي أداة مفتوحة المصدر لتصور البيانات واستكشافها، وغالبًا ما تُستخدم لتحليل السجلات بالاقتران مع Elasticsearch.
توفر Kibana واجهة سهلة الاستخدام للبحث عن بيانات السجلات وتصورها وتحليلها، وهو ما يمكن أن يكون مفيدًا لتحديد الأنماط والاتجاهات التي قد تشير إلى تهديد أمني.
يمكن استخدام Kibana لتحليل مجموعة واسعة من مصادر البيانات، بما في ذلك سجلات النظام وسجلات الشبكة وسجلات التطبيقات. ويمكن استخدامها أيضًا لإنشاء لوحات معلومات وتنبيهات مخصصة لمساعدة فرق الأمان على البقاء على اطلاع بالتهديدات المحتملة والاستجابة بسرعة للحوادث.
**التثبيت:**
يمكنك تنزيل Kibana من [هنا](https://www.elastic.co/downloads/kibana).
يمكن العثور على تعليمات التثبيت [هنا](https://www.elastic.co/guide/en/kibana/current/install.html).
**الاستخدام: (تصور بيانات السجلات واستكشافها)**
توفر Kibana مجموعة من أدوات التصور التي يمكن أن تساعدك في تحديد الأنماط والاتجاهات في بيانات سجلاتك. يمكنك استخدام هذه الأدوات لإنشاء لوحات معلومات مخصصة تعرض المقاييس والتنبيهات ذات الصلة.
**الاستخدام: (التنبيه بالتهديدات)**
يمكن تكوين Kibana لإرسال تنبيهات عندما تكتشف أنماطًا أو حالات شاذة معينة في بيانات سجلاتك. يمكنك إعداد تنبيهات لإعلامك بالتهديدات الأمنية المحتملة، مثل محاولات تسجيل الدخول الفاشلة أو اتصالات الشبكة بعناوين IP ضارة معروفة.
مقالة [مدونة](https://phoenixnap.com/kb/kibana-tutorial) لطيفة حول الاستعلام عن البيانات وتصورها في Kibana.
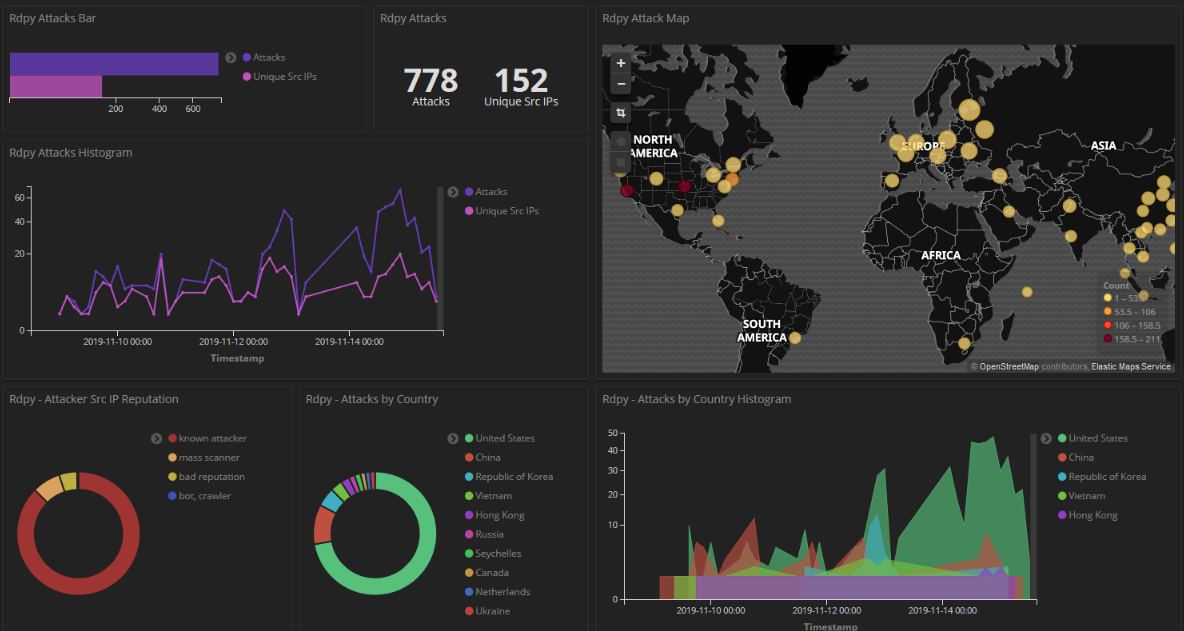
*الصورة مأخوذة من https://www.pinterest.co.uk/pin/analysing-honeypot-data-using-kibana-and-elasticsearch--684758318328369269/*
### [🔙](#tool-list)[Logstash](https://www.elastic.co/logstash/)
Logstash هو محرك جمع بيانات مفتوح المصدر بإمكانات خطوط أنابيب في الوقت الفعلي. وهو خط أنابيب معالجة بيانات من جانب الخادم يستوعب البيانات من مصادر متعددة في وقت واحد، ويحوّلها، ثم يرسلها إلى "مخزن" مثل Elasticsearch.
يحتوي Logstash على مجموعة غنية من الإضافات، مما يسمح له بالاتصال بمجموعة متنوعة من المصادر ومعالجة البيانات بطرق متعددة. يمكنه تحليل السجلات وتحويلها، وترجمة البيانات إلى تنسيق منظم، أو إرسالها إلى أداة أخرى لمزيد من المعالجة.
بفضل قدرته على معالجة كميات كبيرة من البيانات بسرعة، يُعد Logstash جزءًا لا يتجزأ من مجموعة ELK (Elasticsearch وLogstash وKibana) وغالبًا ما يُستخدم لتجميع بيانات السجلات وتحويلها ومراقبتها.
**التثبيت:**
قم بتنزيل Logstash من [هنا](https://www.elastic.co/downloads/logstash).
**الاستخدام:**
وثائق Logstash الكاملة [هنا](https://www.elastic.co/guide/en/logstash/current/introduction.html).
أمثلة على التكوين [هنا](https://www.elastic.co/guide/en/logstash/current/config-examples.html).
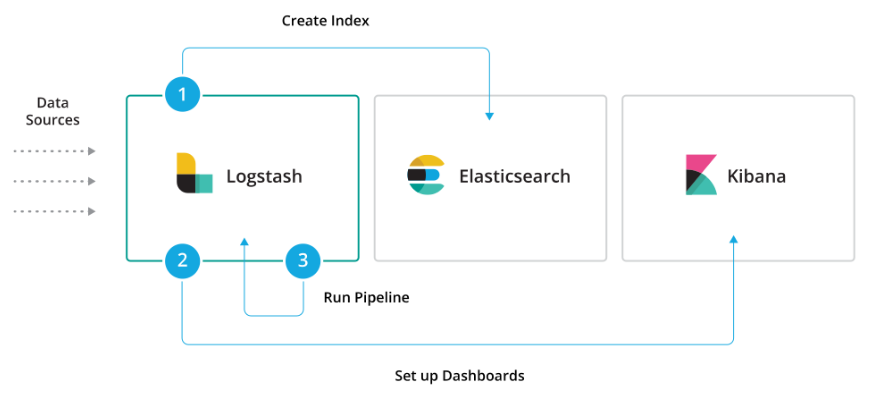
*الصورة مأخوذة من https://www.elastic.co/guide/en/logstash/current/logstash-modules.html*
### [🔙](#tool-list)[parsedmarc](https://github.com/domainaware/parsedmarc)
وحدة Python وأداة CLI لتحليل تقارير DMARC.
عند استخدامه مع Elasticsearch وKibana (أو Splunk)، يعمل كبديل مفتوح المصدر ذاتي الاستضافة لخدمات معالجة تقارير DMARC التجارية مثل Agari Brand Protection وDmarcian وOnDMARC وProofPoint Email Fraud Defense وValimail.
الميزات:
- يحلل تقارير التجميع/rua بصيغتي المسودة والمعيار 1.0
- يحلل تقارير الطب الشرعي/الفشل/ruf
- يمكنه تحليل التقارير من صندوق وارد عبر IMAP أو Microsoft Graph أو Gmail API
- يتعامل بشفافية مع التقارير المضغوطة بصيغة gzip أو zip
- هياكل بيانات متسقة
- مخرجات JSON و/أو CSV بسيطة
- إمكانية إرسال النتائج بالبريد الإلكتروني اختياريًا
- إمكانية إرسال النتائج إلى Elasticsearch و/أو Splunk اختياريًا، لاستخدامها مع لوحات معلومات جاهزة
- إمكانية إرسال التقارير إلى Apache Kafka اختياريًا
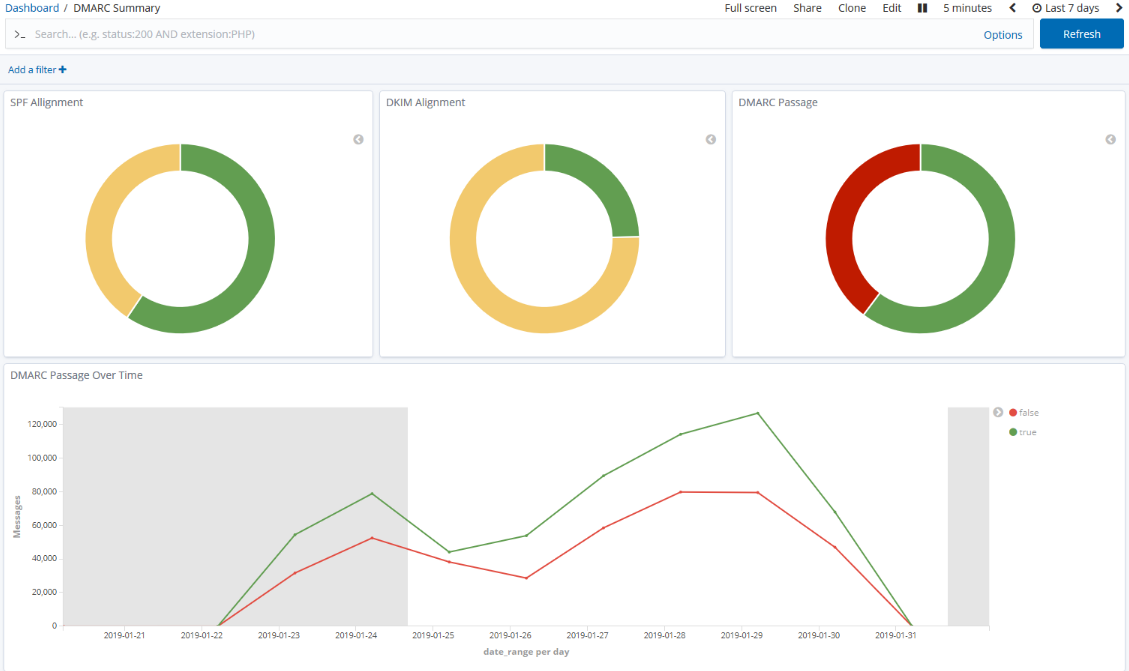
*الصورة مأخوذة من https://github.com/domainaware/parsedmarc*
### [🔙](#tool-list)[Phishing Catcher](https://github.com/x0rz/phishing_catcher)
كعمل تجاري، يمكن أن يتسبب التصيد الاحتيالي في أضرار سمعة ومالية لك ولعملائك. إن القدرة على تحديد البنية التحتية للتصيد الاحتيالي التي تستهدف عملك بشكل استباقي تساعد في تقليل خطر هذه الأضرار.
يتيح لك Phish Catcher اكتشاف نطاقات التصيد الاحتيالي المحتملة في وقت شبه حقيقي من خلال البحث عن إصدارات شهادات TLS المشبوهة المبلغ عنها إلى سجل شفافية الشهادات (CTL) عبر واجهة برمجة تطبيقات CertStream.
الإصدارات «المشبوهة» هي تلك التي يتجاوز فيها اسم النطاق عتبة معينة بناءً على ملف تكوين.

*الصورة مأخوذة من https://github.com/x0rz/phishing_catcher*
### [🔙](#tool-list)[maltrail](https://github.com/stamparm/maltrail)
Maltrail هو نظام لكشف حركة المرور الضارة، يستخدم قوائم متاحة للعموم تحتوي على آثار ضارة و/أو مشبوهة عمومًا، إلى جانب آثار ثابتة تم تجميعها من تقارير برامج مكافحة الفيروسات المختلفة وقوائم مخصصة يحددها المستخدم. يمكن أن يكون الأثر أي شيء بدءًا من اسم النطاق أو عنوان URL أو عنوان IP أو قيمة ترويسة HTTP User-Agent.
يمكن العثور على صفحة تجريبية لهذه الأداة [هنا](https://maltraildemo.github.io/).
**التثبيت:**```bash
sudo apt-get install git python3 python3-dev python3-pip python-is-python3 libpcap-dev build-essential procps schedtool
sudo pip3 install pcapy-ng
git clone --depth 1 https://github.com/stamparm/maltrail.git
cd maltrail
```
**الاستخدام:**```bash
sudo python3 sensor.py
```
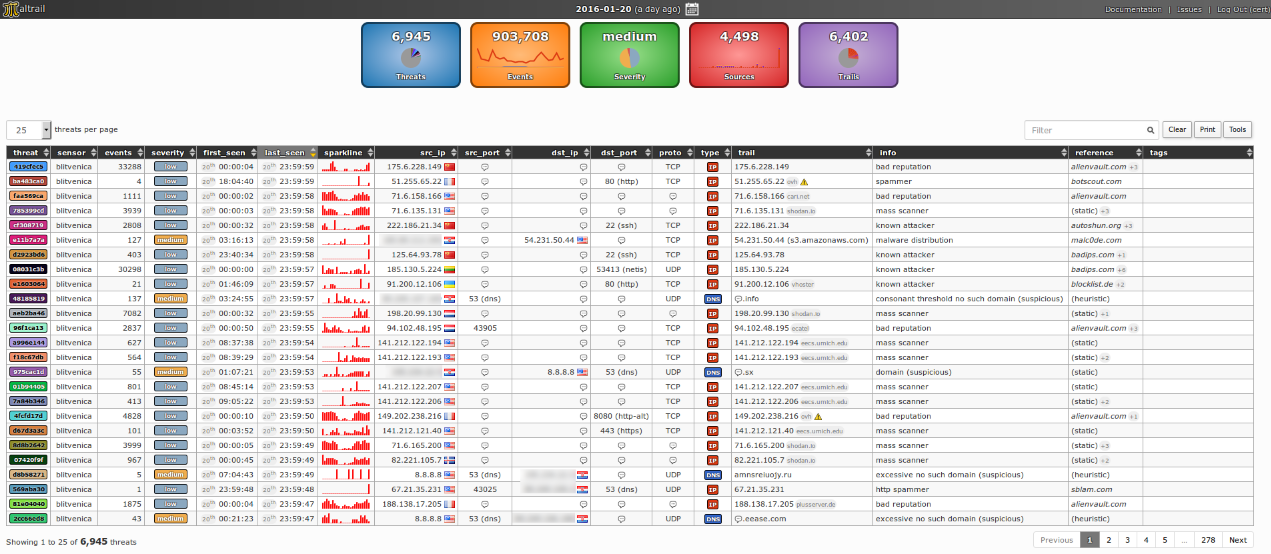
*صورة مأخوذة من https://github.com/stamparm/maltrail*
### [🔙](#tool-list)[AutorunsToWinEventLog](https://github.com/palantir/windows-event-forwarding/tree/master/AutorunsToWinEventLog)
Autoruns هي أداة طورتها Sysinternals تتيح لك عرض جميع المواقع في Windows حيث يمكن للتطبيقات إدراج نفسها ليتم تشغيلها عند الإقلاع أو عند فتح تطبيقات معينة. غالبًا ما تستغل البرمجيات الخبيثة هذه المواقع لضمان تشغيلها كلما تم تشغيل جهاز الكمبيوتر الخاص بك.
يتضمن Autoruns بشكل ملائم أداة سطر أوامر غير تفاعلية. يقوم هذا الكود بإنشاء ملف CSV لإدخالات Autoruns، ويحوّلها إلى JSON، وأخيرًا يُدرجها في سجل أحداث Windows مخصص. من خلال ذلك، يمكننا الاستفادة من البنية التحتية الحالية لـ WEF لدينا لإدخال هذه الإدخالات إلى SIEM والبدء في البحث عن علامات الثبات الخبيث على نقاط النهاية والخوادم.
**التثبيت:**
قم بتنزيل [AutorunsToWinEventLog](https://github.com/palantir/windows-event-forwarding/tree/master/AutorunsToWinEventLog).
**الاستخدام:**
من وحدة تحكم PowerShell بصلاحيات المسؤول، قم بتشغيل `.\Install.ps1`
يقوم هذا السكربت بما يلي:
- إنشاء بنية الدليل في c:\Program Files\AutorunsToWinEventLog
- نسخ AutorunsToWinEventLog.ps1 إلى ذلك الدليل
- تنزيل Autorunsc64.exe من https://live.sysinternals.com
- إعداد مهمة مجدولة لتشغيل السكربت يوميًا الساعة 11 صباحًا
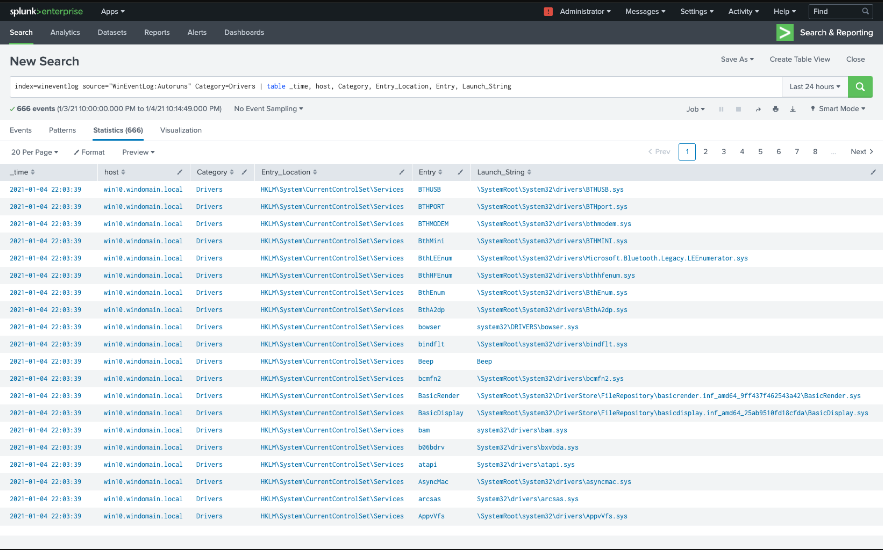
*صورة مأخوذة من https://www.detectionlab.network/usage/autorunstowineventlog/*
### [🔙](#tool-list)[procfilter](https://github.com/godaddy/procfilter)
ProcFilter هو نظام تصفية عمليات لنظام Windows مع تكامل مدمج مع [YARA](https://github.com/virustotal/yara). يمكن تجهيز قواعد YARA بوسوم ميتا مخصصة تخصّص استجابته لمطابقات القواعد. يعمل كخدمة Windows وهو مدمج مع [واجهة ETW API من Microsoft](https://msdn.microsoft.com/en-us/library/windows/desktop/bb968803%28v=vs.85%29.aspx)، مما يجعل النتائج قابلة للعرض في سجل أحداث Windows. يمكن إجراء التثبيت والتفعيل والإزالة ديناميكيًا دون الحاجة إلى إعادة تشغيل.
الاستخدام المقصود من ProcFilter هو تمكين محللي البرمجيات الخبيثة من إنشاء توقيعات YARA تحمي بيئات Windows الخاصة بهم من تهديد معين. وهو لا يتضمن مجموعة توقيعات كبيرة. فكّر في الأمر على أنه خفيف ودقيق وموجّه بدلاً من أن يكون واسعًا أو شاملًا. يُقصد أيضًا استخدام ProcFilter في بيئات التحليل الخاضعة للتحكم حيث يمكن للمكونات الإضافية المخصصة تنفيذ إجراءات خاصة بالقطع الأثرية.
**التثبيت:**
[ProcFilter x86/x64 Release/Debug Installers](https://github.com/godaddy/procfilter/releases)
*ملاحظة: تتطلب أنظمة Windows 7 غير المحدّثة التحديث الإصلاحي 3033929 لتحميل مكوّن برنامج التشغيل. يمكن العثور على مزيد من المعلومات هنا.*
ملف قالب إعدادات جيد [هنا](https://github.com/godaddy/procfilter/blob/master/files/procfilter.ini).
**الاستخدام:**```
procfilter -start
```
لقطات شاشة الاستخدام يمكن العثور عليها [هنا](https://github.com/godaddy/procfilter#screenshots).

*الصورة مأخوذة من https://github.com/godaddy/procfilter*
### [🔙](#tool-list)[velociraptor](https://github.com/Velocidex/velociraptor)
Velociraptor هو منصة فريدة ومتقدمة مفتوحة المصدر لمراقبة نقاط النهاية، والتحقيق الرقمي الجنائي، والاستجابة للتهديدات السيبرانية.
تم تطويره بواسطة محترفي التحقيق الرقمي الجنائي والاستجابة للحوادث (DFIR) الذين احتاجوا إلى طريقة قوية وفعّالة للبحث عن أدلة رقمية محددة ومراقبة الأنشطة عبر مجموعات كبيرة من نقاط النهاية. يمنحك Velociraptor القدرة على الاستجابة بشكل أكثر فعالية لمجموعة واسعة من تحقيقات التحقيق الرقمي الجنائي والاستجابة للحوادث السيبرانية واختراقات البيانات:
الميزات:
- إعادة بناء أنشطة المهاجمين من خلال التحليل الرقمي الجنائي
- البحث عن أدلة على خصوم متطورين
- التحقيق في تفشي البرمجيات الخبيثة وغيرها من الأنشطة الشبكية المشبوهة
- المراقبة المستمرة للأنشطة المشبوهة للمستخدمين، مثل الملفات المنسوخة إلى أجهزة USB
- اكتشاف ما إذا كان الكشف عن المعلومات السرية قد حدث خارج الشبكة
- جمع بيانات نقاط النهاية بمرور الوقت لاستخدامها في صيد التهديدات والتحقيقات المستقبلية
**التثبيت:**
قم بتنزيل الملف الثنائي من [صفحة الإصدارات](https://github.com/Velocidex/velociraptor/releases).
**الاستخدام:**```
velociraptor gui
```
يمكن العثور على معلومات الاستخدام الكاملة [هنا](https://docs.velociraptor.app/).
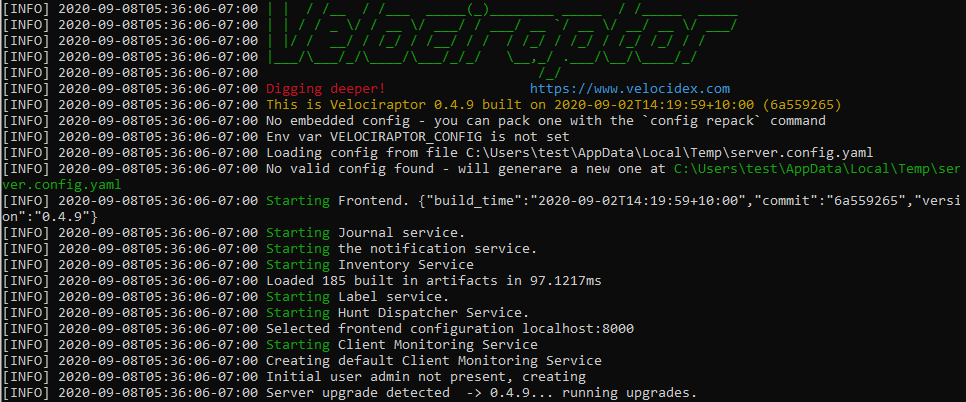
*الصورة مأخوذة من https://docs.velociraptor.app*
### [🔙](#tool-list)[SysmonSearch](https://github.com/JPCERTCC/SysmonSearch)
يجعل SysmonSearch تحليل سجلات الأحداث أكثر فعالية وأقل استهلاكًا للوقت، من خلال تجميع سجلات الأحداث التي يولّدها Sysmon من Microsoft.
يستخدم SysmonSearch نظامي Elasticserach و Kibana (وإضافة Kibana).
* **Elasticserach**
يقوم Elasticsearch بجمع/تخزين سجل أحداث Sysmon.
* **Kibana**
توفر Kibana واجهة مستخدم لتحليل سجل أحداث Sysmon. يتم تنفيذ الوظائف التالية كإضافة Kibana.
* وظيفة التصور
تقوم هذه الوظيفة بتصور سجلات أحداث Sysmon لتوضيح العلاقة بين العمليات والشبكات.
* الوظيفة الإحصائية
تقوم هذه الوظيفة بجمع إحصائيات كل جهاز أو معرّف حدث Sysmon.
* وظيفة المراقبة
تراقب هذه الوظيفة السجلات الواردة بناءً على القواعد المكوّنة مسبقًا، وتُطلق تنبيهًا.
* **خادم StixIoC**
يمكنك إضافة شرط بحث/مراقبة عن طريق رفع ملف STIX/IOC. من واجهة الويب الخاصة بخادم StixIoC، يمكنك رفع ملفات بصيغ STIXv1 وSTIXv2 وOpenIOC.
**التثبيت: (Linux)**```bash
git clone https://github.com/JPCERTCC/SysmonSearch.git
```
[تعديل إعدادات Elasticsearch](https://github.com/JPCERTCC/SysmonSearch/wiki/Install#elasticsearch-server-setup)
[تعديل إعدادات Kibana](https://github.com/JPCERTCC/SysmonSearch/wiki/Install#kibana-server-setup)
يمكن العثور على تعليمات التثبيت الكاملة [هنا](https://github.com/JPCERTCC/SysmonSearch/wiki/Install).
**الاستخدام:**
*بعد تعديل إعدادات Elasticsearch و Kibana، أعد تشغيل الخدمات وانتقل إلى واجهة Kibana الخاصة بك. يجب أن يكون شريط SysmonSearch ظاهرًا.*
[تصور سجل Sysmon للتحقيق في السلوك المشبوه](https://blogs.jpcert.or.jp/ja/2018/09/SysmonSearch.html)

*الصورة مأخوذة من https://blogs.jpcert.or.jp/ja/2018/09/SysmonSearch.html*
### [🔙](#tool-list)[Canary Tokens](https://canarytokens.org/nest/)
Canarytokens تشبه أجهزة استشعار الحركة لشبكاتك وأجهزة الكمبيوتر والسحابات. يمكنك وضعها في المجلدات، وعلى أجهزة الشبكة، وعلى هاتفك.
ضعها في الأماكن التي لا ينبغي لأحد أن يتطفل فيها واحصل على تنبيه واضح إذا تم الوصول إليها. وهي مصممة لتبدو مغرية للمهاجمين لزيادة احتمالية فتحها (وهي مجانية تمامًا).
**التثبيت:**
قم بزيارة [صفحة التوكنات](https://canarytokens.org/nest/) واختر من قائمة التوكنات.
**الاستخدام:**
أضف عنوان بريد إلكتروني لتلقي تنبيهات التوكن ثم انتظر!
يمكن العثور على معلومات الاستخدام الكاملة والأمثلة [هنا](https://docs.canarytokens.org/guide/examples.html).
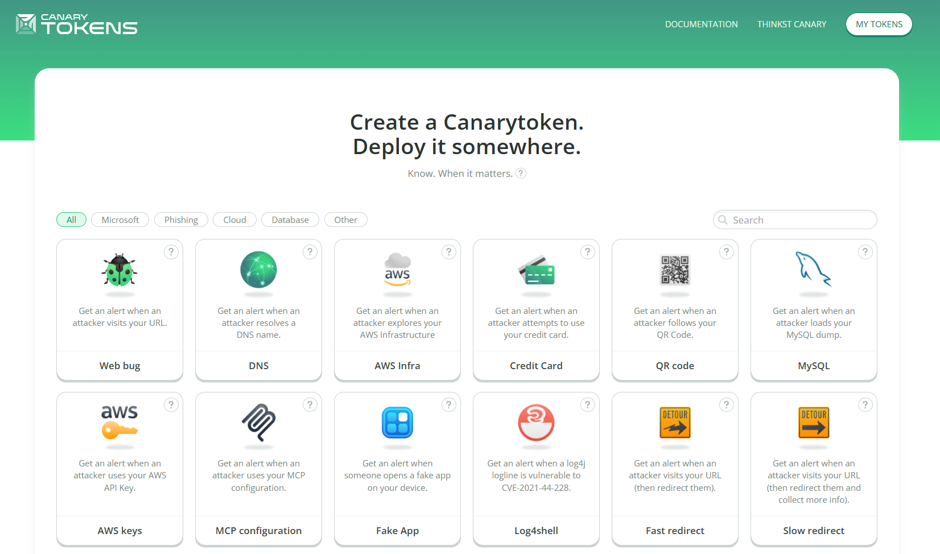
*الصورة مأخوذة من https://canarytokens.org/nest/*
أدوات وتقنيات التهديدات
====================
*أدوات لتحديد وتنفيذ عمليات الكشف ضد TTPs التي يستخدمها جهات التهديد.*
### [🔙](#tool-list)[lolbas-project.github.io](https://lolbas-project.github.io/)
ثنائيات العيش على موارد الأرض (LOLBins) هي ملفات تنفيذية شرعية لنظام Windows يمكن استخدامها من قبل جهات التهديد لتنفيذ أنشطة ضارة دون إثارة الشكوك.
استخدام LOLBins يسمح للمهاجمين بالاندماج مع النشاط الطبيعي للنظام وتجنب الاكتشاف، مما يجعلها خيارًا شائعًا للجهات الخبيثة.
مشروع LOLBAS هو قائمة LOLBINS مرتبطة بـ MITRE مع أوامر ومعلومات الاستخدام والكشف للمدافعين.
قم بزيارة [https://lolbas-project.github.io/](https://lolbas-project.github.io/).
**الاستخدام:**
استخدم المعلومات لفرص الكشف وتقوية بنيتك التحتية ضد استخدام LOLBIN.
فيما يلي بعض روابط المشروع للبدء:
- [Bitsadmin.exe](https://lolbas-project.github.io/lolbas/Binaries/Bitsadmin/)
- [Certutil.exe](https://lolbas-project.github.io/lolbas/Binaries/Certutil/)
- [Cscript.exe](https://lolbas-project.github.io/lolbas/Binaries/Cscript/)

*الصورة مأخوذة من https://lolbas-project.github.io/*
### [🔙](#tool-list)[gtfobins.github.io](https://gtfobins.github.io/)
GTFOBins (اختصار لـ "Get The F* Out Binaries") هي مجموعة من الثنائيات بنظام Unix يمكن استخدامها لتصعيد الامتيازات، أو تجاوز القيود، أو تنفيذ أوامر عشوائية على النظام.
يمكن استخدامها من قبل جهات التهديد للحصول على وصول غير مصرح به إلى الأنظمة وتنفيذ أنشطة ضارة.
مشروع GTFOBins هو قائمة بالثنائيات بنظام Unix مع معلومات الأوامر والاستخدام للمهاجمين. يمكن استخدام هذه المعلومات لتنفيذ عمليات كشف لنظام Unix.
قم بزيارة [https://gtfobins.github.io/](https://gtfobins.github.io/).
**الاستخدام:**
فيما يلي بعض روابط المشروع للبدء:
- [base64](https://gtfobins.github.io/gtfobins/base64/)
- [curl](https://gtfobins.github.io/gtfobins/curl/)
- [nano](https://gtfobins.github.io/gtfobins/nano/)
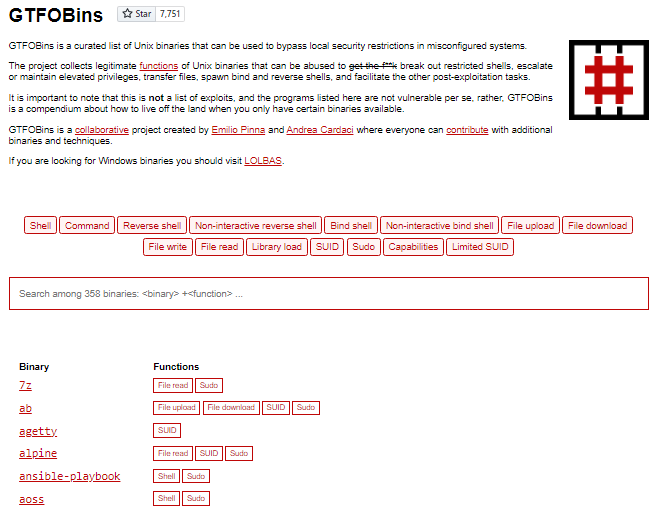
*الصورة مأخوذة من https://gtfobins.github.io/*
### [🔙](#tool-list)[filesec.io](https://filesec.io/)
Filesec هي قائمة بامتدادات الملفات التي يمكن استخدامها من قبل المهاجمين للتصيد والتنفيذ ووحدات الماكرو وما إلى ذلك.
إنه مصدر مفيد لفهم حالات الاستخدام الضارة لامتدادات الملفات الشائعة وطرق الدفاع ضدها.
تحتوي كل صفحة لامتداد ملف على وصف ونظام التشغيل المرتبط وتوصيات.
قم بزيارة [https://filesec.io/](https://filesec.io/).
**الاستخدام:**
فيما يلي بعض روابط المشروع للبدء:
- [.Docm](https://filesec.io/docm)
- [.Iso](https://filesec.io/iso)
- [.Ppam](https://filesec.io/ppam)
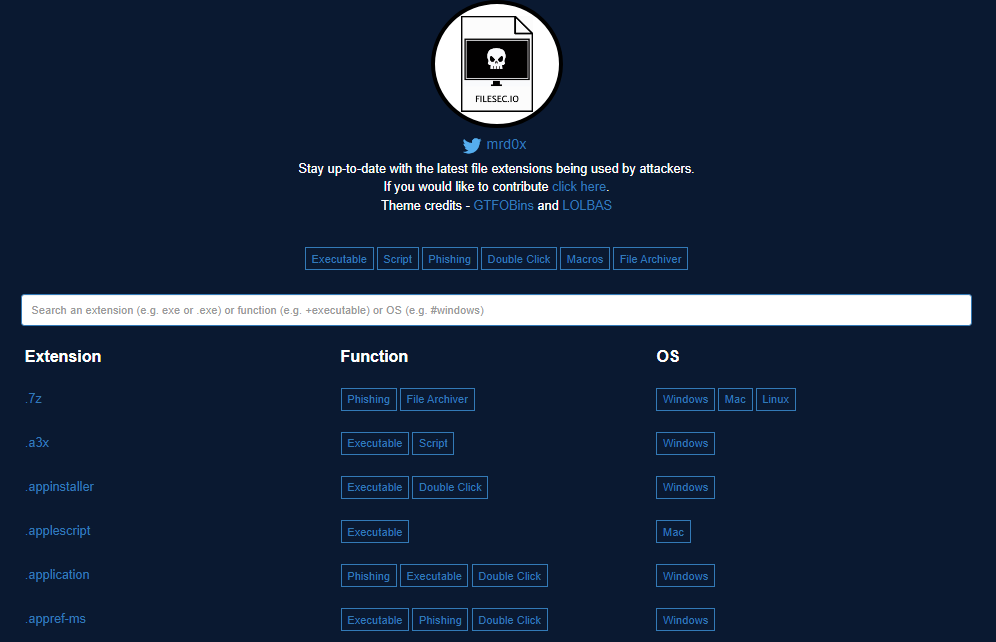
*الصورة مأخوذة من https://filesec.io/*
### [🔙](#tool-list)[KQL Search](https://www.kqlsearch.com/)
KQL هي اختصار لـ "Kusto Query Language"، وهي لغة استعلام تُستخدم للبحث وتصفية البيانات في سجلات Azure Monitor. وهي مشابهة لـ SQL، لكنها أكثر تحسينًا لتحليلات السجلات والبيانات الزمنية.
لغة استعلام KQL مفيدة بشكل خاص للفريق الأزرق (blue teamers) لأنها تتيح لك البحث بسرعة وسهولة عبر كميات كبيرة من بيانات السجلات لتحديد الأحداث والشذوذات الأمنية التي قد تشير إلى تهديد.
KQL Search هو تطبيق ويب أنشأه [@ugurkocde](https://twitter.com/ugurkocde) يجمع استعلامات KQL المشتركة على GitHub.
يمكنك زيارة الموقع على [https://www.kqlsearch.com/](https://www.kqlsearch.com/).
يمكن العثور على مزيد من المعلومات حول Kusto Query Language (KQL) [هنا](https://learn.microsoft.com/en-us/azure/data-explorer/kusto/query/).

*الصورة مأخوذة من https://www.kqlsearch.com/*
### [🔙](#tool-list)[Unprotect Project](https://unprotect.it/about/)
يقضي مؤلفو البرامج الضارة قدرًا كبيرًا من الوقت والجهد في تطوير تعليمات برمجية معقدة لتنفيذ إجراءات ضارة ضد النظام المستهدف. ومن الأهمية بمكان أن تظل البرامج الضارة غير مكتشفة وتتجنب تحليل صندوق الرمل (sandbox) أو برامج مكافحة الفيروسات أو محللي البرامج الضارة.
مع هذا النوع من التقنيات، تتمكن البرامج الضارة من المرور دون أن يتم رصدها والبقاء غير مكتشفة على النظام. الهدف من هذه القاعدة المجانية هو تجميع المعلومات حول تقنيات التهرب الخاصة بالبرامج الضارة.
يهدف المشروع إلى تزويد محللي البرامج الضارة والمدافعين برؤى قابلة للتنفيذ وقدرات كشف لتقصير أوقات الاستجابة.
يمكن العثور على المشروع على [https://unprotect.it/](https://unprotect.it/).
المشروع لديه API - الوثائق [هنا](https://unprotect.it/api/).
*الصورة مأخوذة من https://unprotect.it/map/*
### [🔙](#tool-list)[chainsaw](https://github.com/WithSecureLabs/chainsaw)
توفر Chainsaw إمكانية 'استجابة أولى' قوية لتحديد التهديدات بسرعة داخل الأدلة الجنائية لنظام Windows مثل سجلات الأحداث و MFTs. تقدم Chainsaw طريقة عامة وسريعة للبحث في سجلات الأحداث عن الكلمات المفتاحية، وتحديد التهديدات باستخدام دعم مدمج لقواعد كشف Sigma، وعبر قواعد كشف Chainsaw المخصصة.
الميزات:
- ابحث عن التهديدات باستخدام قواعد كشف Sigma وقواعد كشف Chainsaw المخصصة
- ابحث واستخرج الأدلة الجنائية عن طريق مطابقة السلاسل وأنماط regex
- سريع جدًا، مكتوب بلغة rust، يغلف مكتبة محلل EVTX بواسطة @OBenamram
- تنفيذ وصيغ إخراج نظيفة وخفيفة الوزن دون تضخم غير ضروري
- وسم المستندات (مطابقة منطق الكشف) مقدم من مكتبة TAU Engine
- إخراج النتائج بصيغ متنوعة، مثل صيغة جدول ASCII وصيغة CSV وصيغة JSON
- يمكن تشغيله على MacOS و Linux و Windows
**التثبيت:**```bash
git clone https://github.com/countercept/chainsaw.git
cargo build --release
git clone https://github.com/SigmaHQ/sigma
git clone https://github.com/sbousseaden/EVTX-ATTACK-SAMPLES.git
```
**الاستخدام:**```bash
./chainsaw hunt EVTX-ATTACK-SAMPLES/ -s sigma/ --mapping mappings/sigma-event-logs-all.yml
```
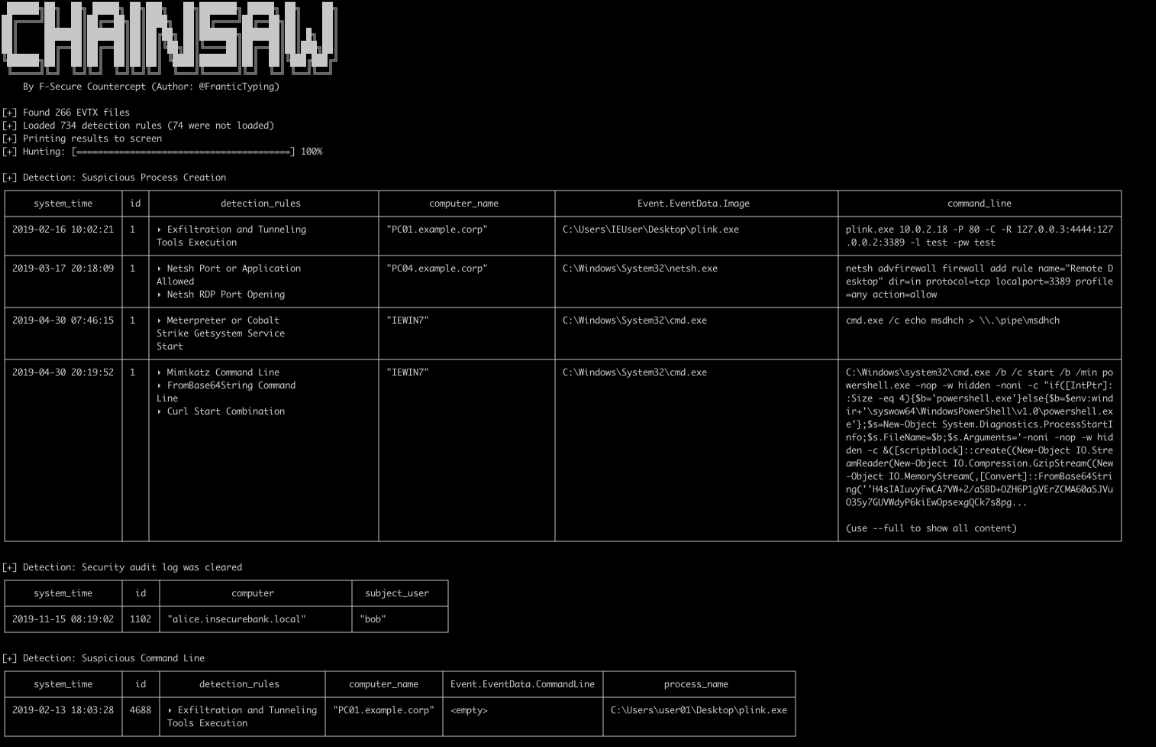
*الصورة المستخدمة من https://twitter.com/FranticTyping/status/1433386064429916162/*
### [🔙](#tool-list)[freq](https://github.com/MarkBaggett/freq)
يحاول الخصوم تجاوز تقنيات التوقيع/مطابقة الأنماط/القوائم السوداء عن طريق إدخال قيم عشوائية مثل: أسماء الملفات، أسماء الخدمات، أسماء محطات العمل، النطاقات، أسماء المضيفين، مواضيع شهادات SSL ومواضيع المُصدر، وما إلى ذلك.
Freq هي واجهة برمجة تطبيقات بلغة Python صممها Mark Baggett للتعامل مع اختبارات الإنتروبيا الجماعية. صُممت لتعمل بالتزامن مع حلول SIEM، ولكن يمكنها العمل مع أي شيء يمكنه إرسال طلب ويب.
تستخدم الأداة جداول ترددات تحدد مدى احتمالية أن يتبع حرف معين حرفًا آخر.
**التثبيت:**```bash
git clone https://github.com/MarkBaggett/freq
cd freq
```
**الاستخدام:**```bash
# Running freq_server.py on port 10004 and using a frequency table of /opt/freq/dns.freq
/usr/bin/python /opt/freq/freq_server.py 10004 /opt/freq/dns.freq
```
### [🔙](#tool-list)[yarGen](https://github.com/Neo23x0/yarGen)
yarGen هو مولّد لقواعد YARA
المبدأ الرئيسي هو إنشاء قواعد yara من السلاسل النصية الموجودة في ملفات البرمجيات الخبيثة مع إزالة جميع السلاسل النصية التي تظهر أيضًا في ملفات البرمجيات السليمة. لذلك يتضمن yarGen قاعدة بيانات كبيرة لسلاسل البرمجيات السليمة و opcode كأرشيفات ZIP يجب استخراجها قبل أول استخدام.
تحاول عملية توليد القواعد أيضًا تحديد أوجه التشابه بين الملفات التي يتم تحليلها ثم تجمع السلاسل النصية فيما يسمى بالقواعد الفائقة. لا يؤدي توليد القواعد الفائقة إلى إزالة القاعدة البسيطة للملفات التي تم دمجها في قاعدة فائقة واحدة. هذا يعني وجود بعض التكرار عند إنشاء القواعد الفائقة. يمكنك كتم قاعدة بسيطة لملف تمت تغطيته بالفعل بواسطة قاعدة فائقة باستخدام --nosimple.
**التثبيت:**
حمّل أحدث [إصدار](https://github.com/Neo23x0/yarGen/releases).```bash
pip install -r requirements.txt
python yarGen.py --update
```
**الاستخدام:**```bash
# Create a new strings and opcodes database from an Office 2013 program directory
yarGen.py -c --opcodes -i office -g /opt/packs/office2013
# Update the once created databases with the "-u" parameter
yarGen.py -u --opcodes -i office -g /opt/packs/office365
```
يمكن العثور على أمثلة الاستخدام [هنا](https://github.com/Neo23x0/yarGen#examples).
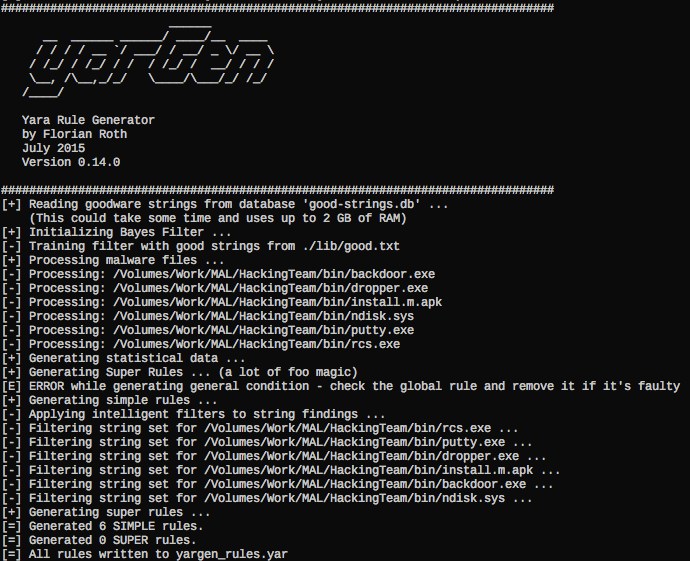
*الصورة مأخوذة من https://github.com/Neo23x0/yarGen*
### [🔙](#tool-list)[EmailAnalyzer](https://github.com/keraattin/EmailAnalyzer)
باستخدام EmailAnalyzer، يمكنك تحليل رسائل البريد الإلكتروني المشبوهة. يمكنك استخراج الترويسات والروابط والتجزئات من ملف .eml
**التثبيت:**```bash
git clone https://github.com/keraattin/EmailAnalyzer
cd EmailAnalyzer
```
**الاستخدام:**```bash
# View headers in eml file
python3 email-analyzer.py -f <eml file> --headers
# Get hashes
python3 email-analyzer.py -f <eml file> --digests
# Get links
python3 email-analyzer.py -f <eml file> --links
# Get attachments
python3 email-analyzer.py -f <eml file> --attachments
```
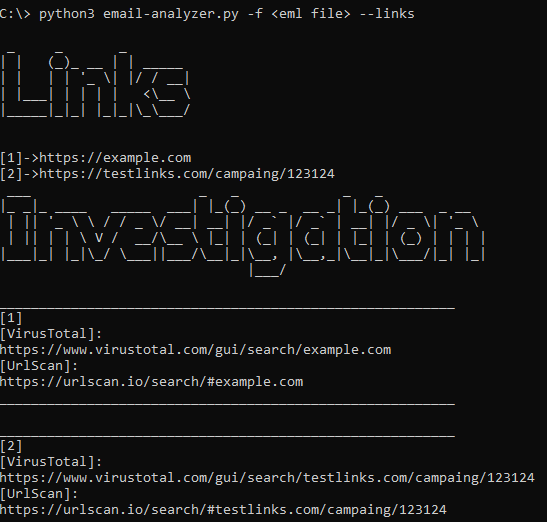
*النص المستخدم من https://github.com/keraattin/EmailAnalyzer*
### [🔙](#tool-list)[VCG](https://github.com/nccgroup/VCG)
VCG هي أداة مراجعة أمان كود آلية تدعم C/C++ وJava وC# وVB وPL/SQL. تحتوي على بعض الميزات التي نأمل أن تجعلها مفيدة لأي شخص يجري مراجعات أمان الكود، خاصةً عندما يكون الوقت ثمينًا:
- بالإضافة إلى إجراء بعض الفحوصات الأكثر تعقيدًا، تحتوي أيضًا على ملف إعداد لكل لغة يسمح لك أساسًا بإضافة أي دوال ضارة (أو نصوص أخرى) تريد البحث عنها
- تحاول العثور على مجموعة من حوالي 20 عبارة داخل التعليقات يمكن أن تشير إلى كود مكسور (“ToDo”, “FixMe”, “Kludge”, وغيرها)
- توفر مخططًا دائريًا جميلًا (لقاعدة الكود بأكملها وللملفات الفردية) يعرض النسب النسبية للكود والمسافات البيضاء والتعليقات وتعليقات نمط 'ToDo' والكود السيئ
**التثبيت:**
يمكنك تثبيت الثنائي المُجمَّع مسبقًا هنا.
افتح ملف المشروع .sln، اختر "Release"، ثم قم بالبناء.
**الاستخدام:**```
STARTUP OPTIONS:
(Set desired starting point for GUI. If using console mode these options will set target(s) to be scanned.)
-t, --target <Filename|DirectoryName>: Set target file or directory. Use this option either to load target immediately into GUI or to provide the target for console mode.
-l, --language <CPP|PLSQL|JAVA|CS|VB|PHP|COBOL>: Set target language (Default is C/C++).
-e, --extensions <ext1|ext2|ext3>: Set file extensions to be analysed (See ReadMe or Options screen for language-specific defaults).
-i, --import <Filename>: Import XML/CSV results to GUI.
OUTPUT OPTIONS:
(Automagically export results to a file in the specified format. Use XML or CSV output if you wish to reload results into the GUI later on.)
-x, --export <Filename>: Automatically export results to XML file.
-f, --csv-export <Filename>: Automatically export results to CSV file.
-r, --results <Filename>: Automatically export results to flat text file.
CONSOLE OPTIONS:
-c, --console: Run application in console only (hide GUI).
-v, --verbose: Set console output to verbose mode.
-h, --help: Show help.
```
### [🔙](#tool-list)[CyberChef](https://gchq.github.io/CyberChef/)
CyberChef هي أداة مجانية قائمة على الويب تتيح للمستخدمين معالجة البيانات وتحويلها باستخدام مجموعة واسعة من التقنيات.
باستخدام CyberChef، يمكنك تنفيذ مجموعة واسعة من العمليات على البيانات، مثل التحويل بين صيغ بيانات مختلفة (مثل hexadecimal، base64، ASCII)، وترميز البيانات وفك ترميزها، والبحث عن النص واستبداله وما إلى ذلك.
تتضمن الأداة أيضًا نظام وصفات (recipe system) يسمح لك بحفظ ومشاركة سير عمل معالجة البيانات مع الآخرين.
يمكن استخدام الأداة من [هنا](https://gchq.github.io/CyberChef/).

*الصورة مأخوذة من https://gchq.github.io/CyberChef/*
### [🔙](#tool-list)[PersistenceSniper](https://github.com/last-byte/PersistenceSniper)
PersistenceSniper هي وحدة PowerShell يمكن استخدامها من قبل الفرق الزرقاء (Blue Teams) ومستجيبي الحوادث ومسؤولي الأنظمة لاصطياد آليات الثبات المزروعة في أجهزة Windows.
يستطيع PersistenceSniper اكتشاف مجموعة واسعة من تقنيات الثبات، ويمكن العثور على القائمة الكاملة لها [هنا](https://github.com/last-byte/PersistenceSniper/wiki/3-%E2%80%90-Detections).
**التثبيت: (PowerShell Gallery)**```bash
Install-Module PersistenceSniper
Import-Module PersistenceSniper
```
**التثبيت: (GitHub)**
قم بتنزيل ملف .zip من [GitHub](https://github.com/last-byte/PersistenceSniper/releases) وانقله إلى الجهاز الذي تريد تشغيل الأداة منه.```bash
Expand-Archive -Path .\PersistenceSniper-main.zip -Destination .\
Import-Module .\PersistenceSniper-main\PersistenceSniper\PersistenceSniper.psd1
```
يمكن العثور على معلومات التثبيت الكاملة [هنا](https://github.com/last-byte/PersistenceSniper/wiki/1-%E2%80%90-Deployment).
**الاستخدام:**```bash
# Run all persistence hunting techniques (Verbose Mode)
Find-AllPersistence -Verbose
# Run single persistence hunting technique
Find-AllPersistence -PersistenceMethod RunAndRunOnce
```
يمكن العثور على معلومات الاستخدام الكاملة [هنا](https://github.com/last-byte/PersistenceSniper/wiki/2-%E2%80%90-Usage).
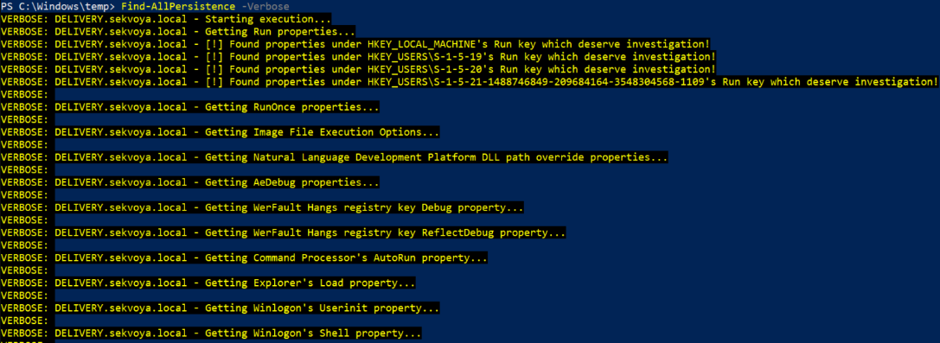
*الصورة مأخوذة من https://hackers-arise.com/powershell-for-dfir-part-2-finding-persistence/*
استخبارات التهديدات
====================
*أدوات لجمع وتحليل المعلومات حول التهديدات الحالية والناشئة، ولتوليد تنبيهات حول التهديدات المحتملة.*
### [🔙](#tool-list)[Maltego](https://www.maltego.com/solutions/cyber-threat-intelligence/)
Maltego هي أداة تجارية لاستخبارات التهديدات والأدلة الرقمية تم تطويرها بواسطة Paterva. يستخدمها متخصصو الأمن لجمع وتحليل المعلومات حول النطاقات وعناوين IP والشبكات والأفراد من أجل تحديد العلاقات والروابط التي قد لا تكون ظاهرة فورًا.
يستخدم Maltego واجهة مرئية لتمثيل البيانات ككيانات، يمكن ربطها معًا لتشكيل شبكة من العلاقات. يتضمن مجموعة من التحويلات (transforms)، وهي نصوص برمجية يمكن استخدامها لجمع البيانات من مصادر مختلفة، مثل وسائل التواصل الاجتماعي وسجلات DNS وبيانات WHOIS.
غالبًا ما يُستخدم Maltego بالتزامن مع أدوات أمنية أخرى، مثل أنظمة SIEM وماسحات الثغرات الأمنية، كجزء من استراتيجية شاملة لاستخبارات التهديدات والاستجابة للحوادث.
يمكنك جدولة عرض توضيحي [هنا](https://www.maltego.com/get-a-demo/).
[كتيب Maltego دليل استخبارات التهديدات السيبرانية](https://static.maltego.com/cdn/Handbooks/Maltego-Handbook-for-Cyber-Threat-Intelligence.pdf)
*الصورة مأخوذة من https://www.maltego.com/reduce-your-cyber-security-risk-with-maltego/*
### [🔙](#tool-list)[MISP](https://www.misp-project.org/)
MISP (اختصارًا لمنصة مشاركة معلومات البرمجيات الخبيثة) هي منصة مفتوحة المصدر لمشاركة وتخزين وربط مؤشرات الاختراق (IOCs) للهجمات المستهدفة والتهديدات والأنشطة الضارة.
تتضمن MISP مجموعة من الميزات، مثل المشاركة الفورية لمؤشرات الاختراق (IOCs)، ودعم تنسيقات متعددة، والقدرة على استيراد وتصدير البيانات من وإلى الأدوات الأخرى.
كما توفر واجهة برمجة تطبيقات RESTful ونماذج بيانات متنوعة لتسهيل تكامل MISP مع الأنظمة الأمنية الأخرى. بالإضافة إلى استخدامها كمنصة لاستخبارات التهديدات، تُستخدم MISP أيضًا للاستجابة للحوادث والتحليل الجنائي وأبحاث البرمجيات الخبيثة.
**التثبيت:**```bash
# Kali
wget -O /tmp/misp-kali.sh https://raw.githubusercontent.com/MISP/MISP/2.4/INSTALL/INSTALL.sh && bash /tmp/misp-kali.sh
# Ubuntu 20.04.2.0-server
wget -O /tmp/INSTALL.sh https://raw.githubusercontent.com/MISP/MISP/2.4/INSTALL/INSTALL.sh
bash /tmp/INSTALL.sh
```
يمكن العثور على تعليمات التثبيت الكاملة [هنا](https://misp.github.io/MISP/).
**الاستخدام:**
يمكن العثور على توثيق MISP [هنا](https://www.misp-project.org/documentation/).
[دليل مستخدم MISP](https://github.com/MISP/misp-book)
[ورقة الغش التدريبية لـ MISP](https://www.misp-project.org/misp-training/cheatsheet.pdf)

*الصورة مأخوذة من http://www.concordia-h2020.eu/blog-post/integration-of-misp-into-flowmon-ads/*
### [🔙](#tool-list)[ThreatConnect](https://threatconnect.com/threat-intelligence-platform/)
ThreatConnect هي منصة لتحليل التهديدات تساعد المؤسسات على تجميع بيانات التهديدات وتحليلها والتصرف بناءً عليها. وهي مصممة لتوفير رؤية موحدة وشاملة لمشهد التهديدات في المؤسسة وتمكين المستخدمين من التعاون ومشاركة المعلومات حول التهديدات.
تتضمن المنصة مجموعة من الميزات لجمع تحليلات التهديدات ونشرها، مثل لوحة معلومات قابلة للتخصيص، والتكامل مع مصادر بيانات خارجية، وإمكانية إنشاء تقارير وتنبيهات مخصصة.
وهي تهدف إلى مساعدة المؤسسات على تحسين وضعها الأمني من خلال تزويدها بالمعلومات اللازمة لتحديد التهديدات المحتملة وترتيب أولوياتها والاستجابة لها.
يمكنك طلب عرض توضيحي من [هنا](https://threatconnect.com/request-a-demo/).
[ThreatConnect لمحللي استخبارات التهديدات - PDF](https://threatconnect.com/wp-content/uploads/2022/12/Intel-Analysts-Datasheet.pdf)

*الصورة مأخوذة من https://threatconnect.com/threat-intelligence-platform/*
### [🔙](#tool-list)[مكتبة محاكاة الخصم](https://github.com/center-for-threat-informed-defense/adversary_emulation_library)
هذه مكتبة لخطط محاكاة الخصم تمكنك من تقييم قدراتك الدفاعية ضد التهديدات الواقعية.
تعد خطط المحاكاة مكونًا أساسيًا للمؤسسات التي تتطلع إلى تحديد أولويات الدفاعات ضد سلوكيات تهديدات محددة.
يمكن استخدام TTPs الموضحة في هذا المورد لتصميم أنشطة محددة لمحاكاة التهديدات لاختبار دفاعات مؤسستك ضد جهات تهديد محددة.
قم بزيارة المورد [هنا](https://github.com/center-for-threat-informed-defense/adversary_emulation_library).
**مثال (sandworm)**
- [الكود المصدري لبرامج محاكاة sandworm](https://github.com/center-for-threat-informed-defense/adversary_emulation_library/tree/master/sandworm/Resources)
- [شرح سيناريو اكتشاف sandworm](https://github.com/center-for-threat-informed-defense/adversary_emulation_library/tree/master/sandworm/Emulation_Plan/Scenario_1)
- [ملخص استخبارات sandworm](https://github.com/center-for-threat-informed-defense/adversary_emulation_library/blob/master/sandworm/Intelligence_Summary/Intelligence_Summary.md)

*الصورة مأخوذة من https://github.com/center-for-threat-informed-defense/adversary_emulation_library*
تخطيط الاستجابة للحوادث
====================
*أدوات لإنشاء خطة الاستجابة للحوادث وصيانتها، بما في ذلك القوالب وأفضل الممارسات للاستجابة لأنواع مختلفة من الحوادث.*
### [🔙](#tool-list)[NIST](https://www.nist.gov/cyberframework)
إطار عمل NIST للأمن السيبراني (CSF) هو إطار عمل طوره المعهد الوطني للمعايير والتكنولوجيا (NIST) لمساعدة المؤسسات على إدارة مخاطر الأمن السيبراني. ويوفر مجموعة من الإرشادات وأفضل الممارسات والمعايير لتنفيذ برنامج قوي للأمن السيبراني والحفاظ عليه.
يتم تنظيم الإطار حول خمس وظائف أساسية: التحديد، والحماية، والكشف، والاستجابة، والتعافي. توفر هذه الوظائف هيكلًا لفهم ومعالجة المكونات المختلفة لمخاطر الأمن السيبراني.
تم تصميم CSF ليكون مرنًا وقابلاً للتكيف، ويمكن تخصيصه ليناسب الاحتياجات والأهداف المحددة للمؤسسة. والغرض منه هو استخدامه كأداة لتحسين وضع الأمن السيبراني للمؤسسة ومساعدة المؤسسات على فهم وإدارة مخاطر الأمن السيبراني بشكل أفضل.
**روابط مفيدة:**
[دليل البدء السريع من NIST](https://csrc.nist.gov/Projects/cybersecurity-framework/nist-cybersecurity-framework-a-quick-start-guide)
[إطار عمل تحسين الأمن السيبراني للبنية التحتية الحيوية](https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.04162018.pdf)
[الاستجابة لخرق البيانات: دليل للشركات](https://www.ftc.gov/business-guidance/resources/data-breach-response-guide-business)
[أحداث وعروض NIST](https://www.nist.gov/cyberframework/events-and-presentations)
[تويتر - @NISTcyber](https://www.twitter.com/NISTcyber)

*الصورة مأخوذة من https://www.dell.com/en-us/blog/strengthen-security-of-your-data-center-with-the-nist-cybersecurity-framework/*
### [🔙](#tool-list)خطة الاستجابة للحوادث
خطة الاستجابة للحوادث هي مجموعة من الإجراءات التي تضعها الشركة لإدارة وتخفيف تأثير حادث أمني، مثل خرق البيانات أو الهجوم السيبراني.
النظرية وراء خطة الاستجابة للحوادث هي أنها تساعد الشركة على الاستعداد لحادث أمني والاستجابة له بفعالية، مما قد يقلل من الضرر ويقلل من فرص حدوثه مرة أخرى في المستقبل.
هناك عدة أسباب تجعل الشركات بحاجة إلى خطة للاستجابة للحوادث:
1. **لتقليل تأثير الحادث الأمني:** تساعد خطة الاستجابة للحوادث الشركة على تحديد مصدر الحادث الأمني ومعالجته في أسرع وقت ممكن، مما قد يساعد في تقليل الضرر وتقليل فرص انتشاره.
2. **لتلبية المتطلبات التنظيمية:** لدى العديد من الصناعات لوائح تتطلب من الشركات وجود خطة للاستجابة للحوادث. على سبيل المثال، يتطلب معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS) من التجار والمؤسسات الأخرى التي تقبل بطاقات الائتمان أن يكون لديهم خطة للاستجابة للحوادث.
3. **لحماية السمعة:** يمكن أن يؤدي الحادث الأمني إلى الإضرار بسمعة الشركة، مما قد يؤدي إلى فقدان العملاء والإيرادات. يمكن أن تساعد خطة الاستجابة للحوادث الشركة على إدارة الموقف وتقليل الضرر الذي يلحق بسمعتها.
4. **لتقليل تكلفة الحادث الأمني:** يمكن أن تكون تكلفة الحادث الأمني كبيرة، بما في ذلك تكلفة المعالجة والرسوم القانونية والأعمال المفقودة. يمكن أن تساعد خطة الاستجابة للحوادث الشركة على تقليل هذه التكاليف من خلال توفير خارطة طريق للاستجابة للحادث.
**روابط مفيدة:**
[المركز الوطني للأمن السيبراني - نظرة عامة على الاستجابة للحوادث](https://www.ncsc.gov.uk/collection/incident-management/incident-response)
[SANS - قوالب سياسات الأمان](https://www.sans.org/information-security-policy/)
[SANS - دليل معالج الحوادث](https://www.sans.org/white-papers/33901/)
[FRSecure - قالب خطة الاستجابة للحوادث](https://frsecure.com/incident-response-plan-template/)
[وكالة الأمن السيبراني والبنية التحتية - الاستجابة للحوادث السيبرانية](https://www.cisa.gov/cyber-incident-response)
[مكتب التحقيقات الفيدرالي - سياسة الاستجابة للحوادث](https://www.fbi.gov/file-repository/incident-response-policy.pdf/view)

*الصورة مأخوذة من https://www.ncsc.gov.uk/collection/incident-management/incident-response*
### [🔙](#tool-list)خطة الاستجابة لبرامج الفدية
برنامج الفدية هو نوع من البرامج الضارة التي تقوم بتشفير ملفات الضحية. ثم يطلب المهاجمون فدية من الضحية لاستعادة الوصول إلى الملفات؛ ومن هنا جاء اسم ransomware.
النظرية وراء خطة الاستجابة لبرامج الفدية هي أنها تساعد الشركة على الاستعداد لهجوم برنامج الفدية والاستجابة له بفعالية، مما قد يقلل من تأثير الهجوم ويقلل من فرص حدوثه مرة أخرى في المستقبل.
هناك عدة أسباب تجعل الشركات بحاجة إلى خطة للاستجابة لبرامج الفدية:
1. **لتقليل تأثير هجوم برنامج الفدية:** تساعد خطة الاستجابة لبرامج الفدية الشركة على تحديد هجوم برنامج الفدية ومعالجته في أسرع وقت ممكن، مما قد يساعد في تقليل الضرر وتقليل فرص انتشار برنامج الفدية إلى الأنظمة الأخرى.
2. **للحماية من فقدان البيانات:** يمكن أن تؤدي هجمات برامج الفدية إلى فقدان بيانات مهمة، الأمر الذي قد يكون مكلفًا ومعطلاً للعمل. يمكن أن تساعد خطة الاستجابة لبرامج الفدية الشركة على التعافي من الهجوم وتجنب فقدان البيانات.
3. **لحماية السمعة:** يمكن أن يؤدي هجوم برنامج الفدية إلى الإضرار بسمعة الشركة، مما قد يؤدي إلى فقدان العملاء والإيرادات. يمكن أن تساعد خطة الاستجابة لبرامج الفدية الشركة على إدارة الموقف وتقليل الضرر الذي يلحق بسمعتها.
4. **لتقليل تكلفة هجوم برنامج الفدية:** يمكن أن تكون تكلفة هجوم برنامج الفدية كبيرة، بما في ذلك تكلفة المعالجة والرسوم القانونية والأعمال المفقودة. يمكن أن تساعد خطة الاستجابة لبرامج الفدية الشركة على تقليل هذه التكاليف من خلال توفير خارطة طريق للاستجابة للهجوم.
**روابط مفيدة:**
[المركز الوطني للأمن السيبراني - تخفيف هجمات البرامج الضارة وبرامج الفدية](https://www.ncsc.gov.uk/guidance/mitigating-malware-and-ransomware-attacks)
[NIST - حماية برامج الفدية والاستجابة لها](https://csrc.nist.gov/Projects/ransomware-protection-and-response)
[وكالة الأمن السيبراني والبنية التحتية - دليل برامج الفدية](https://www.cisa.gov/stopransomware/ransomware-guide)
[أمان Microsoft - الاستجابة لبرامج الفدية](https://www.microsoft.com/en-us/security/blog/2019/12/16/ransomware-response-to-pay-or-not-to-pay/)
[مدونة - إنشاء خطة للاستجابة لبرامج الفدية](https://www.msp360.com/resources/blog/designing-a-ransomware-response-plan/)

*الصورة مأخوذة من https://csrc.nist.gov/Projects/ransomware-protection-and-response*
### [🔙](#tool-list)[الدليل المرجعي للاستجابة للحوادث](https://info.microsoft.com/rs/157-GQE-382/images/EN-US-CNTNT-emergency-doc-digital.pdf)
هذا دليل من نوع "الإسعافات الأولية" للأمن السيبراني لمساعدتك على الاستعداد للأزمات والحد من الأضرار المحتملة في الأزمات.
يتضمن ذلك نصائح وإرشادات للجوانب الفنية والتشغيلية والقانونية والاتصالية لحادث أمن سيبراني كبير.
**الخلاصات الرئيسية**
- **الإعداد يؤتي ثماره** – إن الاستعداد لحادث كبير يمكن أن يقلل من الضرر الذي يلحق بالمؤسسة، فضلاً عن تقليل تكلفة الحادث وصعوبة إدارته.
- **فعّل عمليات إدارة الحوادث لديك** – يجب أن تكون إدارة حوادث الأمن السيبراني الكبيرة جزءًا من عمليات إدارة مخاطر الأعمال القياسية.
- **التنسيق أمر بالغ الأهمية** – تتطلب الإدارة الفعالة لحوادث الأمن السيبراني تعاونًا وتنسيقًا بين الوظائف الفنية والتشغيلية والاتصالية والقانونية والحوكمة.
- **حافظ على هدوئك ولا تسبب ضررًا في الحادث** – يمكن أن يكون المبالغة في رد الفعل ضارة بقدر التقليل من الاستجابة.
يمكنك قراءة الورقة [هنا](https://info.microsoft.com/rs/157-GQE-382/images/EN-US-CNTNT-emergency-doc-digital.pdf).

*الصورة مأخوذة من https://info.microsoft.com/rs/157-GQE-382/images/EN-US-CNTNT-emergency-doc-digital.pdf*
### [🔙](#tool-list)[Awesome Incident Response](https://github.com/meirwah/awesome-incident-response)
قائمة منسقة من الأدوات والموارد للاستجابة للحوادث الأمنية، تهدف إلى مساعدة محللي الأمن وفِرق [DFIR](https://www.acronymfinder.com/Digital-Forensics%2c-Incident-Response-%28DFIR%29.html).
هذا مصدر رائع مليء بالروابط لمختلف جوانب الاستجابة للحوادث، بما في ذلك:
- محاكاة الخصم
- أدوات شاملة
- كتب
- مجتمعات
- أدوات إنشاء صور الأقراص
قم بزيارة المورد [هنا](https://github.com/meirwah/awesome-incident-response).
*الصورة مأخوذة من https://github.com/meirwah/awesome-incident-response*
كشف البرامج الضارة وتحليلها
====================
*أدوات لكشف وتحليل البرامج الضارة، بما في ذلك برامج مكافحة الفيروسات وأدوات التحليل الجنائي.*
### [🔙](#tool-list)[VirusTotal](https://www.virustotal.com/gui/home/search)
VirusTotal هو موقع ويب وأداة قائمة على السحابة تقوم بتحليل وفحص الملفات وعناوين URL والبرامج بحثًا عن الفيروسات والديدان وأنواع أخرى من البرامج الضارة.
عند إرسال ملف أو عنوان URL أو برنامج إلى VirusTotal، تستخدم الأداة محركات مكافحة فيروسات متنوعة وأدوات أخرى لفحصه وتحليله بحثًا عن البرامج الضارة. ثم توفر تقريرًا بنتائج التحليل، مما يمكن أن يساعد المتخصصين في الأمن وفِرق الدفاع على تحديد التهديدات المحتملة والاستجابة لها.
يمكن أيضًا استخدام VirusTotal للتحقق من سمعة ملف أو عنوان URL، ولمراقبة النشاط الضار على الشبكة.
قم بزيارة [https://www.virustotal.com/gui/home/search](https://www.virustotal.com/gui/home/search)
**الاستخدام:**```bash
# Recently created documents with macros embedded, detected at least by 5 AVs
(type:doc OR type: docx) tag:macros p:5+ generated:30d+
# Excel files bundled with powershell scripts and uploaded to VT for the last 10
days
(type:xls OR type:xlsx) tag:powershell fs:10d+
# Follina-like exploit payloads
entity:file magic:"HTML document text" tag:powershell have:itw_url
# URLs related to specified parent domain/subdomain with a specific header in
the response
entity:url header_value:"Apache/2.4.41 (Ubuntu)" parent_domain:domain.org
# Suspicious URLs with a specific HTML title
entity:url ( title:"XY Company" or title:"X.Y. Company" or title:"XYCompany" ) p:5+
```
يمكن العثور على التوثيق الكامل [هنا](https://support.virustotal.com/hc/en-us/categories/360000162878-Documentation).
[VT INTELLIGENCE CHEAT SHEET](https://storage.googleapis.com/vtpublic/reports/VTI%20Cheatsheet.pdf)
*الصورة المستخدمة من https://www.virustotal.com/gui/home/search*
### [🔙](#tool-list)[IDA](https://hex-rays.com/ida-free/)
IDA (المفكك التفاعلي) هي أداة قوية تُستخدم للهندسة العكسية وتحليل الكود المُجمَّع والكود القابل للتنفيذ.
يمكن استخدامها لفحص الأعمال الداخلية للبرمجيات، بما في ذلك البرمجيات الخبيثة، وفهم كيفية عملها. تتيح IDA للمستخدمين تفكيك الكود، وإعادة ترجمته إلى لغة برمجة عالية المستوى، وعرض وتعديل الكود المصدري الناتج. يمكن أن يكون هذا مفيدًا لتحديد الثغرات الأمنية، وتحليل البرمجيات الخبيثة، وفهم كيفية عمل البرنامج.
يمكن أيضًا استخدام IDA لإنشاء الرسوم البيانية والمخططات التي تصوّر بنية الكود وتدفقه، مما يسهّل فهمه وتحليله.
**التثبيت:**
قم بتنزيل IDA من [هنا](https://hex-rays.com/ida-free/#download).
**الاستخدام:**
[IDA Practical Cheatsheet](https://github.com/AdamTaguirov/IDA-practical-cheatsheet)
[IDAPython cheatsheet](https://gist.github.com/icecr4ck/7a7af3277787c794c66965517199fc9c)
[IDA Pro Cheatsheet](https://hex-rays.com/products/ida/support/freefiles/IDA_Pro_Shortcuts.pdf)

*الصورة المستخدمة من https://www.newton.com.tw/wiki/IDA%20Pro*
### [🔙](#tool-list)[Ghidra](https://ghidra-sre.org/)
Ghidra هي أداة هندسة عكسية للبرمجيات مجانية ومفتوحة المصدر طوّرتها وكالة الأمن القومي (NSA). تُستخدم لتحليل الكود المُجمَّع والكود القابل للتنفيذ، بما في ذلك البرمجيات الخبيثة.
تتيح Ghidra للمستخدمين تفكيك الكود، وإعادة ترجمته إلى لغة برمجة عالية المستوى، وعرض وتعديل الكود المصدري الناتج. يمكن أن يكون هذا مفيدًا لتحديد الثغرات الأمنية، وتحليل البرمجيات الخبيثة، وفهم كيفية عمل البرنامج.
تتضمن Ghidra أيضًا مجموعة من الميزات والأدوات التي تدعم مهام هندسة البرمجيات العكسية (SRE)، مثل تصحيح الأخطاء، ورسم الرسوم البيانية للكود، وتصور البيانات. Ghidra مكتوبة بلغة Java وهي متاحة لأنظمة Windows وMacOS وLinux.
**التثبيت:**
1. قم بتنزيل أحدث إصدار من [هنا](https://github.com/NationalSecurityAgency/ghidra/releases).
2. فك ضغط الملف المضغوط
يمكن العثور على معلومات التثبيت الكاملة وإصلاح الأخطاء [هنا](https://ghidra-sre.org/InstallationGuide.html#Install).
**الاستخدام:**
1. انتقل إلى المجلد الذي تم فك ضغطه```bash
# Windows
ghidraRun.bat
# Linux
./ghidraRun
```
إذا فشل Ghidra في الإطلاق، راجع رابط [استكشاف الأخطاء وإصلاحها](https://ghidra-sre.org/InstallationGuide.html#Troubleshooting).

*الصورة مأخوذة من https://www.malwaretech.com/2019/03/video-first-look-at-ghidra-nsa-reverse-engineering-tool.html*
### [🔙](#tool-list)[decode-vbe](https://github.com/DidierStevens/DidierStevensSuite/blob/master/decode-vbe.py)
قدّمت Microsoft ترميز السكربتات منذ زمن بعيد لمنع الأشخاص من القدرة على قراءة ملفات VBScript وفهمها وتعديلها.
السكربتات المُرمّزة غير قابلة للقراءة ولكنها تظل قادرة على التنفيذ، مما يجعلها آلية شائعة لدى جهات التهديد التي تسعى لإخفاء أكوادها الخبيثة، ومؤشرات الاختراق (IOCs)، ونطاقات C2 المضمّنة، وغير ذلك، مع بقائها قادرة على تحقيق التنفيذ.
يمكن استخدام سكربت decode-vbe لتحويل ملفات VBE المُرمّزة إلى نص عادي لتحليلها.
مدونة لطيفة حول ملفات VBE [هنا](https://bromiley.medium.com/malware-monday-vbscript-and-vbe-files-292252c1a16).
**التثبيت:**```bash
git clone https://github.com/DidierStevens/DidierStevensSuite/
cd DidierStevensSuite
```
**الاستخدام:**```bash
# Decode literal string
decode-vbe.py "##@~^DgAAAA==\ko$K6,JCV^GJqAQAAA==^#~@"
# Decode hexadecimal (prefix #h#)
decode-vbe.py #h#23407E5E4467414141413D3D5C6B6F244B362C4A437F565E474A7141514141413D3D5E237E40
# Decode base64 (prefix #b#)
decode-vbe.py #b#I0B+XkRnQUFBQT09XGtvJEs2LEpDf1ZeR0pxQVFBQUE9PV4jfkA=
```
### [🔙](#tool-list)[pafish](https://github.com/a0rtega/pafish)
Pafish هي أداة اختبار تستخدم تقنيات مختلفة لاكتشاف الأجهزة الافتراضية وبيئات تحليل البرمجيات الخبيثة بنفس الطريقة التي تستخدمها عائلات البرمجيات الخبيثة.
المشروع مجاني ومفتوح المصدر؛ كود جميع تقنيات مكافحة التحليل متاح للعموم. يمكن تنزيل ملفات Pafish التنفيذية لنظام Windows (x86 32-bit و64-bit) من [صفحة الإصدارات](https://github.com/a0rtega/pafish/releases).
**التثبيت: (البناء)**
Pafish مكتوب بلغة C ويمكن بناؤه باستخدام Mingw-w64 و make.
صفحة الويكي "[كيفية البناء](https://github.com/a0rtega/pafish/wiki/How-to-build)" تحتوي على تعليمات مفصلة.
**الاستخدام:**```bash
pafish.exe
```

*صورة مأخوذة من https://github.com/a0rtega/pafish*
### [🔙](#tool-list)[lookyloo](https://github.com/Lookyloo/lookyloo)
Lookyloo هي واجهة ويب تلتقط صفحة ويب ثم تعرض شجرة من النطاقات التي تستدعي بعضها البعض.
استخدم Lookyloo لرسم خريطة الرحلة التي تقطعها صفحة موقع ويب - بدءًا من إدخال عنوان URL الأولي إلى عمليات إعادة التوجيه المختلفة إلى الجهات الخارجية.
**التثبيت:**```bash
git clone https://github.com/Lookyloo/lookyloo.git
cd lookyloo
poetry install
echo LOOKYLOO_HOME="'`pwd`'" > .env
```
يمكن العثور على تعليمات التثبيت الكاملة [هنا](https://www.lookyloo.eu/docs/main/install-lookyloo.html).
**الاستخدام:**
بمجرد التثبيت والتشغيل، يمكن تشغيل lookyloo عبر واجهة الويب المستضافة محليًا.

*الصورة مأخوذة من https://www.lookyloo.eu/*
### [🔙](#tool-list)[YARA](https://github.com/virustotal/yara)
YARA هي أداة تهدف إلى (وليس حصريًا) مساعدة باحثي البرمجيات الخبيثة في تحديد وتصنيف عينات البرمجيات الخبيثة. باستخدام YARA يمكنك إنشاء أوصاف لعائلات البرمجيات الخبيثة (أو أي شيء تريد وصفه) بناءً على أنماط نصية أو ثنائية.
كل وصف، أو ما يُعرف بالقاعدة، يتكون من مجموعة من السلاسل النصية وتعبير منطقي يحددان منطقه.
**التثبيت:**```bash
tar -zxf yara-4.2.0.tar.gz
cd yara-4.2.0
./bootstrap.sh
sudo apt-get install automake libtool make gcc pkg-config
git clone https://github.com/VirusTotal/yara
cd yara
./bootstrap.sh
./configure
make
sudo make install
```
يمكن العثور على تعليمات التثبيت الكاملة [هنا](https://yara.readthedocs.io/en/stable/gettingstarted.html#compiling-and-installing-yara).
**الاستخدام:**```bash
# Apply rule in /foo/bar/rules to all files in the current directory
yara /foo/bar/rules .
# Scan all files in the /foo directory and its subdirectories:
yara /foo/bar/rules -r /foo
```
ورقة غش YARA رائعة [هنا](https://github.com/mattnotmax/DFIR-notes/blob/master/cheatsheet_yara.md).

*الصورة مأخوذة من https://virustotal.github.io/yara/*
### [🔙](#tool-list)[Cuckoo Sandbox](https://cuckoosandbox.org/)
Cuckoo هو نظام مفتوح المصدر لتحليل البرمجيات الخبيثة بشكل آلي.
يُستخدم لتشغيل وتحليل الملفات تلقائيًا وجمع نتائج تحليل شاملة توضح ما يفعله البرنامج الخبيث أثناء تشغيله داخل نظام تشغيل معزول.
يمكنه استرجاع الأنواع التالية من النتائج:
- سجلات تتبع الاستدعاءات التي تقوم بها جميع العمليات التي يطلقها البرنامج الخبيث.
- الملفات التي يتم إنشاؤها وحذفها وتنزيلها بواسطة البرنامج الخبيث أثناء تنفيذه.
- تفريغات ذاكرة لعمليات البرنامج الخبيث.
- تتبع حركة مرور الشبكة بصيغة PCAP.
- لقطات شاشة ملتقطة أثناء تنفيذ البرنامج الخبيث.
- تفريغات ذاكرة كاملة للأجهزة.
**التثبيت:**
للتثبيت اتبع الوثائق [هنا](https://cuckoo.readthedocs.io/en/latest/installation/).
**الاستخدام:**
للاستخدام اتبع الوثائق [هنا](https://cuckoo.readthedocs.io/en/latest/usage/).
### [🔙](#tool-list)[radare2](https://github.com/radareorg/radare2)
يوفر Radare2 مجموعة من المكتبات والأدوات والإضافات لتسهيل مهام الهندسة العكسية.
r2 هو أداة سطر أوامر منخفضة المستوى غنية بالميزات مع دعم للبرمجة النصية. يمكن لـ r2 تحرير الملفات على الأقراص الصلبة المحلية، وعرض ذاكرة النواة، وتصحيح أخطاء البرامج محليًا أو عبر خادم gdb عن بُعد. يسمح لك دعم r2 الواسع للبنى بتحليل أي ملف ثنائي ومحاكاته وتصحيح أخطائه وتعديله وفك تجميعه.
**التثبيت:**```bash
git clone https://github.com/radareorg/radare2
radare2/sys/install.sh
```
**الاستخدام:**```bash
$ r2 /bin/ls # open the binary in read-only mode
> aaa # same as r2 -A, analyse the binary
> afl # list all functions (try aflt, aflm)
> px 32 # print 32 byte hexdump current block
> s sym.main # seek to the given offset (by flag name, number, ..)
> f~foo # filter flags with ~grep (same as |grep)
> iS;is # list sections and symbols (same as rabin2 -Ss)
> pdf; agf # print function and show control-flow-graph in ascii-art
> oo+;w hello # reopen in rw mode and write a string in the current offset
> ?*~... # interactive filter all command help messages
> q # quit
```
Great usage book [here](https://book.rada.re/).

*الصورة مستخدمة من https://github.com/radareorg/radare2*
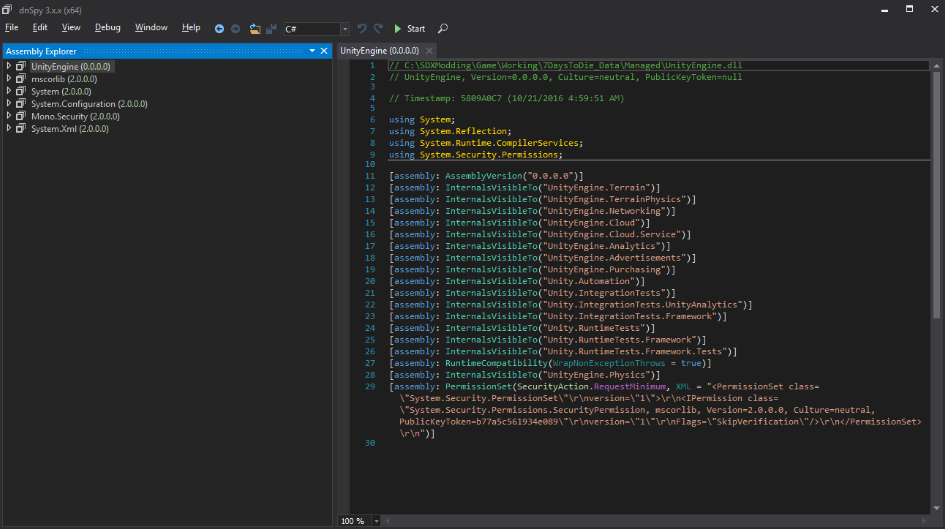
### [🔙](#tool-list)[dnSpy](https://github.com/dnSpy/dnSpy)
dnSpy هو مصحح أخطاء ومحرر تجميعات .NET. يمكنك استخدامه لتحرير وتصحيح التجميعات.
الميزات الرئيسية:
- تصحيح تجميعات .NET وUnity
- تحرير تجميعات .NET وUnity
**التثبيت: (البناء)**```bash
git clone --recursive https://github.com/dnSpy/dnSpy.git
cd dnSpy
./build.ps1 -NoMsbuild
```
**الاستخدام:**```bash
dnSpy.exe
```
صفحة تعليمية رائعة [هنا](https://7d2dsdx.github.io/Tutorials/index.html?StartingdnSpy.html).
*الصورة المستخدمة من https://7d2dsdx.github.io/Tutorials/index.html?StartingdnSpy.html*
### [🔙](#tool-list)[malware-traffic-analysis.net](https://www.malware-traffic-analysis.net/)
هذا موقع يحتوي على أكثر من 2,200 تدوينة حول حركة مرور الشبكة الخبيثة. تقريبًا كل منشور في الموقع يحتوي على ملفات pcap أو عينات برمجيات خبيثة (أو كليهما).
يحتوي الموقع أيضًا على عدد من تمارين تحليل حركة المرور، بما في ذلك منشورات مدونة تقنية توضح التقنيات التي تستخدمها الجهات المهددة.
**الاستخدام:**
قم بزيارة [https://www.malware-traffic-analysis.net/](https://www.malware-traffic-analysis.net/).

*الصورة المستخدمة من https://www.malware-traffic-analysis.net/*
استعادة البيانات
====================
*أدوات لاستعادة البيانات من الأنظمة والأجهزة التالفة أو المعطوبة.*
### [🔙](#tool-list)[Recuva](https://www.ccleaner.com/recuva)
Recuva هي أداة لاستعادة البيانات يمكن استخدامها لاستعادة الملفات المحذوفة من جهاز الكمبيوتر الخاص بك.
غالبًا ما تُستخدم لاستعادة الملفات المحذوفة التي قد تحتوي على معلومات قيّمة، مثل السجلات أو المستندات المحذوفة التي يمكن استخدامها للتحقيق في حادث أمني.
يمكن لـ Recuva استعادة الملفات من محركات الأقراص الصلبة ومحركات USB وبطاقات الذاكرة، وهي متاحة لأنظمة التشغيل Windows و Mac.
**التثبيت:**
يمكنك تنزيل الأداة من [هنا](https://www.ccleaner.com/recuva).
**الاستخدام:**
دليل خطوة بخطوة رائع [دليل](https://toolbox.iskysoft.com/data-recovery-tips/recuva-windows-10.html).
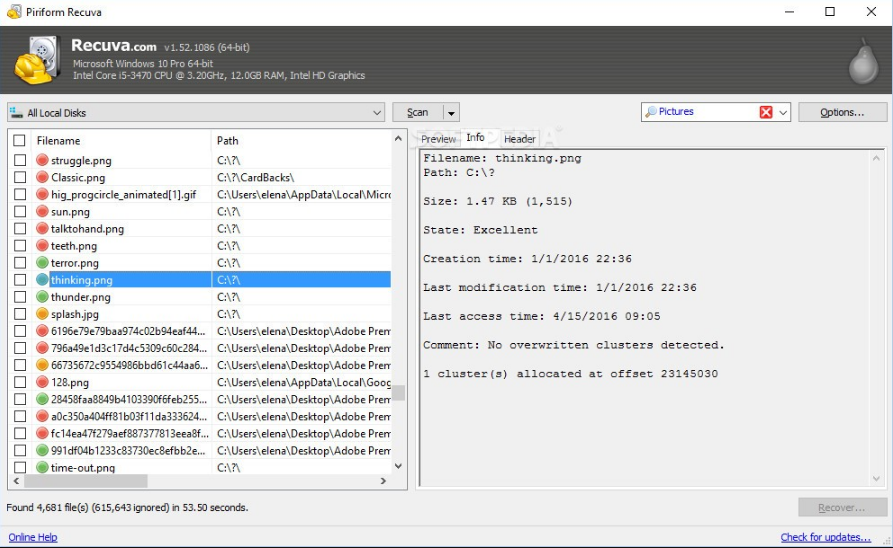
*الصورة المستخدمة من https://www.softpedia.com/blog/recuva-explained-usage-video-and-download-503681.shtml*
### [🔙](#tool-list)[Extundelete](https://extundelete.sourceforge.net/)
Extundelete هي أداة مساعدة يمكن استخدامها لاستعادة الملفات المحذوفة من نظام ملفات ext3 أو ext4.
يعمل عن طريق البحث في نظام الملفات عن كتل بيانات كانت تخص ملفًا ما، ثم محاولة إعادة إنشاء الملف باستخدام كتل البيانات هذه. غالبًا ما يُستخدم لاستعادة الملفات المهمة التي تم حذفها عن طريق الخطأ أو بشكل خبيث.
**التثبيت:**
يمكنك تنزيل الأداة من [هنا](https://sourceforge.net/project/platformdownload.php?group_id=260221).
**الاستخدام:**```bash
# Prints information about the filesystem from the superblock.
--superblock
# Attemps to restore the file which was deleted at the given filename, called as "--restore-file dirname/filename".
--restore-file path/to/deleted/file
# Restores all files possible to undelete to their names before deletion, when possible. Other files are restored to a filename like "file.NNNN".
--restore-all
```
يمكن العثور على معلومات الاستخدام الكاملة [هنا](https://extundelete.sourceforge.net/options.html).

*الصورة مأخوذة من https://theevilbit.blogspot.com/2013/01/backtrack-forensics-ext34-file-recovery.html*
### [🔙](#tool-list)[TestDisk](https://www.cgsecurity.org/wiki/TestDisk_Download)
TestDisk هي أداة برمجية مجانية ومفتوحة المصدر لاستعادة البيانات، صُممت للمساعدة في استعادة الأقسام المفقودة وجعل الأقراص غير القابلة للإقلاع قابلة للإقلاع مرة أخرى. وهي مفيدة لكل من التحليل الجنائي للحاسوب واستعادة البيانات.
يمكن استخدامها لاستعادة البيانات التي فُقدت بسبب مجموعة متنوعة من الأسباب، مثل الحذف العرضي، أو التهيئة، أو تلف جدول الأقسام.
يمكن أيضًا استخدام TestDisk لإصلاح قطاعات الإقلاع التالفة، واستعادة الأقسام المحذوفة، واستعادة الملفات المفقودة. وهو يدعم مجموعة واسعة من أنظمة الملفات، بما في ذلك FAT وNTFS وext2/3/4، ويمكن استخدامه لاستعادة البيانات من الأقراص التالفة أو المنسقة بنظام ملفات مختلف عن النظام الذي أُنشئت به في الأصل.
**التثبيت:**
يمكنك تنزيل الأداة [من هنا](https://www.cgsecurity.org/wiki/TestDisk_Download).
**الاستخدام:**
أمثلة الاستخدام الكاملة [هنا](https://www.cgsecurity.org/wiki/Data_Recovery_Examples).
[دليل خطوة بخطوة](https://www.cgsecurity.org/wiki/TestDisk_Step_By_Step)
[وثائق TestDisk PDF - 60 صفحة](https://www.cgsecurity.org/testdisk.pdf)
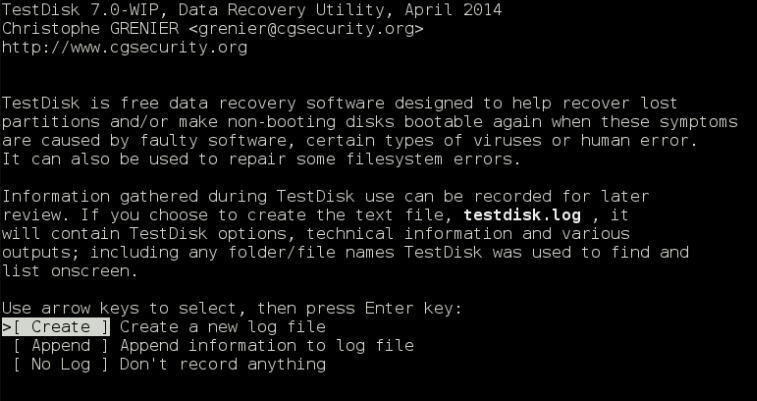
*الصورة مأخوذة من https://www.cgsecurity.org/wiki/*
الأدلة الجنائية الرقمية
====================
*أدوات لإجراء التحقيقات الجنائية على الأجهزة والأنظمة الرقمية، بما في ذلك أدوات جمع الأدلة وتحليلها.*
### [🔙](#tool-list)[SANS SIFT](https://www.sans.org/tools/sift-workstation/)
SANS SIFT (مجموعة أدوات التحقيق الجنائي من SANS) هي مجموعة أدوات قوية للتحليل الجنائي والاستجابة للحوادث.
إنها مجموعة من الأدوات مفتوحة المصدر والتجارية التي يمكن استخدامها لإجراء التحليل الجنائي على مجموعة واسعة من الأنظمة، بما في ذلك Windows وLinux وMac OS X. صُممت مجموعة SANS SIFT لتُشغَّل على محطة عمل للتحليل الجنائي، وهي حاسوب متخصص يُستخدم لإجراء التحليل الجنائي على الأدلة الرقمية.
تعتبر مجموعة SANS SIFT مفيدة بشكل خاص لأعضاء الفريق الأزرق (Blue Teamers)، حيث توفر مجموعة واسعة من الأدوات والموارد التي يمكن استخدامها للتحقيق في الحوادث، والاستجابة للتهديدات، وإجراء التحليل الجنائي على الأنظمة المخترقة.
**التثبيت:**
1. قم بزيارة [https://www.sans.org/tools/sift-workstation/](https://www.sans.org/tools/sift-workstation/).
2. انقر على زر 'Login to Download' وأدخل (أو أنشئ) بيانات اعتماد حسابك في بوابة SANS لتنزيل الجهاز الافتراضي.
3. بعد تشغيل الجهاز الافتراضي، استخدم بيانات الاعتماد أدناه للوصول.```
Login = sansforensics
Password = forensics
```
**ملاحظة:** *استخدم لرفع الامتيازات إلى root أثناء تركيب صور الأقراص.*
خيارات تثبيت إضافية [هنا](https://www.sans.org/tools/sift-workstation/).
**الاستخدام:**```bash
# Registry Parsing - Regripper
rip.pl -r <HIVEFILE> -f <HIVETYPE>
# Recover deleted registry keys
deleted.pl <HIVEFILE>
# Mount E01 Images
ewfmount image.E01 mountpoint
mount -o
# Stream Extraction
bulk_extractor <options> -o output_dir
```
دليل الاستخدام الكامل [هنا](https://www.sans.org/posters/sift-cheat-sheet/).
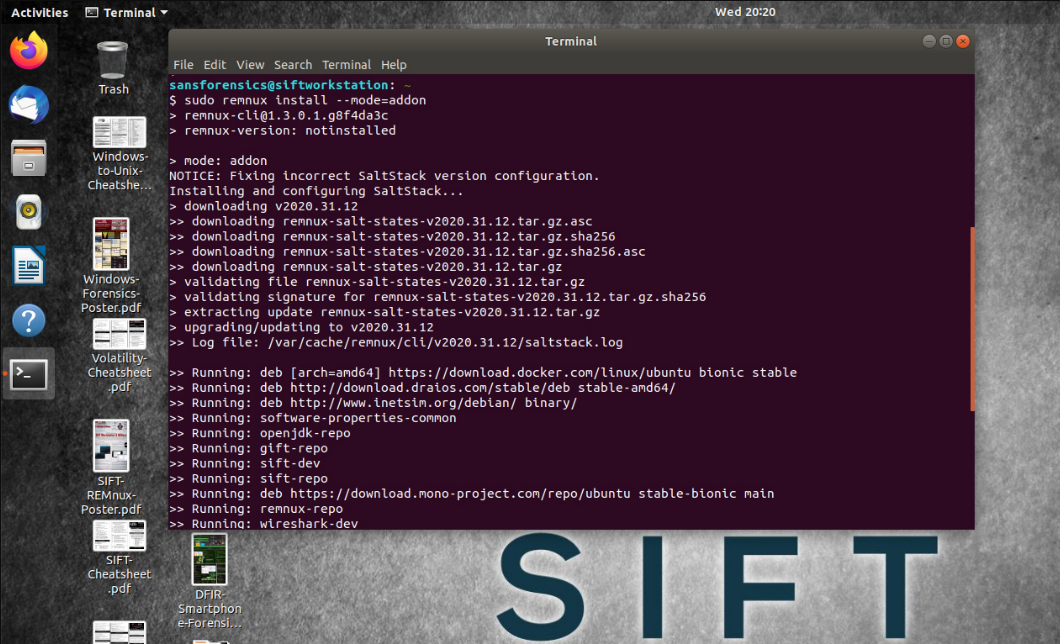
*الصورة مأخوذة من https://securityboulevard.com/2020/08/how-to-install-sift-workstation-and-remnux-on-the-same-system-for-forensics-and-malware-analysis/*
### [🔙](#tool-list)[The Sleuth Kit](https://sleuthkit.org/sleuthkit/)
The Sleuth Kit عبارة عن مجموعة من أدوات سطر الأوامر التي يمكن استخدامها لتحليل صور الأقراص واستعادة الملفات منها.
تُستخدم بشكل أساسي من قبل محققي الأدلة الرقمية لفحص الأدلة الرقمية بعد مصادرة جهاز كمبيوتر أو إنشاء صورة لقرص. ويمكن أن تكون مفيدة لأنها تساعد في فهم ما حدث أثناء حادث أمني وتحديد أي نشاط ضار.
يمكن استخدام الأدوات الموجودة في The Sleuth Kit لاستخراج الملفات المحذوفة، وتحليل هياكل أقسام القرص، وفحص نظام الملفات بحثًا عن أدلة على العبث أو نشاط غير معتاد.
**التثبيت:**
قم بتنزيل الأداة من [هنا](https://sleuthkit.org/sleuthkit/download.php).
**الاستخدام:**
رابط إلى [التوثيق](https://sleuthkit.org/sleuthkit/docs.php).

*الصورة مأخوذة من http://www.effecthacking.com/2016/09/the-sleuth-kit-digital-forensic-tool.html*
### [🔙](#tool-list)[Autopsy](https://www.autopsy.com/)
Autopsy هي منصة للأدلة الرقمية وواجهة رسومية لـ The Sleuth Kit وأدوات الأدلة الرقمية الأخرى.
تستخدمها جهات إنفاذ القانون والعسكريون والمحققون في الشركات للتحقيق في ما حدث على جهاز كمبيوتر. يمكنك استخدامها لتحليل صور الأقراص واستعادة الملفات، بالإضافة إلى تحديد نشاط النظام والمستخدم.
تُستخدم Autopsy من قبل "الفرق الزرقاء" (محترفو الأمن السيبراني الذين يدافعون عن المؤسسات ضد الهجمات) لإجراء تحليل الأدلة الرقمية والاستجابة للحوادث. ويمكن أن تساعد الفرق الزرقاء على فهم طبيعة الهجوم ونطاقه، وتحديد أي نشاط ضار قد حدث على جهاز كمبيوتر أو شبكة.
**التثبيت:**
قم بتنزيل الأداة من [هنا](https://www.autopsy.com/download/).
**الاستخدام:**
[دليل مستخدم Autopsy](http://sleuthkit.org/autopsy/docs/user-docs/4.19.3//)
[SANS - مقدمة لاستخدام متصفح الأدلة الرقمية AUTOPSY](https://www.sans.org/blog/a-step-by-step-introduction-to-using-the-autopsy-forensic-browser/)

*الصورة مأخوذة من https://www.kitploit.com/2014/01/autopsy-digital-investigation-analysis.html*
التوعية الأمنية
====================
*أدوات لتدريب الموظفين والمستخدمين الآخرين على كيفية التعرف على التهديدات الأمنية المحتملة ومنعها.*
### [🔙](#tool-list)[TryHackMe](https://tryhackme.com/dashboard)
TryHackMe هي منصة تقدم مجموعة متنوعة من الأجهزة الافتراضية، المعروفة باسم "الغرف"، المصممة لتعليم مفاهيم ومهارات الأمن السيبراني من خلال التعلم العملي.
هذه الغرف تفاعلية وقائمة على التلعيب، مما يسمح للمستخدمين بتعلم مواضيع مثل ثغرات الويب وأمن الشبكات والتشفير من خلال حل التحديات وإكمال المهام.
غالبًا ما تُستخدم المنصة للتدريب على التوعية الأمنية، حيث توفر بيئة آمنة ومضبوطة للمستخدمين لممارسة مهاراتهم والتعرف على أنواع مختلفة من التهديدات السيبرانية وكيفية الدفاع ضدها.
قم بزيارة [https://tryhackme.com/](https://tryhackme.com/) وأنشئ حسابًا.
[TryHackMe - دليل البدء](https://docs.tryhackme.com/docs/teaching/teaching-getting-started/)
**روابط مفيدة:**
[مسار التعلم ما قبل الأمني](https://tryhackme.com/path-action/presecurity/join)
[مسار تعلم مقدمة في الأمن السيبراني](https://tryhackme.com/path-action/introtocyber/join)
قم بزيارة علامة التبويب [hacktivities](https://tryhackme.com/hacktivities) للحصول على قائمة كاملة بالغرف والوحدات المتاحة.

*الصورة مأخوذة من https://www.hostingadvice.com/blog/learn-cybersecurity-with-tryhackme/*
### [🔙](#tool-list)[HackTheBox](https://www.hackthebox.com/)
HackTheBox هي منصة لممارسة وتحسين مهاراتك في الاختراق.
تتكون من مجموعة من التحديات التي تحاكي سيناريوهات من العالم الحقيقي وتتطلب منك استخدام معرفتك بمختلف تقنيات الاختراق لحلها. صُممت هذه التحديات لاختبار معرفتك بمواضيع مثل أمن الشبكات والتشفير وأمن الويب والمزيد.
غالبًا ما يستخدم محترفو الأمن HackTheBox كوسيلة لممارسة وتحسين مهاراتهم، ويمكن أن تكون أيضًا موردًا مفيدًا للتدريب على التوعية الأمنية. من خلال العمل على التحديات وتعلم كيفية حلها، يمكن للأفراد اكتساب فهم أفضل لكيفية تحديد التهديدات الأمنية الشائعة والتخفيف منها.
قم بزيارة [https://app.hackthebox.com/login](https://app.hackthebox.com/login) وأنشئ حسابًا.
**روابط مفيدة:**
[مدونة - مقدمة إلى Hack The Box](https://help.hackthebox.com/en/articles/5185158-introduction-to-hack-the-box)
[مدونة - تعلم الاختراق مع Hack The Box: مرجع المبتدئين](https://www.hackthebox.com/blog/learn-to-hack-beginners-bible)
[مدونة - مقدمة إلى نقطة البداية](https://help.hackthebox.com/en/articles/6007919-introduction-to-starting-point)
*الصورة مأخوذة من https://www.hackthebox.com/login*
### [🔙](#tool-list)[CyberDefenders](https://cyberdefenders.org/)
CyberDefenders هي منصة مخصصة لمحترفي الفرق الزرقاء لتعزيز مهاراتهم في الأمن السيبراني.
توفر المنصة مختبرات حقيقية للفرق الزرقاء تغطي مجموعة واسعة من التخصصات. يُشجع المشاركون على تطبيق معارفهم في مجالات مثل الاستجابة للحوادث والأدلة الرقمية وصيد التهديدات للتنقل عبر هذه السيناريوهات.
الهدف هو توفير بيئة تعلم عملية تعكس التعقيدات التي يواجهها المدافعون في مراكز عمليات الأمن.
قم بزيارة [https://cyberdefenders.org/](https://cyberdefenders.org/) وأنشئ حسابًا.
**روابط مفيدة:**
[مختبرات الفرق الزرقاء](https://cyberdefenders.org/blue-team-labs/)
[شهادة المدافع السيبراني المعتمد](https://cyberdefenders.org/blue-team-training/courses/certified-cyberdefender-certification/)
### [🔙](#tool-list)[PhishMe](https://cofense.com/product-services/phishme/)
PhishMe هي شركة تقدم تدريبًا على التوعية الأمنية لمساعدة المؤسسات على تثقيف موظفيها حول كيفية تحديد هجمات التصيد الاحتيالي ومنعها.
تهدف برامج PhishMe التدريبية إلى تعليم الموظفين كيفية التعرف على محاولات التصيد والإبلاغ عنها، بالإضافة إلى كيفية حماية حساباتهم الشخصية والمهنية من هذه الأنواع من الهجمات.
يمكن تخصيص البرامج التدريبية للشركة لتناسب احتياجات المؤسسات المختلفة ويمكن تقديمها عبر مجموعة متنوعة من الوسائط، بما في ذلك الدورات عبر الإنترنت والتدريب الحضوري والمحاكاة.
اطلب عرضًا توضيحيًا من [هنا](https://go.cofense.com/live-demo/).
**روابط مفيدة:**
[مدونة Cofense](https://cofense.com/blog/)
[مركز معرفة Cofense](https://cofense.com/knowledge-center-hub/)
*الصورة مأخوذة من https://cofense.com/product-services/phishme/*
### [🔙](#tool-list)[kc7cyber](https://kc7cyber.com/)
KC7 هي منصة تدريب مجانية على الأمن السيبراني قائمة على التلعيب تتيح للمستخدمين العمل كمحققي رقميين والتحقيق في هجمات إلكترونية محاكاة.
طارد المتسللين، واطلع على سجلات من العالم الحقيقي، واكتشف النشاط الضار دون الحاجة إلى أي خبرة تقنية سابقة.
مناسبة للأفراد الجدد في المجال أو في التدريب العملي.
ادخل إلى [لوحة التحكم](https://kc7cyber.com/dashboard) واختر "متابعة كضيف" وابدأ اللعب.

*الصورة مأخوذة من https://kc7cyber.com/*
التواصل والتعاون
====================
أدوات للتنسيق والتواصل مع أعضاء الفريق أثناء الحادث، بما في ذلك الدردشة والبريد الإلكتروني وبرامج إدارة المشاريع.
### [🔙](#tool-list)[Twitter](https://twitter.com/)
Twitter منصة رائعة لمشاركة المعلومات حول الأمن السيبراني.
إنها منصة يستخدمها على نطاق واسع محترفو الأمن والباحثون والخبراء، مما يمنحك الوصول إلى كمية لا حصر لها من المعلومات الجديدة.
بعض الحسابات الرائعة لمتابعتها:
- [@vxunderground](https://twitter.com/vxunderground)
- [@Alh4zr3d](https://twitter.com/Alh4zr3d)
- [@3xp0rtblog](https://twitter.com/3xp0rtblog)
- [@C5pider](https://twitter.com/C5pider)
- [@_JohnHammond](https://twitter.com/_JohnHammond)
- [@mrd0x](https://twitter.com/mrd0x)
- [@TheHackersNews](https://twitter.com/TheHackersNews)
- [@pancak3lullz](https://twitter.com/pancak3lullz)
- [@GossiTheDog](https://twitter.com/GossiTheDog)
- [@briankrebs](https://twitter.com/briankrebs)
- [@SwiftOnSecurity](https://twitter.com/SwiftOnSecurity)
- [@schneierblog](https://twitter.com/schneierblog)
- [@mikko](https://twitter.com/mikko)
- [@campuscodi](https://twitter.com/campuscodi)
### [🔙](#tool-list)[Facebook TheatExchange](https://developers.facebook.com/docs/threat-exchange/getting-started)
Facebook ThreatExchange هي منصة لمحترفي الأمن لمشاركة وتحليل المعلومات حول التهديدات السيبرانية.
صُممت لمساعدة المؤسسات على الدفاع بشكل أفضل ضد التهديدات من خلال السماح لها بمشاركة معلومات الاستخبارات عن التهديدات مع بعضها البعض بطريقة خاصة وآمنة.
مصممة لاستخدامها من قبل "الفرق الزرقاء"، المسؤولة عن أمن المؤسسة والعمل على منع التهديدات السيبرانية واكتشافها والاستجابة لها.
**الاستخدام:**
لطلب الوصول إلى ThreatExchange، يجب عليك تقديم طلب عبر [https://developers.facebook.com/products/threat-exchange/](https://developers.facebook.com/products/threat-exchange/).
**روابط مفيدة:**
[مرحبًا بك في ThreatExchange!](https://developers.facebook.com/docs/threat-exchange/getting-started)
[نظرة عامة على واجهة مستخدم ThreatExchange](https://developers.facebook.com/docs/threat-exchange/ui)
[مرجع واجهة برمجة تطبيقات ThreatExchange](https://developers.facebook.com/docs/threat-exchange/reference/apis)
[GitHub - ThreatExchange](https://github.com/facebook/ThreatExchange/tree/main/python-threatexchange)