
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-37888 — XSS PoC/استغلال لملحق Open Link في CKEditor 4 | Kitploit
أدوات/GitHubGitHub/7ragnarok7/cve-2024-37888
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليم
GitHub7ragnarok7/cve-2024-37888

CVE-2024-37888

XSS PoC/استغلال لملحق Open Link في CKEditor 4

عرض المستودع
4115منذ 5 أياملم تتم المراجعة بعد
الموقع الإلكتروني

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-37888

يوثّق هذا المستودع تفاصيل الثغرة الأمنية واستغلالها الخاصة بـ CVE-2024-37888 التي اكتشفها وأبلغ عنها Anurag Mondal (7Ragnarok7) في 21 مايو 2024.

المقاييس

  • CWE-79: التحييد غير السليم للمدخلات أثناء إنشاء صفحة الويب ('البرمجة النصية عبر المواقع')
  • CVSS: 6.1 (متوسط)

نظرة عامة على الثغرة الأمنية

يوضّح هذا الإثبات للمفهوم (POC) استغلال ثغرة XSS اكتشفتها مؤخرًا في إضافة Open Link التي تؤثر عند تفعيلها بشكل مباشر على جميع إصدارات CKEditor 4. تتيح هذه العيب تنفيذ JavaScript عبر روابط مصممة بعناية داخل المحرر، والتي تفشل الإضافة في تعقيمها. يمكن استغلال هذا العيب داخل منطقة النص فقط عند تثبيت إضافة Open Link. تتيح لنا إضافة Open Link فتح الروابط مباشرة داخل منطقة التحرير.

المتطلبات الأساسية

  1. CKEditor (الإصدار 4.*.*): https://ckeditor.com/ckeditor-4/download/#ckeditor-4
  2. إضافة Open Link (الإصدار < 1.0.5): https://ckeditor.com/cke4/addon/openlink

خطوات إعادة الإنتاج

يمكن اختبار هذه الثغرة الأمنية من نسخة CKEditor المُهيأة مسبقًا الموجودة هنا.

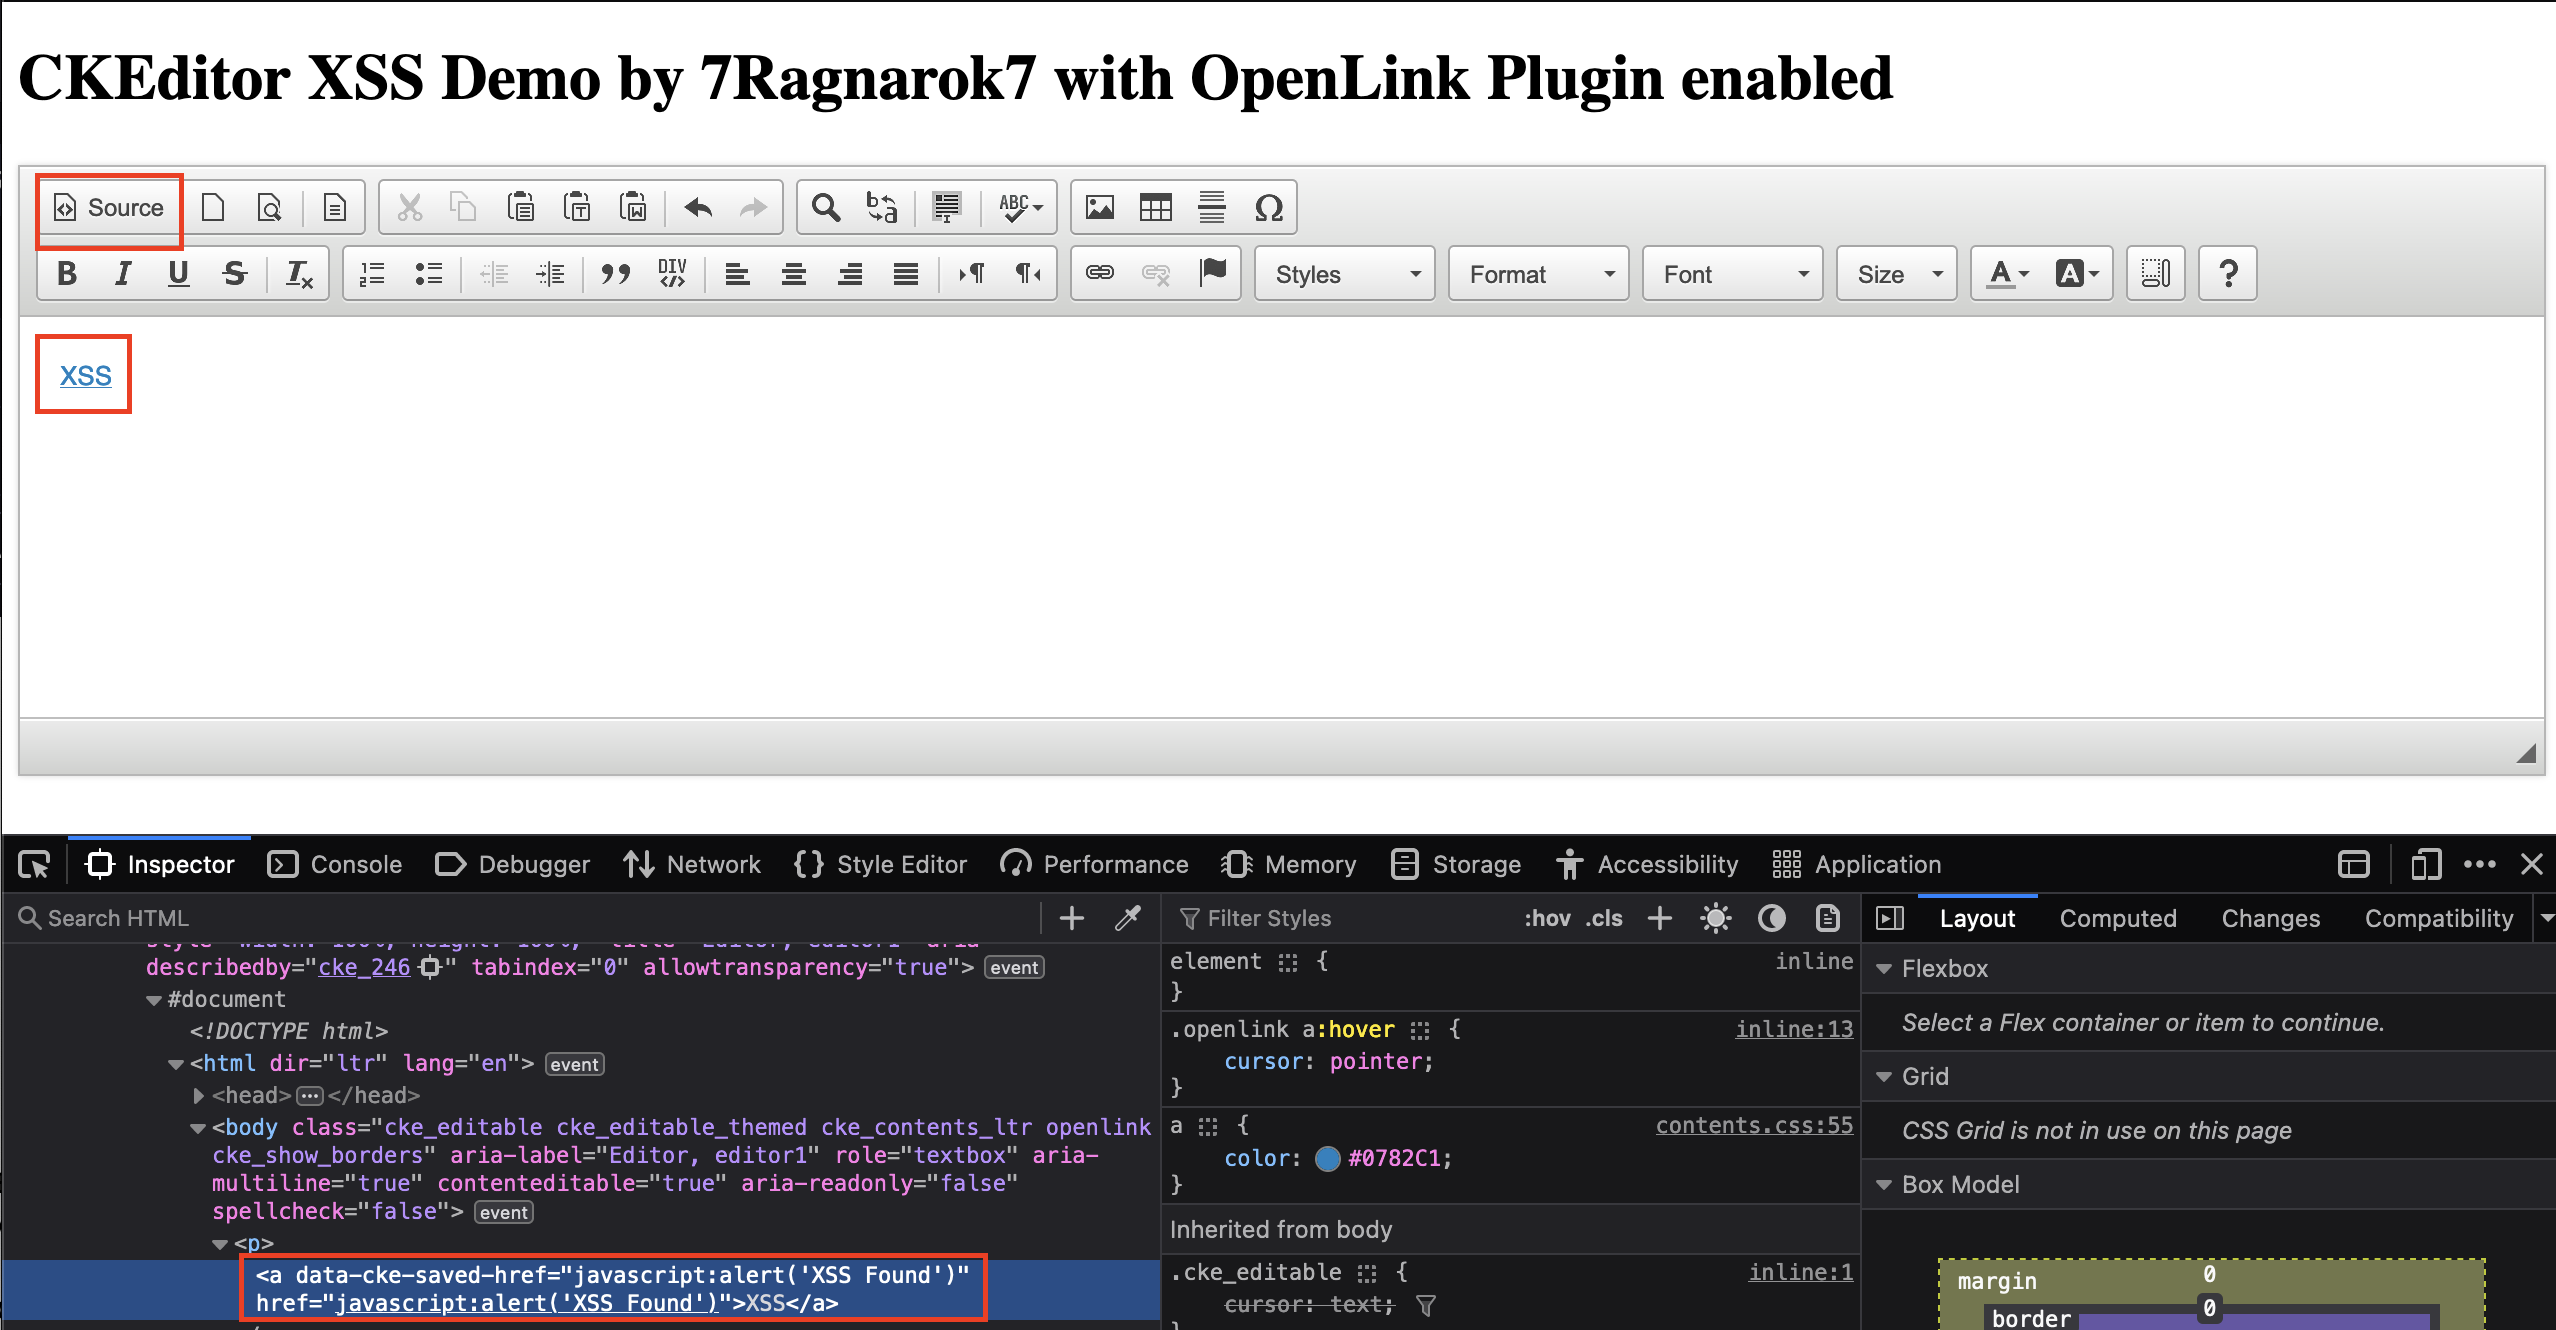
  1. إدراج الحمولة:

    • افتح نسخة CKEditor وانقر على أيقونة "Source".

    • أدرج الحمولة التالية في منطقة النص:

      <a href="javascript:alert('XSS Found')">XSS</a>
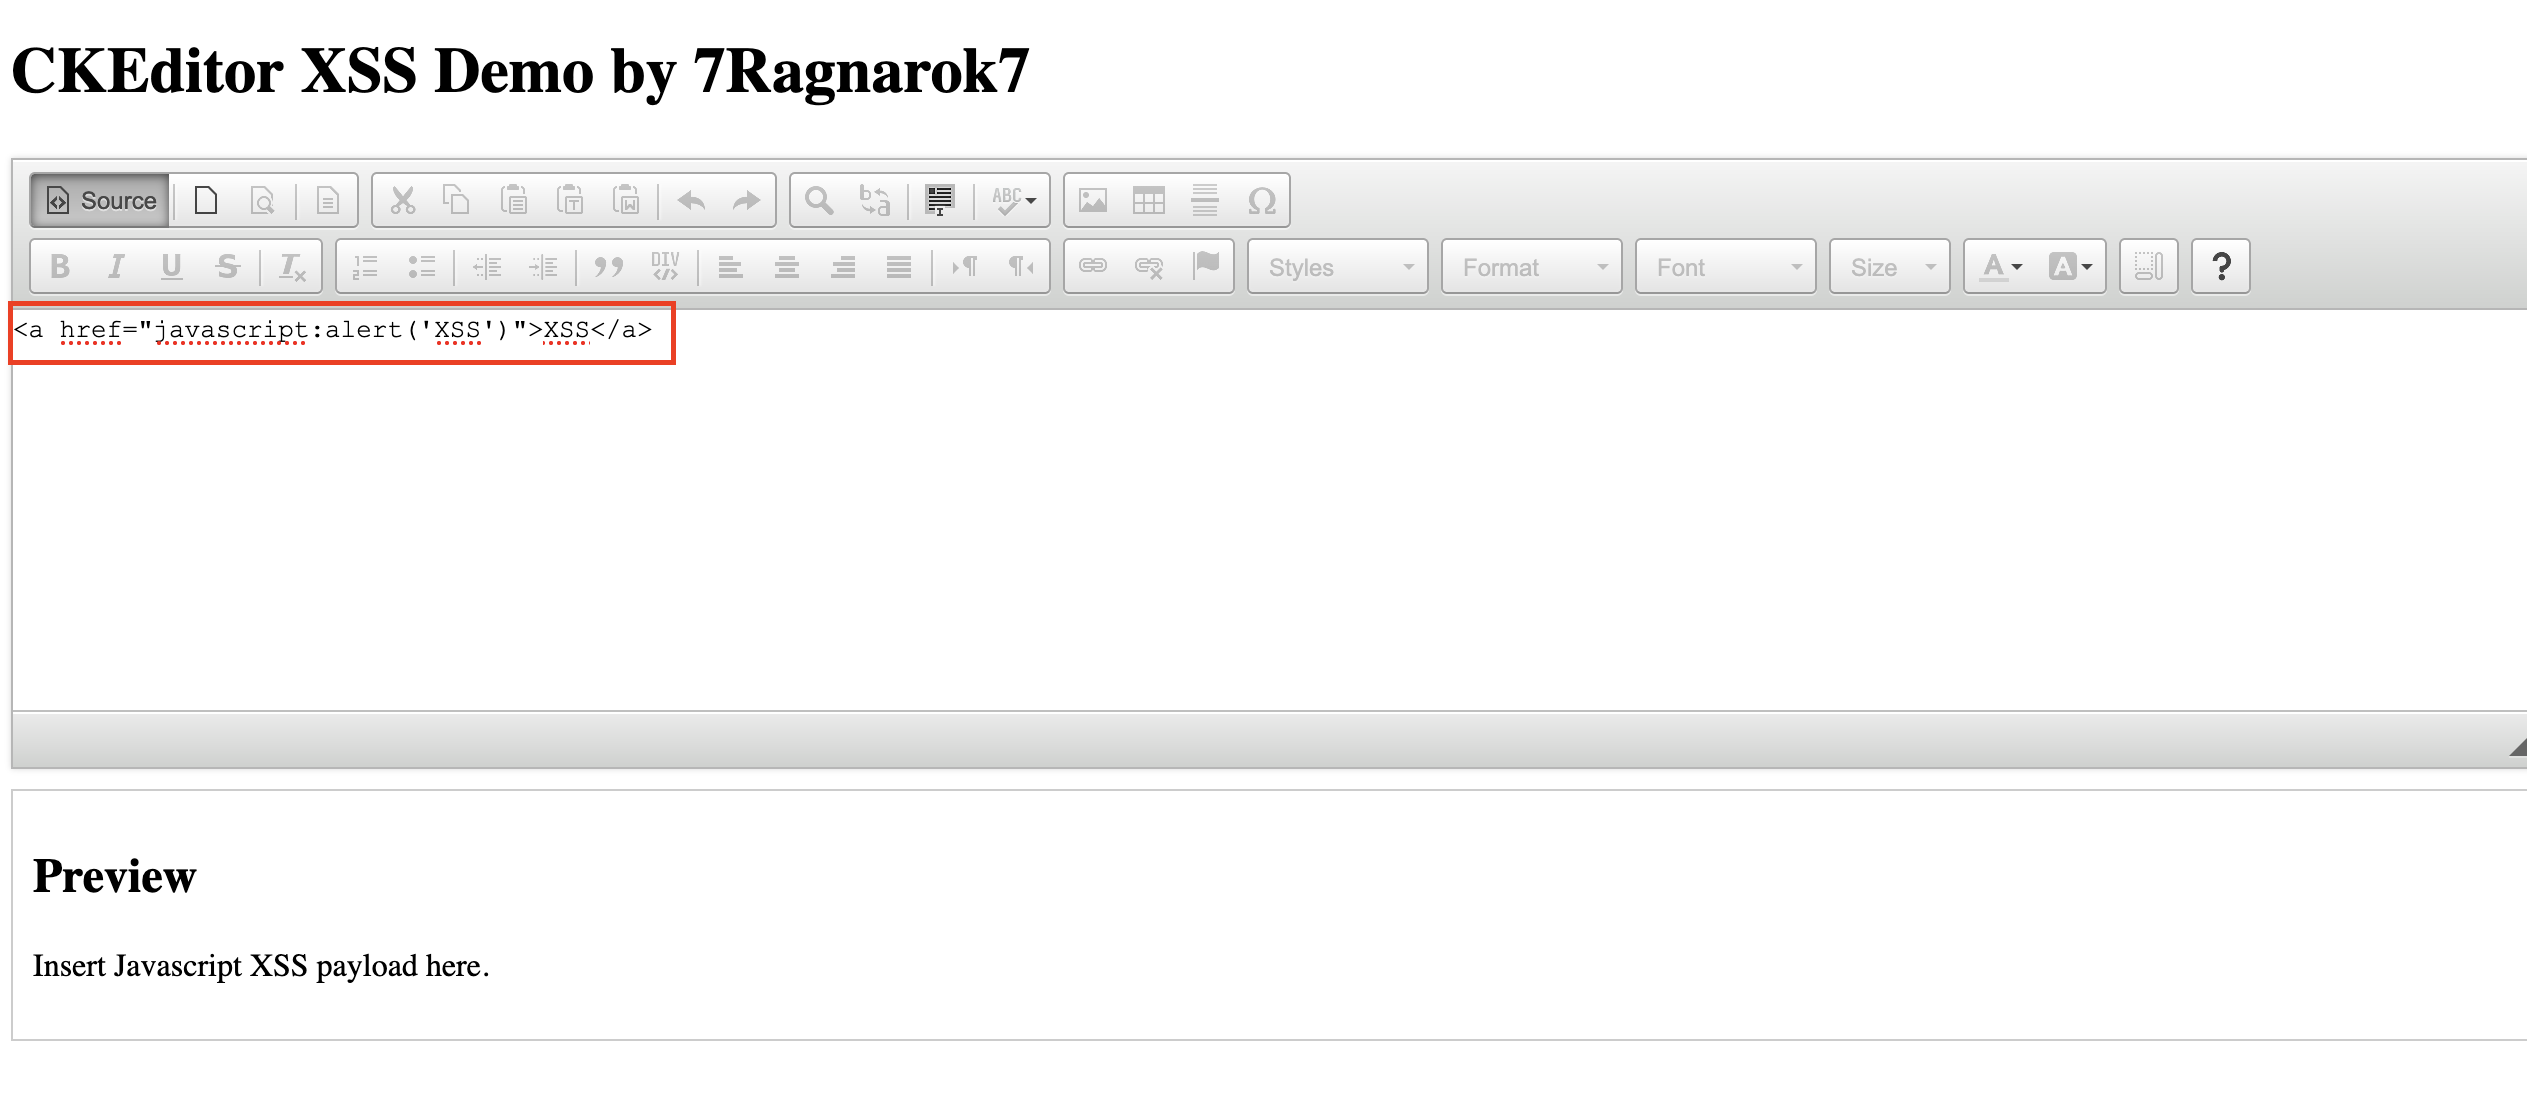
      

    لقطة شاشة إدراج الحمولة

  2. التبديل إلى وضع WYSIWYG:

    • انقر على أيقونة "Source" مرة أخرى للعودة إلى وضع WYSIWYG.
    • لاحظ أن الارتباط التشعبي أصبح قابلًا للنقر داخل المحرر.

    لقطة شاشة الارتباط التشعبي القابل للنقر

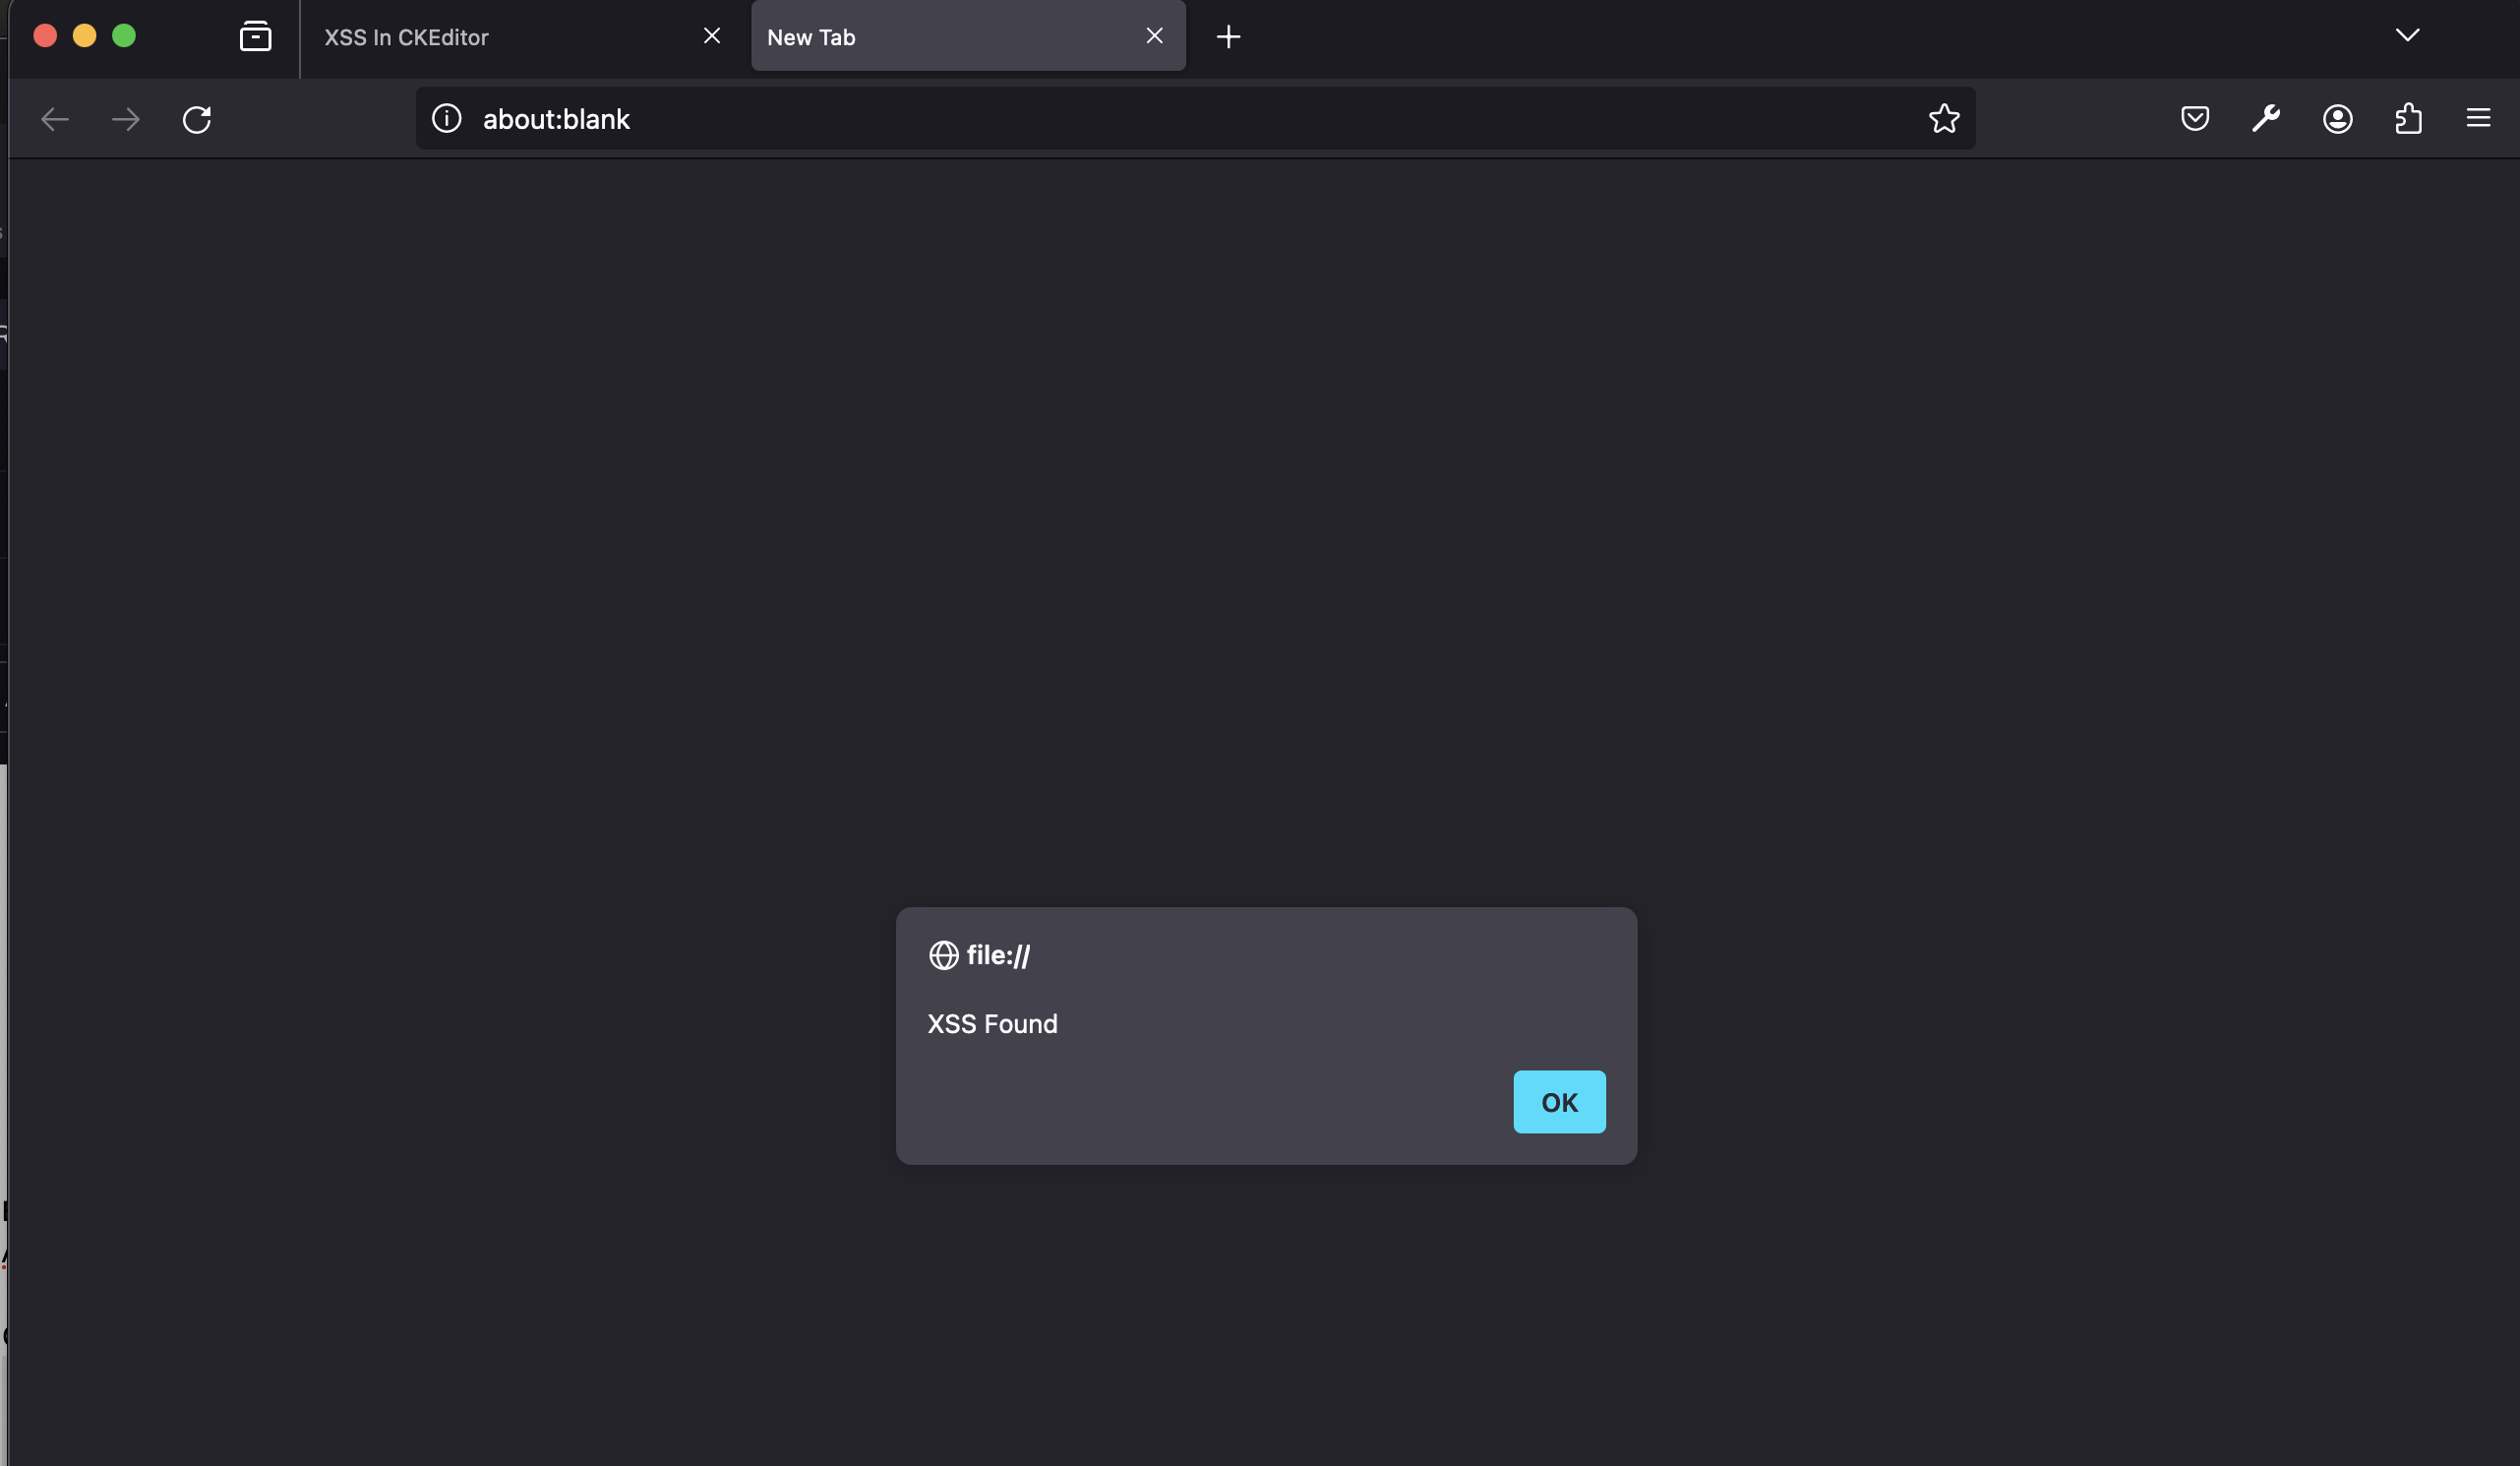
  3. تفعيل XSS:

    • انقر على الارتباط التشعبي داخل المحرر.
    • لاحظ أن حمولة XSS قد تم تفعيلها، مما يؤدي إلى ظهور مربع تنبيه في علامة تبويب جديدة.

    لقطة شاشة تفعيل XSS

تعليمات الإعداد

يمكنك إعداد نسخة محلية خاصة بك لاختبار هذه الثغرة الأمنية باتباع الخطوات أدناه.

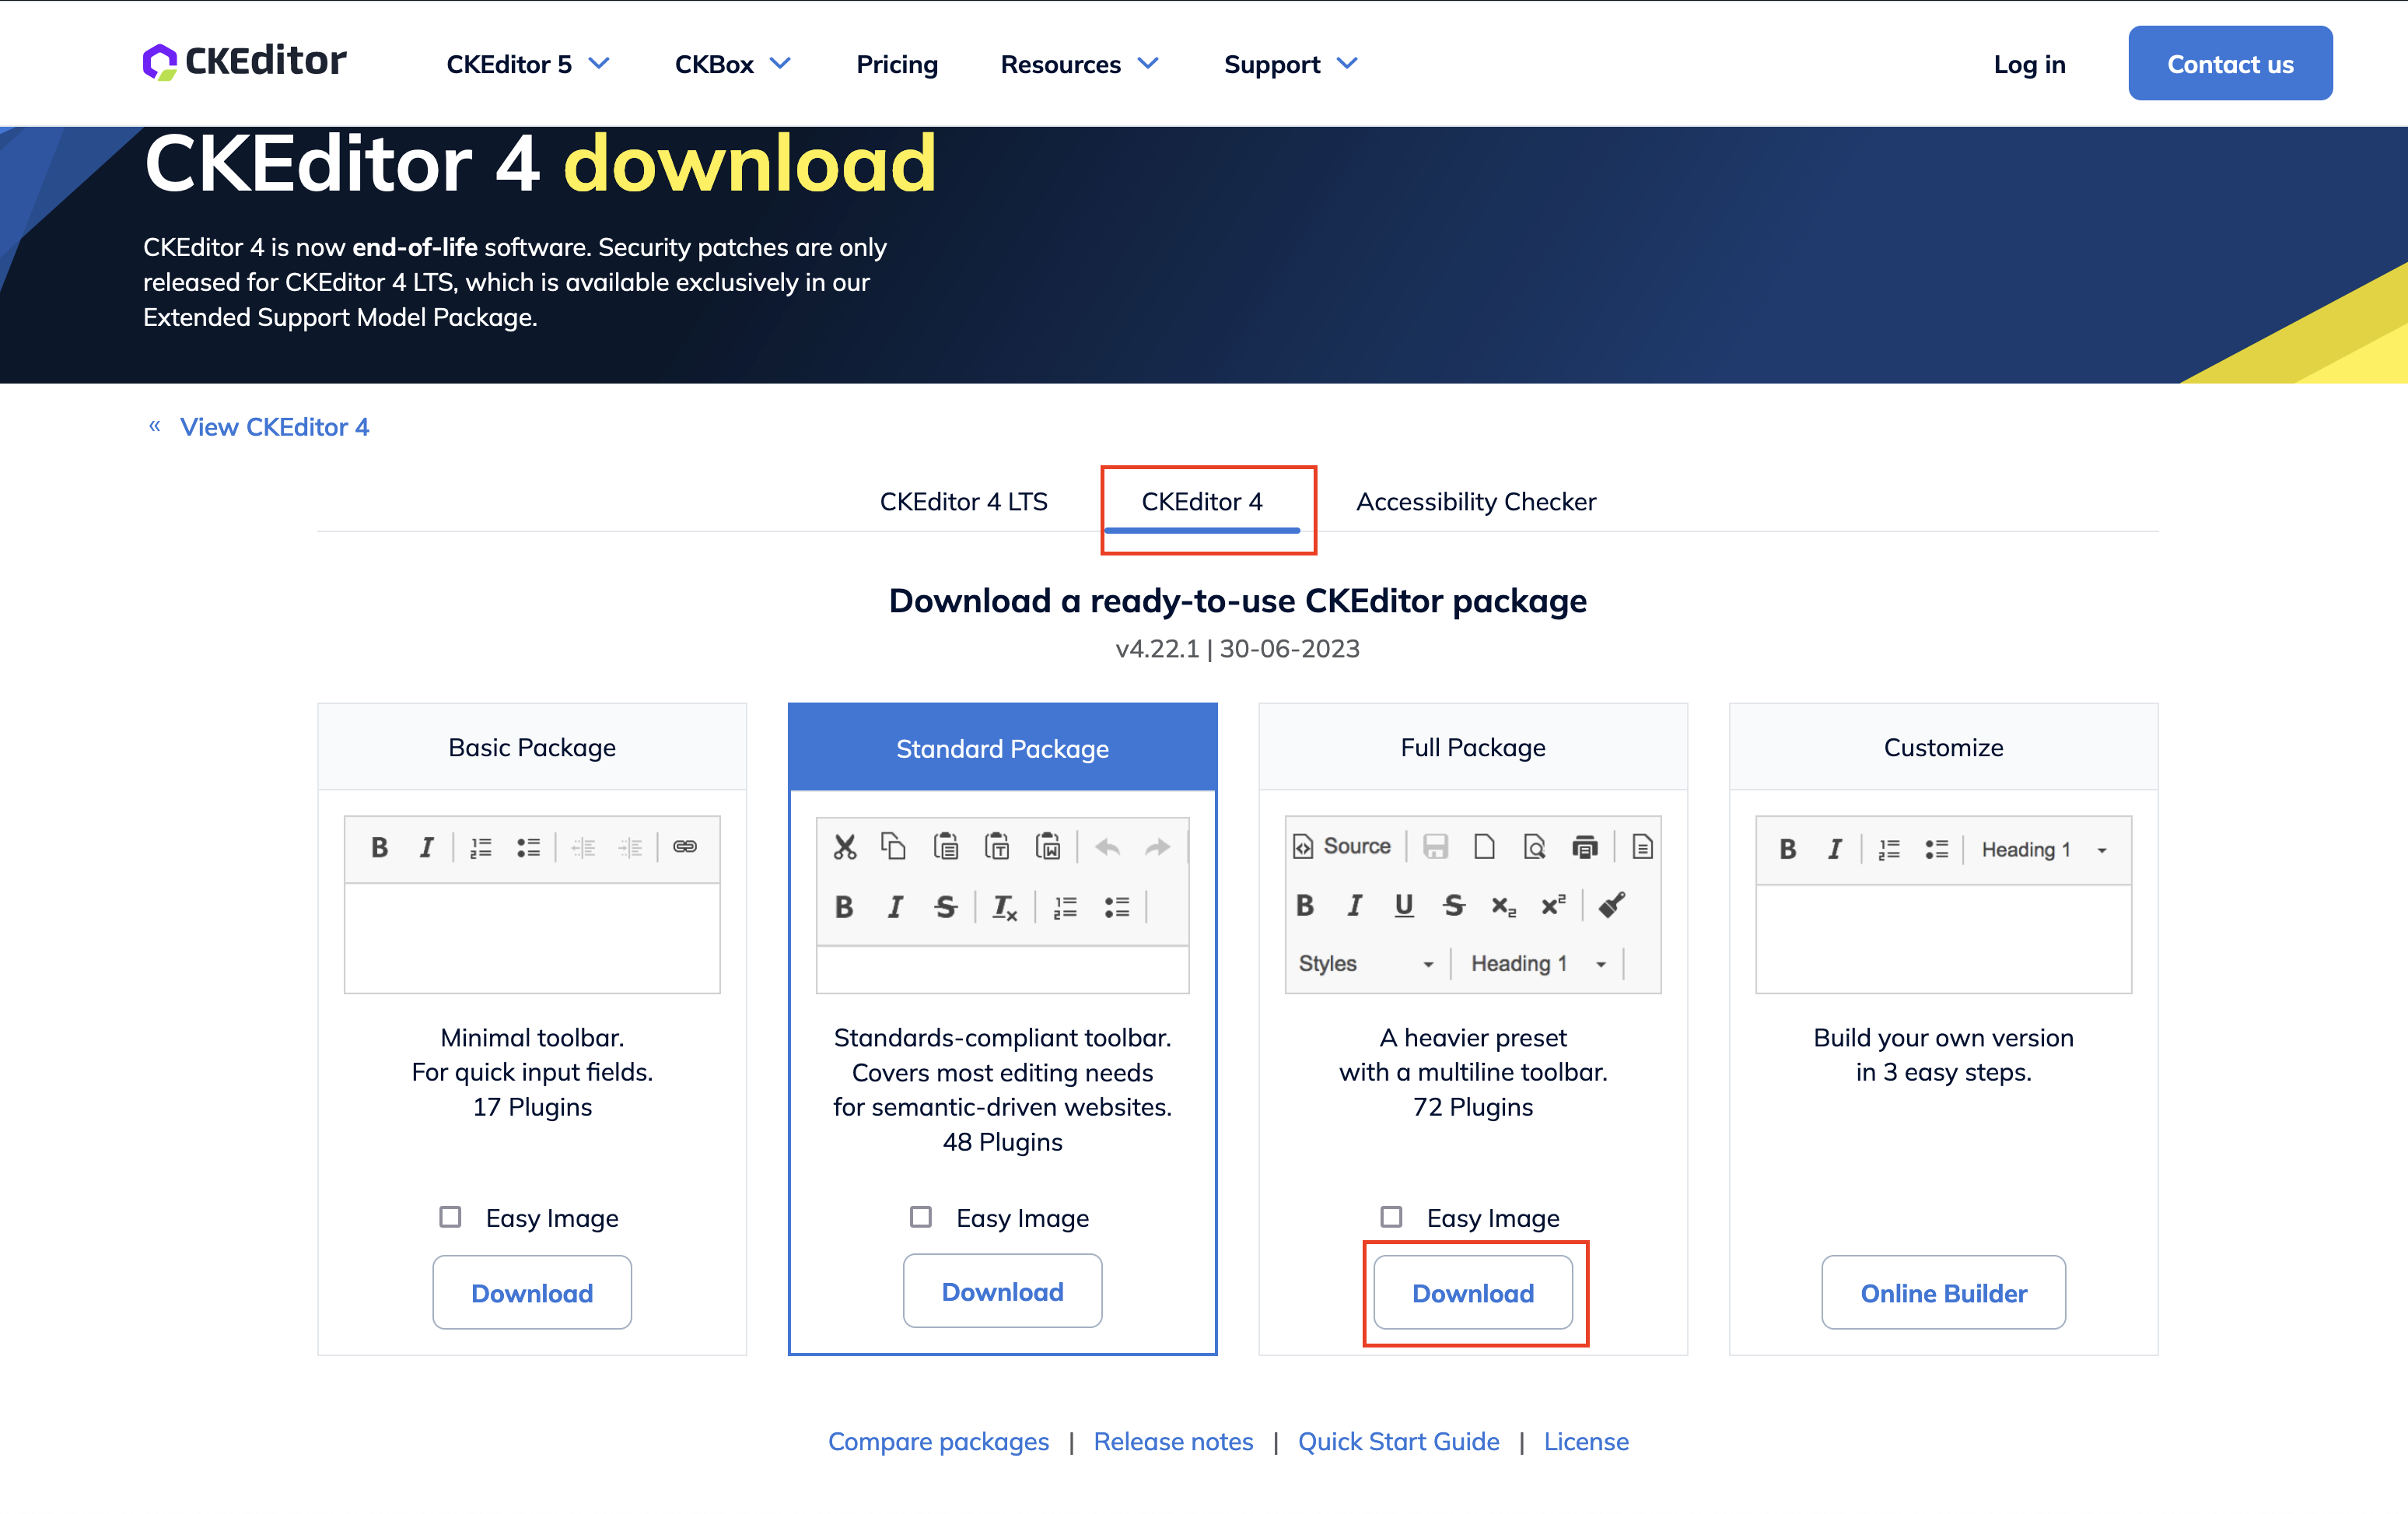
  1. تنزيل CKEditor 4:

    • نزّل إصدار الحزمة الكاملة مفتوحة المصدر من CKEditor 4.

    تنزيل

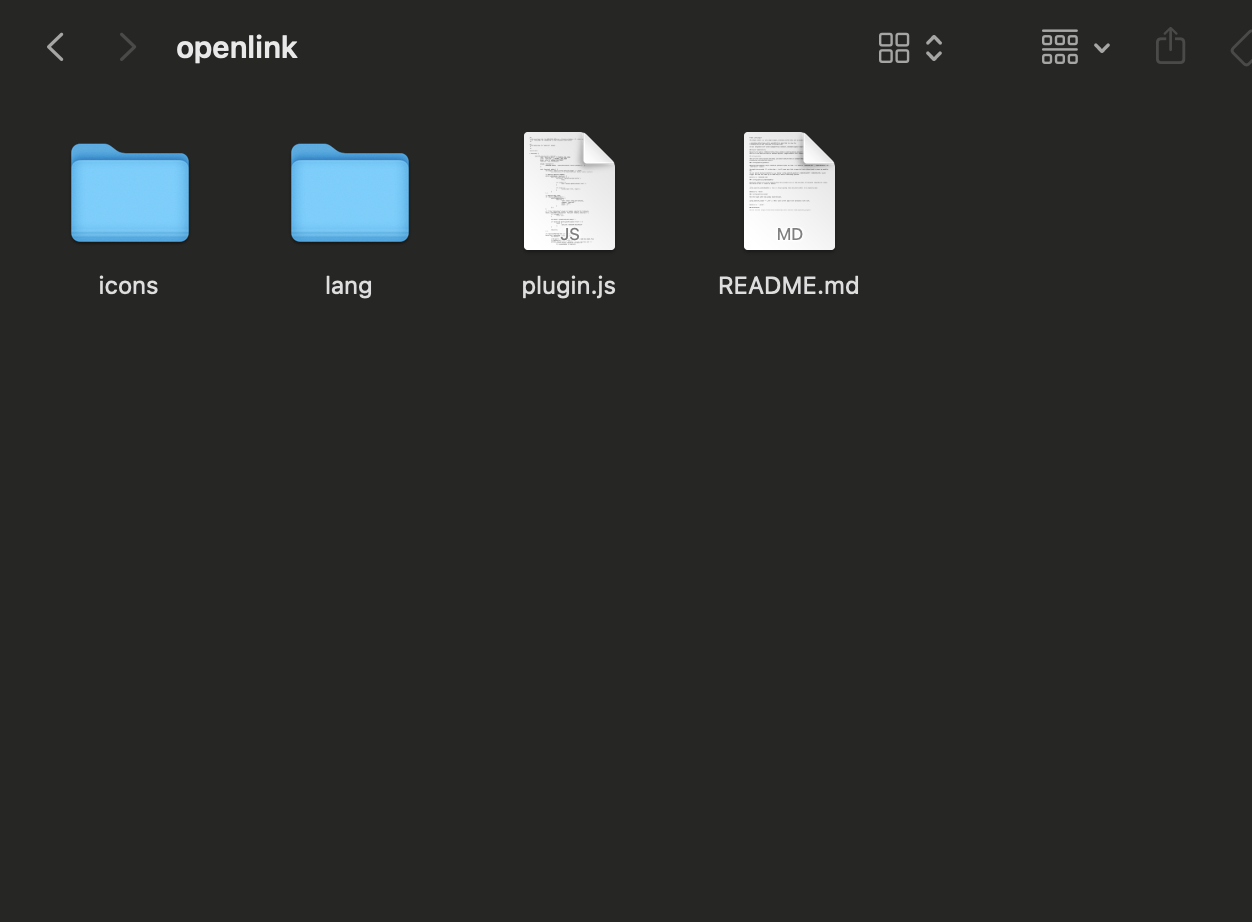
  2. تثبيت إضافة Open Link:

    • نزّل إضافة Open Link الإصدار 1.0.4 من هنا.
    • استخرج المحتويات وضعها في الدليل ckeditor/plugins/openlink.

    OpenLink

  3. تحديث التكوين لتضمين إضافة OpenLink:

    • عدّل ملف config.js الخاص بـ CKEditor بإضافة الأسطر التالية إلى النهاية:
    config.extraPlugins = 'openlink';
    config.linkShowTargetTab = false; // Hide link target tab
    config.openlink_modifier = 0; // No modifier for opening links
    config.openlink_enableReadOnly = true; // Allow links to open in read-only mode
    
    • مثال config.js:
    CKEDITOR.editorConfig = function( config ) {
        // Define changes to default configuration here.
        config.extraPlugins = 'openlink';
        config.linkShowTargetTab = false;
        config.openlink_modifier = 0;
        config.openlink_enableReadOnly = true;
    };
    
  4. تضمين CKEditor في HTML:

    • تأكد من تضمين مكتبة CKEditor في ملف HTML الخاص بك.
    <!DOCTYPE html>
    <html>
    <head>
        <script src="path/to/ckeditor/ckeditor.js"></script>
    </head>
    <body>
        <textarea name="editor1" id="editor1"></textarea>
        <script>
            CKEDITOR.replace('editor1');
        </script>
    </body>
    </html>
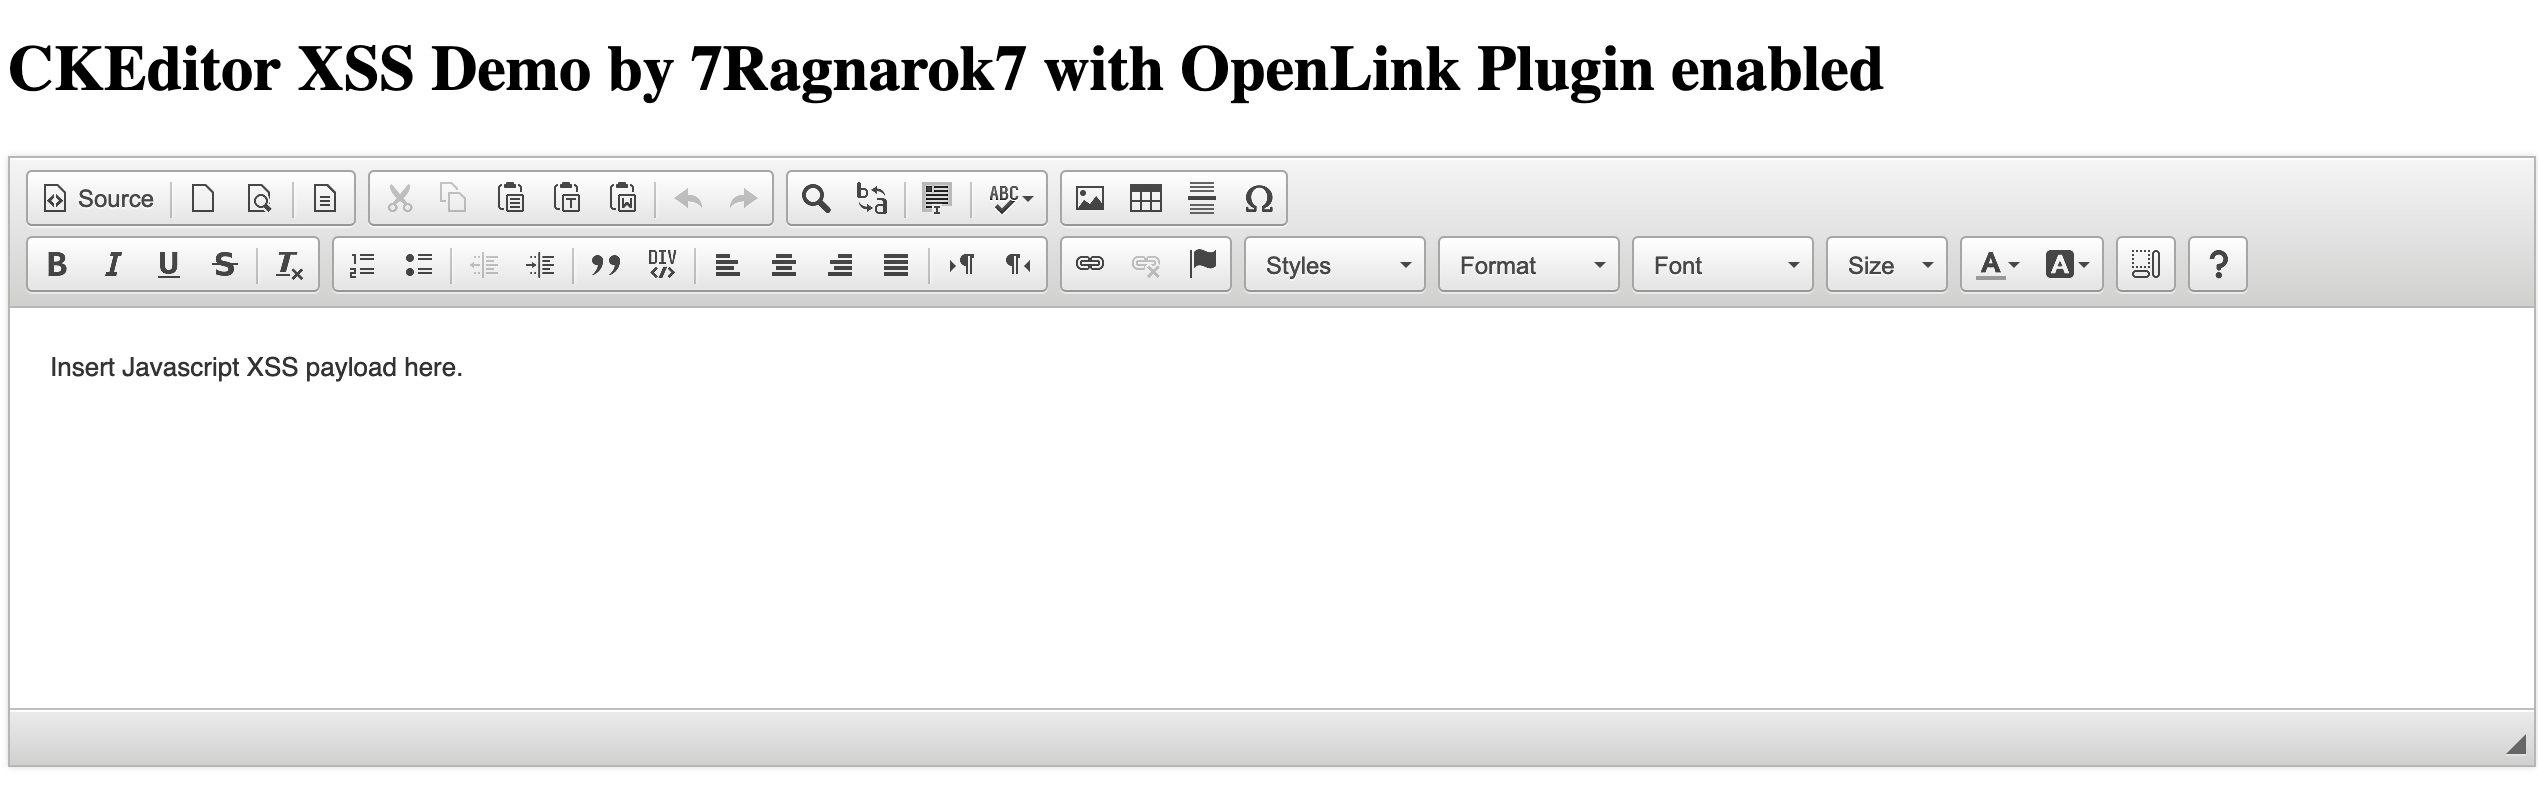
    

    لقطة شاشة صفحة العرض التوضيحي

الخلاصة

تم اكتشاف هذه الثغرة في قاعدة شيفرة إضافة Open Link وليس في قاعدة شيفرة CKEditor 4. يُظهر إثبات المفهوم أعلاه استغلال ثغرة XSS عبر إضافة Open Link في CKEditor 4.*.*. يسمح هذا العيب بتنفيذ تعليمات JavaScript عشوائية عبر روابط مصممة خصيصًا، مما يشكّل خطرًا أمنيًا كبيرًا.

الإشعار الأمني

  • يمكن العثور على الإشعار الأمني الرسمي من مشرف إضافة Open Link على https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm.

ملاحظة إضافية

  • لاحظ أنه إذا كنت ترغب في عرض المحتوى من المحرر في مكان آخر، فيجب عليك دائمًا تصفيته بشكل صحيح.
  • أما بالنسبة لسمة onclick على الروابط، فيمكن منعها عبر خيار التكوين config.disallowedContent:
config.disallowedContent = 'a[onclick]';

روابط مهمة

  • https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm
  • https://nvd.nist.gov/vuln/detail/CVE-2024-37888
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-37888
  • https://7ragnarok7.github.io/CVE-2024-37888/
تنزيل الأداة