
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-0300 — استشارة وتحليل تقني لـ CVE-2026-0300، وهو تجاوز سعة المخزن المؤقت (buffer overflow) حرج يتيح تنفيذ تعليمات عن بُعد (RCE) دون مصادقة في بوابات User-ID الخاصة بـ Palo Alto PAN-OS، مع الإصدارات المتأثرة، وإجراءات التخفيف، وإرشادات الكشف. | Kitploit
أدوات/GitHubGitHub/0xredash/cve-2026-0300
تحليل الثغرات الأمنيةالاستغلالأمن الشبكاتاستخبارات التهديداتالأوراق والأبحاثالاستجابة للحوادث
GitHub0xredash/cve-2026-0300

CVE-2026-0300

استشارة وتحليل تقني لـ CVE-2026-0300، وهو تجاوز سعة المخزن المؤقت (buffer overflow) حرج يتيح تنفيذ تعليمات عن بُعد (RCE) دون مصادقة في بوابات User-ID الخاصة بـ Palo Alto PAN-OS، مع الإصدارات المتأثرة، وإجراءات التخفيف، وإرشادات الكشف.

عرض المستودع
1114منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

🚨 CVE-2026-0300 - تنفيذ تعليمات برمجية عن بُعد حرج دون مصادقة في Palo Alto Networks PAN-OS

paloalto

تجاوز سعة المخزن المؤقت في بوابة مصادقة User-ID™ (بوابة الالتقاط) — يُستغَل فعليًا في البرية
Palo Alto Networks Severity Exploit


📋 نظرة عامة

تسمح ثغرة تجاوز سعة المخزن المؤقت الحرجة (CWE-787) في بوابة مصادقة User-ID الخاصة بـ PAN-OS لـالمهاجمين غير المصادَق عليهم بتحقيق تنفيذ تعليمات برمجية عن بُعد بامتيازات الجذر عبر إرسال حزم مصممة خصيصًا.

معرّف CVE: CVE-2026-0300
درجة CVSS 4.0: 9.3 (حرجة)
درجة الإلحاح: الأعلى


🛠️ المنتجات المتأثرة

  • جدران حماية سلسلة PA
  • جدران حماية سلسلة VM

إصدارات PAN-OS المتأثرة

فرع PAN-OSالإصدارات المتأثرةتم الإصلاح في (الموعد المتوقع)
12.1< 12.1.4-h5, < 12.1.712.1.4-h5 (13 مايو)
11.2جميع الإصدارات الأقدم من إصلاحات ساخنة محددةمتعددة (13–28 مايو)
11.1جميع الإصدارات الأقدم من إصلاحات ساخنة محددةمتعددة (13–28 مايو)
10.2جميع الإصدارات الأقدم من إصلاحات ساخنة محددةمتعددة (13–28 مايو)

غير متأثرة: Cloud NGFW، Prisma Access، Panorama (في معظم التكوينات)


🔍 تفاصيل الثغرة

  • النوع: تجاوز سعة المخزن المؤقت (كتابة خارج الحدود)
  • المكوّن: بوابة مصادقة User-ID™ (بوابة الالتقاط)
  • ناقل الهجوم: الشبكة (دون مصادقة)
  • الامتيازات المطلوبة: لا شيء
  • تفاعل المستخدم: لا شيء
  • التأثير: تنفيذ تعليمات برمجية عشوائية على مستوى الجذر

شرط الاستغلال: يجب أن تكون بوابة مصادقة User-ID مفعّلة وقابلة للوصول من الشبكات غير الموثوقة (مثل: مكشوفة على الإنترنت).
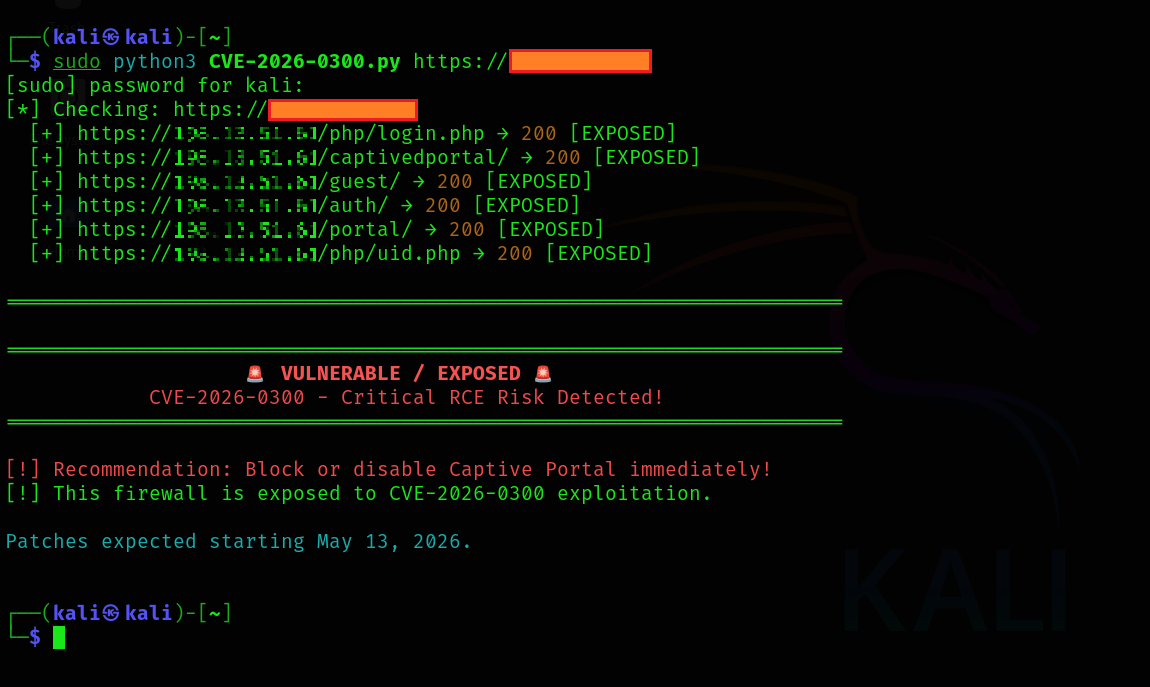
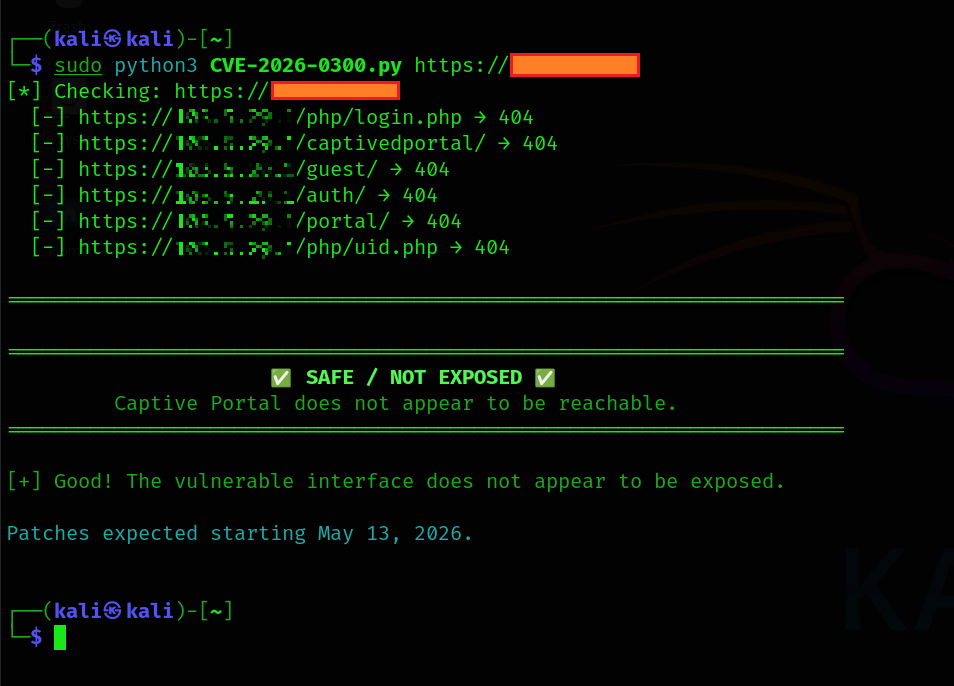
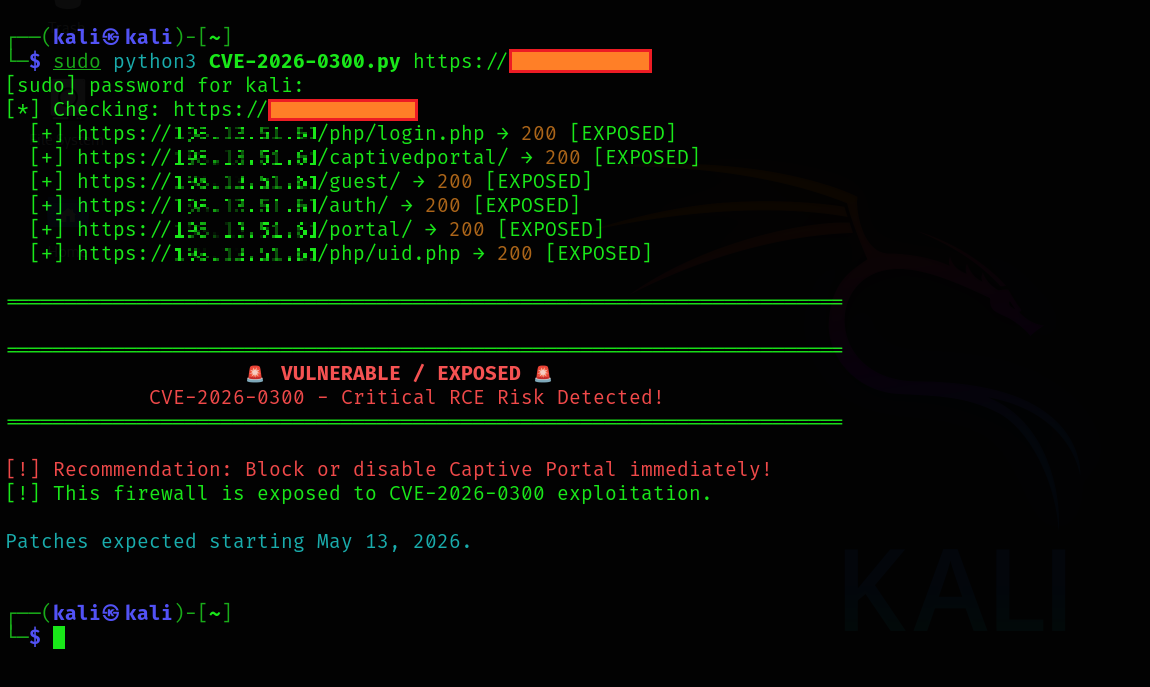
📸 عرض توضيحي

CVE-2026-0300 0 CVE-2026-0300 1

⚠️ حالة الاستغلال

يُستغَل فعليًا في البرية (اعتبارًا من 6 مايو 2026).

لوحظت هجمات محدودة في العالم الحقيقي تستهدف بوابات User-ID المكشوفة.


🛡️ التخفيف والحلول البديلة (مطلوب إجراء فوري)

1. الحلول البديلة الموصى بها (حتى تتوفر التصحيحات)

  • تقييد الوصول إلى بوابة مصادقة User-ID على عناوين IP الموثوقة فقط.
  • تعطيل بوابة الالتقاط / بوابة User-ID إذا لم تكن مطلوبة.
  • حظر الوصول إلى البوابة على الواجهات غير الموثوقة (مثل: عبر سياسات الأمان).

2. تطبيق التصحيحات الرسمية

تبدأ التصحيحات في الصدور اعتبارًا من 13 مايو 2026.


📌 المراجع

  • الاستشارة الرسمية: Palo Alto Networks - CVE-2026-0300
  • The Hacker News: PAN-OS Flaw Under Active Exploitation
  • SecurityWeek: Palo Alto Zero-Day Exploited

🛠️ نصائح الكشف والتحري

  • ابحث عن حركة مرور غير عادية إلى /php/login.php أو نقاط نهاية بوابة الالتقاط.
  • راقب العمليات أو عمليات إعادة التشغيل غير المتوقعة على جدران الحماية.
  • فعّل الحماية من التهديدات في PAN-OS والسياسات الصارمة القائمة على المناطق.

ابقَ آمناً — راجع تعرّض جدار الحماية لديك اليوم.


آخر تحديث: 6 مايو 2026

تنزيل الأداة