
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-0073 — مدقّق إثبات مفهوم واستغلال بلغة C++ للثغرة CVE-2026-0073، وهي تجاوز لمصادقة ADB اللاسلكي في Android يتيح وصولاً عن بُعد إلى صدفة (shell) دون مصادقة على المنفذ 5555. | Kitploit
أدوات/GitHubGitHub/0xredash/cve-2026-0073
أمان أندرويدتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمن الجوالالمصادقةأداة الوصول عن بعد
GitHub0xredash/cve-2026-0073

CVE-2026-0073

مدقّق إثبات مفهوم واستغلال بلغة C++ للثغرة CVE-2026-0073، وهي تجاوز لمصادقة ADB اللاسلكي في Android يتيح وصولاً عن بُعد إلى صدفة (shell) دون مصادقة على المنفذ 5555.

عرض المستودع
517منذ 5 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

🤖 CVE-2026-0073 - تجاوز مصادقة ADB اللاسلكي

ChatGPT Image May 7, 2026, 03_05_19 PM

Critical Android Type


📌 نظرة عامة

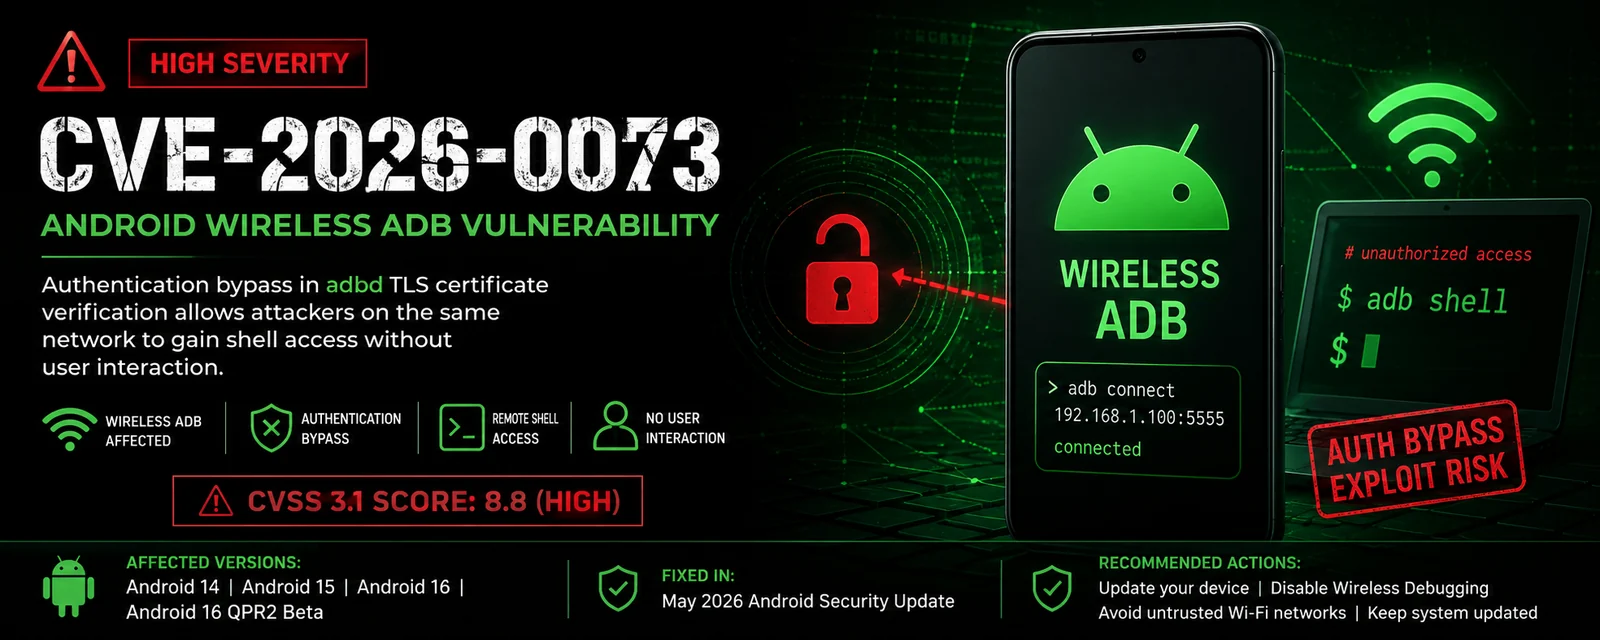
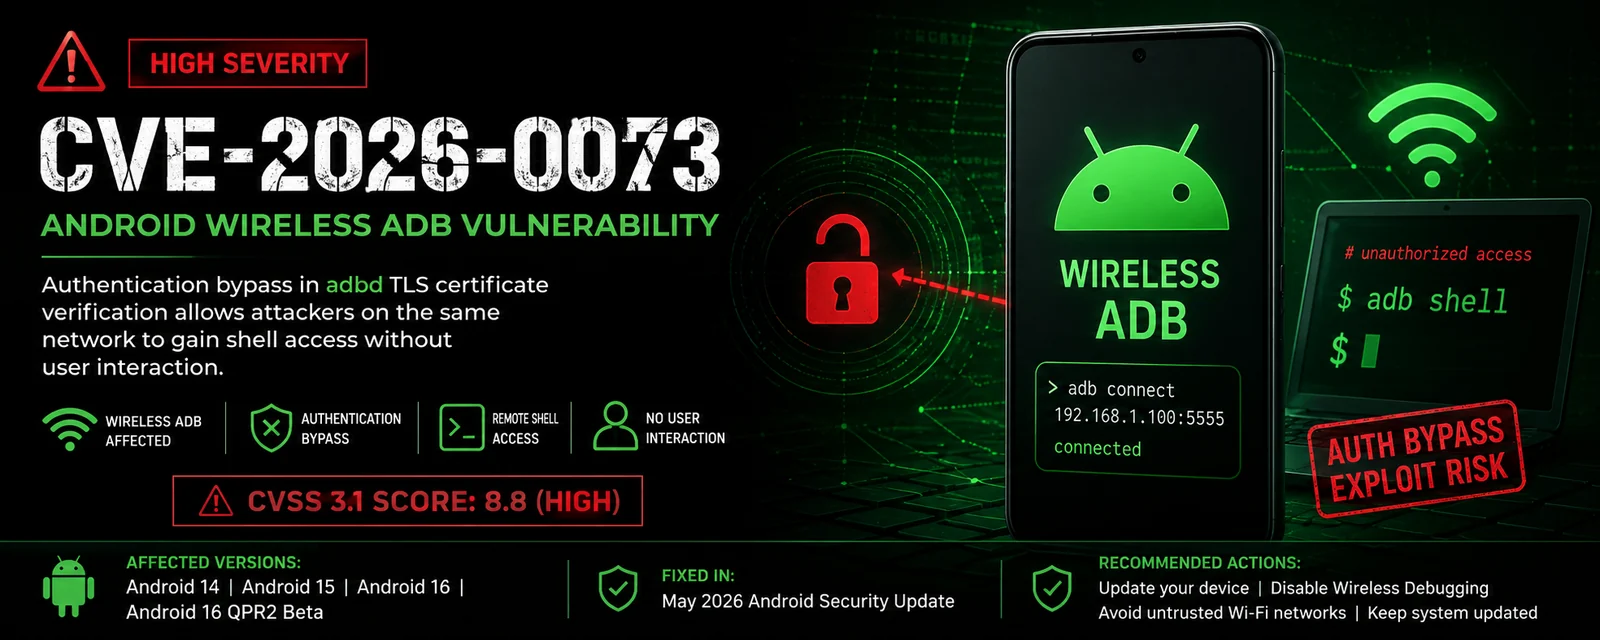
CVE-2026-0073 هي ثغرة تجاوز مصادقة حرجة في ADB اللاسلكي على أندرويد (خدمة adbd).

يمكن للمهاجم الموجود على نفس الشبكة تجاوز مصادقة TLS المتبادلة والاتصال بالجهاز دون موافقة المستخدم أو اقتران مسبق.

معلومات رئيسية

العنصرالتفاصيل
معرّف CVECVE-2026-0073
الخطورةحرجة
درجة CVSS8.8
المكوّن المتأثرadbd (Android Debug Bridge) - معالج TLS
النوعتجاوز المصادقة
التأثيروصول عن بُعد إلى الصدفة (مستخدم shell)
تم التصحيحنشرة أمان أندرويد لشهر مايو 2026

🛠 الإصدارات المتأثرة

  • Android 14
  • Android 15
  • Android 16
  • Android 16 QPR2

تم إصلاحها في: مستوى تصحيح الأمان 2026-05-01 وما بعده.


🎯 متطلبات الهجوم

  • يجب أن يكون التصحيح اللاسلكي مفعّلًا على الجهاز المستهدف
  • يجب أن يكون المهاجم على نفس شبكة Wi-Fi
  • تفعيل خيارات المطوّر (شائع في العديد من الأجهزة)
  • أن يكون الجهاز قد اقترن بـ ADB مرة واحدة على الأقل سابقًا

⚠️ التأثير

  • لا يتطلب أي تفاعل من المستخدم
  • يمكن للمهاجم الحصول على صدفة ADB كاملة
  • يمكنه تثبيت التطبيقات، واستخراج البيانات، وتنفيذ الأوامر بصلاحيات مستخدم shell
  • يمكنه التصعيد أكثر في حال وجود ثغرات أخرى
  • خطير بشكل خاص في بيئات المؤسسات والتطوير والاختبار

🛡️ التخفيف

  • التحديث إلى تصحيح أمان مايو 2026 أو أحدث
  • إيقاف التصحيح اللاسلكي عند عدم استخدامه
  • تجنّب تفعيل ADB اللاسلكي على الشبكات العامة/غير الموثوقة
  • استخدام ADB عبر USB بدلًا من اللاسلكي عند الإمكان

🧪 حالة PoC

  • تتوفر إثباتات مفهوم (PoCs) عامة
  • النسخة البسيطة تستخدم عميل ADB معدّلًا مع تجاوز الشهادة
  • تعمل عبر استغلال خلل منطقي في adbd_tls_verify_cert()

✅ إصلاح خطئك

يحدث الخطأ لأن الملف CVE-2026-0073-Checker.cpp غير موجود بعد.


الحل خطوة بخطوة:

  1. أنشئ الملف بهذا الأمر:
nano CVE-2026-0073-Checker.cpp
  1. انسخ والصق الكود الكامل أدناه في المحرر:

  2. احفظ واخرج (Ctrl + X → Y → Enter)

  3. أعد التجميع:

g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
  1. شغّله:
./CVE-2026-0073 192.168.1.105

✅ استغلال الثغرة

إليك بالضبط ما ستراه إذا عمل برنامج C++ بنجاح على جهاز Android مُعرَّض للثغرة:

المخرجات المتوقعة عند النجاح:

╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell

ماذا يعني هذا:

  • OPEN باللون الأخضر ← منفذ ADB يستمع.
  • اكتشف البرنامج أن التصحيح اللاسلكي (Wireless Debugging) مُفعَّل.
  • هذا يعني أن الجهاز لديه احتمالية عالية لأن يكون قابلاً للاستغلال عبر CVE-2026-0073.

الاختبار الحقيقي التالي (بعد تشغيل أداة C++):

شغّل هذه الأوامر:

adb connect 192.168.1.105:5555

إذا قال:

connected to 192.168.1.105:5555

ثم اكتب:

adb shell

يجب أن تحصل على وصول إلى داخل الجهاز:

pixel8:/ $ 

هذا هو الاستغلال الناجح الكامل.


⚠️ إخلاء المسؤولية

هذا الـ PoC مخصص للاختبار التعليمي والمصرّح به فقط.

لا يجوز لك استخدام هذه الأداة إلا على الأجهزة التي تملكها أو لديك إذن صريح باختبارها. الاستخدام غير المصرّح به غير قانوني ومحظور تمامًا.

استخدمه على مسؤوليتك الخاصة. المؤلف غير مسؤول عن أي أضرار أو عواقب قانونية.


🎯 صُنع بحذر — استخدمه فقط على الأجهزة المصرّح بها.

تنزيل الأداة