 0xreadingsteiner/cisco-security-research
بحث أمني مستقل على منتجات Cisco — CUCM, Expressway, FTD, ISE

الباحث: 0xReadingSteiner جهة الاتصال: [email protected] المورّد: Cisco Systems, Inc. تم إخطار المورّد: 2026-08-04 (Cisco PSIRT، ZDI، SSD) استجابة المورّد: لا يوجد
حدّدت أبحاث أمنية مستقلة على منتجات Cisco المتاحة تجاريًا ثغرات أمنية حرجة عبر خطوط منتجات متعددة — بما في ذلك الأنظمة التي تعتمد عليها المؤسسات في الاتصالات الصوتية والتعاون وأمن الشبكات.
جرت محاولات تنسيق متعددة قبل النشر:
إن رفض Cisco للتفاعل يترك مدافعي المؤسسات في حالة عمى. توجد هذه الاستشارات كي تتمكن المؤسسات التي تشغّل بنية Cisco التحتية من تقييم مخاطرها واتخاذ إجراءات وقائية.
| المنتج | الدور | الحالة |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | معالجة المكالمات الصوتية للمؤسسات | نشط — تم تحديد أكثر من 55 ثغرة، ونُشرت 3 سلاسل قتل (بما في ذلك False;Relay العابر للمنتجات) |
| Cisco Expressway X14.x / X15.x | حافة التعاون / وكيل العبور | نشط — نُشر Blind;Wire (تهريب SIP قبل المصادقة) + False;Relay (سلسلة ممر MRA) + Null;Tone (تشبّع ناقل المكوّنات قبل المصادقة، C وE) |
| Cisco Firepower Threat Defense (FTD) | جدار حماية الجيل التالي / IPS | قادم |
تجمع كل استشارة عدة ثغرات في سرد هجومي كامل.
| # | الاسم | المكوّنات | الملخص | CVSSv3.1 | التاريخ |
|---|---|---|---|---|---|
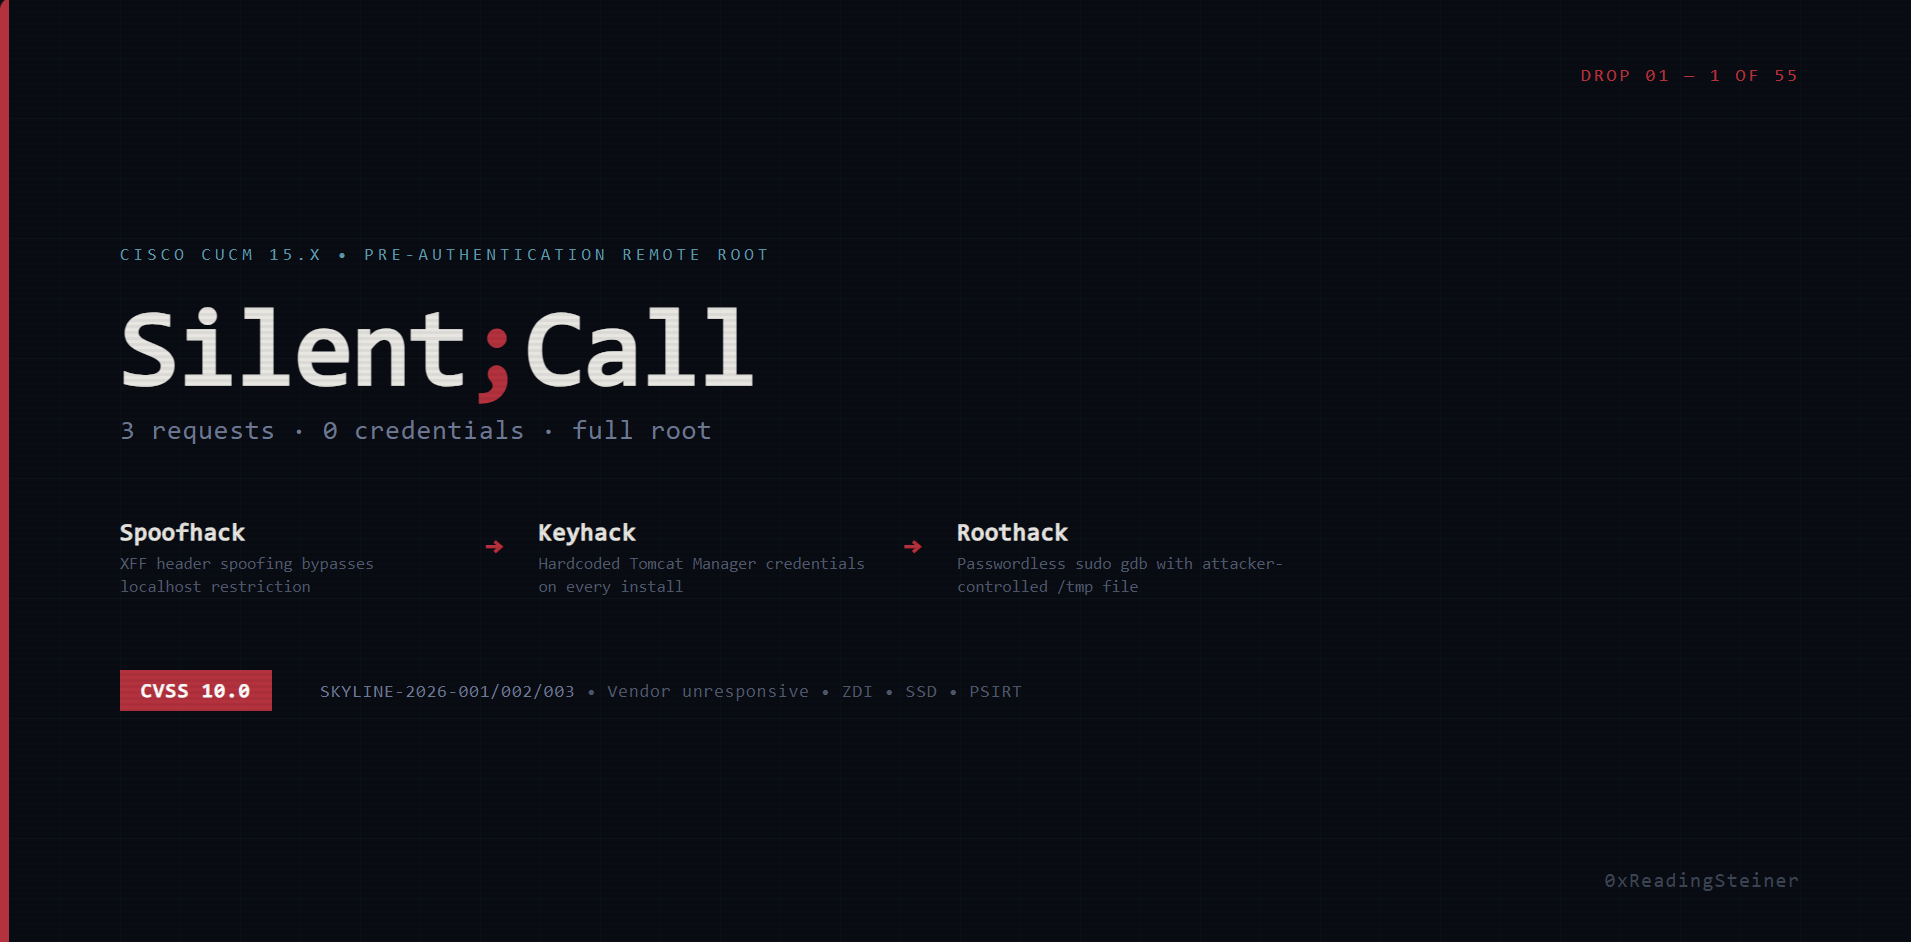
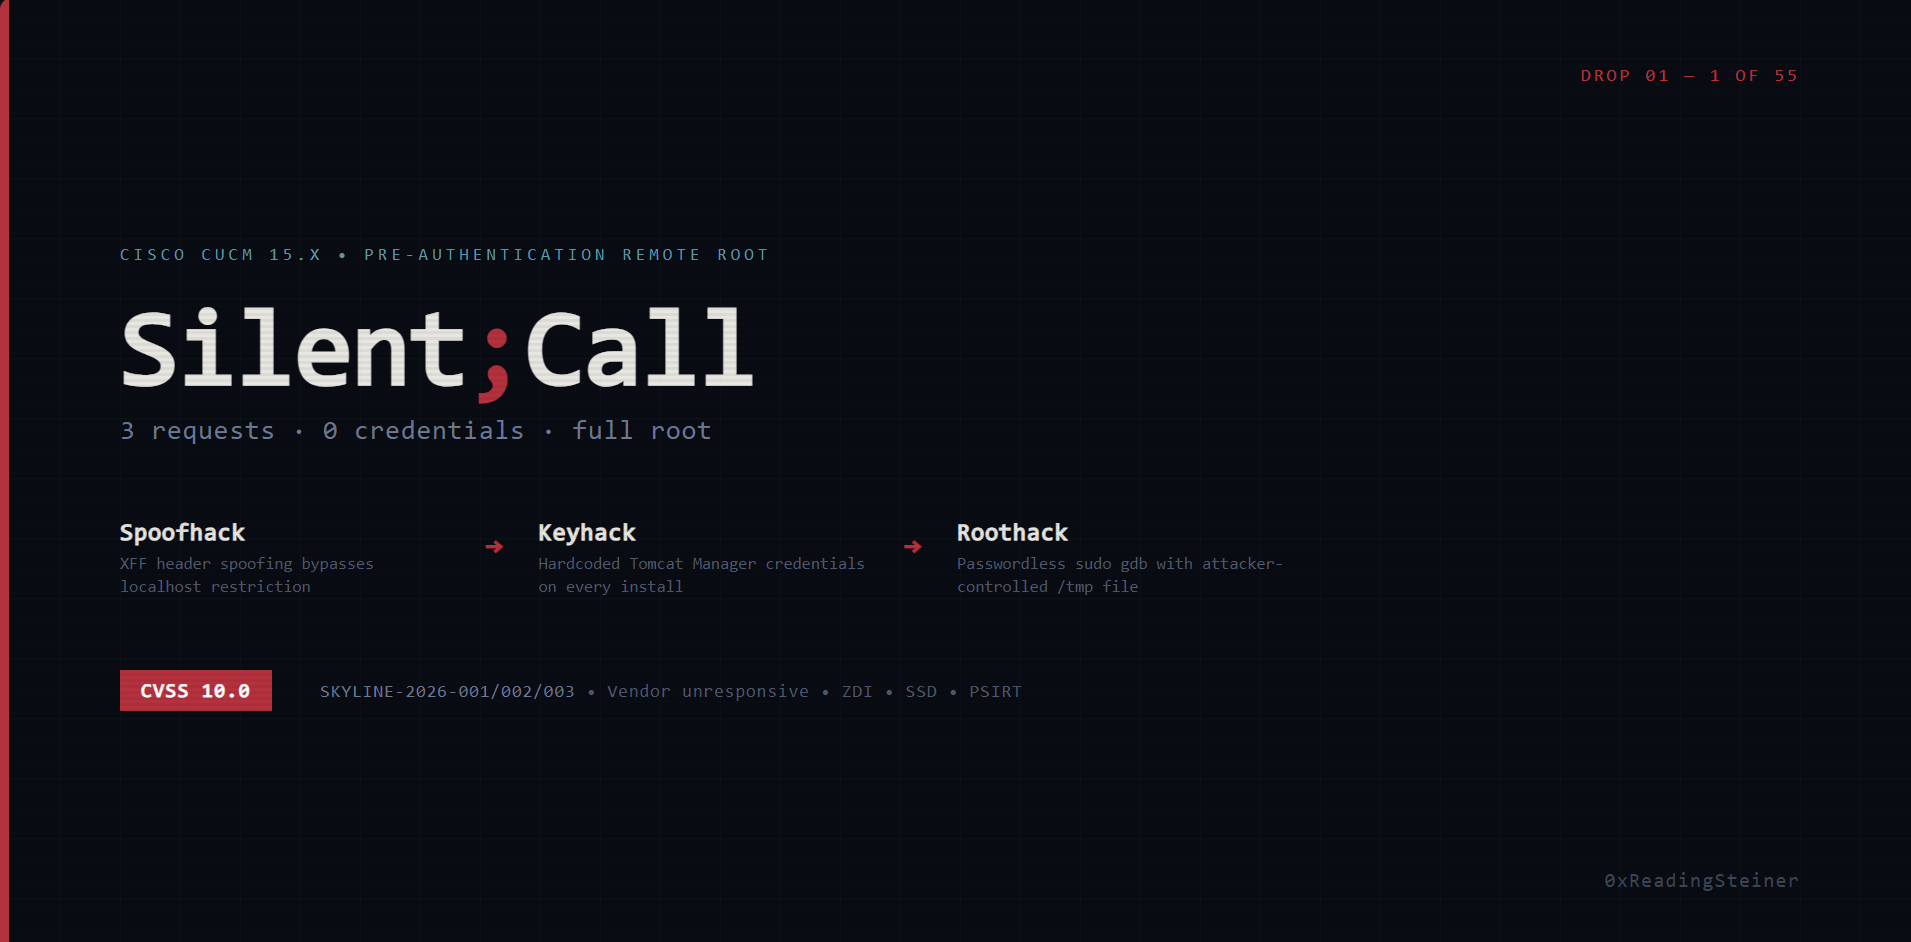
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | صلاحيات جذر عن بُعد قبل المصادقة — 3 طلبات HTTP، دون أي بيانات اعتماد | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | تنفيذ تعليمات برمجية عن بُعد قبل المصادقة عبر Apache Axis AdminService من حقبة 2006 + حقن JNDI في WebDialer — يصمد أمام تدوير بيانات اعتماد Tomcat Manager | 10.0 | 2026-08-10 |
| # | الاسم | المكوّنات | الملخص | CVSSv3.1 | التاريخ |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | تهريب طلبات SIP قبل المصادقة — يلتف Content-Length: 2³² إلى 0، محوّلًا وكيل الحافة إلى نفق أعمى عن السياسات | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | انقطاع ناقل مكوّنات XCP قبل المصادقة على كلٍّ من C وE — استيلاء بالاسم على أي معرّف مكوّن + قنبلة عمق Θ(n²) (الحدود مثبّتة 0/0، دون مفتاح تحكم للمشغّل) تشبع كلا النواتين بمعدل ~10 KB/s مستمر؛ لا تغطية fail2ban للمنفذ :7400؛ تم التحقق الحي في 2026-10-05 على جهازين بإصدار إنتاجي (ΔCPU +218.6 ث / +92 ث، زمن الاستجابة 0.00 ث→18.18 ث، تعافٍ نظيف باستمرارية pid) | 8.2 | 2026-10-05 |
| # | الاسم | المكوّنات | الملخص | CVSSv3.1 | التاريخ |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → corridor → Badgehack (+ Splithack / Wraphack / Namehack) | إساءة استخدام ممر MRA — بوابة حافة للتواجد فقط + بذر بيانات اعتماد الترحيل دون مصادقة + تزوير هوية مفتاح العنقود: بيانات CUCM قبل المصادقة من أصل الإنترنت (200 استجابة UDS XML حية) وقبول جلسات SSO بحامل Bearer مزوّر، مُثبت حيًّا من الطرف إلى الطرف على مسار مبذور ومسار ببيانات اعتماد حقيقية خالصة. امتداد 2026-09-28: حُلّت بوابة موارد مستخدمي UDS — رمز مزوّر مطابق لـ sub يقرأ سجل أي مستخدم ويكتب رقمه السري/بيانات اعتماده من الإنترنت (204، مُتحقق منه في قاعدة البيانات)؛ استيلاء على حساب كل مستخدم، صامت، جميع الاستجابات 2xx. صفر إشارات fail2ban على مسار النجاح. | 10.0 (مركّب) / 8.5 (حساب MRA واحد) | 2026-09-28 |
سيتم نشر سلاسل القتل الإضافية على أساس متجدد.
تتكون كل سلسلة قتل من ثغرات فردية، موثقة بشكل منفصل لتتبع CVE.
| المعرّف | الاسم | العنوان | CWE | يُستخدم في |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | الثقة بترويسة X-Forwarded-For دون قيود | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | بيانات اعتماد Tomcat Manager مضمّنة بشكل ثابت | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | مسارات متعددة غير مقيّدة لتصعيد الامتيازات عبر Sudo | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | نشر فئات عشوائية عبر Apache Axis AdminService | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | حقن JNDI عبر خدمة SOAP المنشورة | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | قبول رموز وصول Bearer المزوّرة عبر تزوير هوية مفتاح العنقود | CWE-287 | False;Relay |
| المعرّف | الاسم | العنوان | CWE | يُستخدم في |
|---|---|---|---|---|
| SKYLINE-2026-056 | Zerohack | تجاوز سعة عدد صحيح في Content-Length (2³² → 0) في محلّل SIP | CWE-190 | Blind;Wire |
| SKYLINE-2026-005 | Blankhack | بوابة ملف تعريف جلسة قائمة على الحضور فقط على حافة MRA المواجهة للإنترنت | CWE-287 | False;Relay |
| SKYLINE-2026-006 | Seedhack | زرع بيانات اعتماد الترحيل دون مصادقة عبر Expressway-C CDB | CWE-306 | False;Relay |
| SKYLINE-2026-007 | Splithack | تهريب الطلبات عبر امتداد القطع فعّال على حافة MRA (فئة CVE-2026-24033/57834) | CWE-444 | False;Relay |
| SKYLINE-2026-008 | Wraphack | التفاف Content-Length من نوع int64 + تسليم الطلبات المهرّبة عبر الساق الخلفية | CWE-190 | False;Relay |
| SKYLINE-2026-009 | Namehack | اقتطاع/استعارة أسماء الترويسات من نوع uint16 عبر سلسلة MRA الكاملة (فئة CVE-2026-58155) | CWE-197 | False;Relay |
| SKYLINE-2026-010 | Squathack | ادعاء اسم مكوّن قبل المصادقة على ناقل XCP المرتبط خارجيًا (:7400) | CWE-306 | Null;Tone |
| SKYLINE-2026-011 | Burnhack | إشباع عمق XML قبل المصادقة بترتيب Θ(n²) للجهاز بأكمله عبر :7400 | CWE-400 / CWE-407 | Null;Tone |
أدوات تقييم تُنشر إلى جانب البحث. بإطار دفاعي؛ تتطلب وصولًا مشروعًا أو تفويضًا صريحًا.
| # | الاسم | الغرض | المستودع |
|---|---|---|---|
| FG001 | Phantom Phone Tap | تقييم ما بعد الاختراق — يُظهر التأثير الكامل لبيانات اعتماد مسؤول CUCM المخترقة: التنصت الخفي، مراقبة الغرف، رؤية المكالمات، رسم خريطة المؤسسة | FG001-phantom-phone-tap |
